概述
AI 安全审计模块辅助企业发现员工在使用 AI 过程中触及敏感数据的风险行为。平台持续监测企业成员的 AI 会话日志,当检测到敏感内容输入或异常使用模式时,自动生成安全事件,供管理者审查和追溯。
安全审计模块的核心能力包括:
安全事件检测:自动识别员工 AI 会话中的敏感数据输入行为,生成安全事件。
事件详情分析:提供事件归因说明、敏感内容识别依据和完整会话回放,辅助管理者判断风险程度。
敏感数据分级配置:支持调整各数据类别的敏感等级,与 iOA DLP 双向同步,配置贯穿安全审计的全流程。
操作步骤
1. 登录 企业管理后台,在左侧导航栏,选择安全与效能运营平台 > AI 安全审计。
2. 设置时间范围:单击时间筛选器,选择需查看的时间范围。
3. 筛选员工:在搜索框中输入员工姓名,定位到特定员工的安全事件。
4. 设置部门范围:单击部门筛选器,通过组织架构树选择需查看的部门范围。
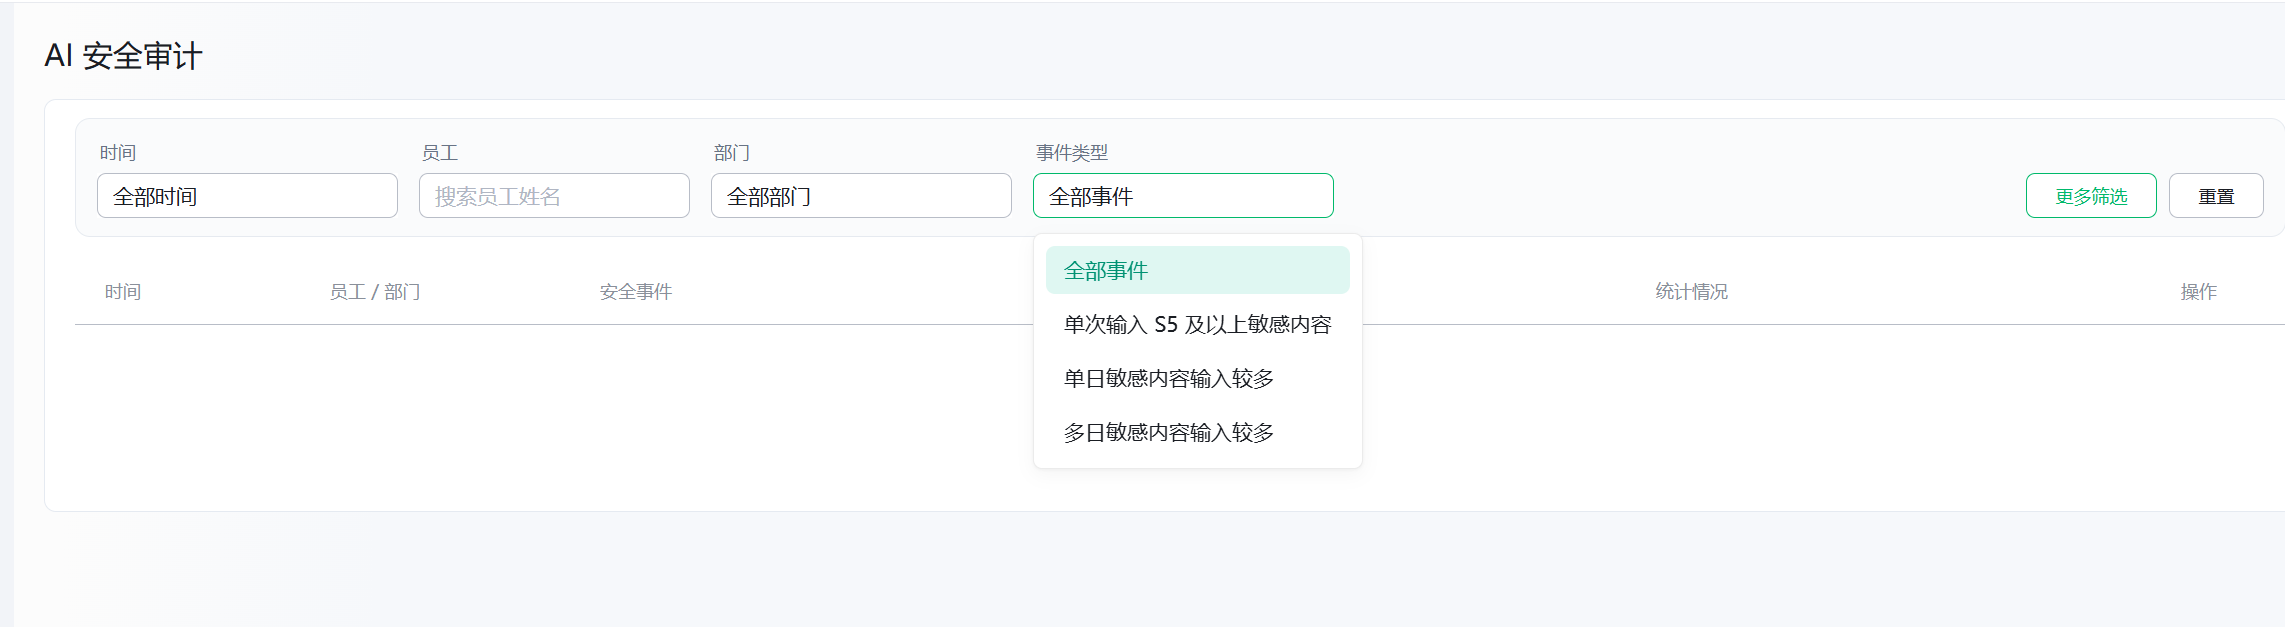
5. 筛选事件类型:单击事件类型筛选器,可选择查看全部事件或特定类型的事件。支持的事件类型如下:
单次输入 S5 及以上敏感内容:员工在单次 AI 会话消息中输入了 S5 及以上级别的敏感内容
单日敏感内容输入较多 员工当天敏感内容输入量高于自身历史记录和同部门员工基线
多日敏感内容输入较多 员工近多日敏感内容命中次数高于同部门 95% 的员工
6. 若未命中上述任何事件,安全审计页面将显示为空白。后续版本将支持更多事件类型。
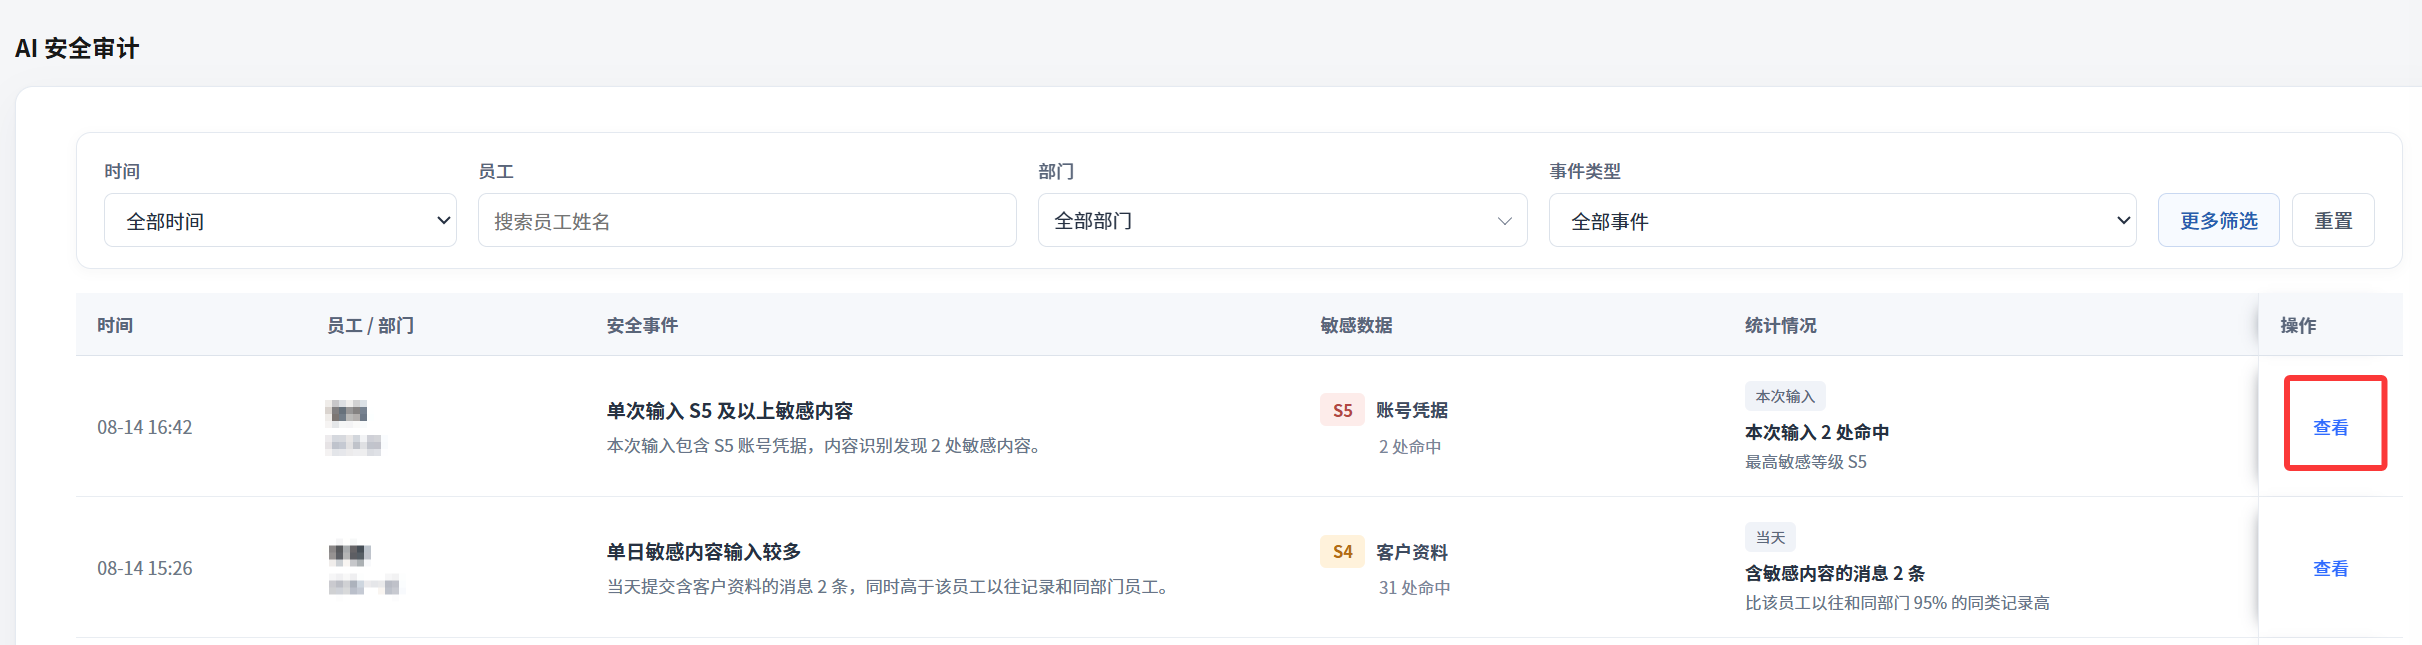
7. 敏感级别取最高逻辑,当一个事件涉及多次会话或多条敏感内容时,列表中展示的敏感级别取本次事件中所有命中内容的最高敏感等级,与 iOA DLP 的展示逻辑一致。例如某事件中同时命中 S3 源代码和 S5 账号凭据,则列表展示敏感等级为 S5。
8. 单击事件卡片中的查看,可进入安全事件详情页。
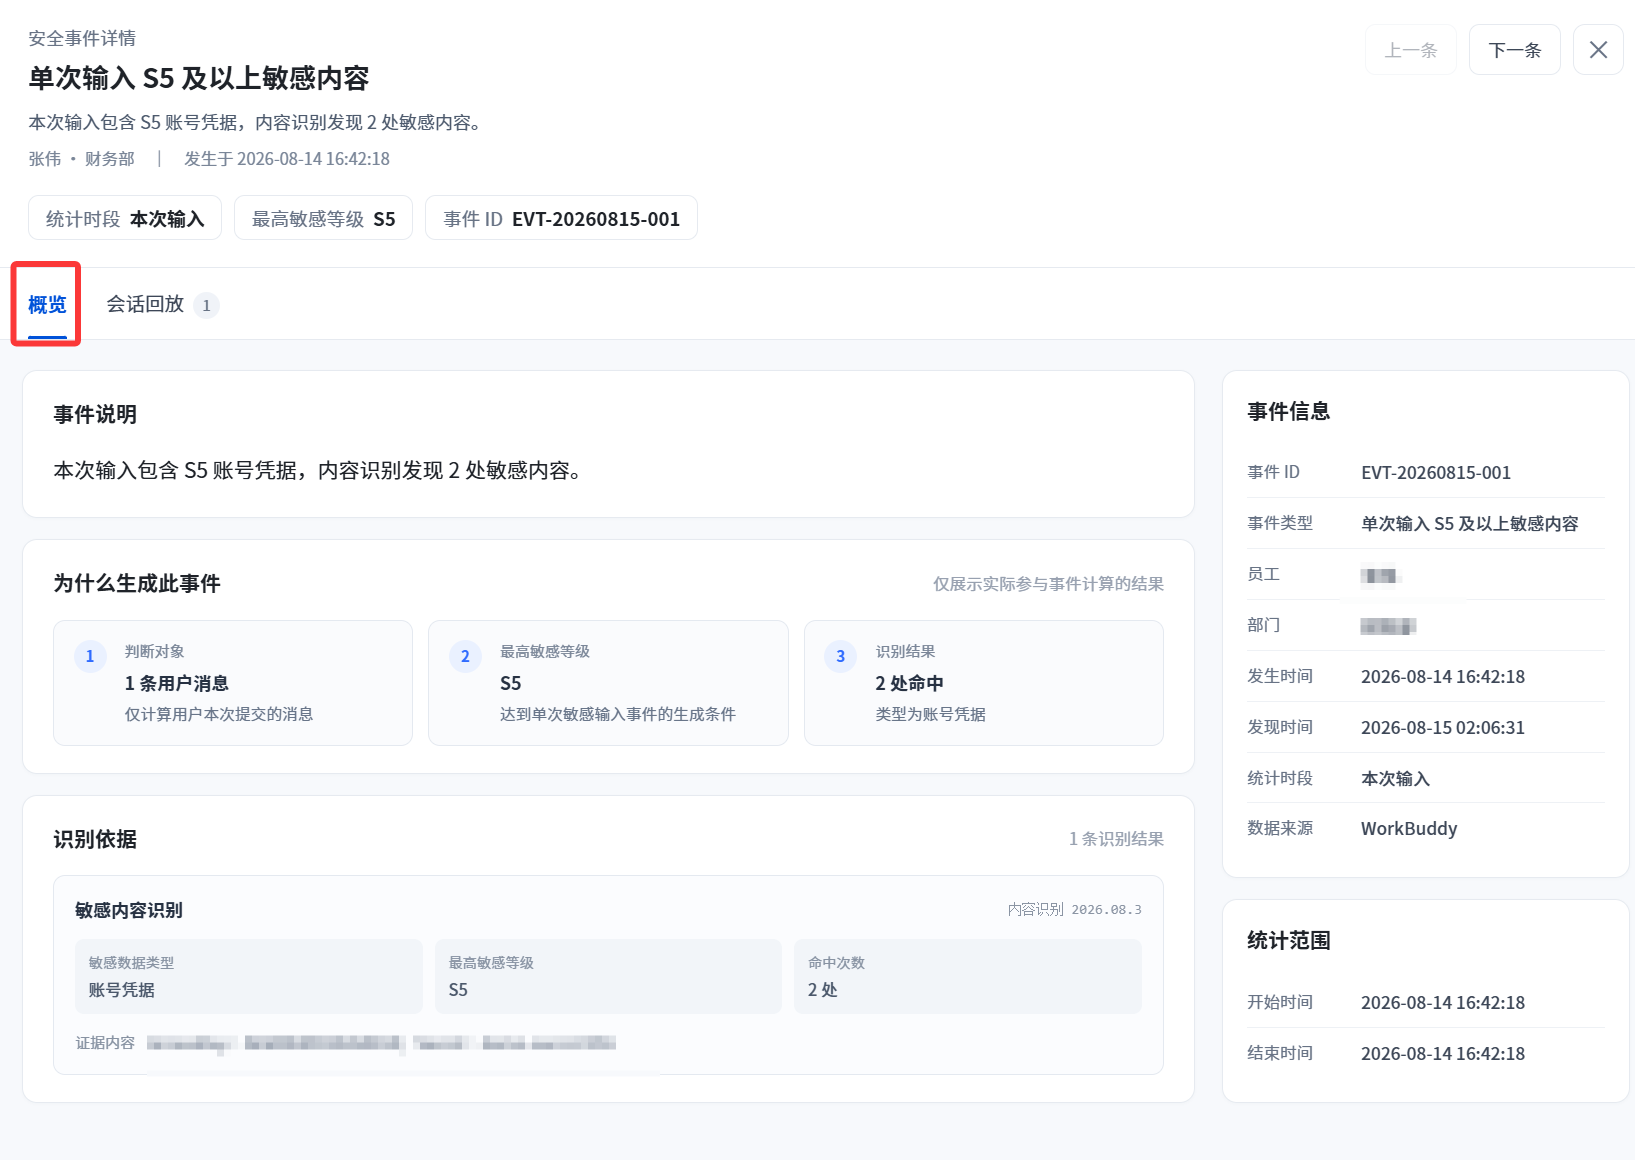
9. 安全事件详情概览:概览页展示事件的整体说明、生成原因和识别依据,辅助管理者快速理解事件背景。
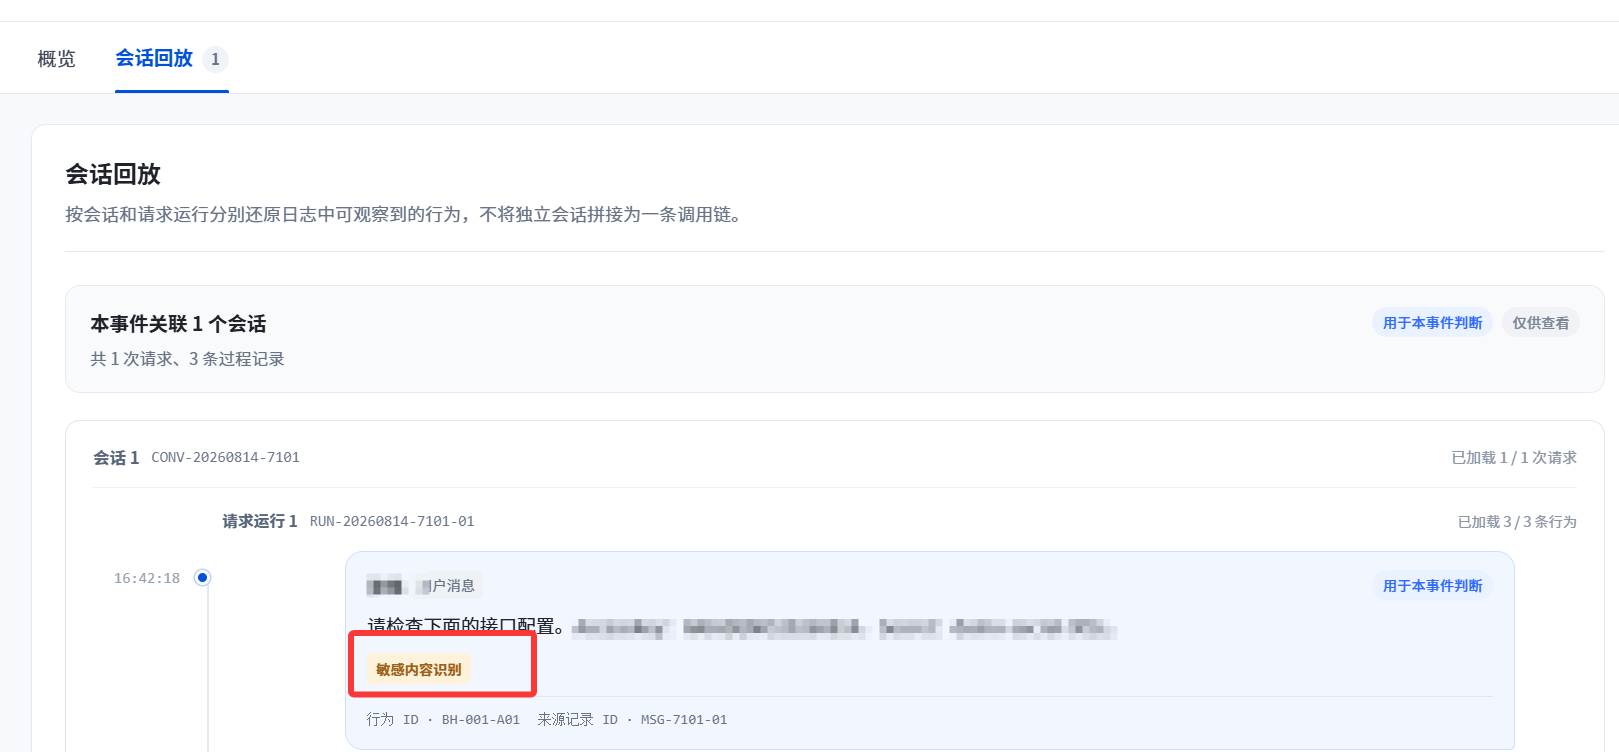
10. 会话回放:会话回放按会话和请求运行分别还原日志中可观察到的行为,不将独立会话拼接为一条调用链,辅助管理者完整还原事件经过。
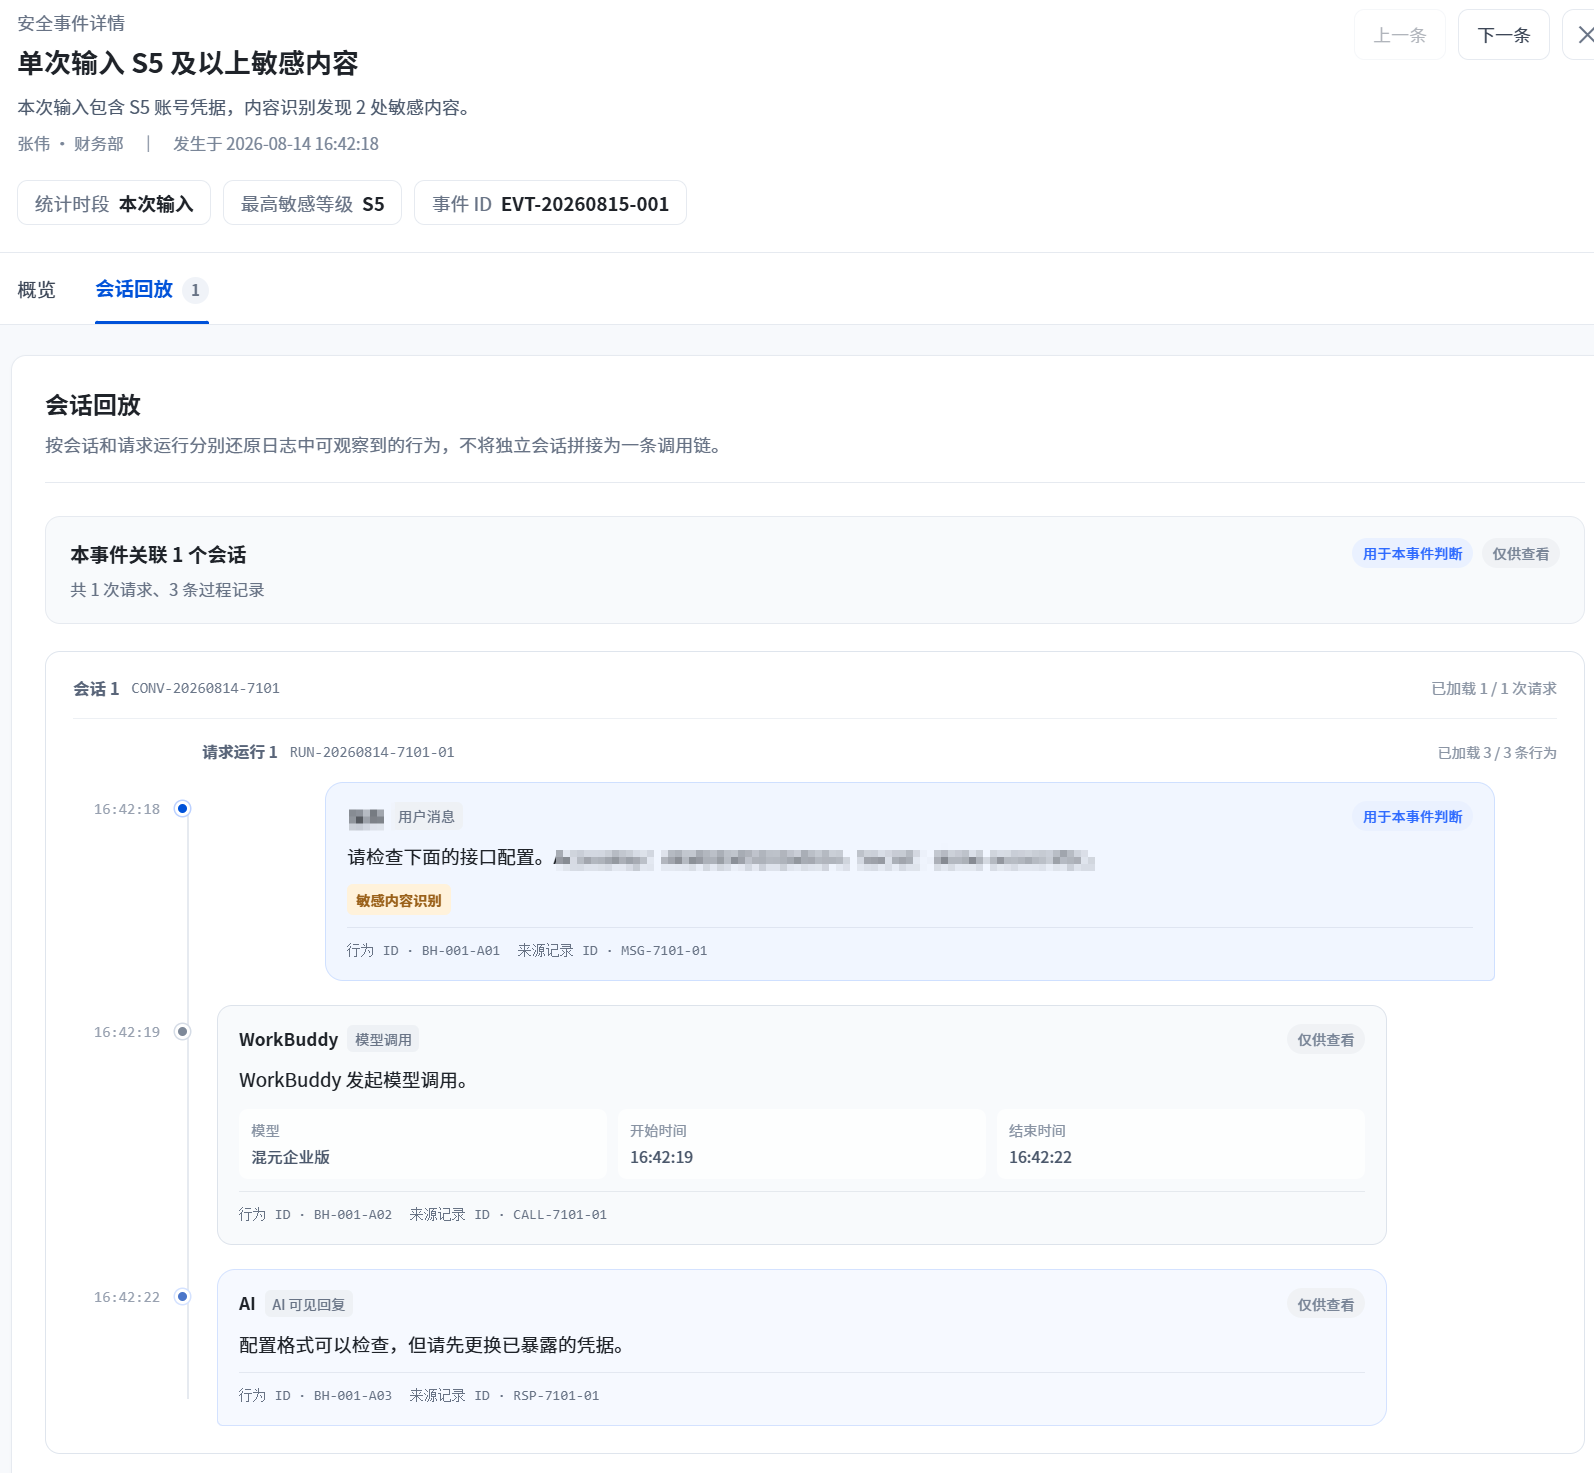
11. 敏感内容识别标记:在会话回放中,如果某条用户消息触发了敏感内容识别,该消息会标注“敏感内容识别”标记,表明该消息已纳入敏感数据分析。
敏感数据分级配置
安全审计模块中检测的敏感数据类型和敏感等级,取决于敏感数据分级的配置。该配置在初始化阶段已完成设置,管理者也可在规则配置中进行后续调整。
1. 登录 企业管理后台,在左侧导航栏,选择安全与效能运营平台 > 系统配置 > 敏感数据分级分类。
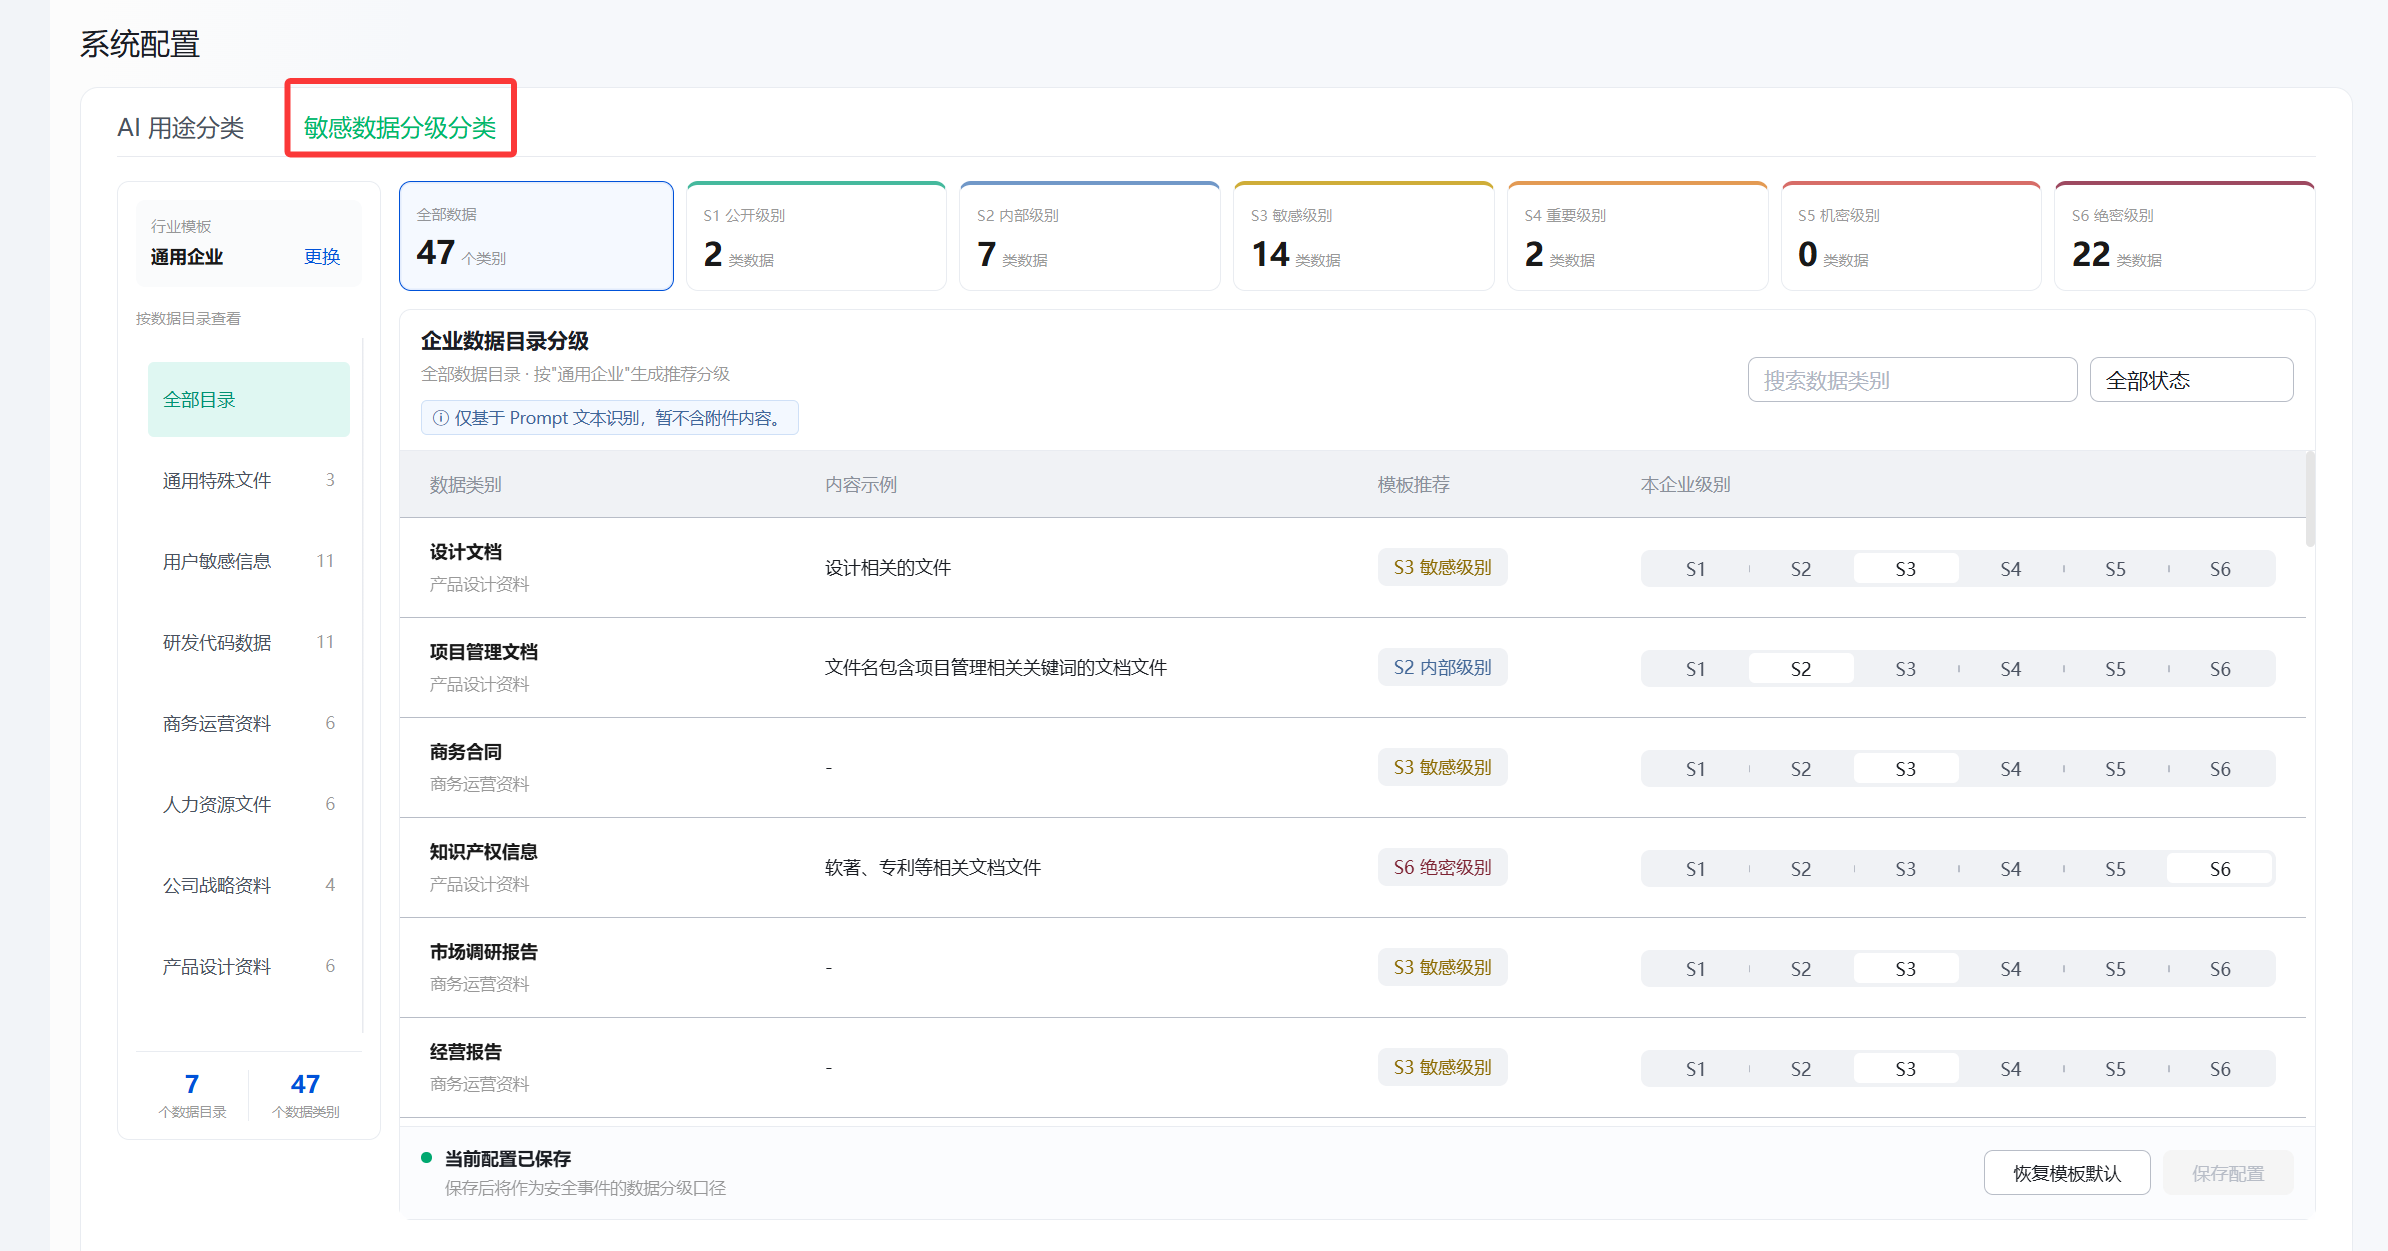
2. 规则配置页面展示当前全部敏感数据分级分类,支持按搜索分类名称、全部状态、全部来源进行筛选。每个分类卡片展示分类名称、分类说明和当前敏感等级。
3. 在分类列表中,找到目标数据类别。单击该类别的敏感等级,从 S1 至 S6 中选择合适的等级。确认后,新的敏感等级即时生效。例如,企业管理者认为“员工档案”的默认 S3 级别不够,可将其调整为 S6。详情请参见配置敏感数据分级分类。
4. 敏感数据分级配置与 iOA DLP 保持严格的双向同步。
说明:
内置类别限制:当前版本提供 47 个系统内置数据类别,暂不支持用户新增类别或修改类别的识别定义(如关键词、正则、词库等条件组合)。后续版本将支持新增和修改。
仅支持调整等级:当前版本仅支持调整数据类别的敏感等级(S1-S6),不支持修改类别本身的识别规则。
事件规则不可配置:安全事件的判定逻辑(如“高于同部门 95% 的员工基线”)为系统内置规则,当前版本不支持调整阈值。基线对比基于同部门员工的平均行为自动计算。


