地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
原创
地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
原创
慧贝行
修改于 2026-10-23 10:44:36
修改于 2026-10-23 10:44:36
一、一年一查,查的是运行
过去查合规,多半是翻台账:日志开没开、策略配没配、记录存了多久。2026年10月1日《公安机关网络空间安全监督检查办法》施行。其中第十二条列了现场检查可以采取的五项措施,其中两项落在系统上:查看安全保护技术措施运行情况;开展漏洞探测、渗透性测试等技术检测。第九条写得更具体:对网络安全等级保护第三级(含)以上的网络运营者、关键信息基础设施运营者,每年要开展一次日常性的现场检查。地市政务外网如果按三级定级,就落在这个范围里,每年都要查一次,不是隔几年抽查一次。
台账、报表等检查前都还能补上。设备在不在跑、跑出来的记录对不对得上,当场试一次就知道,试不出来就补不回去。
地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
《网络安全法》第二十三条第(三)项要求留存相关的网络日志不少于六个月。等保 2.0(GB/T 22239-2019)另有两条要求。安全审计这一条要求要在网络边界和重要网络节点上做审计,覆盖到每个用户,重要的用户行为、重要安全事件都得审到。边界防护这一条要求能检查或限制内部用户非授权联到外部网络的行为。
这些条款管的是留没留、留得够不够。真出了事,要回答的是另一类问题:那段时间留存的记录能不能把一件事从头到尾还原出来。
二、APT 进来不惊动,走的时候才露头
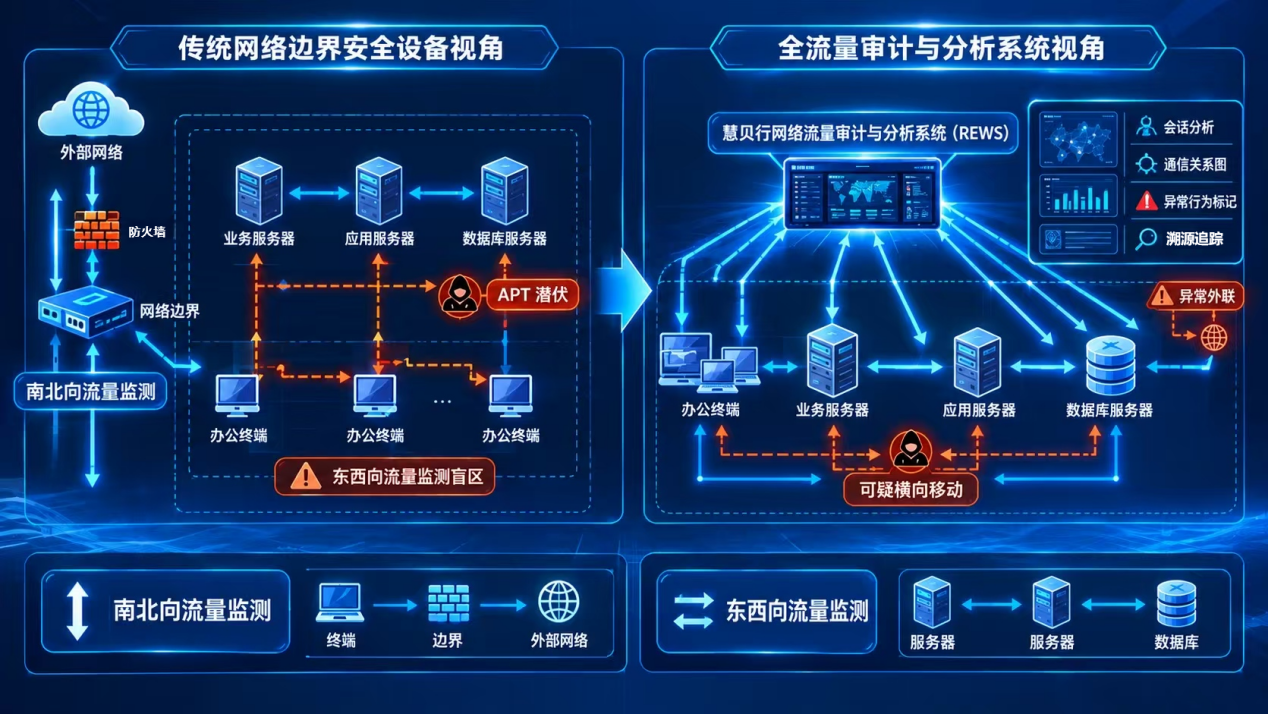
高级持续性威胁(APT)走的路子和普通攻击不同。它绕过传统安全设备的防线,进来之后不急着动手,先在里面待着。这类攻击难对付的地方是发现得晚。等通报下来、业务部门察觉异常再回头查,离事发已经过去几个月。记录还在不在,要看当时留的窗口宽度。
地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
现有的APT检测设备大多检测的是网络进出口的南北向流量,一台机器给另一台机器传了什么,走的是东西向,不经过那里。网络流量审计与分析系统南北向、东西向流量都收,东西向的往来同样落成会话记录。
三、加密之后,还能看出谁在往外传
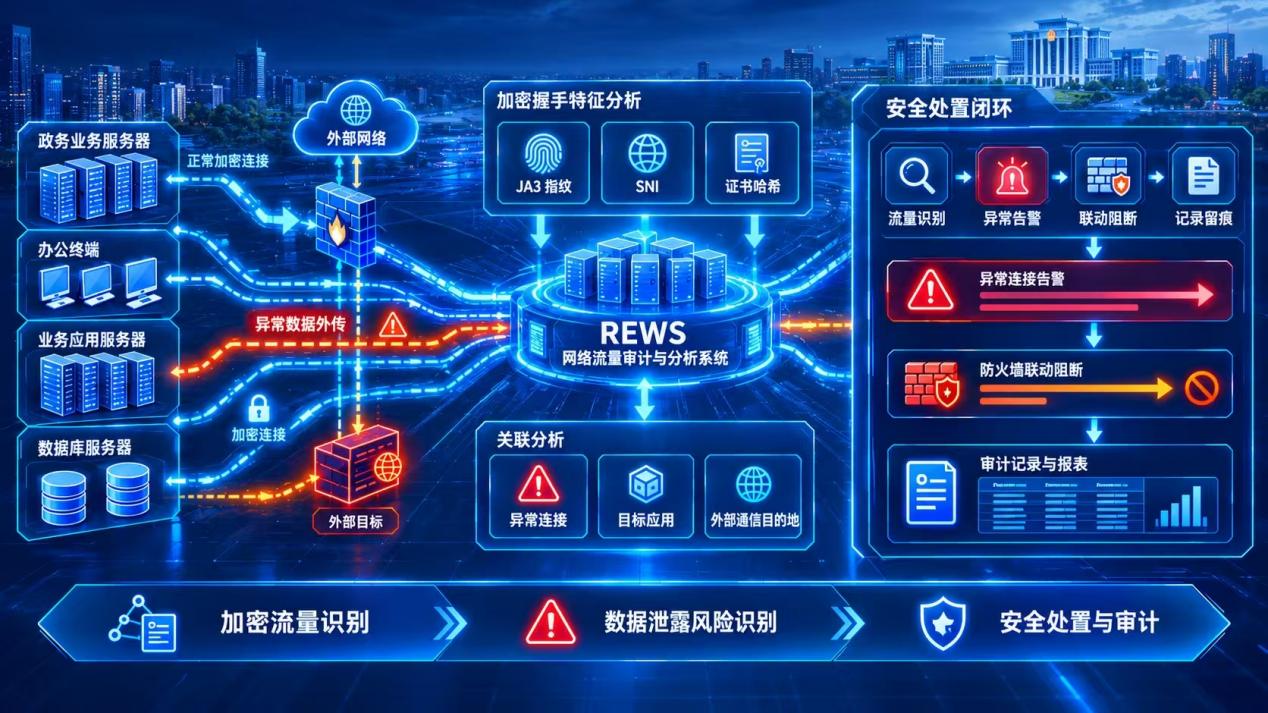
木马从服务器上取文件,用的是正常连接、正常端口,每一步都符合协议,传统的安全产品可能看不出毛病。异常落在行为上:往外传的是谁,一次带走多少,带了多长时间。
地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
加密把这件事变得更难判断。现在的隧道基本都是加密的,端口和协议本身看不出异常,数据一点点往外带,外观和一次正常的业务访问没有区别。握手阶段会留下一些特征,比如JA3指纹、SNI、证书哈希。REWS的加密流量识别读的是数据包本身的这些特征,据此判断对面是哪个应用、连接的是哪儿。
认出来之后可以联动:告警推到边界的防火墙,由它封掉。封了谁、什么时候封的,都有记录,报表自动生成。发现、处置、出材料三步,少一步,检查时都要在现场解释。
四、业务慢了断了,先定在哪一侧
重要业务出现访问延迟或者中断,第一个要回答的问题是出在哪一侧。网络、应用、安全三个部门各查一段,说法各一套,会开完依旧还是没有定论。判断依据是丢包率、往返时延、重传率三个指标,三个指标要一起看,才能看出问题在网络侧、应用侧还是安全侧。
这三个数都要从连接上看。那段时间的会话记录要是没有,三个数一个都拿不出来,只能凭印象分工。
五、三类处置落在同一份会话记录上
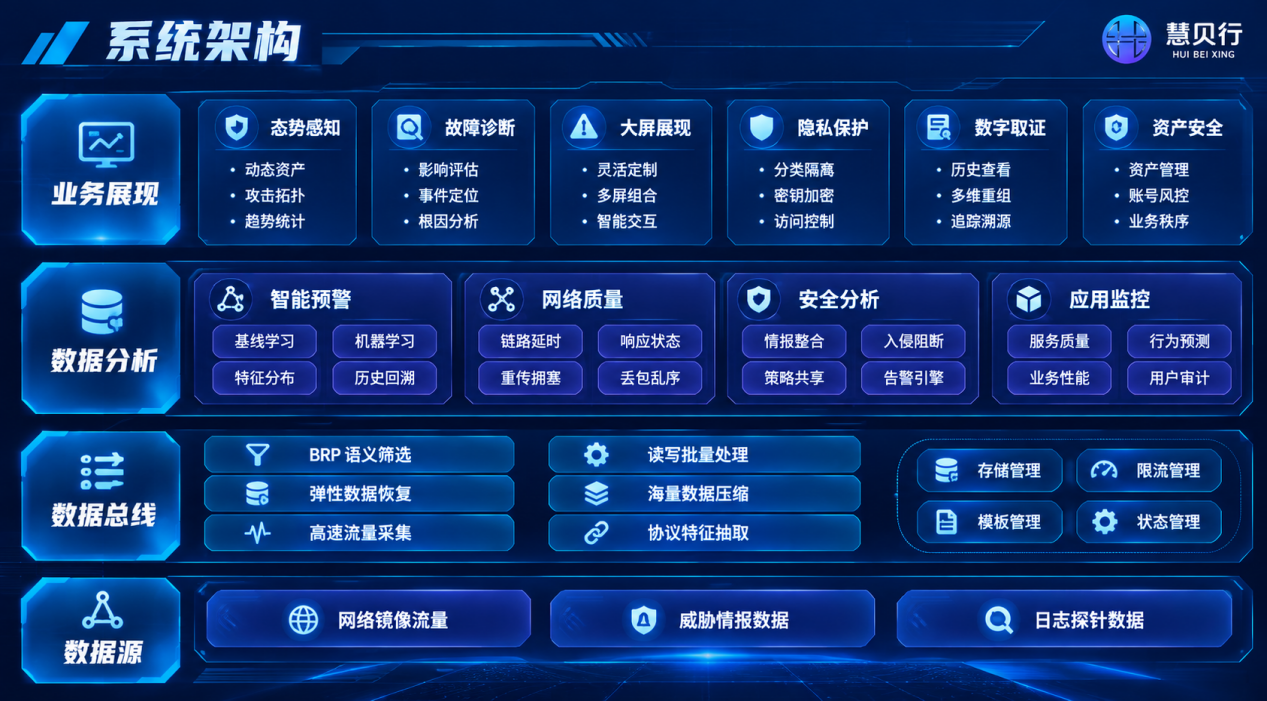
上面三件事,在网络流量审计与分析系统里其实就是落到同一份记录上:一条连接一行。
会话记录记的是连接本身:源地址、目的地址、目的端口、协议、包数、起止时间。设备日志按设备记,一条日志只能说明这台设备做了什么,记录对象不一样,就拼不成一条完整会话。出口那一层还隔着一道地址转换(NAT):政务外网为了省IP资源,往往会经过NAT(网络地址转换)后再统一接入数据中心。
地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
当上级监管部门向大数据中心下发安全通报(例如某恶意IP或异常外联行为)时,由于NAT转换的存在,原有的IP归属信息在网关上被掩盖。大数据中心拿到通报结果后,仅靠传统的边界设备日志,无法快速定位到具体是哪个委办局、哪台终端出了问题,导致排查效率低下,难以快速定责。要把范围收到一台机器,靠的是转换日志里的三个字段,转换前的源地址、转换后的源地址、转换后的目的地址。地址加上时间段,落在哪台机器上就确定了。
定了位置还要翻得出来。REWS的检索走索引,几个条件一组合就命中记录,不必回头逐条翻查记录,一次查询,检索时间减少约90%。
六、采集点、留存内容和盘量
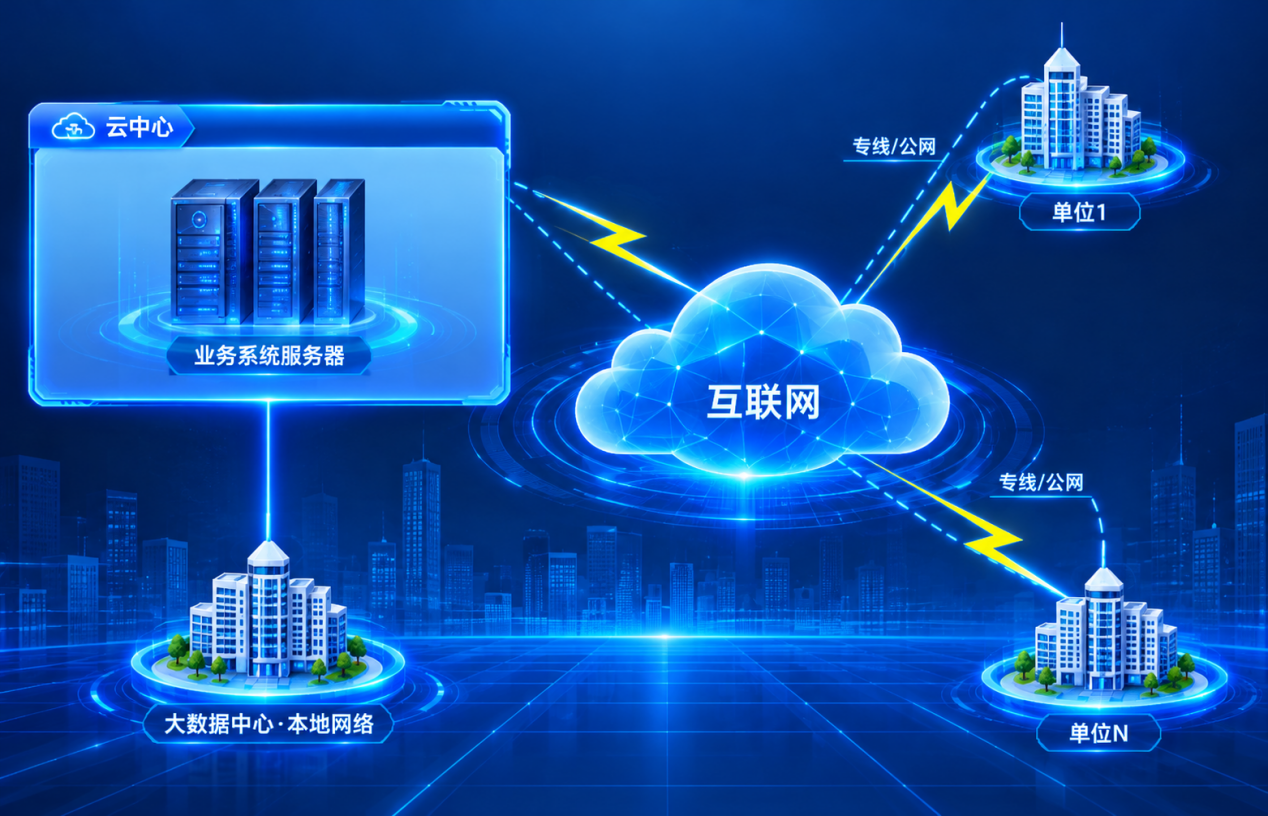
采集点要落到每个节点上。电子政务外网使各政府单位和云端数据中心形成一个整体,接入云中心的所有网络节点称为“异域网络”。政务外网的核心应用部署在省和地市大数据中心,业务系统由各委办局通过互联网或电子政务网专线接入使用,两头不在同一个地方。采集点只设在数据中心,接入侧的流量不经过中心,这一段就没有记录。节点上没有信息机房的委办局一般只部署防火墙和杀毒软件做简单的安全防护,长期留存的会话记录要有另外一套东西来担。
地市政务等保三级流量合规方案:守住合规底线,面向 APT、数据泄露与业务风险实战处置
网络流量审计与分析系统分布式部署在各个节点,流量在节点本地采集、本地留存,分析结果汇集到中心。大数据中心看得到所有单位的情况,各单位用自己的账号登录看自己的那一份,粒度更细。
盘量跟着带宽走。地市政务这一级出口流量多在3-5Gbps,REWS在这个量级留满六个月,约10T就够;出口升级到10Gbps,也不超过20T(配盘起点,具体盘量还需接入之后按实测调整),这个存储量级来自系统自带100:1的元数据高性能压缩比,存储需求减少约99%,综合采购成本比同赛道主流方案低约30%。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号