本文介绍如何配置防护实例的端口过滤规则。端口过滤支持针对访问防护实例所绑定防护资源的流量,按照协议类型、源端口范围、目的端口范围的组合进行匹配,并对匹配到的流量执行丢弃、放行或继续防护动作,可用于仅放行业务所需端口、拒绝其他端口的访问请求,降低端口扫描、非业务端口攻击带来的风险。
注意:
建议仅开放业务实际使用的端口,减少攻击面。
端口过滤规则仅在防护资源处于被攻击状态时生效。
配置项说明
字段 | 说明 |
协议 | 匹配流量的协议类型,支持所有协议、TCP、UDP。 |
源端口范围 | 匹配源端口范围,填写起始端口与结束端口。 |
目的端口范围 | 匹配目的端口范围,填写起始端口与结束端口。 |
动作 | 对匹配到的流量执行的处理动作,支持丢弃、放行、继续防护。 动作为丢弃时,匹配到的流量将被直接丢弃; 动作为放行时,匹配到的流量将被直接放行; 动作为继续防护时,表示继续执行下一个防护子策略模块,而不是端口过滤内的其他规则。 |
操作步骤
1. 登录 DDoS 防护控制台,在左侧导航栏中选择防护实例,进入防护实例页面;单击目标实例的查看详情,进入实例详情页。

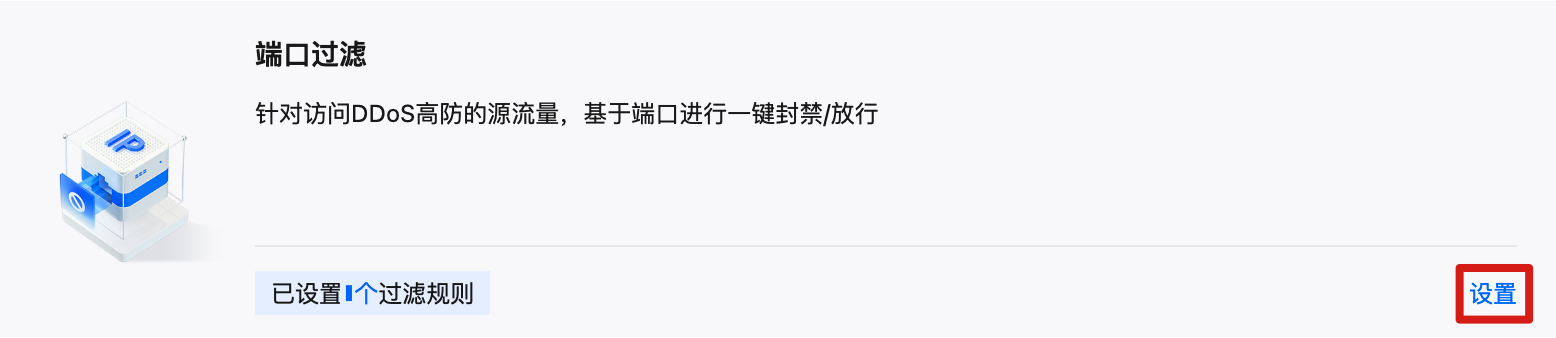
2. 在 L3/4 DDoS 防护策略配置区域,找到端口过滤子策略卡片,单击卡片右侧的设置。
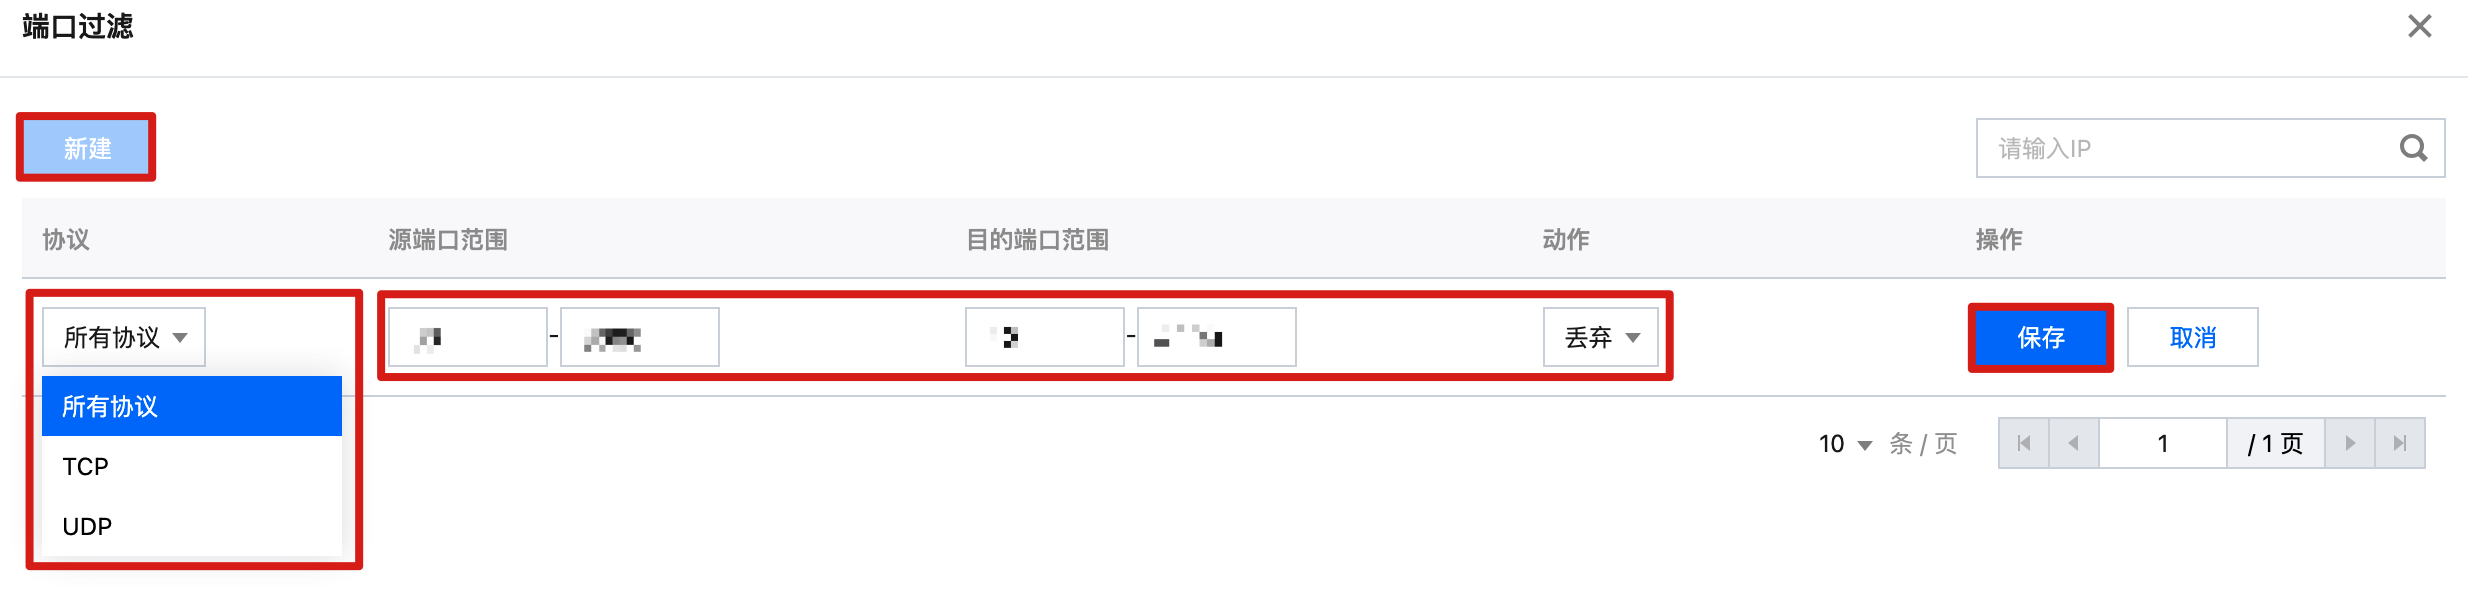
3. 在端口过滤页面,单击新建。
4. 配置规则参数后,单击保存。
协议:选择所有协议、TCP 或 UDP。
源端口范围、目的端口范围:分别填写起始端口与结束端口,需组成有效范围(如 80-8000);若范围无效,保存时会提示“端口范围无效”。
动作:选择丢弃、放行或继续防护。
5. 保存后,规则会展示在列表中,可在操作列单击配置修改规则,或单击删除移除该规则。


