本文介绍如何配置防护实例的 IP 黑白名单。加入黑名单的来源 IP,访问请求将被直接拦截;加入白名单的来源 IP,访问请求将不经过防护策略检测,直接放行。
注意:
IP 黑白名单仅在防护资源处于被攻击状态时生效。
加入白名单的 IP 将不再经过任何 L3/4 DDoS 防护策略检测,请确保来源可信,避免被恶意利用绕过防护。
使用场景
已确认为攻击来源的 IP,可加入黑名单进行拦截。
已确认为可信来源(如合作方固定 IP)的访问,可加入白名单,避免被误拦截。
配置项说明
类型 | 处理动作 | 说明 |
黑名单 | 阻断 | 来自黑名单 IP 的访问请求将被拦截,不再进入后续防护判定 |
白名单 | 放行 | 来自白名单 IP 的访问请求将跳过 L3/4 DDoS 防护策略检测,直接放行 |
操作步骤
1. 登录 DDoS 防护控制台,在左侧导航栏中选择防护实例,进入防护实例页面;单击目标实例的查看详情,进入实例详情页。

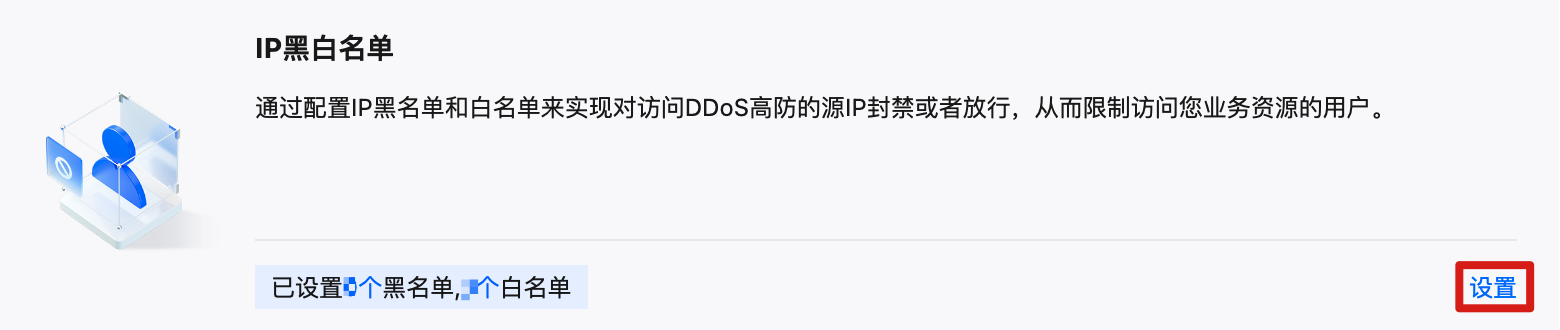
2. 在 L3/4 DDoS 防护策略配置区域,找到 IP 黑白名单子策略卡片,单击卡片右侧的设置。
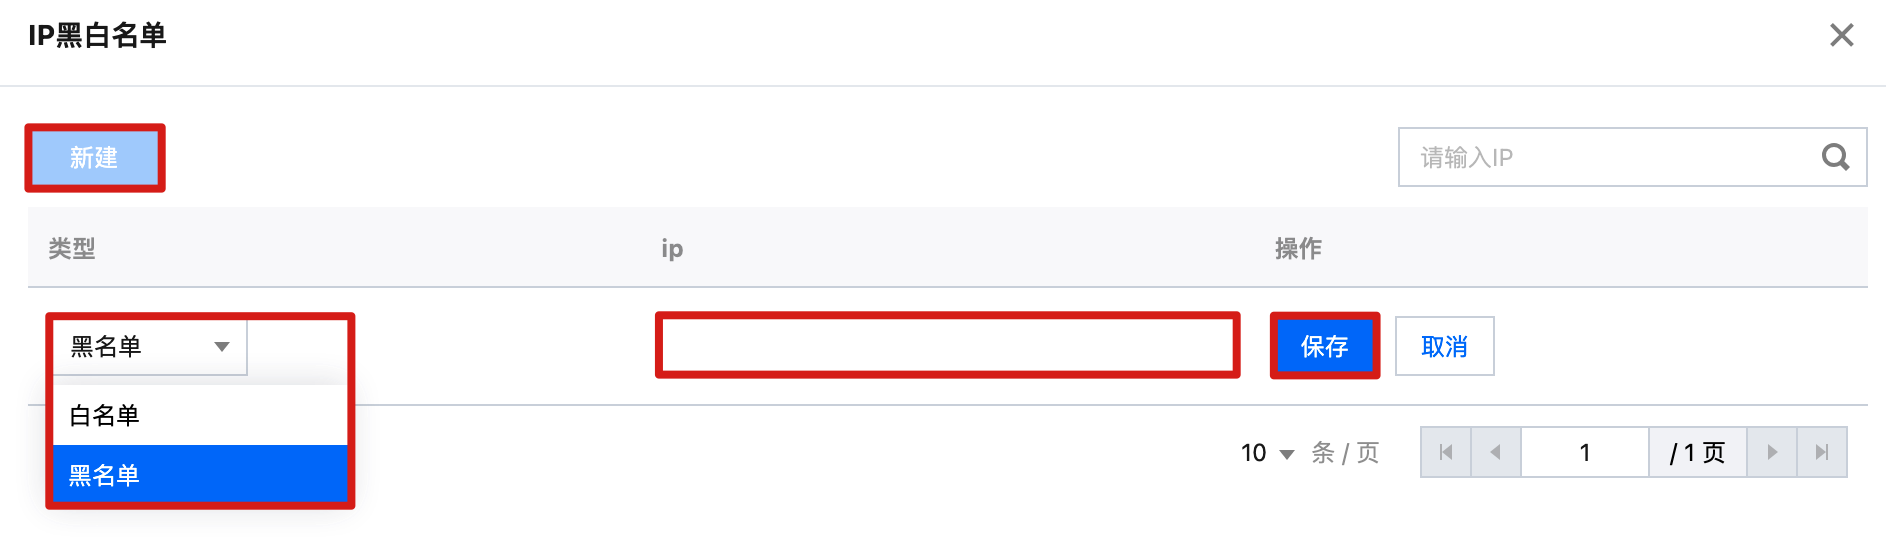
3. 在 IP 黑白名单页面,单击新建。
4. 选择名单类型(黑名单或白名单),在 IP 输入框中填写 IP 地址,单击保存。支持填写 IPv4、IPv6 以及 CIDR 网段格式的地址;也支持一次填写多个,每行填写一个,保存后每个地址会生成一条独立的名单记录。
5. 保存后,已配置的 IP 会展示在列表中;可对某条记录单击设置修改,或单击删除移除该 IP。


