本文介绍如何配置防护实例的协议封禁。协议封禁支持针对访问防护实例所绑定防护资源的流量,按照协议类型一键封禁;配置完成后,检测到相关协议的攻击流量时,对应访问请求将被直接阻断。
注意:
协议封禁仅在防护资源处于被攻击状态时生效。
由于 UDP 协议无连接的特性(TCP 具有三次握手过程),存在天然的安全缺陷,若业务未使用 UDP 协议,建议开启 UDP 协议封禁。
配置项说明
配置项 | 说明 |
ICMP 协议封禁 | 开启后,封禁匹配到的 ICMP 协议流量 |
TCP 协议封禁 | 开启后,封禁匹配到的 TCP 协议流量 |
UDP 协议封禁 | 开启后,封禁匹配到的 UDP 协议流量;若业务未使用 UDP 协议,建议开启 |
其它协议封禁 | 开启后,封禁除 ICMP、TCP、UDP 之外的其他协议流量 |
操作步骤
1. 登录 DDoS 防护控制台,在左侧导航栏中选择防护实例,进入防护实例页面;单击目标实例的查看详情,进入实例详情页。

2. 在 L3/4 DDoS 防护策略配置区域,找到协议封禁子策略卡片,单击卡片右侧的设置。
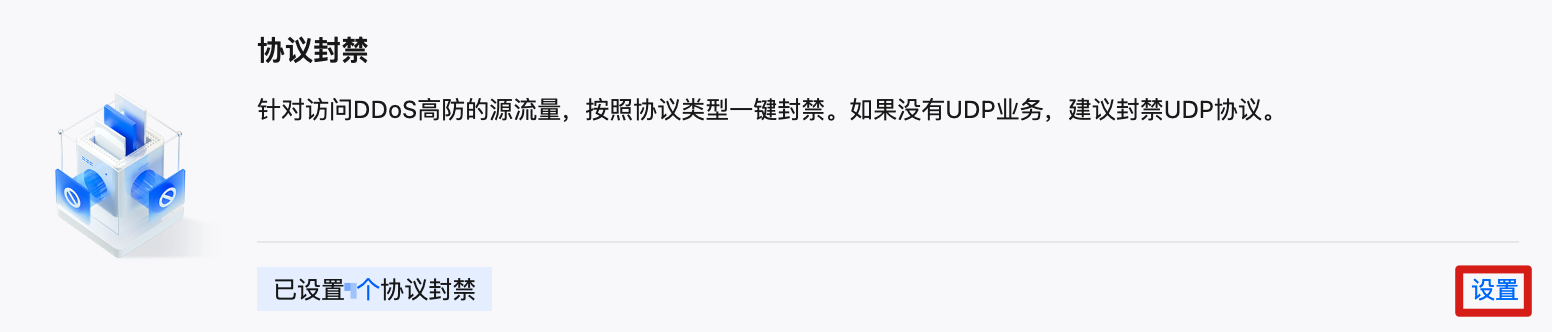
3. 在协议封禁页面中,开启需要封禁的协议开关。
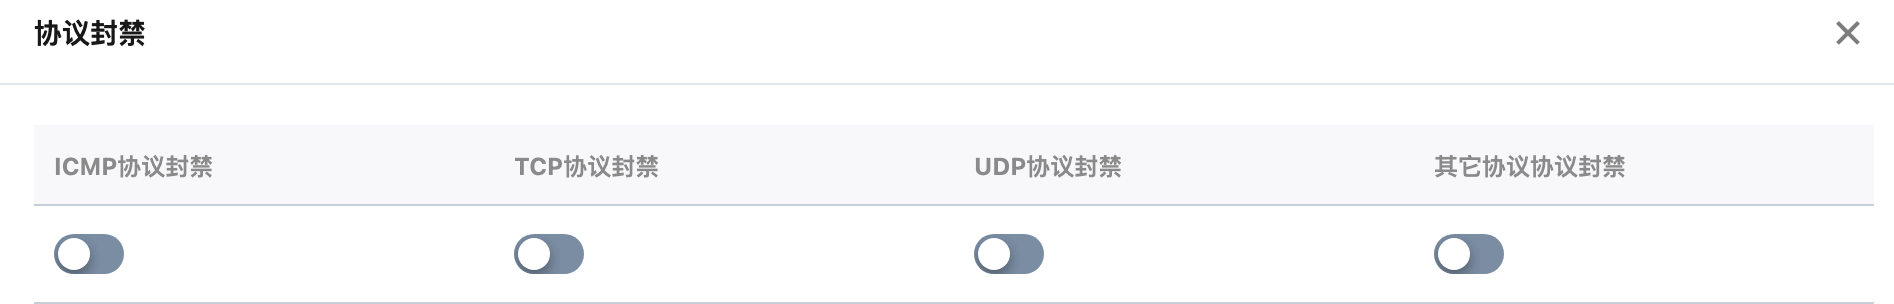
4. 开关开启后显示为已开启状态,配置立即生效,无需保存。


