腾讯云企业加密防护方案:支持路径豁免,兼顾数据安全与业务系统稳定性
原创
腾讯云企业加密防护方案:支持路径豁免,兼顾数据安全与业务系统稳定性
原创
用户12337378
发布于 2026-11-09 16:55:56
发布于 2026-11-09 16:55:56
在企业终端透明加密落地过程中,很多项目会遭遇业务兼容性难题。当加密策略全局开启后,软件缓存、业务临时目录一旦被误加密,极易引发程序报错、文件损坏。 企业不能为了安全牺牲业务连续性。依托腾讯云 KMS 密钥托管的企业加密防护方案,推出路径豁免能力,以此平衡数据安全防护与业务系统的稳定运行。
路径豁免支持管理员配置通配符格式的目录规则,*\gooxion\*即为典型的模糊匹配表达式。命中规则的目录,默认不再执行文件落盘加密操作。 如果将加密文件拷贝或写入豁免目录,系统会在文件打开时自动完成解密,保障业务程序正常读取,主要用于缓存、临时解压、云同步这类特殊业务目录。
一、路径豁免核心客观参数
- 路径匹配规则:支持通配符模糊匹配
*\目录名\*与完整绝对路径两种配置模式。 - 触发机制:内核驱动层拦截判断路径,在文件打开时生效,不会带来额外磁盘读写延迟。
- 解密行为:加密文件移入豁免目录仅打开时解密,不会批量改写磁盘上存量文件为明文。
- 策略下发:通过 TLS 加密通道云端下发,单条策略最多可配置 200 条豁免路径条目。
- 审计能力:豁免目录内读写删全部操作生成事件,统一上报至腾讯云 CloudAudit。
- 密钥底座:基于 KMS‑HSM 硬件模块,主密钥 CMK 保存在云端,数据密钥仅终端内存临时使用。
二、建议配置的豁免路径清单(参考)
遵循最小权限原则,仅放开业务必需目录,禁止配置磁盘根目录、用户桌面等高危路径
表格
业务场景 | 参考路径表达式 | 配置说明 |
|---|---|---|
业务中间缓存目录 | *\gooxion\* | 业务程序运行产生临时缓存、中间输出文件 |
研发编译构建目录 | *\build\*、*\target\* | 编译产物、对象文件,加密会导致编译失败 |
设计软件缓存目录 | *\CAD\cache\* | 二三维设计软件缓存,防止图纸闪退损坏 |
云同步客户端缓存 | *\sync\cache\* | 云盘本地同步缓存,规避密文同步异常 |
解压临时工作目录 | *\temp\unzip\* | 程序自动解压工作目录,避免压缩包处理报错 |
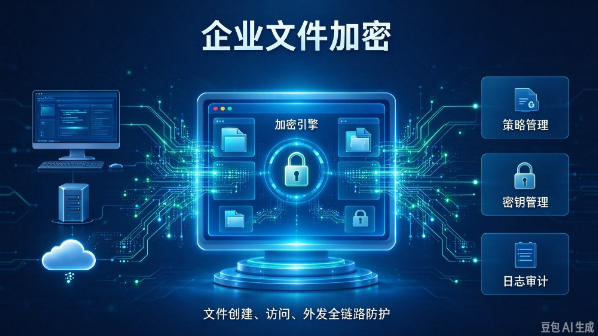
整体采用端云协同的架构模式,终端加密客户端和腾讯云管控平台完成联动对接。管理员在云端控制台统一维护全部豁免路径策略,批量下发至所有受控终端。 密钥调用产生的全部行为日志,统一接入腾讯云 CloudAudit,完整留存操作记录,可满足等保 2.0 的安全事件溯源要求。
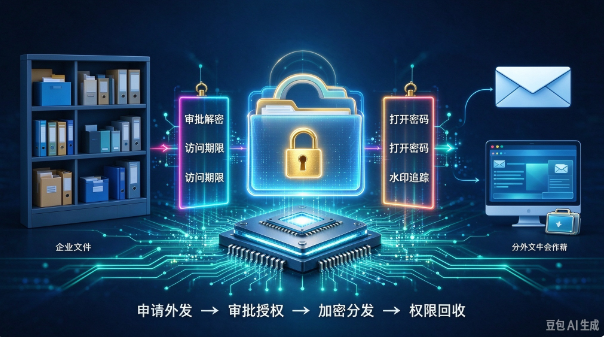
路径豁免包含两层关键技术约束。命中豁免规则的目录,授信进程新生成保存的文件,将直接以明文形式落盘。 已经加密的文件迁移至豁免目录,驱动层会在打开瞬间自动解密,避免密文格式造成业务软件加载失败、功能异常。
路径豁免属于安全例外策略,如果配置不合理,很容易形成新的数据泄露缺口,实施时需要遵守标准化管控规范。 尽量使用子目录通配,禁止放开全盘、桌面等高风险位置;所有豁免路径需要安全评审,建立配置台账,每季度清理过期规则。 豁免仅关闭落盘加密,目录内全部文件行为依旧留存审计,实现 “不加密,但全程可追溯”。
从大量落地案例可以看出,很多加密项目失败,并不是加密算法本身存在短板。 大多是业务目录出现兼容故障,运维只能整体关闭加密策略,造成防护体系直接失效。 路径豁免提供精细化策略调优能力,搭配腾讯云 KMS 托管,统一管理策略、密钥生命周期,有效降低本地运维压力。
总结
企业加密防护不等于简单全盘加密,安全策略需要适配企业真实的业务运行场景。 利用路径豁免能力,可以实现指定目录不加密、加密文件打开自动解密,解决缓存目录误加密带来的各类稳定性故障。
部署阶段务必恪守最小豁免原则,严格管控目录范围,落实审批复核与云端审计机制。 把加密防护、路径例外管控、云端密钥审计三者结合,搭建兼具安全性、兼容性、可审计的终端数据防护体系。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号