《WorkBuddy企业版安全白皮书》正式发布

《WorkBuddy企业版安全白皮书》正式发布
小腾资讯君
发布于 2026-11-02 09:25:06
发布于 2026-11-02 09:25:06
今年3月上线以来,WorkBuddy已累计完成90亿次任务请求。企业版已应用于 50多个行业,覆盖50%中国企业500强。
随着越来越多企业使用WorkBuddy,我们也听到了大家对安全的担忧:Agent 会不会执行危险操作?误删的文件能不能找回?它做过什么,能不能查到?企业数据会不会泄露?
每一个问题,我们都认真对待,并努力把这些关切落实到产品设计和防护措施中。
今天,《WorkBuddy企业版安全白皮书》正式发布,分享基于腾讯内外部应用实践,以及企业客户需求和反馈形成的安全措施。
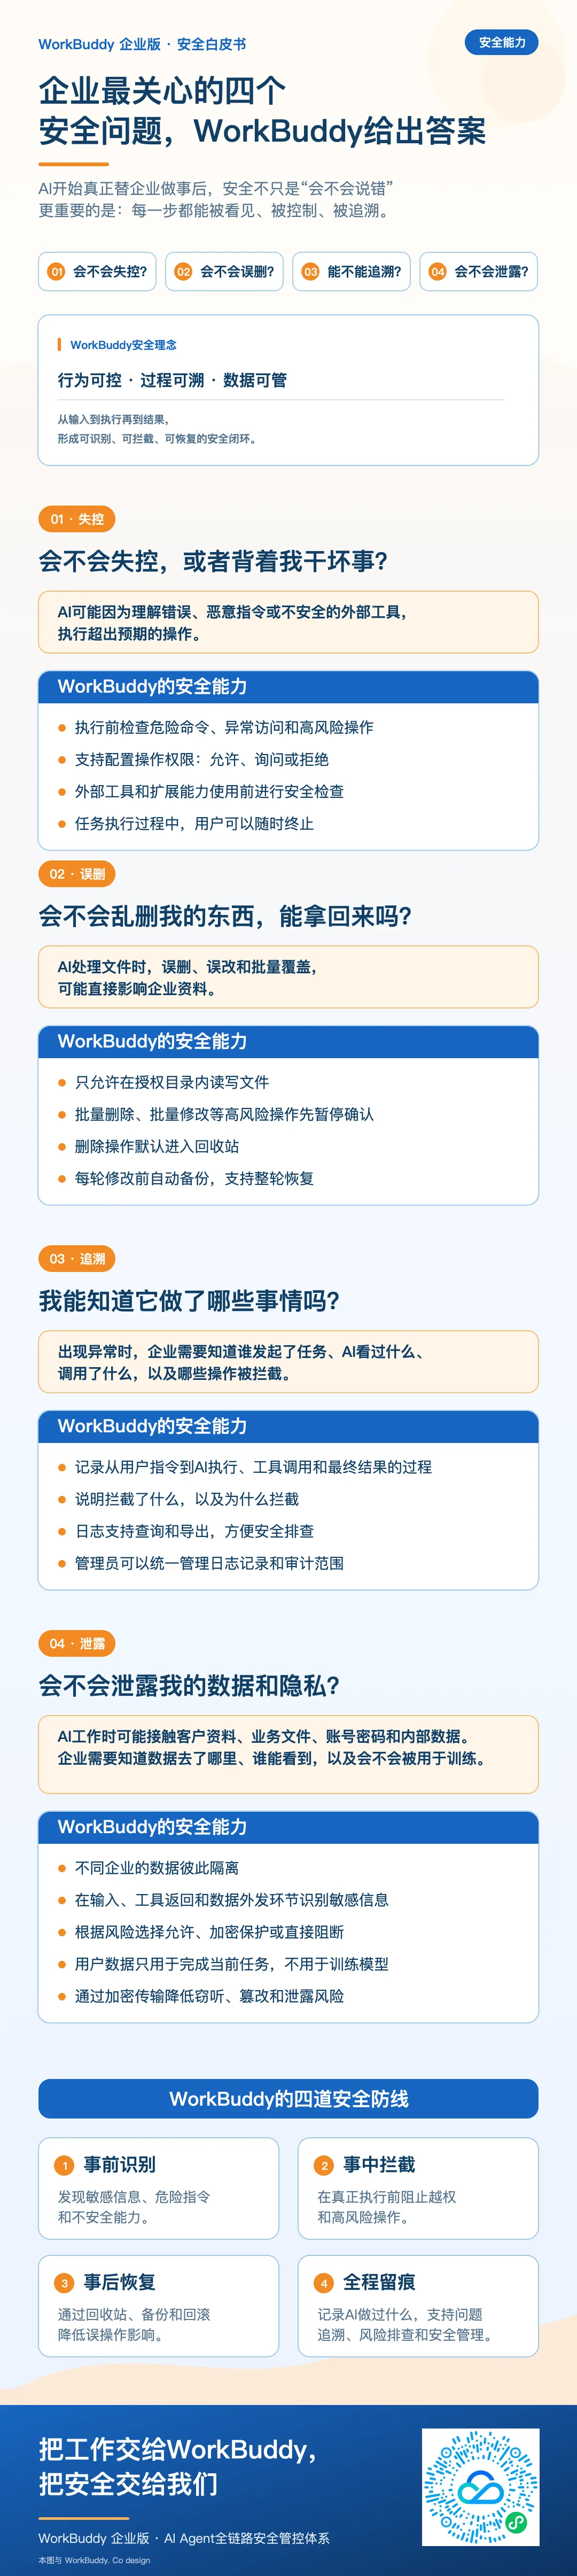
WorkBuddy围绕“行为可控、过程可溯、数据可管”建立可信AI治理体系:事前识别风险,事中拦截危险操作,事后支持恢复,并记录拦截与放行事件,方便查询和追溯。
企业也可以根据自身需求完善管理策略,员工遵循安全使用规范,共同把好Agent使用的安全关。
节选企业关心的部分安全问题👇
Agent 会不会做出危险操作?
先划定能做什么,再决定能否执行。WorkBuddy在Mac、Windows、Linux客户端提供原生级沙箱,将文件读写和命令执行限制在授权工作目录内,目录以外默认不可写。SSH密钥、云平台凭据等敏感路径,也受到默认保护。
遇到rm -rf、sudo等高危命令,WorkBuddy会在执行前询问用户。任务进行中,用户也可以随时终止。
关闭客户端时,沙箱会随之退出,并回收Agent启动的后台进程。
文件被误删、误改了怎么办?
Agent每轮修改文件前,WorkBuddy会自动备份;删除文件时,默认先移入系统回收站。
如果一次删除或修改的文件数量超过阈值,任务会自动暂停,等待用户确认。需要恢复时,一轮任务产生的文件改动也可以整体回滚。
Agent 做了什么,能查到吗?
WorkBuddy将拦截与放行事件统一记录到审计中心。每次拦截,用户都可以查看拦截了什么、依据的是哪条规则,同时支持相关记录支持查询和导出。
企业管理员的操作也会留有日志,记录操作内容、操作人、时间、IP等信息,方便事后追溯。
企业数据和隐私如何保护?
敏感信息先在本地识别,再按策略处理。在输入框、工具返回和数据外发三个环节,WorkBuddy会在本地识别敏感信息,并根据策略选择允许放行、加密保护或拒绝,识别和脱敏过程不出网。
数据传输采用加密保护。模型推理侧,企业还可以选择TC-AICC可信计算:明文仅在客户端和可信执行环境内可见,云服务商和运维人员无法访问。
外部技能和连接器,能放心用吗?
Agent 可以通过技能和连接器扩展能力,但外部能力也需要经过检查。
在提交上架时,WorkBuddy会对技能和专家连接器进行风险文件检测、沙箱行为检测,再开展开发者实名及资质核验、真实任务能力评测;上架后,也会持续进行动态检测。
过去三个月,这套机制已拦截超过300个问题技能与专家上架。
此外,WorkBuddy联合腾讯iOA,将防护延伸到终端环境,帮助企业识别未经审批的AI应用,检测终端病毒与漏洞,并防止敏感数据外泄。
安全能力,在真实工作中持续完善
安全不让位于效率,创新才能走得更远。这套安全体系由WorkBuddy联合腾讯云安全、终端安全iOA、科恩实验室、天御业务安全与内容风控等团队共同建设,并在企业客户的真实任务中持续校准。
我们也会继续听取用户反馈,完善安全能力,让大家知道权限在哪里、操作能否追溯、出现问题如何恢复。
关于WorkBuddy企业版安全管控体系的更多内容,欢迎扫码查阅《WorkBuddy企业版安全白皮书》全文。
图片
本文系转载,前往查看
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号