密钥管理上云还是本地化:KMaaS 与私有化部署的选型决策
原创
密钥管理上云还是本地化:KMaaS 与私有化部署的选型决策
原创
用户12597027
发布于 2026-10-04 13:13:54
发布于 2026-10-04 13:13:54
摘要:本文从密钥驻留、国密合规、数据主权、HSM 导出边界、运维成本与容灾六个维度,拆解密钥管理即服务(KMaaS)与私有化本地部署两种形态的工程差异,并给出一套可直接落地的选型决策树,回答"何时该把密钥握在自己手里"。 正在上传图片...
关键词:密钥管理, 密钥管理系统, 密钥管理即服务, KMaaS, 国密密钥管理, 密评合规, 数据驻留, 信封加密, 数据加密方案, HSM
引言:上云不是终点,把密钥交给谁才是问题
过去十年企业把数据库、对象存储、消息队列一股脑搬上公有云,数据安全团队随之面对一个绕不开的问题:数据加密之后,那把能解开它的密钥,应该放在云厂商的托管密钥管理服务里,还是握在自己机房的设备里?
密钥管理即服务(KMaaS)把密钥的存储、轮换、访问审计全部交给云端服务,业务方调用 API 即可;私有化部署则是在本地机房落地一套密钥管理系统,通常配合硬件安全模块(HSM)做根密钥保护。两条路线在架构、合规边界和成本结构上完全不同。选错形态的代价不是"多花点钱",而是数据主权直接旁落,或者密评过不了。
密钥管理处在责任共享模型的最深处。云厂商通常承诺"底层基础设施安全归我,上层数据与应用安全归你",但当密钥也交给云端托管时,"数据加密的责任"被拆成两段——加密动作你做,密钥控制权云端拿。一旦云端密钥服务被监管调取,企业作为数据控制方仍要承担最终责任。这就是为什么合规团队评估 KMaaS 时常卡在"责任边界"而非"技术能力"。私有化把责任收回企业自己手里,代价是也要把对应运维与举证义务一并接下。
一、两种形态的本质差异:钥匙放在谁家的保险柜
1.1 KMaaS 托管密钥管理服务
KMaaS 的典型形态是云厂商提供的托管密钥管理服务。业务系统通过 REST API 申请数据密钥、调用加密解密接口,密钥材料由云端服务持有,根密钥封装在云厂商 HSM 集群里,用户看不到、也导不出明文。
从架构上看,KMaaS 把密钥管理抽象成无状态可弹性伸缩的服务:
业务应用 ──REST/TLS──> 云端密钥管理服务(KMaaS)
                              │
                              ▼
                         云端 HSM 集群(根密钥不出 HSM)
                              │
                    DEK 在内存中返回给调用方,明文不落盘
应用侧常见写法是用 KEK 向云端换取 DEK,本地用 DEK 加密业务数据后,只把被 KEK 包裹过的 DEK 密文连同数据一起存库。这种信封加密结构让云端永远不直接接触业务明文,只保管"钥匙的钥匙"。KMaaS 的好处是开箱即用,代价是企业须接受"密钥与数据在逻辑上同处一个云信任域"。
1.2 私有化本地部署
私有化路线是在企业自己机房落地一套密钥管理系统,根密钥由本地 HSM 保护,密钥全生命周期完全在企业可控物理边界内完成。
业务应用 ──内网/专线──> 本地密钥管理系统
                          │
                          ▼
                     本地 HSM(根密钥生成并运算,明文永不导出)
                          │
              多租户密钥库(KEK/DEK 分级托管,本地审计)
本地 HSM 的关键属性是"密钥在芯片内生成、在芯片内运算、明文不出芯片"。配合多租户隔离、三员分离、全量审计,整套体系可满足金融、政务、关基对"密钥必须握在自己手里"的硬性要求。
1.3 一张表看清架构差异
维度 | KMaaS 托管密钥管理服务 | 私有化本地部署 + HSM |
|---|---|---|
密钥存储位置 | 云厂商机房 | 企业自有机房 |
根密钥控制权 | 云厂商持有 | 企业持有 |
明文密钥导出边界 | 不可导出(云端约束) | 不可导出(HSM 硬件约束) |
部署周期 | 小时级开通 | 周级到月级 |
弹性 | 自动 | 需提前规划容量 |
合规信任域 | 依赖云厂商资质 | 企业自证 |
数据驻留 | 密钥随云 Region | 密钥物理可控 |
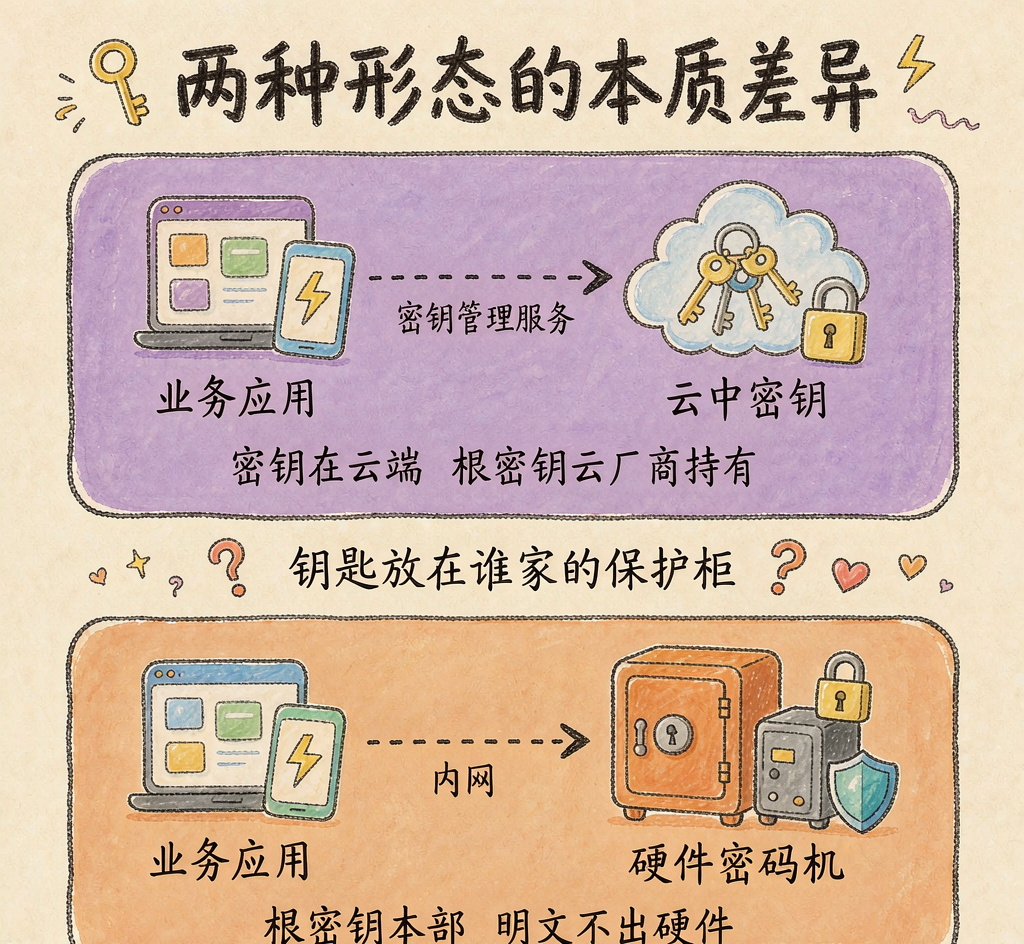
架构对比:云端托管与本地私有化
二、密钥驻留与数据主权:明文密钥到底在哪
2.1 数据驻留的合规含义
数据驻留指数据及其加密密钥必须存放在特定司法辖区或物理边界内。对跨国企业和受监管行业,密钥是否离开本国、是否可被境外主体访问,是数据出境合规审查核心项。KMaaS 密钥随云厂商 Region 分布,Region 选在境内能满足基础驻留,但运维控制权仍在云厂商侧。对监管明确要求"密钥与数据同物理域、运维不可越界"的场景,KMaaS 会踩线。私有化把密钥的产生、存储、使用全部锁死在企业机房,数据驻留从"逻辑承诺"变成"物理事实"。
2.2 HSM 与密钥导出边界
真正的安全底线都落在 HSM 的密钥导出边界上。HSM 通过硬件和固件保证:根密钥在设备内生成,私钥材料永远不以明文形态离开安全边界,所有运算都在芯片内完成。
工程细节常被忽视:KMaaS 的"密钥不可导出"是云端服务策略约束,根密钥仍存在于云厂商 HSM,企业无法审计其物理销毁;私有化的"密钥不可导出"是 HSM 硬件约束,设备在企业手里,销毁可由企业自己执行并留证。两者都能防外部窃取,但审计主体不同。
值得注意的是,这种审计主体的差异对跨境业务尤为敏感:当根密钥物理位于境外云厂商机房时,企业即便在合同层面约定了驻留条款,也难以在技术上证明密钥从未离开约定辖区。
三、国密合规与密评:GM/T 0051 的硬约束
3.1 密评对密钥管理的具体检查项
密评依据 GM/T 0051 等标准,核心检查项包括:密钥是否由合规密码模块生成;是否按类别分级管理(根密钥、KEK、DEK 分离);生命周期各阶段是否可控、可审计、可回溯;是否支持国密算法(SM2/SM3/SM4);密钥存储与传输是否加密。
这些检查项要求企业能"证明"而非"声称"符合国密体系。KMaaS 能否出具符合 GM/T 0051 的合规材料,取决于云厂商是否通过对应检测;私有化则由企业持有检测证书并自行举证。
3.2 国密算法支持
国密算法是密评硬门槛。SM4 对标 AES,SM2 对标 RSA/ECC,SM3 对标 SHA。一套合格系统应同时支持国密与国际算法并切换。
算法能力清单(典型私有化支持):
  国密:  SM2 / SM3 / SM4
  国际:  AES / RSA / ECC / SHA 系列
  前瞻:  PQC(Kyber / Dilithium)后量子算法
后量子密码虽未强制,但金融、政务长周期数据已在做算法升级预案,密钥管理系统是否预留 PQC 接口是选型前瞻项。
3.3 密评上的分水岭
分水岭在于"合规证据的生产者是谁"。私有化下企业自持 HSM、自跑系统、自生日志,密评机构可直接进场核查;KMaaS 下证据分散在云厂商合规证书与责任模型里,企业举证依赖云厂商文档,且无法让密评人员物理接触根密钥设备。密评二级以上且涉核心数据的系统,私有化可控举证优势直接决定能否过评。
实务中建议把"证据可得性"当作独立维度打分,而不是默认云端托管一定更省事——很多团队直到密评进场,才发现自己拿不到所需粒度的密钥操作日志。
四、运维成本:TCO 不是只看账单
4.1 KMaaS 的显性成本与隐性成本
KMaaS 显性成本按密钥数量、API 调用次数计费,对中小业务友好。隐性成本有三块:调用成本随规模线性增长,高并发加解密月度账单可能超过自建 HSM 摊销;跨云场景密钥能力复用使账单与耦合度同步上升;可用性要求极高时 SLA 之外故障需企业自己兜底。
4.2 私有化的前期投入与长期摊薄
私有化前期投入明确且偏高:HSM 硬件、系统 License、机房、密码运维人力、容灾双中心,起步几十万到百万级。但它一次性资本支出,随规模扩大被摊薄,单位密钥边际成本趋近于零。对调用量大、合规要求高的行业,三年总拥有成本(TCO)常反超持续付费的 KMaaS。
4.3 成本对比表
成本项 | KMaaS | 私有化 |
|---|---|---|
前期投入 | 近零 | 高 |
单位边际成本 | 随调用量上升 | 趋近于零 |
运维人力 | 低 | 中到高 |
扩容成本 | 弹性自动 | 需采购扩容 |
三年 TCO 拐点 | 低调用量更优 | 高调用量更优 |
合规举证成本 | 依赖云厂商文档 | 自持可进场核查 |
五、容灾与可用性:密钥不可用 = 业务不可用
5.1 KMaaS 的可用性依赖
KMaaS 的可用性绑定云厂商 SLA,通常三个九到四个九。但密钥服务一旦不可用,所有依赖它的加解密、签名验签全部停摆。用 KMaaS 必须做本地缓存兜底:把解密用 DEK 在合规前提下短期缓存,避免云端抖动拖垮业务。
5.2 私有化的双活与热备
私有化可自设计容灾:同城双活、异地热备、冷备归档。HSM 支持集群与热备,系统支持多节点同步,故障切换在企业可控范围内。代价是容灾架构要设计、要演练,否则"可控"变"没人敢切"。
5.3 双中心密钥同步配置示例
cluster:
  primary:
    id: dc-sh
    hsm_group: [hsm-01, hsm-02]
    role: active
  standby:
    id: dc-bj
    hsm_group: [hsm-03, hsm-04]
    role: warm-standby
replication:
  mode: async
  kek_sync: strict
  rpo_seconds: 5
failover:
  trigger: health_check_failed
  threshold: 3
  dek_cache_ttl: 300
audit:
  log_to: [local_siem, backup_siem]
  integrity: sm3
关键在于 kek_sync: strict——根密钥的 KEK 必须双中心强一致,否则切换后旧密文解不开;DEK 缓存兜底保证主中心短暂不可用时业务不中断。
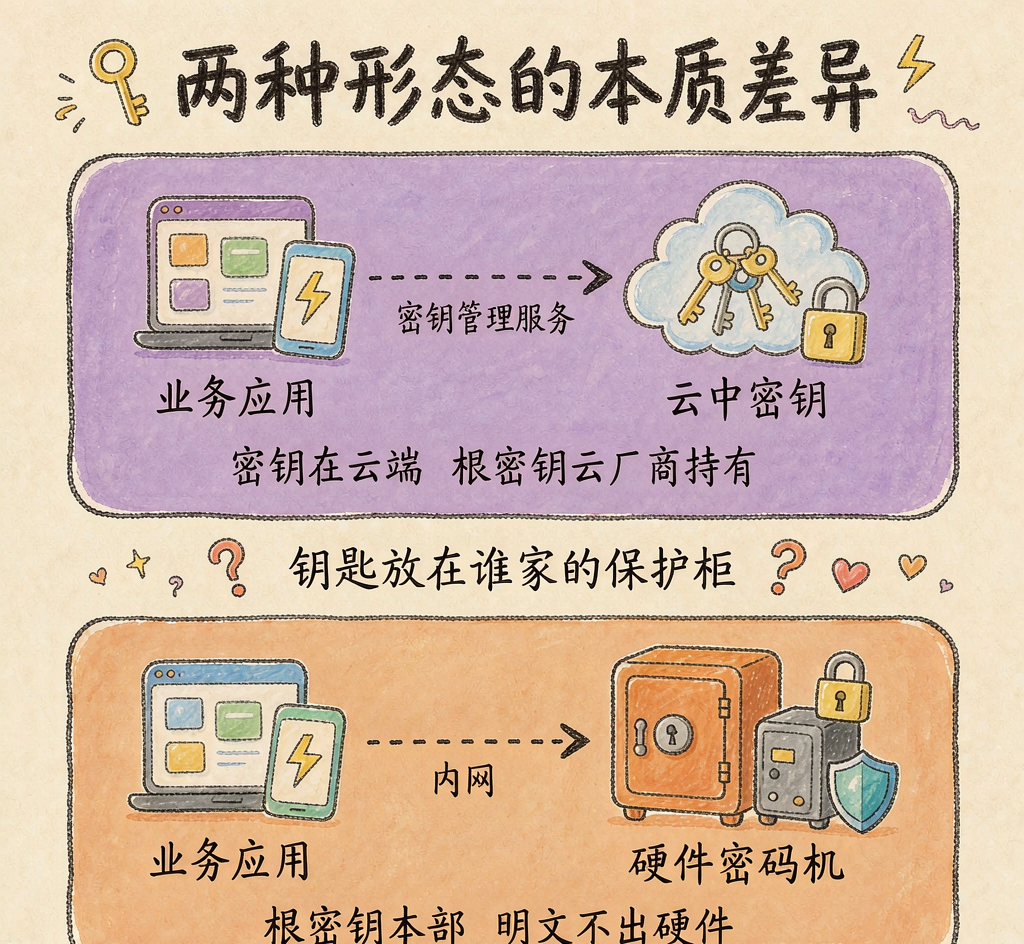
选型决策树:按敏感度分级部署
六、什么时候密钥必须握在自己手里
6.1 金融、政务与关基
金融行业支付签名、核心账务加密、客户凭证保护,监管明确要求密钥在受控环境内、可审计、可销毁。政务系统几乎必过密评且数据须境内驻留。关基(电力、油气、轨交)调度指令签名、设备证书一旦密钥被外部掌控,攻击面从网络入侵升级为伪造指令。三类场景私有化是默认项。这三类行业还有一个共同点:密钥事件的影响面远超单笔业务,一旦密钥失控可能触发系统性监管处罚,因此把密钥握在本地是风险而非成本权衡的结果。
6.2 信封加密示例
判断"密钥该不该握在自己手里",可落到信封加密代码形态。下面伪代码说明:只要 DEK 解密依赖一个你控制不了的远端 KEK,就没真正握住密钥。
# 场景 A:KMaaS 信封加密(密钥握在云侧)
dek_plain = cloud_kms.generate_data_key(kek_id)   # 云端生成
cipher    = sm4_encrypt(dek_plain, business_data)
store(cipher, dek_plain_wrapped_by_kek)            # KEK 在云端

# 场景 B:私有化信封加密(密钥握在本地 HSM)
dek_plain = local_ksp.generate_data_key(kek_id)    # 本地 HSM 保护 KEK
cipher    = sm4_encrypt(dek_plain, business_data)
store(cipher, dek_plain_wrapped_by_kek)            # KEK 在本地 HSM
两类写法对业务代码几乎一致,差别仅在 kek_id 指向的 KEK 归属。选型是"信任域"问题而非"代码"问题。
七、选型决策树
把前面维度收敛成可执行路径,命中任一条"私有化"即走本地路线,否则评估 KMaaS:
Q1: 是否属金融核心 / 政务 / 关基?
    ├─ 是 ──────────────> 私有化(本地 + HSM)
    └─ 否 ──> Q2
Q2: 是否必须过密评二级以上且涉核心数据?
    ├─ 是 ──────────────> 私有化
    └─ 否 ──> Q3
Q3: 是否有数据出境 / 境外驻留限制?
    ├─ 是 ──────────────> 私有化(密钥物理可控)
    └─ 否 ──> Q4
Q4: 三年密钥调用规模大、TCO 反超 KMaaS?
    ├─ 是 ──────────────> 私有化
    └─ 否 ──> Q5
Q5: 是否以敏捷为主、密钥非核心、等保要求轻?
    ├─ 是 ──────────────> KMaaS
    └─ 否 ──> 混合:核心私钥化,非核心用 KMaaS
对比总表
决策因素 | 偏向 KMaaS | 偏向私有化 |
|---|---|---|
行业属性 | 互联网、SaaS | 金融、政务、关基 |
密评等级 | 一级或不涉及 | 二级以上含核心数据 |
数据驻留 | 无出境限制 | 须境内物理可控 |
调用规模 | 中小 | 大 |
合规举证 | 接受云厂商文档 | 需自持可核查 |
容灾要求 | 云端 SLA + 本地缓存 | 需双活热备自控 |
混合形态正成为大型企业常态——核心签名与根密钥走私有化 HSM,非敏感日志、缓存密钥走 KMaaS,用统一系统的多租户能力把两套信任域编排起来。
方案参考
回到工程落地,无论选 KMaaS 还是私有化,几点方法论可供参考。
第一,密钥分级是前提。把根密钥、KEK、DEK、会话密钥、应用凭据按敏感度分开,再决定每类放哪里。绝大多数企业不需把所有密钥都私有化,把根密钥和核心签名密钥握在本地 HSM,其余用托管服务,是性价比最高的切法。以安当KSP为例,其根密钥生成立绑定在本地 HSM 安全域,对外只暴露"用根密钥做 KEK 包装"的接口,DEK 以密文形态流转,即便整机被拖库攻击者无 HSM 也解不开。
第二,信封加密是必用的解耦手段。业务永远不直接持有根密钥,只用被 KEK 包裹的 DEK 干活,托管侧出故障本地缓存 DEK 也能兜底解密。
第三,生命周期策略写进系统而非文档。轮换周期、保留期、归档与销毁条件应在系统内以策略固化自动执行,避免假合规。
第四,审计日志独立留存且防篡改。每次生成、使用、轮换、吊销都应进独立 SIEM,用 SM3 做完整性保护。
第五,容灾先演练后上线。双中心同步 RPO、切换触发条件、DEK 缓存兜底时长,上线前用真实故障注入验证。
第六,合规证据可持续生产。系统应在日常运行中持续产出符合 GM/T 0051 的证明材料,而非评前临时补数据。
把握"密钥信任域归谁、数据驻留落在哪、合规证据谁生产"三件事,KMaaS 与私有化就是同一套密钥治理体系下按敏感度分级部署的不同节点。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号