安防录像存储如何做透明数据加密:海量视频落盘的透明加密工程实践
原创
安防录像存储如何做透明数据加密:海量视频落盘的透明加密工程实践
原创
用户12597027
发布于 2026-09-29 13:15:47
发布于 2026-09-29 13:15:47
摘要:安防视频监控产生的录像数据体量巨大且多为高频写入的小文件,涉及公共安全与个人隐私,落盘即加密是刚需。本文以视频监控与安防海量录像存储场景为主线,拆解透明数据加密在摄像头、录像机到安防平台三级存储链路中的落地方式,重点讨论海量小文件下的性能损耗、密钥跟随、云上数据主权以及密评合规口径,并给出可参考的通用落地建议。 正在上传图片...
关键词:透明数据加密、国密SM4、密钥管理系统、密评合规、信封加密、云上数据加密、数据加密方案、防勒索加密、数据库文件加密、备份加密、磁盘加密、国密密钥管理、GM/T 0051、后量子密码
安防与视频监控项目里,工程师最常被问到的一个问题是:摄像头拍下来的录像,在写入录像机、流入安防平台、再被归档到对象存储或备份系统之后,到底有没有被加密?如果有人把硬盘拔走、把云主机镜像拷走、或者运维账号被盗,这些数据是不是裸奔的?这个问题的答案,往往决定了等保测评能不能过、数据泄露事件要不要上报、平台方在合规审查中能不能举出证据。本文从工程落地角度,把"视频监控与安防海量录像存储的落盘加密"讲清楚,沿摄像头 → 录像机 → 安防平台 → 备份/云这条链路,拆解透明数据加密(TDE)的作用环节、海量小文件的性能挑战,以及最关键的"密钥跟随"问题。
一、为什么安防录像存储必须做落盘加密
一个中型园区的安防平台常接入几百到上千路摄像头,单路码率按 2~8 Mbps 估算,全天 24 小时写盘,一天产生数十 TB 录像。这些数据有四个特点:持续的高并发流写;以 5~10 分钟切片的小文件为主;保留周期长(30~90 天甚至更久);敏感性高,含大量人脸、车牌与行为轨迹。
传统"看似加密"的方案都不够用:
- 磁盘加密只在整卷层面防静态丢失,系统挂载后有权限的进程读到的是明文,防不住内部越权;
- 应用层自加密要改写入逻辑,与存储引擎强耦合,平台升级维护成本高;
- 数据库文件加密覆盖不到直接落文件系统的视频裸流。
于是"透明数据加密"进入视野:它在操作系统驱动层拦截写操作,数据落盘的那一刻就被加密,应用与存储引擎完全无感,即应用免改造。
二、透明数据加密(TDE)的工作原理解剖
透明数据加密的核心思想是:在数据从进程内存走向磁盘的那一层做加解密,应用、数据库、文件系统都感知不到加密的存在。典型驱动层透明数据加密的工作流为:安防平台写进程调用系统写接口;文件系统或卷过滤驱动在 I/O 路径上截获请求;驱动用受保护密钥把明文块加密后写入物理磁盘;读请求反向解密还原。整个过程对上层应用透明,这就是应用免改造的本质。它不挑应用类型,视频流、图片、日志、数据库文件一把抓。
三种易混概念各有分工:
加密形态 | 作用位置 | 能防住什么 | 在安防录像场景的局限 |
|---|---|---|---|
磁盘加密 | 整卷/整盘 | 硬盘物理丢失、整盘镜像被盗 | 系统挂载后权限内可读明文,防不住内部越权 |
数据库文件加密 | 数据库引擎内 | 数据库文件被拷走 | 覆盖不到直接落文件系统的视频裸流 |
透明数据加密(驱动层) | 操作系统 I/O 路径 | 落盘即密文,应用无感 | 需正确配置进程/账号授权 |
透明数据加密与备份加密、磁盘加密互补:它负责运行态落盘密文,备份加密负责归档副本,磁盘加密负责底层介质。下面是一段策略配置示意(不含任何对外域名):
# 透明加密策略示例(示意,非真实命令)
protect:
  target_path: /var/security/record
  algo: SM4                              # 国密 SM4
  key_source: HSM                        # 根密钥来自硬件加密机
  os_account_allow: [secwriter, backup_svc]
  process_allow: [recverd, archive_agent]
process_deny_all: true # 其余进程一律只见密文关键点:加密不是"开了就行",而是要明确"谁、哪个进程、在哪个路径下可以见到明文"。
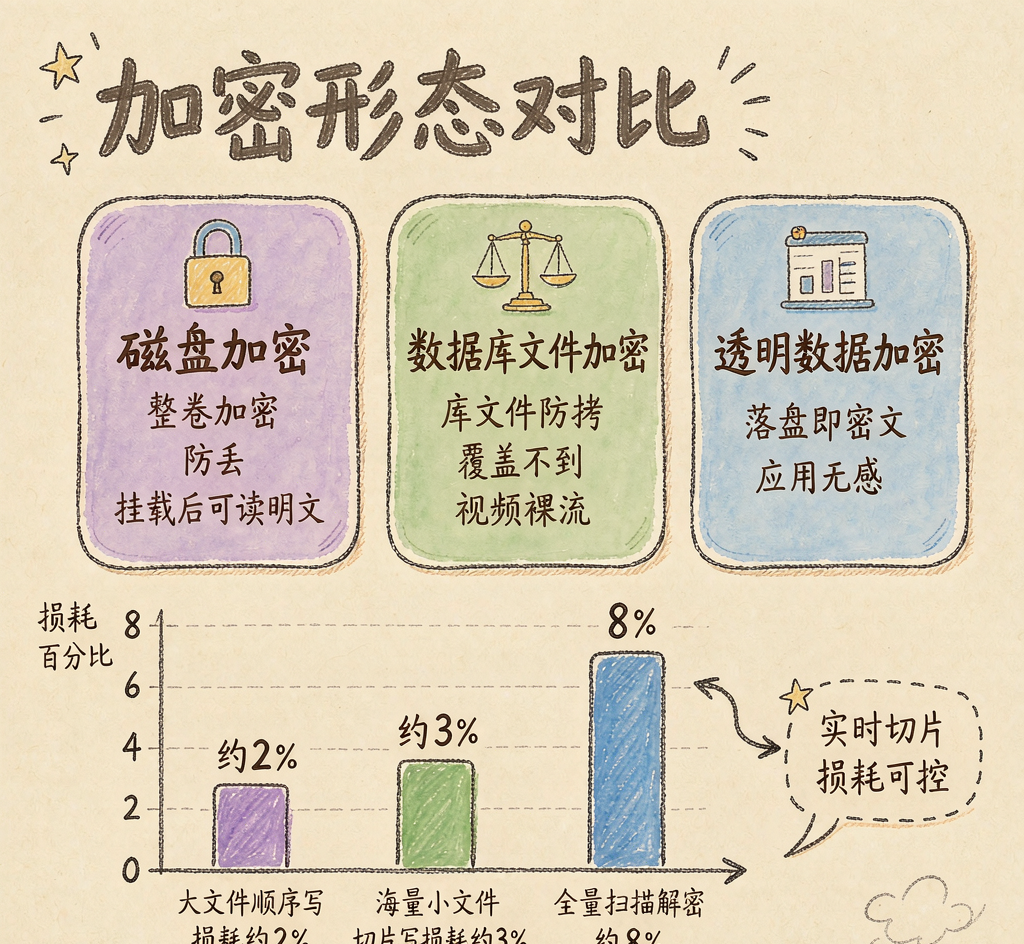
三种加密形态对比与海量小文件性能
三、驱动层透明加密的工程实现维度
落到工程上,成熟方案需在四个维度展开。
1. 性能与零改造。 真实录像写入压力下最怕卡住码率。工程实测常见指标为 45 Gb/s 吞吐、损耗低于 3%、对应用 0 行改造,意味着现有录像机、流媒体服务、归档脚本原样运行,底层写出的文件天然是密文。
2. 算法与根密钥。 方案应支持国密 SM4 与国际 AES 双算法,根密钥托管在 HSM 内。对公共安全、金融网点系统,根密钥不出 HSM 是合规审查看重的一条;国密 SM4 让等保、密评在算法层面有抓手。
3. 细粒度双控与防勒索。 "OS 账号 + 进程"双因子控制:即便拿到 Root 或 SA 权限,不在白名单内只见密文。它既能隔离运维越权查看,又构成防勒索加密——勒索软件作为未授权进程读不出写不进明文,无法对录像完成加密劫持。
4. 跨平台与数据库无关。 应支持 Windows、Linux 及国产操作系统,不挑数据库类型,适配录像裸流在文件系统、元数据在关系库、日志在另一套存储的异构环境。
四、海量小文件场景下的性能与 I/O 挑战
安防录像的"海量小文件"是透明加密最易低估的坑:很多方案跑大文件顺序写优异,一遇每秒上百个切片创建销毁,元数据开销就被放大。核心挑战来自三点:文件创建/关闭频繁触发密钥上下文绑定释放;随机写与追加写混合影响块对齐与写入放大;合规全量扫描遍历海量密文产生 I/O 峰值。
应对思路:同一录像机目录下复用会话级密钥上下文;驱动层对小于阈值的写请求做短暂合并;授权策略挂在存储卷而非逐文件;上线前用真实码率回放流量跑 24 小时压测。典型压测对照如下(数值为示意):
写入场景 | 明文吞吐 | 加密后吞吐 | 损耗 | 观察点 |
|---|---|---|---|---|
大文件顺序写(视频归档导出) | 48 Gb/s | 47 Gb/s | ~2% | 顺序流最友好 |
海量小文件切片写(实时录像) | 40 Gb/s | 38.8 Gb/s | ~3% | 看元数据开销 |
混合随机写(索引+标记) | 30 Gb/s | 28.5 Gb/s | ~5% | 块对齐影响大 |
全量扫描解密校验 | 25 Gb/s | 23 Gb/s | ~8% | 错峰执行 |
实时切片写损耗可压在 3% 附近;全量扫描应放业务低峰并限速,避免影响在线写入。
五、密钥跟随:密钥与数据生命周期的绑定
最易被忽视的是密钥要跟着数据一起走。一段录像从摄像头产生到归档冷备份,路径可能是:
# 数据流转链路示意
摄像头(边缘缓存)  →  录像机(本地存储)  →  安防平台(中心存储)
       →  备份系统(异地副本)  →  云对象存储 / 磁带库(长期留存)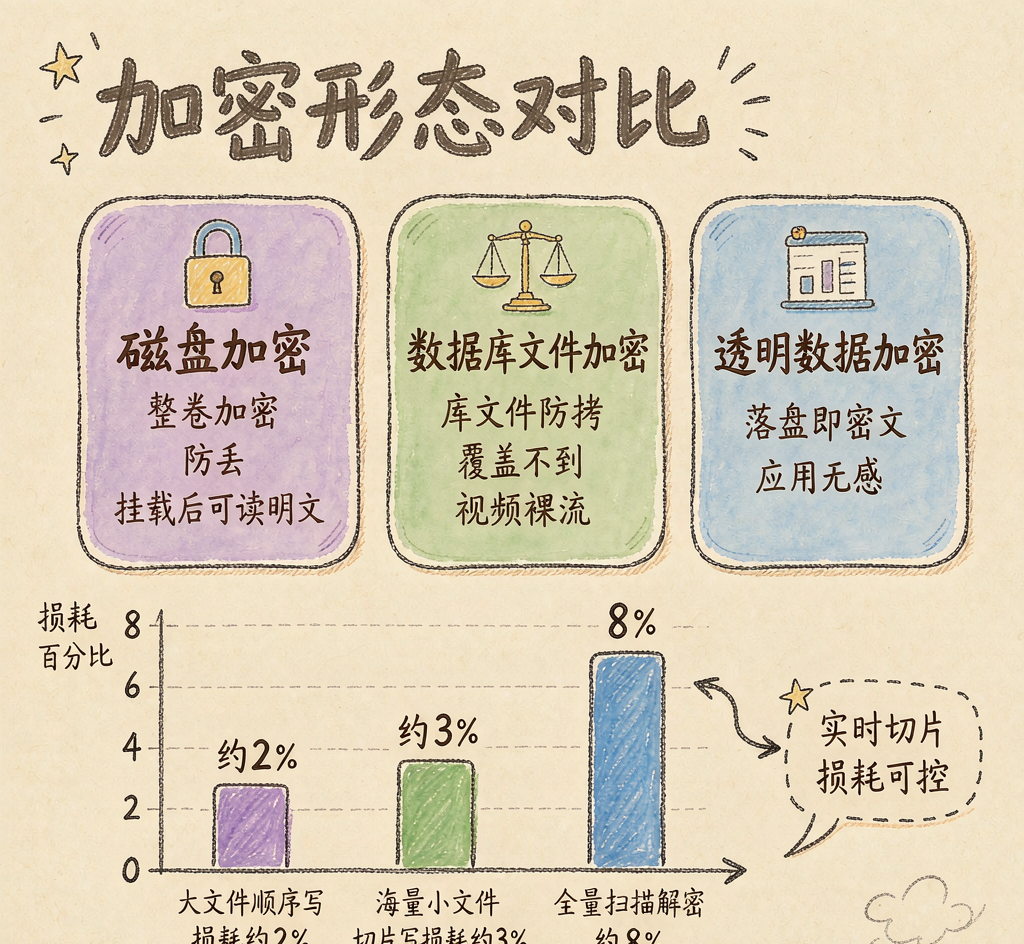
密钥跟随数据链路:从摄像头到云端的透明加密
若只有录像机本地加密,而中心存储、异地备份、云留存各自用不同密钥,就会出现"前半段密文、后半段明文"的断点,或"数据到备份但密钥没跟过去"的死局。密钥跟随要求密钥策略作为数据属性随流转保持一致或可控映射:
- 同生命周期:数据保留 90 天,密钥至少保留到数据销毁之后;
- 层级密钥体系:HSM 主密钥保护卷密钥,卷密钥保护文件数据密钥,形成 KEK/DEK 两级甚至三级结构;
- 备份携带密钥策略:授权账号/进程白名单、算法标识随备份元数据带走;
- 吊销与销毁可追溯:录像机退役时从密钥管理系统侧吊销解密权限并留痕。
一段密钥策略示意:
# 密钥跟随策略示意(伪结构)
master_key: HSM://kek-tde-root
volume_key: derived(volume_id)
bind_policy: [recverd@nvr-07, archive_agent@platform]
inherit_on_backup: true
retain_after_delete: +30d
revoke_trace: audit_log
在云上数据加密场景,密钥不要和云平台托管密钥绑定死:根密钥握在自己这边的 HSM 或密钥管理系统里,云上只是密文容器。对需长期留存的录像,还可把国密密钥管理与后量子密码作为前瞻项,应对"现在截获、未来解密"风险。
六、云上主权:云管理员只见密文
不少平台把中心存储或备份放在云上 ECS 与对象存储。但云厂商运维、具备宿主机权限的管理员理论能触达底层磁盘与内存镜像;若录像明文落云盘,云管理员就是事实上的"超级读者"。透明加密在云 ECS 同样有效,前提是加密发生在客户机操作系统驱动层,而非依赖云平台"云盘加密"开关(后者密钥由云平台托管)。驱动层透明数据加密运行时:落进云盘的数据已是密文;云管理员看到的云盘镜像、快照、迁移副本全是密文;只有授权账号且运行授权进程的实例内部才见明文。
进一步可与数据库字段级加密代理组合成"双层"防线:透明数据加密负责文件系统与存储卷的落盘加密,字段级加密代理负责数据库访问链路上的字段级保护,分层覆盖"落盘"与"访问"。对于"远程接入安防平台运维""远程访问中心存储排查",解密权限须收口——远程会话需授权账号、授权终端、授权进程三重条件齐备才放行明文,避免远程通道成为越权读取录像的旁路。
七、合规与认证口径:能引用,但不能混用
安防录像涉及个人信息,合规绕不开。在密评与等保语境下,透明加密可作为"采用密码技术保证存储数据机密性"的落地证据之一;通过商用密码产品认证的透明加密模块,其样品形态、符合的 GM/T 0028 级别可对外引用。但红线是:送检样品形态是"透明加密密码模块",与"数据库存储层透明加密"具体应用形态并不等同,不能把模块认证直接等同于某一具体场景的合规结论。对外合规表述前应由产品部确认口径。更稳妥的路径是:把透明加密作为整体密码应用方案的一部分,结合密钥管理、访问控制、审计日志,由测评机构按实际部署形态出具结论。密钥状态机建设可参照 GM/T 0051 组织生成、存储、激活、更新、归档、注销与销毁。
八、防勒索视角:透明加密的另一重价值
主机被勒索软件侵入时,最惨的是录像被恶意加密劫持或被盗用于二次勒索。驱动层透明数据加密的"进程白名单 + 账号双控"构成第二道防线:勒索进程不在白名单内读不到明文,无法重新加密勒索;即便强行改写密文块,破坏的只是已加密数据,恢复备份即可,不存在"被敌人加密"的二次劫持;拿到系统权限但不在授权账号列表者同样只见密文。防勒索的本质不是"防止被攻击",而是"即使被攻破,机密数据也不泄露、不失控"。
九、一个可参考的落地架构示意
# 透明加密落地架构示意
[摄像头/边缘]
   └─ 边缘录像机(NVR):本地卷启用驱动层透明数据加密,落盘即密文
          │ 实时上传
          ↓
[安防平台中心]
   └─ 中心存储卷透明加密:授权进程 recverd / archive_agent 可见明文
          │ 归档
          ↓
[备份系统]:备份加密 + 继承密钥策略(密钥跟随)
          │ 异地/云
          ↓
[云 ECS / 对象存储]:云上数据加密,云管理员只见密文
          │
   HSM 根密钥(KEK) ── 统一保护各级卷密钥(DEK)
   审计日志:授权、吊销、访问全程留痕
该架构中透明加密贯穿"边缘—中心—备份—云"四级,密钥经 HSM 根密钥统一托管、随数据流转跟随,授权与防勒索在每一级生效。
方案参考
准备在视频监控与安防海量录像存储场景落地透明数据加密的团队,可参考以下通用建议,不指向具体产品能力:
- 先圈定加密边界,再选技术形态。 明确需落盘即密文的录像与元数据目录,区分视频裸流、索引库、告警日志的存储位置,再决定驱动层透明数据加密、数据库文件加密、备份加密如何组合,不要一刀切全盘加密导致性能失控。
- 把海量小文件当作头等性能指标压测。 用真实码率回放流量模拟切片写频率,连续跑 24 小时以上,记录吞吐损耗、CPU 与文件创建延迟;实时切片写损耗可控(个位数百分比)方案才算站得住。
- 密钥跟随写进数据流转规范。 从边缘缓存、录像机、中心平台、异地备份到云留存,各级密钥策略、保留周期、吊销与销毁规则都要成文,并确保备份携带授权策略元数据,避免"数据到备份密钥没跟过去"或"数据还在密钥先销毁"的断点。
- 根密钥握在自己手里,守住云上主权。 用云 ECS 或对象存储时,加密应在客户机驱动层完成,根密钥由自有 HSM 或密钥管理系统托管,而非依赖云平台托管密钥,使云管理员只见密文。
- 授权遵循最小权限,把防勒索当附带收益。 用"OS 账号 + 进程"双控,默认拒绝、白名单放行;远程接入与远程访问明文需三重条件齐备才放行,使未授权进程(含勒索软件)只见密文。
- 合规表述分清"模块认证"与"应用形态"。 持有商用密码产品认证的模块,对外引用证书与型号应严格对应送检样品形态,不要直接等同于具体场景的密评结论,落地前由合规团队确认口径。
- 审计与可追溯是闭环最后一块。 授权授予、密钥轮换、吊销、异常访问都需有不可篡改日志,作为等保密评与事件溯源的举证材料。
以安当TDE为例,其支持国密SM4、根密钥托管于硬件加密机(HSM)、并取得商用密码产品认证(符合GM/T 0028第二级),可作为驱动层透明数据加密的工程样本对照。
透明数据加密在安防视频监控领域不是"有没有"的问题,而是"能不能在不改造应用、不拖垮性能的前提下,让密钥真正跟着数据走"的问题。把边界、性能、密钥跟随、云上主权、合规口径想透,方案就立得住了。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号