合规科普|如何认定员工泄露公司机密,企业取证与维权边界解析
原创
合规科普|如何认定员工泄露公司机密,企业取证与维权边界解析
原创
企业安全-域智盾
发布于 2026-09-16 09:41:36
发布于 2026-09-16 09:41:36
一、企业现实困境:怀疑泄密不等于可以直接定性
很多企业都遇到过类似情形:核心客户资料、技术方案、报价文件出现外流;重要信息出现在竞品手中;员工大量下载内部文件之后随即提出离职。 企业第一反应,是锁定接触过这份资料的内部人员。
但怀疑不等于事实。司法实践当中,大量维权案件败诉,根源不是信息没有泄露,而是企业没有完成完整的事实认定,证据链残缺,或是取证手段本身不合规。 说白了,不是看到文件被带走,就能够认定员工泄露公司机密。需要同时满足信息属性、接触权限、行为事实、损害后果多重条件,才能够完成法律层面的认定。部分企业会借助终端审计工具留存操作痕迹,辅助事实回溯。
二、商业秘密的三大法定构成要件
想要认定泄密,第一步先要判断被泄露的信息,是否属于法律意义上的商业秘密,这是全部维权的前提条件。
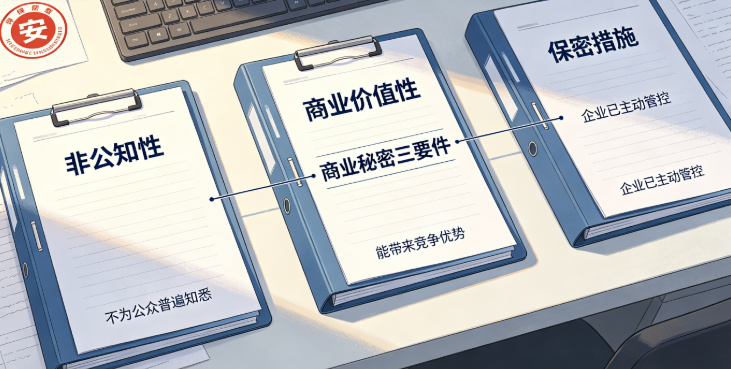
- 非公知性:该信息不为所属领域的相关人员普遍知悉,不属于公开网络、行业教材、公开展会就能够获取到的内容。公开可以查到的行业常识,不能作为商业秘密进行保护。
- 商业价值性:信息具备现实或者潜在的商业价值,能够为企业带来竞争优势。零散、没有实际使用价值的碎片信息,不满足该条件。
- 企业已采取合理保密措施:企业必须主动实施保密动作。例如签订保密协议、设置文档访问权限、加密存储、对内标注涉密标识、限制下载拷贝权限。完全无管控、全员随意访问的资料,司法层面很难被认定为商业秘密。
高频误区:客户名单不等于全部属于商业秘密。公开渠道可以获取的客户联系方式,不属于受保护的机密;只有包含交易习惯、报价、未公开需求等深度经营信息,同时企业做了保密管控,才可以纳入保护范围。
三、哪些行为,可纳入涉嫌泄露公司机密的考察范围
结合司法判例,员工涉嫌侵权行为主要分为几类,并非只有把文件发送给外部竞品才算泄密:
- 超出自身岗位权限,擅自下载、复制、拍照、录屏、导出企业涉密资料;
- 将内部机密文件通过聊天软件、邮箱、网盘、移动存储设备向外传输;
- 离职前后,批量拷贝企业技术、经营资料,用于新单位业务;
- 虽未主动外传,但违规把涉密文档存储至个人云盘、私人设备,造成信息有外泄风险。
有一类情况极易混淆:员工离职之后,使用在工作中积累的个人经验、通用行业技能,这种不属于泄露商业秘密。区分关键点在于,是否直接使用企业特有的涉密文档、专属技术数据,还是运用自身在实践中习得的通用能力。
四、真实案例复盘:证据不足导致维权失败
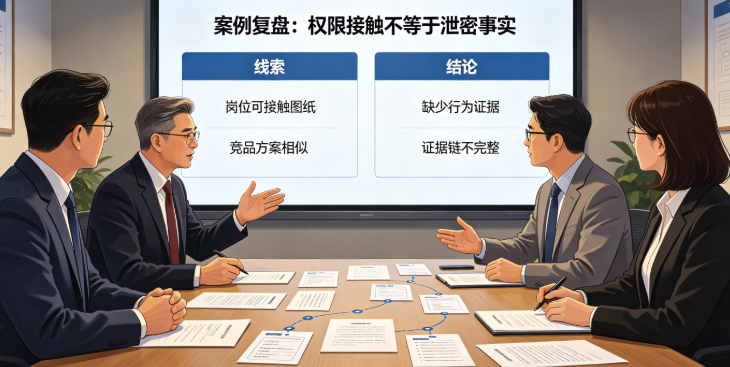
某装备制造企业,发现竞品推出的产品参数和自家未公开研发方案高度接近。企业锁定一名刚离职的研发工程师,该员工在职期间拥有全套图纸访问权限。
企业直接发起维权,但能够提交的证据,只有两点:
第一,该员工岗位可以接触全套图纸;
第二,竞品产品和自家方案存在相似。 最终法院没有支持企业诉求。
判决核心逻辑:仅证明员工具备接触机密的权限,不能直接推定员工实施了泄密行为。企业缺少证据证明该员工实施拷贝、向外传递图纸的具体行为,无法建立完整证据链,需要承担举证不能的后果。
这个案例也给很多企业敲响警钟:权限接触记录只是线索,不等于泄密事实。想要完成认定,还需要行为痕迹、传输记录、使用痕迹等多维度材料互相印证。在实际工作中,终端审计留存的访问、下载、外发日志,就可以作为重要的线索材料。
五、电子证据采集,必须守住合规红线
数字化场景下,绝大多数泄密线索都来自电脑、办公软件的电子日志。但取证方式一旦越界,全部证据会直接丧失法律效力,企业还会面临侵犯隐私权的风险。
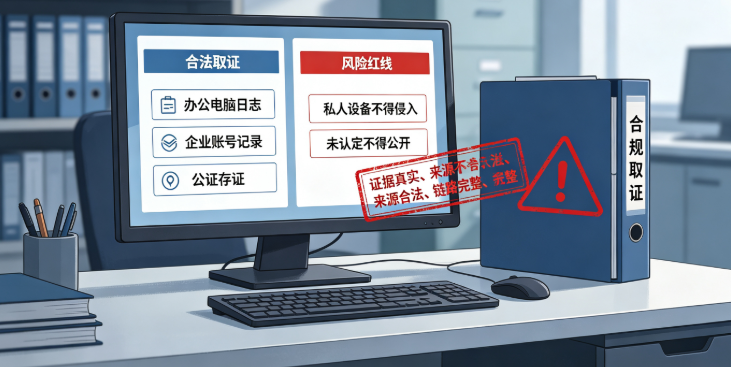
可以做的操作
- 仅针对企业配发办公电脑、办公账号开展日志调取;
- 调取设备内部系统、终端审计产生的操作日志、访问记录;
- 对证据进行公证、时间戳存证,固定电子数据不被篡改;
- 调取企业内部办公系统、企业版协作工具后台留存记录。
绝对不能做的操作
- 私自破解、查看员工个人手机、私人社交账号;
- 在员工私人设备安装监控程序,窃取个人聊天、生活记录;
- 未经公证只提供简单截图,原始文件没有留存;
- 在没有完成调查认定的前提下,对内对外公开宣称某员工泄密,引发名誉权纠纷。
六、完整认定流程:从线索发现到事实确认
- 信息确权:核实涉案信息是否满足商业秘密三要件,整理研发过程文档、保密协议、权限配置记录。
- 线索收集:调取岗位权限、访问日志、文件拷贝记录、外发痕迹,梳理时间线,锁定可疑行为。
- 区分行为性质:区分误操作、内部流转、个人经验使用、故意外泄等不同情形。员工误操作发送文件,并且立刻撤回,没有造成扩散,和主观恶意泄密,在法律上后果完全不同。
- 固定损害结果:评估信息外泄之后,企业产生的实际损失,或是侵权方获取的收益。
- 内部初步核查完成之后,交由法务或者外部律师评估,再选择内部处置、行政举报或者司法途径。
七、企业事前防护:减少事后认定难的痛点
事后维权举证难度高,成本大,企业更适合把工作前置,降低泄密争议。 第一,完善制度文件,区分涉密信息范围,落实保密协议,明确岗位对应的文档访问权限; 第二,做好权限分级,不同岗位只开放本职工作需要的资料,避免全员可以无限制下载核心文件; 第三,留存完整操作审计记录,对文件访问、批量下载、外设拷贝行为做日志留存,发生异常之后可以回溯行为轨迹; 第四,离职环节闭环,回收账号权限、收回涉密载体,签署离职保密告知。
八、总结
如何认定员工泄露公司机密,核心不是企业主观判断,而是要看三重事实:被泄露信息是否属于受法律保护的商业秘密;是否存在违规获取、向外传递的客观行为;证据的取得方式合法有效,各个证据之间能够互相印证。
很多企业陷入维权困境,根源就是缺少事前管控,等到泄密事件发生,才临时搜集证据,很容易出现证据灭失、取证不合规的问题。企业需要平衡自身数据资产保护,同时守住员工个人权益的法律边界,才能够做到风险可控,处置有据可依。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号