Kali-工具-xhydra(协议爆破)篇


简单介绍
xhydra是hydra的一个可视化工具,它可以利用众多协议进行口令、账号、密码的爆破,同样支持FPT、MYSQL、SMTP、TELNET、SSH等众多的协议爆破。
打开xhydra
直接在KaliLinux 终端输入 xhydra 即可
xhydra打开如下界面:
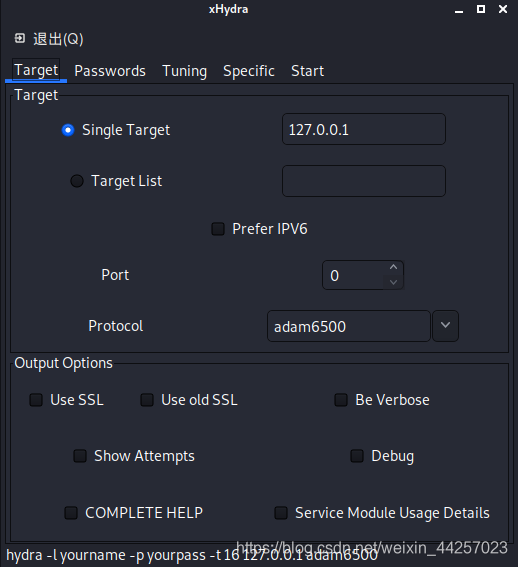
界面简单介绍
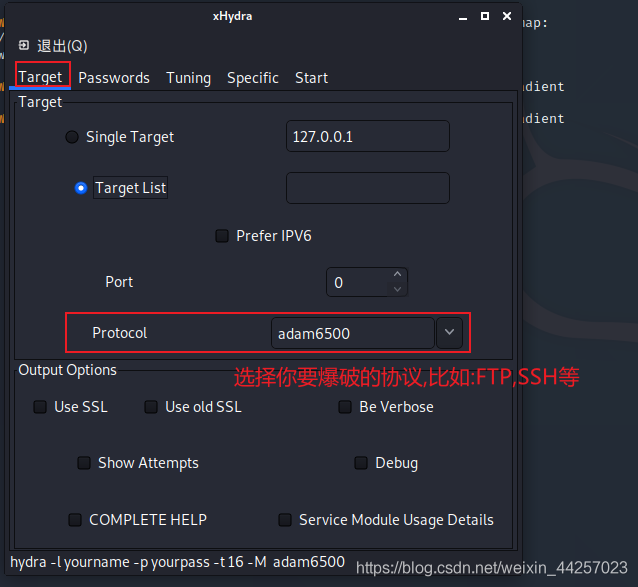
Target 界面介绍
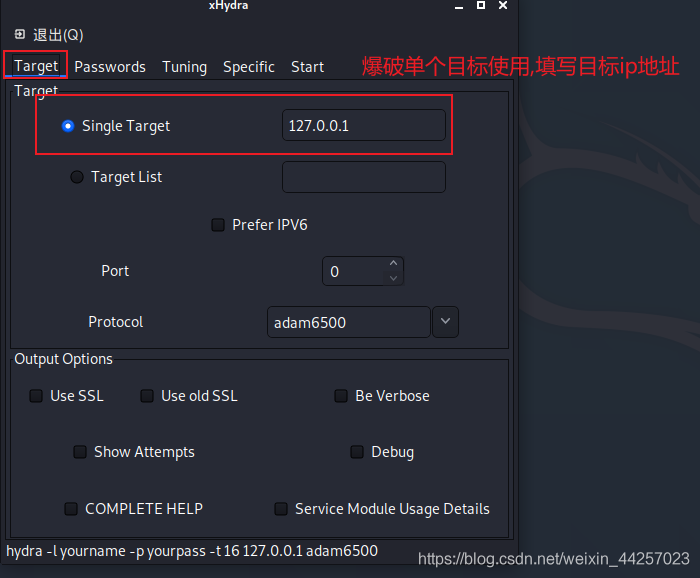
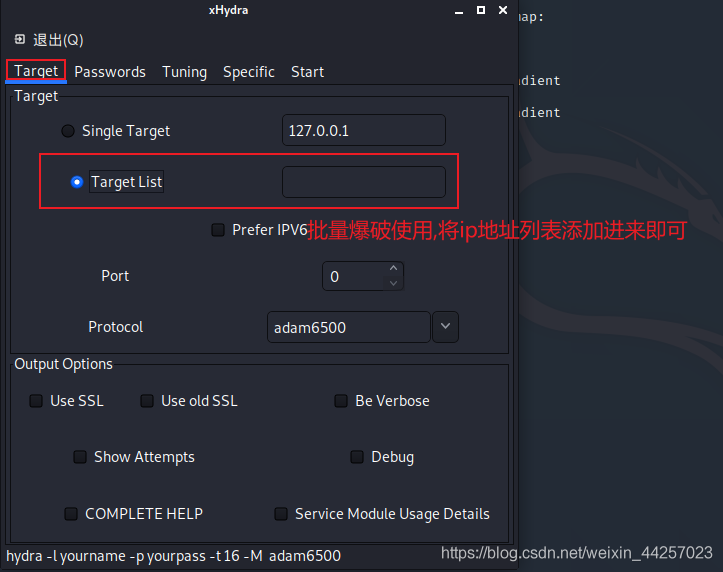
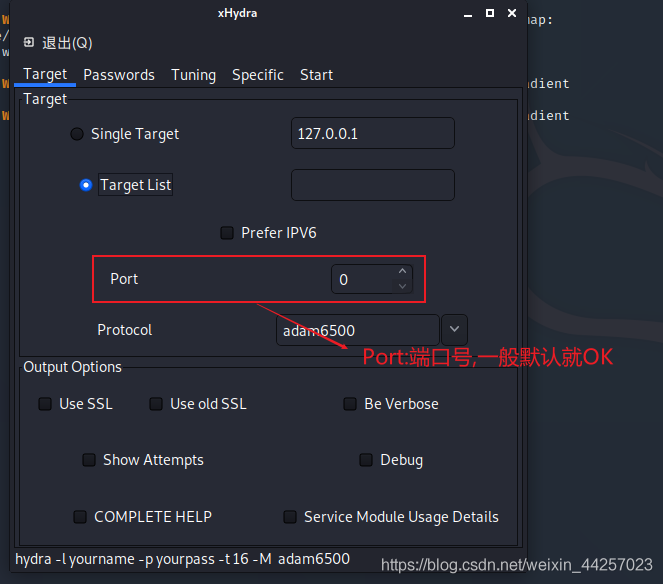
使用nmap扫描端口获得协议的信息,比如22端口就是ssh协议
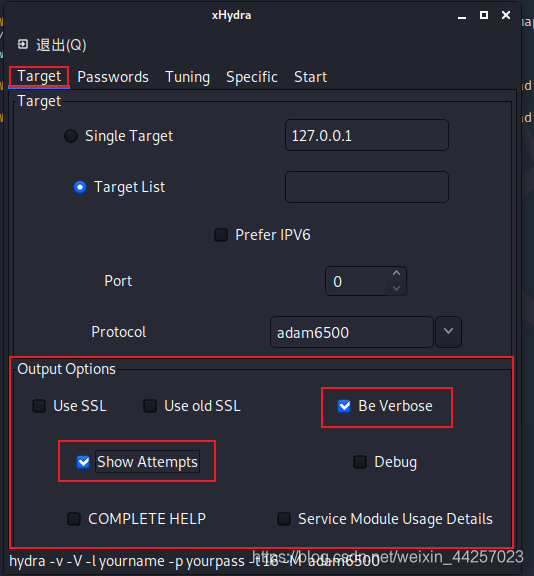
Output Options勾选如下图即可:
Passwords 界面介绍
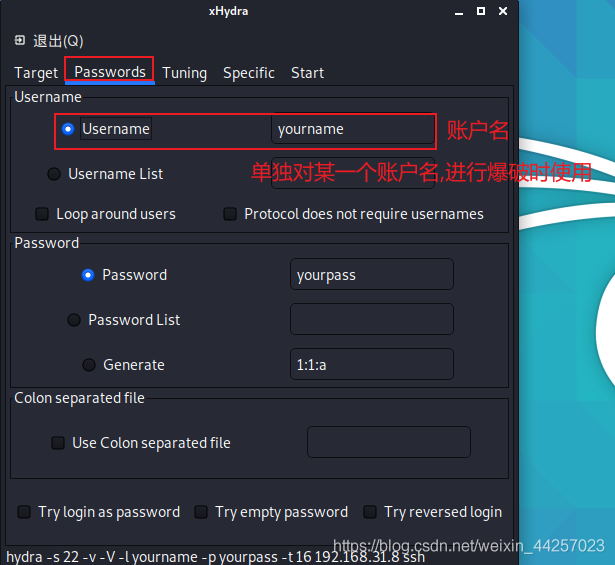
Username 选项
比如你知道这个机器用户名是root,那么填写root即可
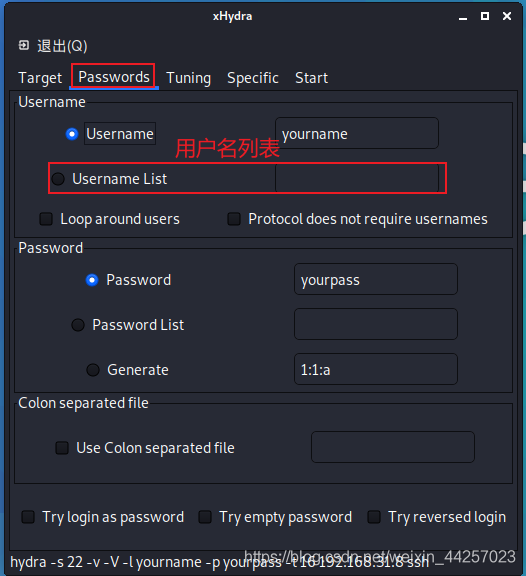
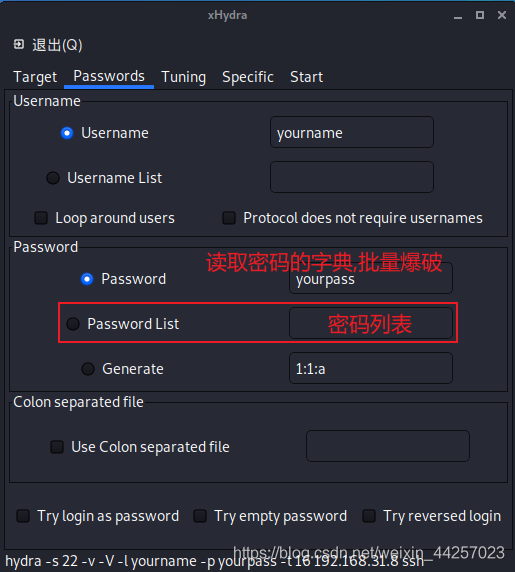
Username List选项
在不知道对方账号名称是,可以准备一个账号名字典来去进行爆破
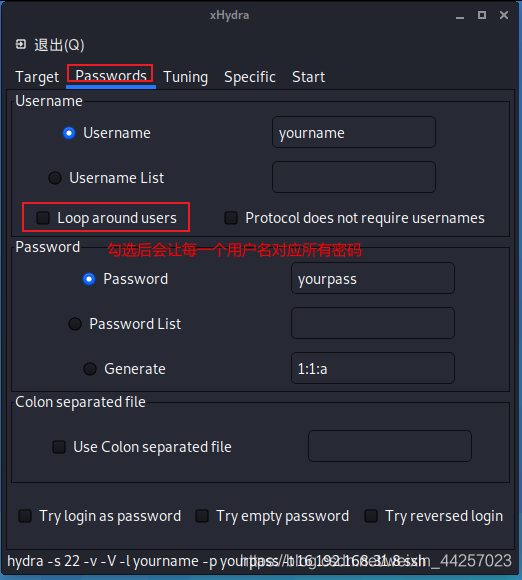
Loop around users 选项
采用字典爆破时需要勾选
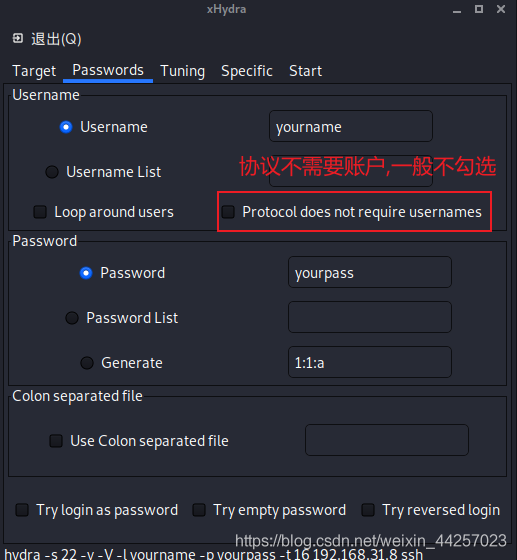
Portocol does not require usernames 选项
协议不需要账号,这一个选项一般不勾选
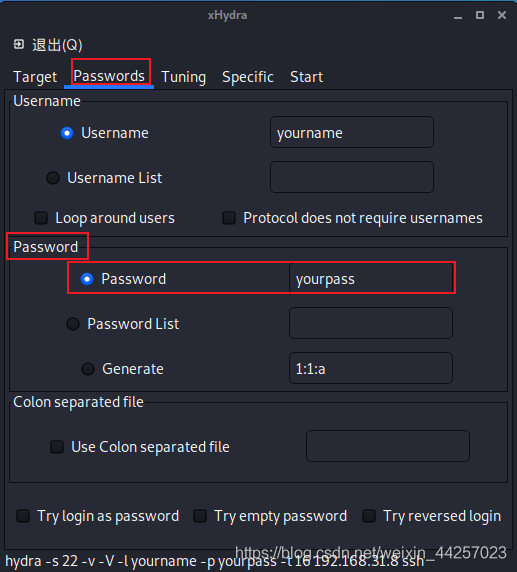
Password选项
知道密码不知道用户名,搭配字典使用
Tuning 界面介绍
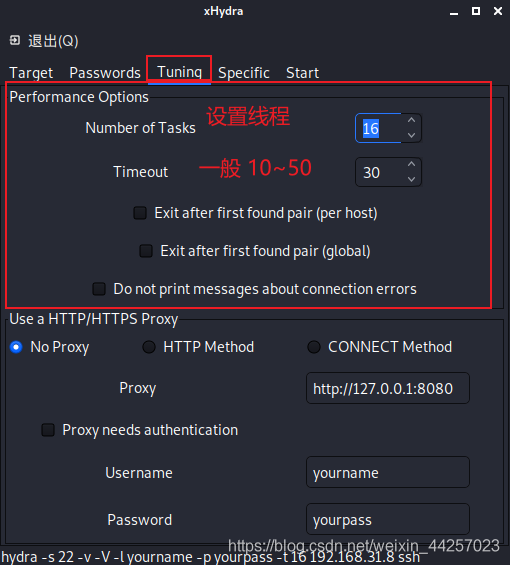
Performance Options
线程设置得越高,爆破的速度就越来越快
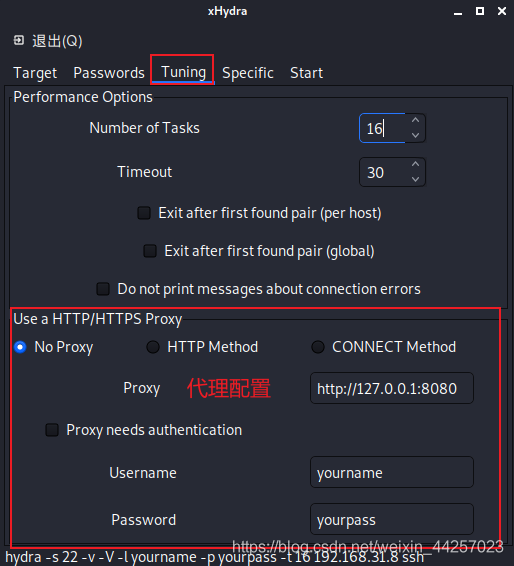
Use a HTTP/HTTPS Proxy
可以配置代理进行爆破
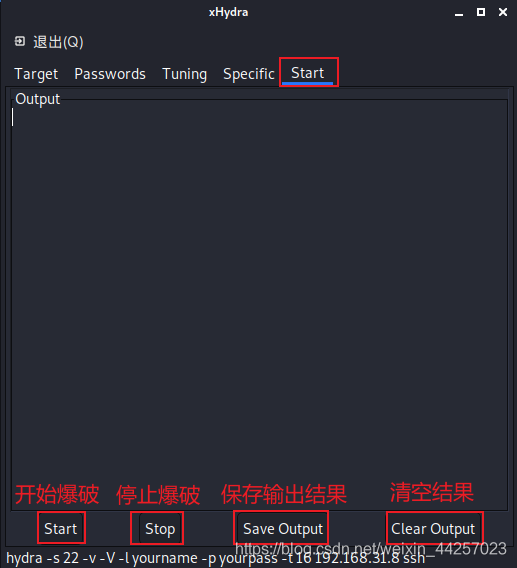
Start 界面介绍
持续更新…
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2021-07-11,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号