云安全中心在检测到资产入侵、恶意软件或异常行为时会生成安全告警。及时评估风险并正确处置,是保障业务稳定与数据安全的关键。本文说明如何在告警中心完成筛选 → 研判 → 处置,以及如何导出数据与查看任务记录。
处置优先级建议
建议采用先降噪声、再按优先级研判的方式处理告警,避免在低优先级事件上消耗过多精力。
顺序 | 动作 | 说明 |
1 | 排除不关注事件 | 对已确认安全的告警执行忽略或加白操作 |
2 | 按重要资产优先 | 关键账号、核心业务主机相关告警优先,可通过资产标签过滤 |
3 | 按威胁等级与 ATT&CK 阶段优先 | 优先严重/高危;ATT&CK 阶段越靠后越紧急 |
4 | 按检测模式辅助研判 | 精准:命中后恶意结论可信度高 均衡:命中行为具备攻击嫌疑 深度:需结合上下文进一步核实确认 |
说明:
操作步骤
步骤一:进入告警中心
1. 登录云安全中心控制台。
2. 在左侧导航栏,选择告警中心。
3. 页面顶部可查看告警概况,包含全部严重/高危待处理告警数、全部告警数、扫描/防护配置。

4. 页面顶部提供以下入口:
任务记录:查看扫描记录、导出记录等。
扫描/防护配置:查看防护引擎、病毒库/漏洞库更新时间、采集增强、安全加固、检测开关的状态,并提供快捷管理入口。
5. 页面下方可查看详细告警列表。
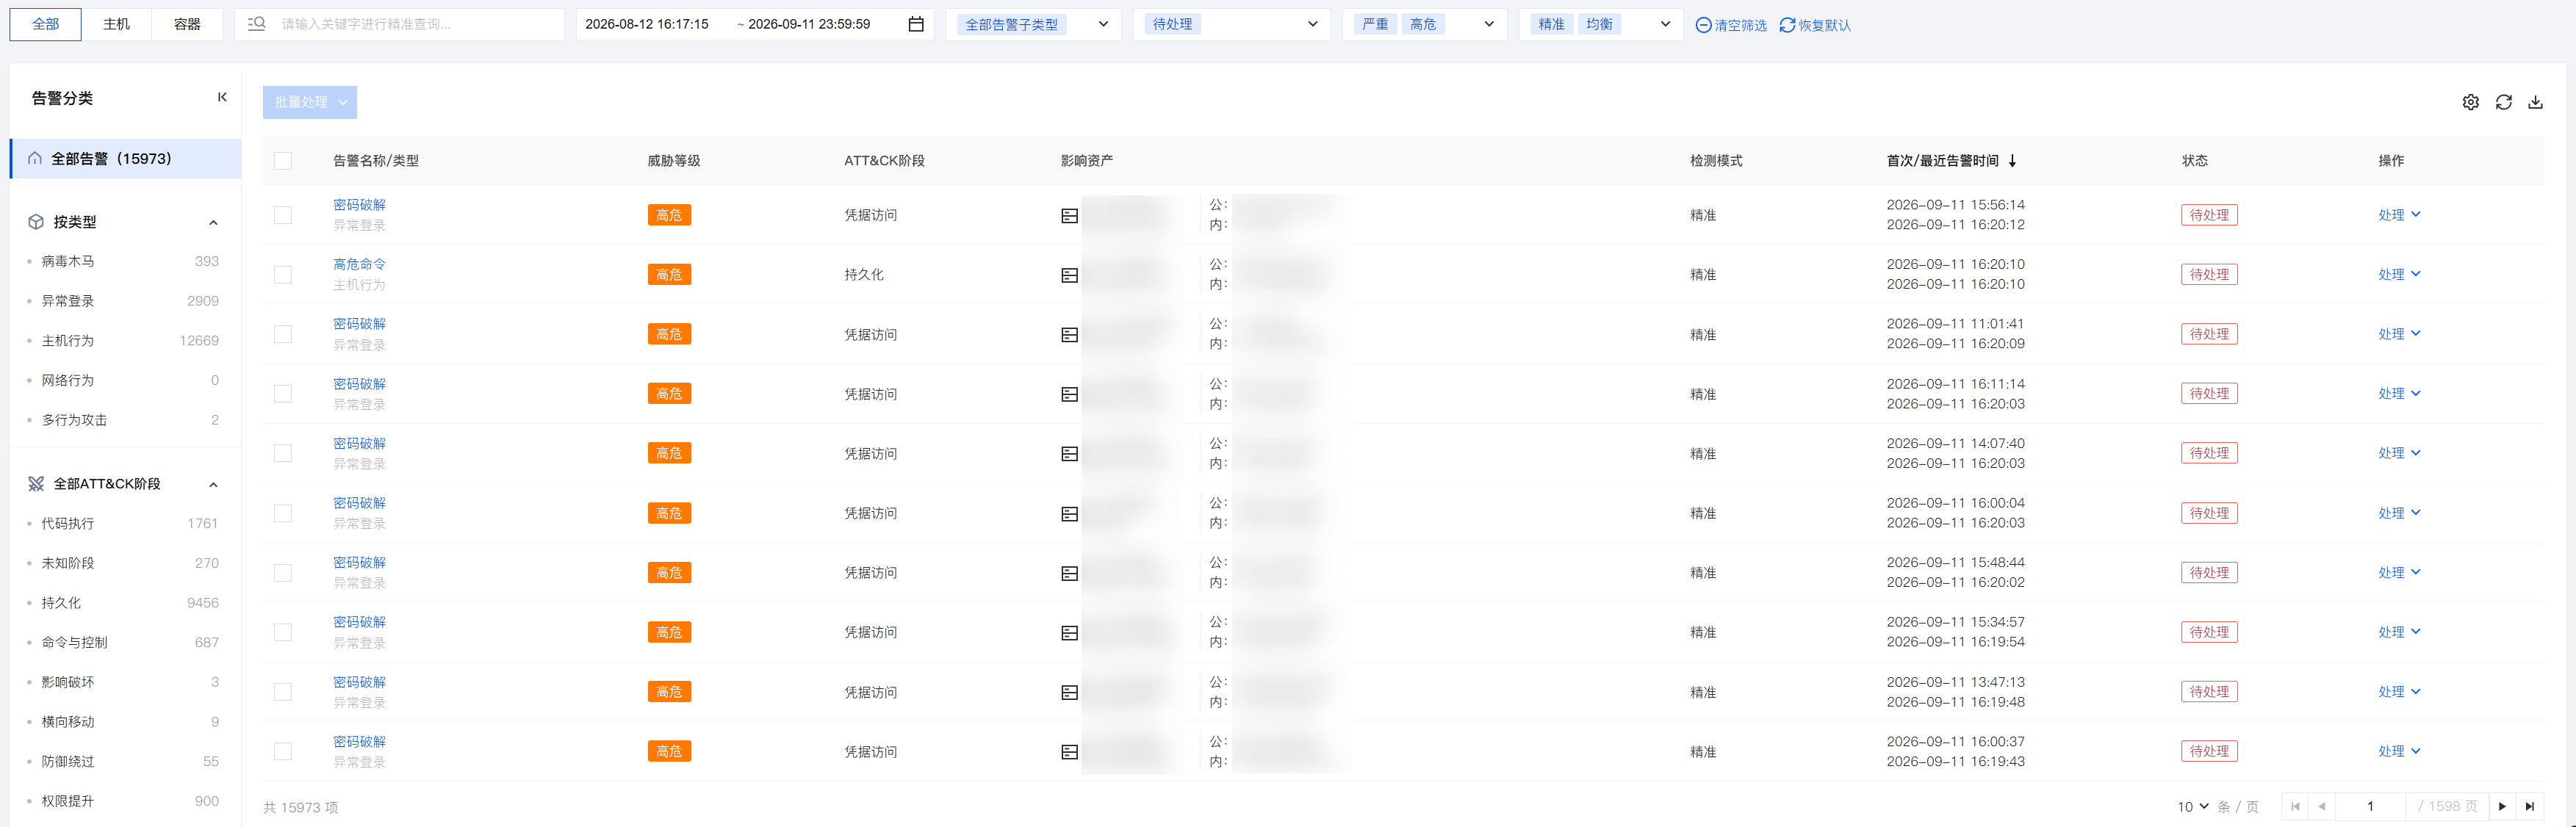
字段说明:
告警名称/类型:文件查杀-恶意文件、文件查杀-恶意进程、异常登录、密码破解、恶意请求、高危命令、本地提权、反弹 Shell、网络攻击、漏洞防御、内存马注入、内存马扫描、多行为攻击。
威胁等级:严重、高危、中危、低危、提示。
ATT&CK 阶段:所处 ATT&CK 阶段。
影响资产:受影响主机或容器及 IP 等标识。
检测模式:精准、均衡、深度。
所属账号:多账号场景下当前锚定的账号。
首次与最近发现时间;此告警首次与最近发现时间。
状态:当前处理状态。
操作:处理(支持展开可选操作)。
步骤二:筛选告警
在告警列表上方按资产范围与条件组合筛选,左侧可按检测类型、ATT&CK 阶段快速过滤。
1. 切换资产范围:全部/主机/容器。
2. 按需设置筛选条件后查看列表。
关键字搜索:可按告警 ID、资产名称、实例 ID、IP 地址模糊查询。
时间范围:今天、昨天、近 7 天、近 30 天,或自定义起止时间。
告警子类型:文件查杀-恶意文件、文件查杀-恶意进程、异常登录、密码破解、恶意请求、高危命令、本地提权、反弹 Shell、网络攻击、漏洞防御、内存马注入、内存马扫描、多行为攻击。
状态:待处理、已处理、已拦截、已加白、已隔离、已清理、已忽略、永久忽略、隔离中、恢复中、终止中、已终止。
威胁等级:严重、高危、中危、低危、提示。
检测模式:精准、均衡、深度(与 AI-Link 智链引擎设定的规则模式对应)。
说明:
列表默认过滤全部告警类型、待处理、严重 + 高危、精准 + 均衡、近 30 天(可按需调整)。
步骤三:查看告警详情并研判
告警详情页用于辅助研判告警真伪与严重程度。
1. 根据通知中的告警 ID,用关键字搜索快速定位,在列表中单击目标告警名称,打开告警详情。
2. 系统按由浅入深以下三个阶段进行研判,完成研判后,再进入处置。
通过详情页顶部摘要,快速判断威胁等级、影响范围与紧急程度:
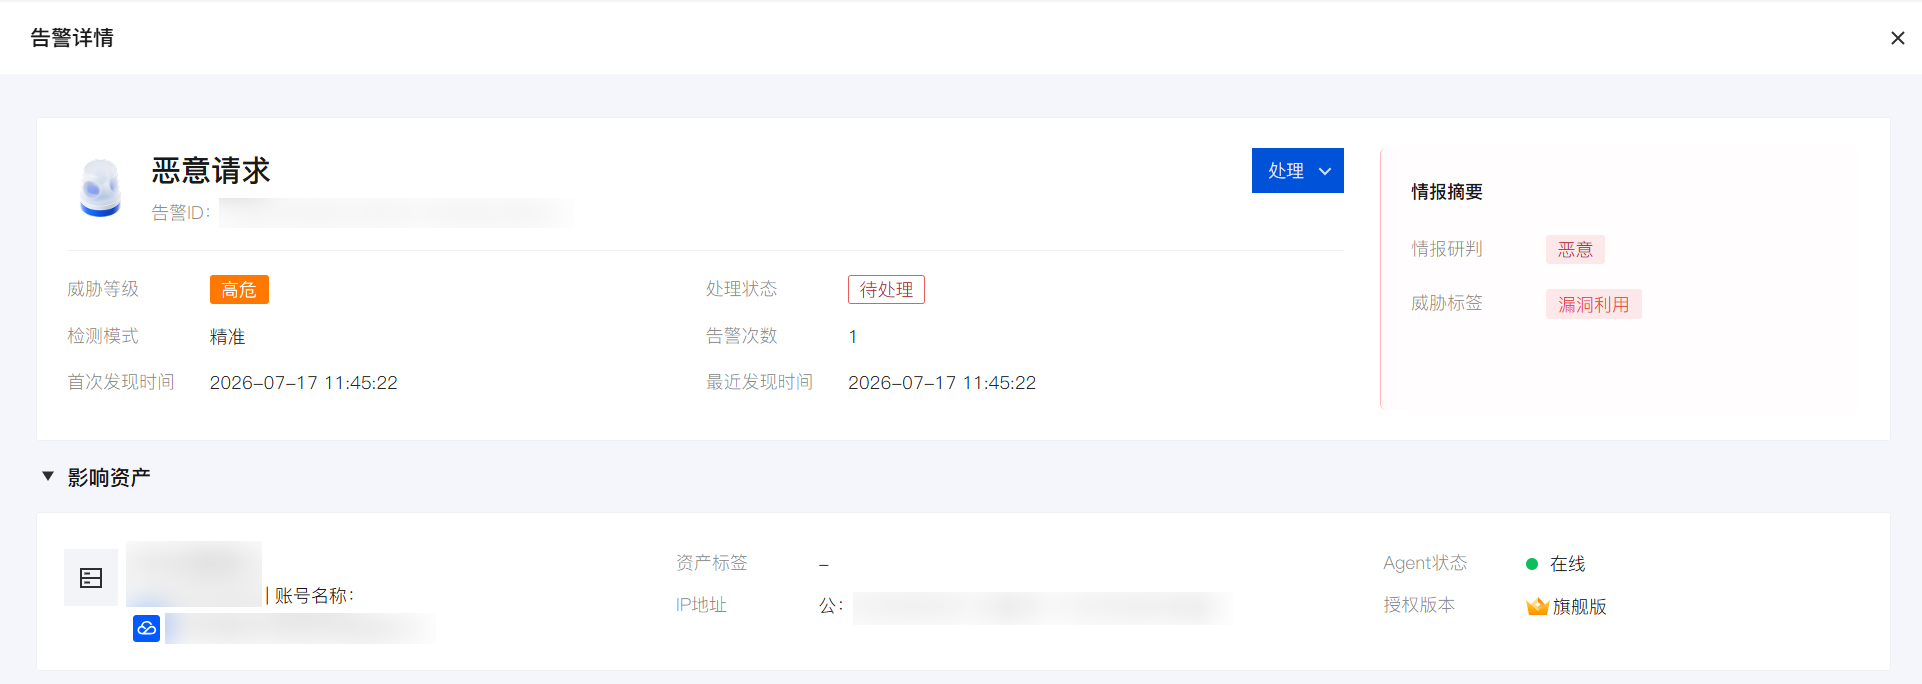
字段说明:
告警名称:告警类型名称。
告警 ID:告警唯一标识,可用于搜索定位。
威胁等级/攻击状态:严重、高危、中危、低危、提示;网络攻击类还可能展示攻击状态(如尝试攻击)。
处理状态:告警当前处理状态。
检测模式:精准/均衡/深度,辅助判断置信度。
告警次数:合并展示累计的命中次数。
首次/最近发现时间:首次与最近一次检出时间。
首次检出方式:扫描、实时监控。
影响资产:
主机:发生在主机进程层(最常见)。
容器内部:发生在容器进程内(如容器内异常进程)。
容器进程/容器编排:发生在容器编排层(如 K8s 节点)。
说明:
容器告警在影响资产区域通常展示容器名称、运行状态、镜像、Pod、集群等信息。
ATT&CK 阶段:越靠后通常越紧急
说明:
初步研判要点:
立即处置:严重/高危 + 数据窃取/影响破坏等靠后阶段
关注但不紧急:中危/低危 + 早期阶段(侦察、初始访问)
若摘要信息不足以判断,继续查看基本信息、情报分析与告警来源:
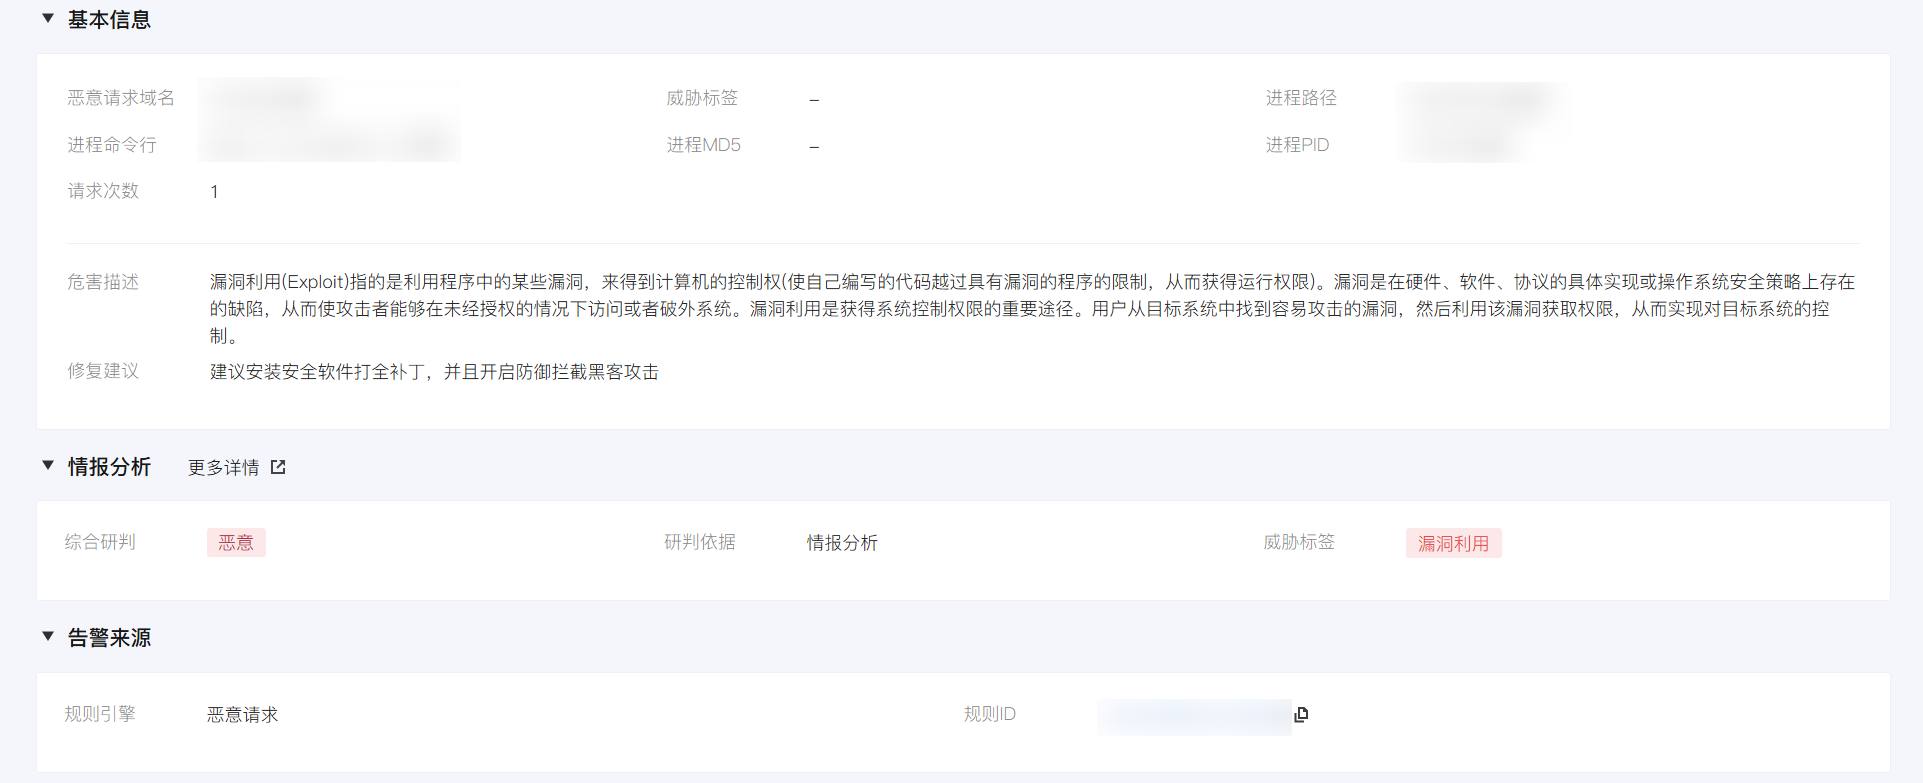
针对复杂攻击或需要取证场景,使用深度研判能力——事件调查溯源(旗舰版)。
事件调查溯源:还原攻击时间线,单主机跨阶段的完整攻击链路。
步骤四:处置告警
可用的处理操作,会随告警子类型和当前处置状态变化。
单条处置
1. 在列表操作列或详情页单击处理。
2. 选择处置动作,按提示确认。
3. 等待执行完成,状态更新为对应结果(如已隔离、已处理、已加白等)。
4. 通用处置动作说明如下:
标记处理:人工对该告警风险进行处理,可将告警标记为已处理。
加入白名单:后续同类匹配不再告警,适合长期正常业务。
忽略:仅将已选告警进行忽略,若再有相同告警发生依然会进行告警。
删除记录:删除已选告警记录,控制台将不再显示,无法恢复记录,请慎重操作。
告警子类型 | 支持处置动作 |
文件查杀-恶意文件 | 隔离、隔离并清除相关进程(推荐)、标记处理、加入白名单、忽略、删除记录、恢复隔离。 说明: 隔离:将威胁文件备份到安全隔离区并加密后删除原文件;资产本地通常无法再查看该文件。 隔离并清除相关进程:隔离文件并停止相关进程(推荐)。 恢复隔离:仅在已隔离状态出现;用于误隔离后恢复业务文件。 |
文件查杀-恶意进程 | 终止进程、标记处理、加入白名单、忽略、删除记录。 说明: 终止进程:结束恶意或异常进程。 |
异常登录 | 标记处理、加入白名单、忽略、删除记录。 |
密码破解 | 标记处理、加入白名单、病毒扫描、忽略、删除记录。 说明: 病毒扫描:提供快捷入口支持对当前告警受影响资产进行病毒木马扫描。 |
恶意请求 | 标记处理、加入白名单、加入黑名单、忽略、删除记录。 说明: 加入黑名单:将对应规则执行动作由告警调整为告警并拦截(高危命令加入黑名单同理)。 |
高危命令 | 标记处理、加入白名单、加入黑名单、忽略、删除记录。 |
本地提权 | 标记处理、加入白名单、忽略、删除记录。 |
反弹 Shell | 标记处理、加入白名单、忽略、删除记录。 |
网络攻击 | 标记处理、开启应用防护、加入白名单、忽略、删除记录。 说明: 开启应用防护:引导开启应用防护能力(漏洞防御、内存马注入同理)。 |
漏洞防御 | 标记处理、开启应用防护、加入白名单、忽略、删除记录。 |
内存马注入 | 标记处理、开启应用防护、加入白名单、忽略、删除记录。 |
内存马扫描 | 标记处理、加入白名单、忽略、删除记录。 |
多行为攻击 | 标记处理、忽略、永久忽略、删除记录。 说明: 永久忽略:多行为攻击专用,按资产实例 ID + 规则 ID 持久忽略,支持取消忽略。 |
说明:
忽略不等于加白:忽略仅针对当前告警记录,忽略后再次产生相同告警仍会触发告警;加白会抑制后续同类告警,长期正常业务建议加白。
通知一般针对待处理告警,同一告警在不同状态间流转时,不重复通知。
批量处置
1. 勾选一条或多条告警,单击批量处理。
2. 选择批量动作并确认(标记处理、忽略、删除记录)。
3. 等待执行完成,状态更新为对应结果(如已处理、已忽略)或相关告警列表记录已删除。
步骤五:导出数据与查看任务记录
导出告警数据
1. 在告警列表按需筛选目标数据,单击导出图标。

2. 导出完成后,在告警中心 > 任务记录 > 导出记录中下载。
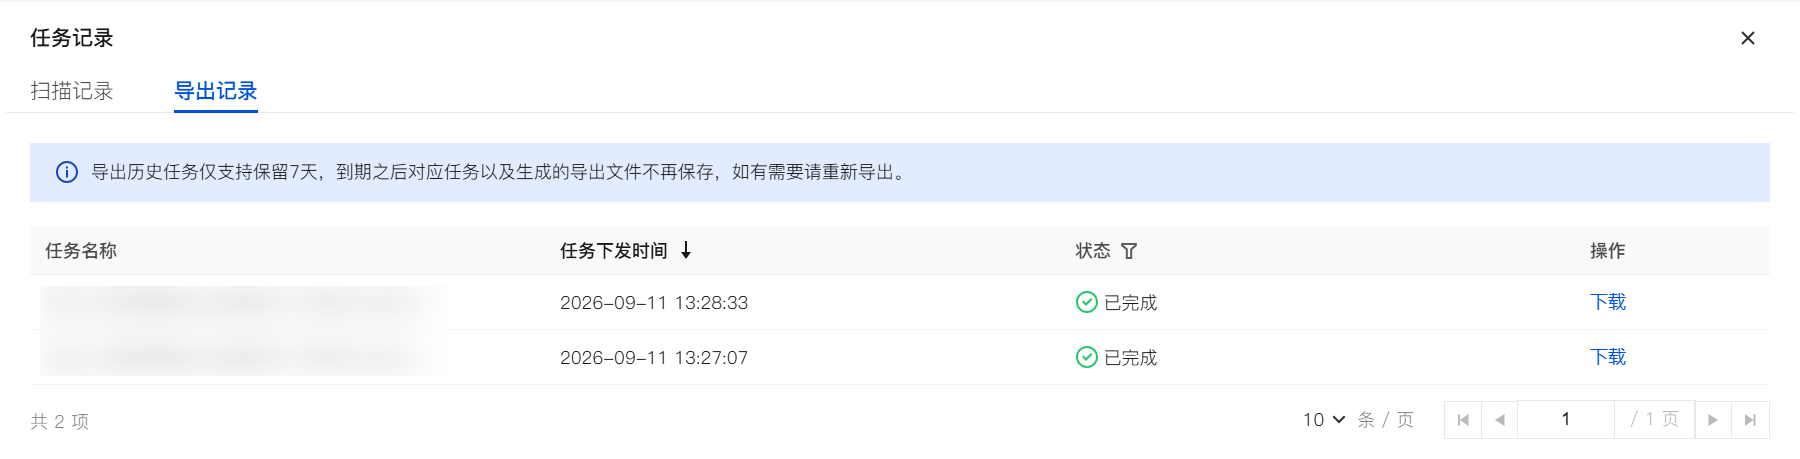
说明:
导出历史与下载链接通常保留约7天,过期后需重新导出。
查看扫描记录
周期扫描、手动扫描等结果可在任务记录中核对,便于对照"首次检出方式为扫描"类的告警。
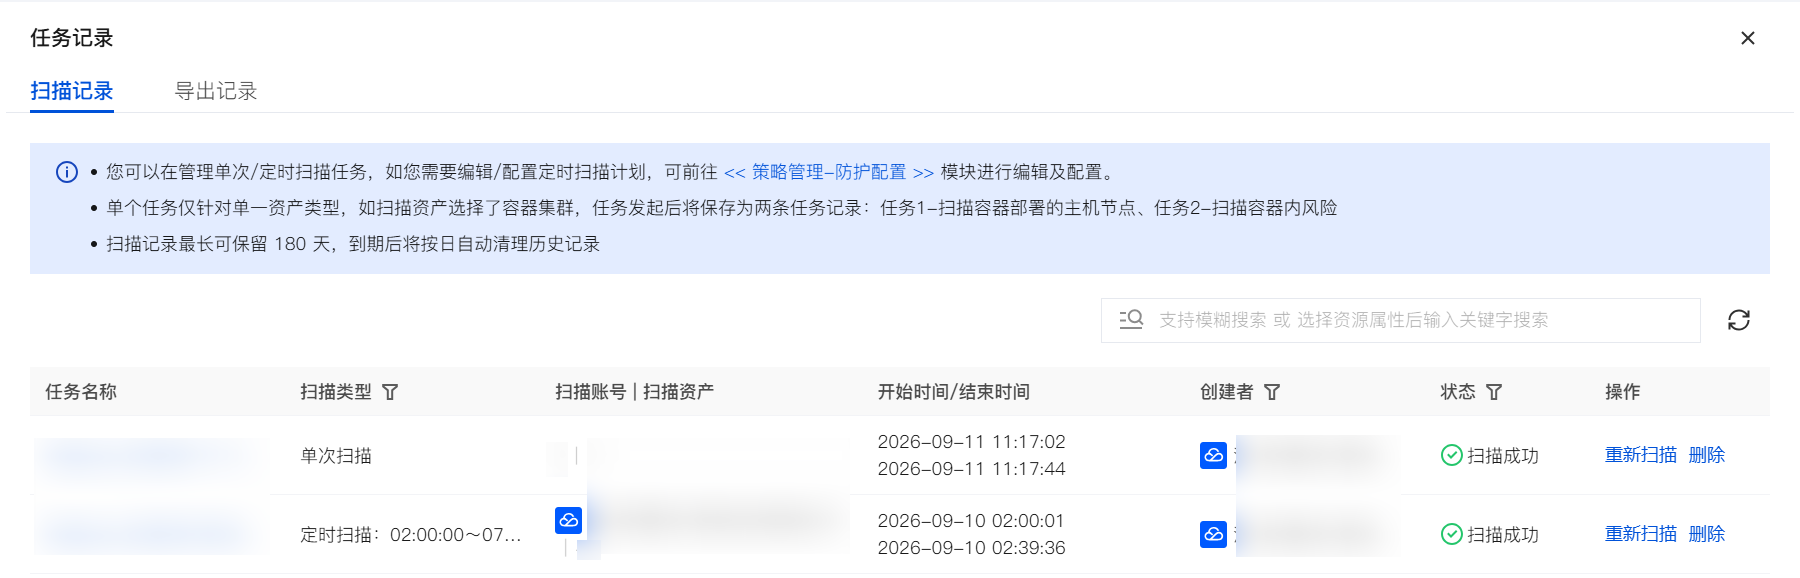
1. 在告警中心 > 任务记录中选择扫描记录页签,查看定时或单次扫描的历史记录。
2. 在扫描记录列表中,可对目标记录执行重新扫描或删除操作。
说明:
您可以管理单次/定时扫描任务,如您需要编辑/配置定时扫描计划,可前往告警中心> 策略管理 > 防护配置模块进行编辑及配置。
单个任务仅针对单一资产类型,如扫描资产选择了容器集群,任务发起后将保存为两条任务记录:任务1-扫描容器部署的主机节点、任务2-扫描容器内风险。
扫描记录最长可保留180天,到期后将按日自动清理历史记录。


