防护配置用于按检测能力(文件查杀、异常登录、密码破解、AI-Link、反弹 Shell、网络攻击等)进行开关与调参,决定对应场景是否产生告警记录及自动处置动作。
进入防护配置
1. 登录云安全中心控制台。
2. 在左侧导航栏,选择告警中心。
3. 单击右上角的策略管理,选择防护配置页签。
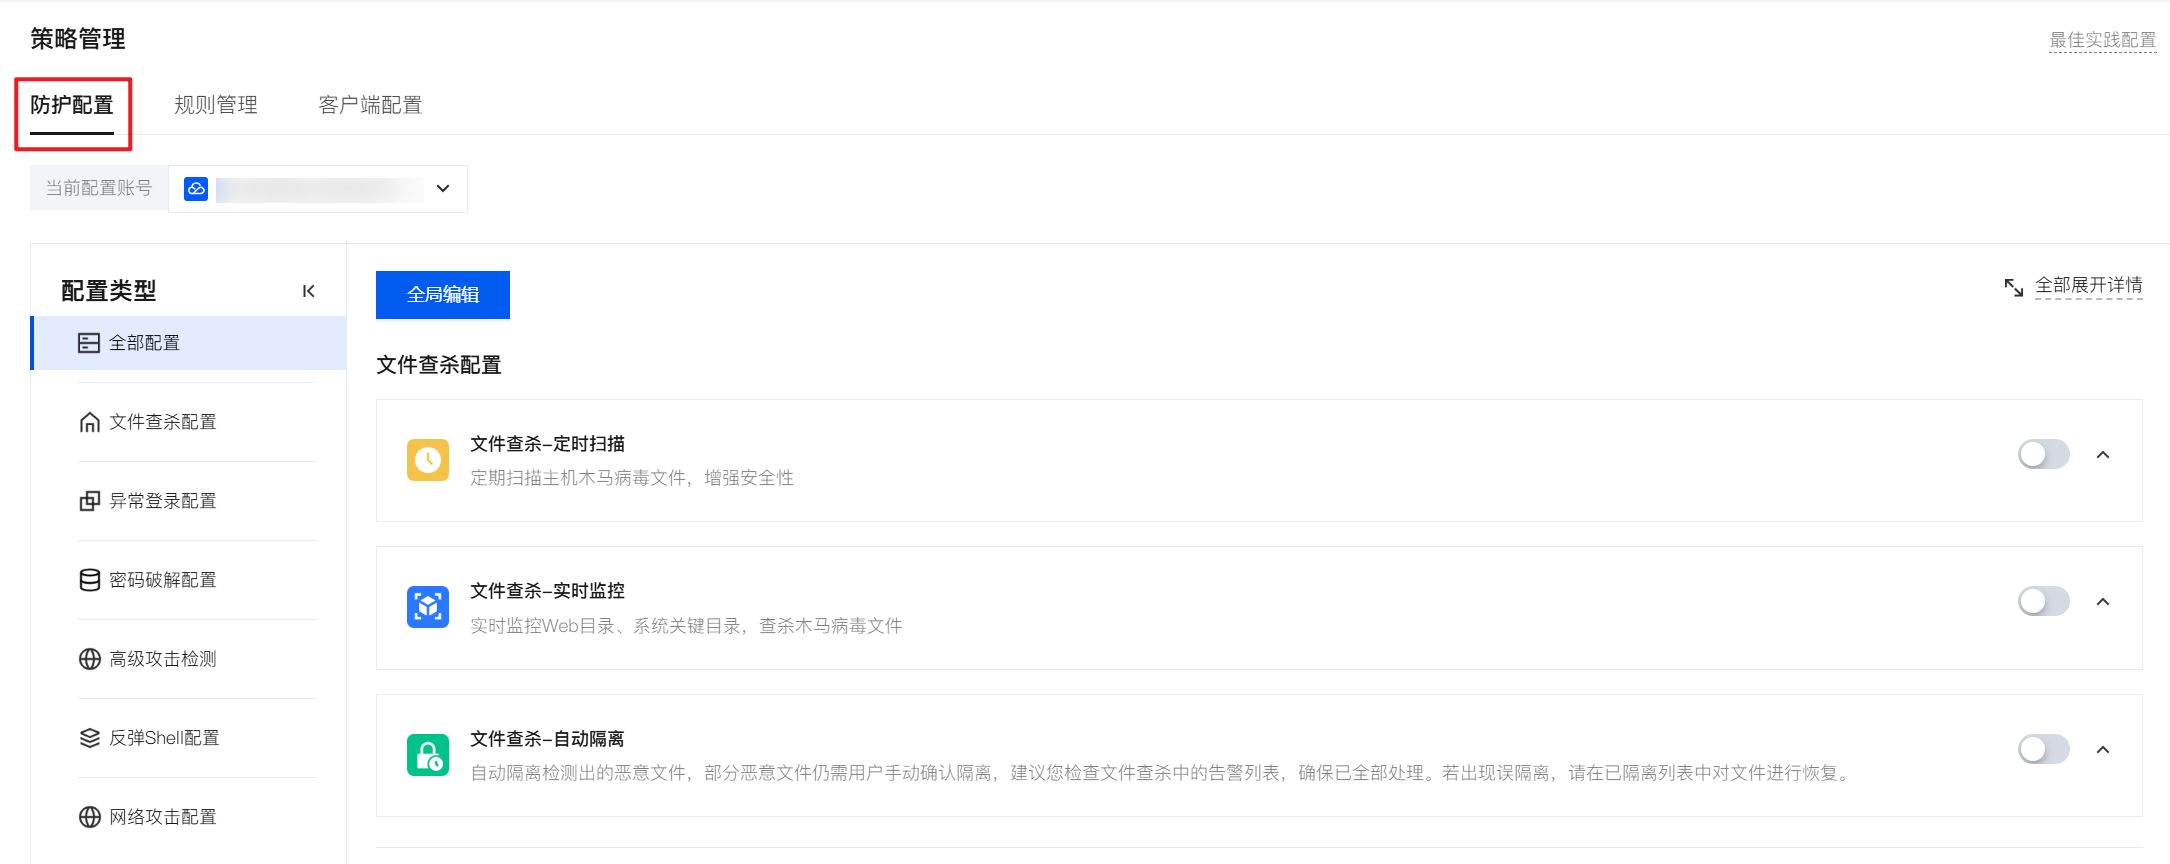
说明:
检测规则的执行动作、自定义规则与加白,详情请参见规则管理。
单击右上角实践配置可按场景(日常运营/重保)查看推荐配置项。
与主机安全(CWP)配置同步:原主机安全转用云安全中心的客户,异常登录、密码破解配置将同步主机安全的配置,后续调整仍互相生效。
文件查杀配置
定时扫描
用于定期扫描主机木马病毒文件,增强安全性。
1. 在防护配置页签中,打开文件查杀-定时扫描开关。
2. 配置以下配置项后,单击保存。
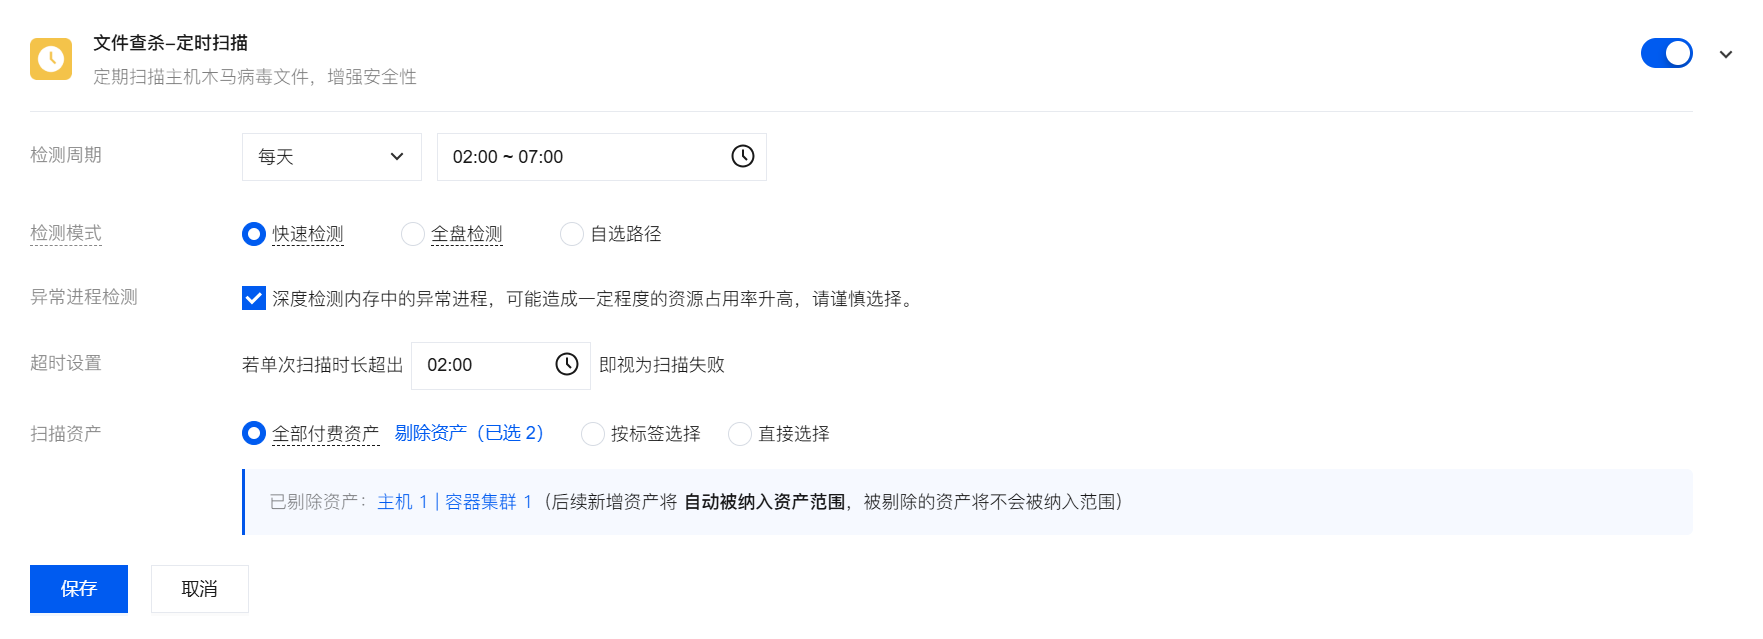
配置项 | 说明 |
检测周期 | 定时检测周期及具体时间窗口。如:每天,02:00~07:00。 |
检测模式 | 检测模式决定检测范围: 快速检测:仅检测运行中进程、关键目录、驱动加载等。 全盘检测:检测系统所有分区。 自选路径:自定义检测范围。 |
异常进程检测 | 深度检测内存中的异常进程,可能造成一定程度的资源占用率升高,请谨慎选择。 |
超时设置 | 单次扫描超出设定时长(如:02:00)即视为扫描失败。 |
扫描资产 | 全部付费资产(可剔除资产)、按标签选择、直接选择。 |
实时监控
用于实时监控 Web 目录、系统关键目录,查杀木马病毒文件;开启后命中即上报告警。
1. 在防护配置页签中,打开文件查杀-实时监控开关。
2. 选择监控模式后,单击保存。
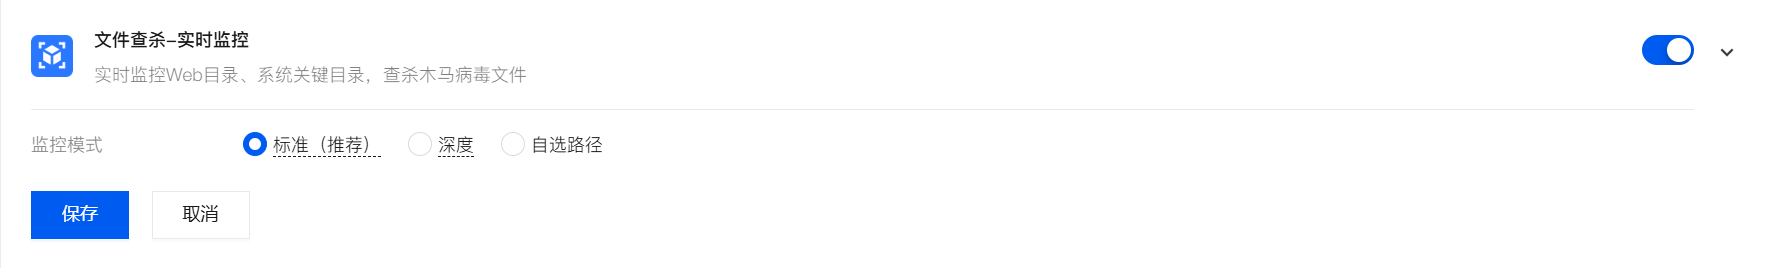
监控模式 | 说明 |
标准(推荐) | 监控并扫描检测常见目录下增量文件 |
深度 | 监控并扫描检测所有目录下增量文件 |
自选路径 | 自定义监控范围 |
自动隔离
自动隔离检测出的恶意文件,部分恶意文件仍需用户手动确认隔离,建议您检查文件查杀中的告警列表,确保已全部处理。若出现误隔离,请在已隔离列表中对文件进行恢复。
1. 在防护配置页签中,打开文件查杀-自动隔离开关。
2. 配置以下项后,单击保存。
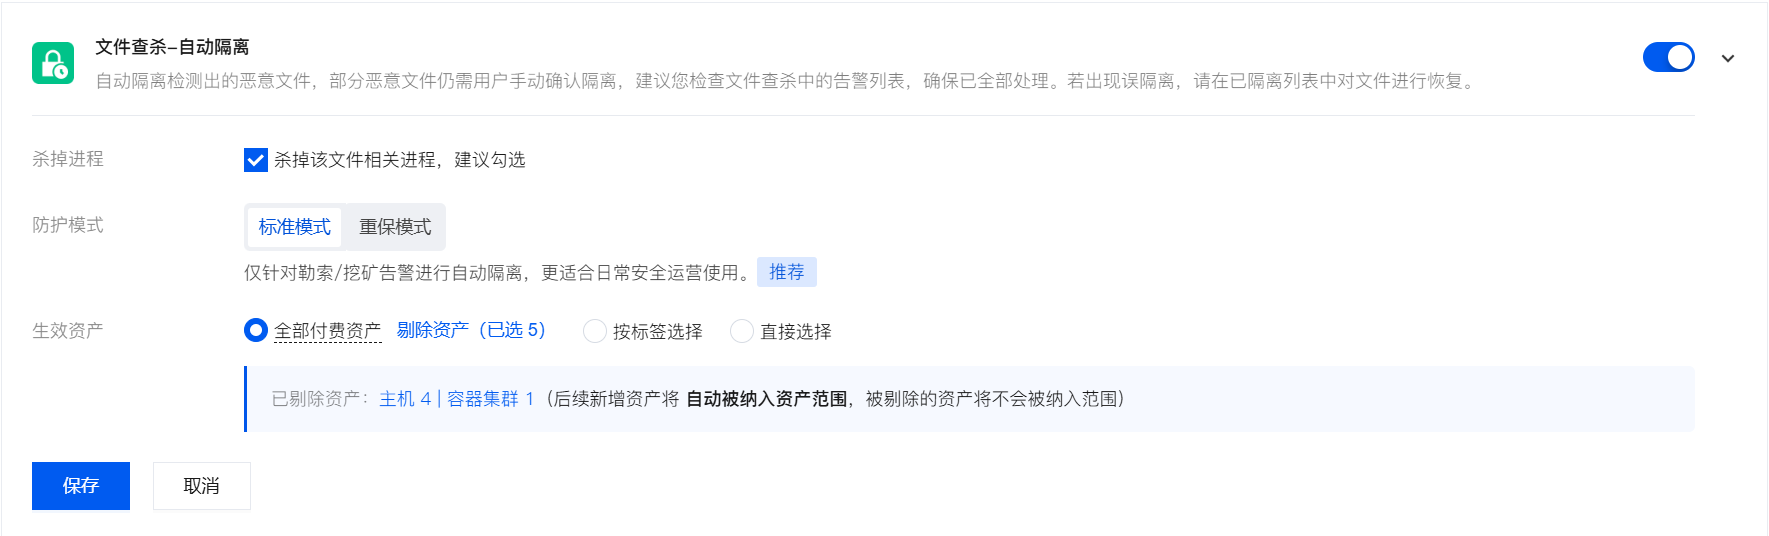
配置项 | 说明 |
杀掉进程 | 杀掉该文件相关进程(建议勾选)。 |
防护模式 | 标准模式(推荐):仅针对勒索/挖矿告警进行自动隔离,更适合日常安全运营。 重保模式:对恶意文件自动隔离,可能存在误拦截风险,适合重保场景,请谨慎开启并限定隔离范围。 说明: 查杀文件范围,仅重保模式下可配置。 全部恶意文件(脚本类文件除外):自动隔离非脚本类恶意文件。 全部恶意文件(请谨慎开启):包含脚本类恶意文件;隔离脚本可能导致业务无法正常运行,请谨慎开启。 |
生效资产 | 全部付费资产(可剔除资产)、按标签选择、直接选择。 |
异常登录配置
说明:
本项与主机安全(CWP)配置保持同步,两边调整会互相生效。
通过常用登录来源配置常用加白规则,将可信登录条件加白,减少运维登录误报。
1. 在防护配置页签中,单击常用登录来源的展开图标,查看当前加白规则。
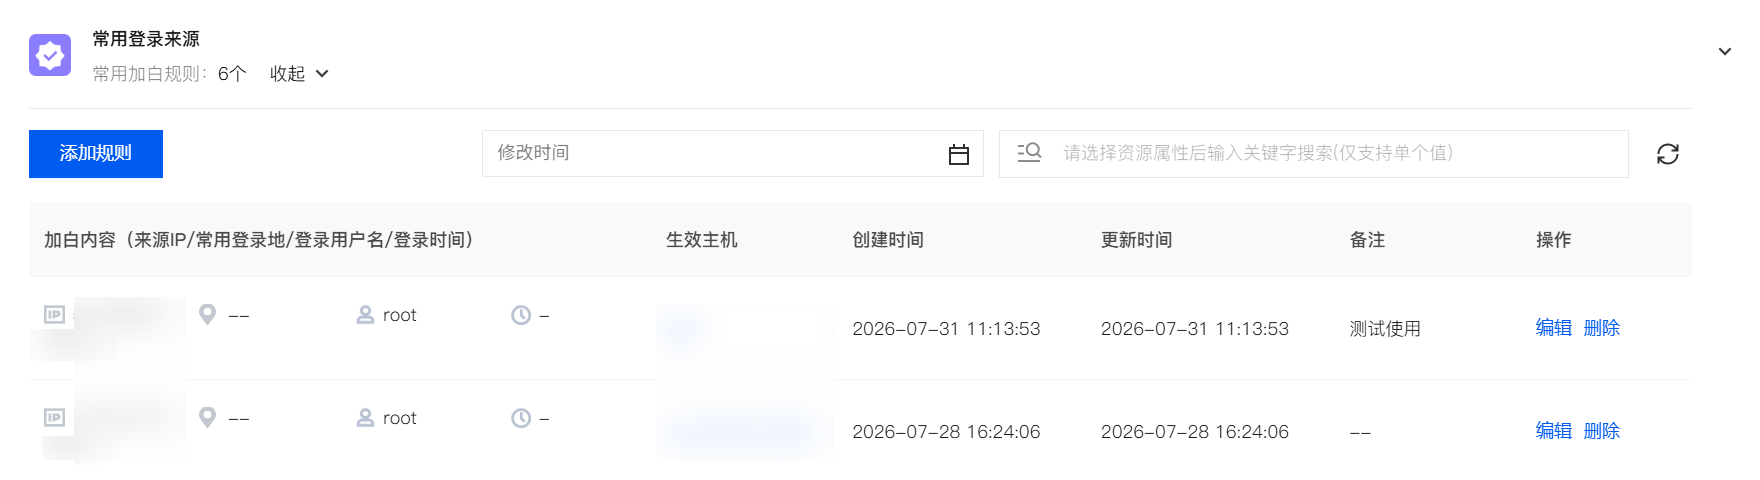
2. 单击添加规则,在添加白名单对话框中,配置以下项后,单击确定。
配置项 | 说明 |
登录源 IP | 支持输入 IP、IP 范围或 IP 段,支持 IPv4/IPv6。 IP 示例:1.1.1.1 IP 范围示例:1.1.1.1-1.1.1.10 IP 段示例:172.168.34.1/20 支持同时添加多个 IP/IP 段,可使用英文“,”符号隔开,限制在 1024 字符内,约 60 个以上。 |
登录用户名 | 支持配置多个登录用户名,可使用英文“,”符号隔开,留空则代表所有用户名 |
登录时间 | 设置常用登录的起止时间段 |
选择常用登录地 | 选择可信的地理区域 说明: 若同时设置登录源 IP 与常用登录地,系统将自动忽略常用登录地,仅按登录源 IP 及其他条件判定是否异常登录。建议二者只配置其一。 |
生效范围 | 全部主机(将对用户 APPID 下所有主机添加信任该白名单条件,请谨慎选择)、自定义主机范围 |
告警处理 | 系统将批量加白所有符合本条白名单规则的告警 |
备注 | 可选,用于说明加白用途 |
密码破解配置
说明:
本项与主机安全(CWP)配置保持同步,两边调整会互相生效。
检测规则
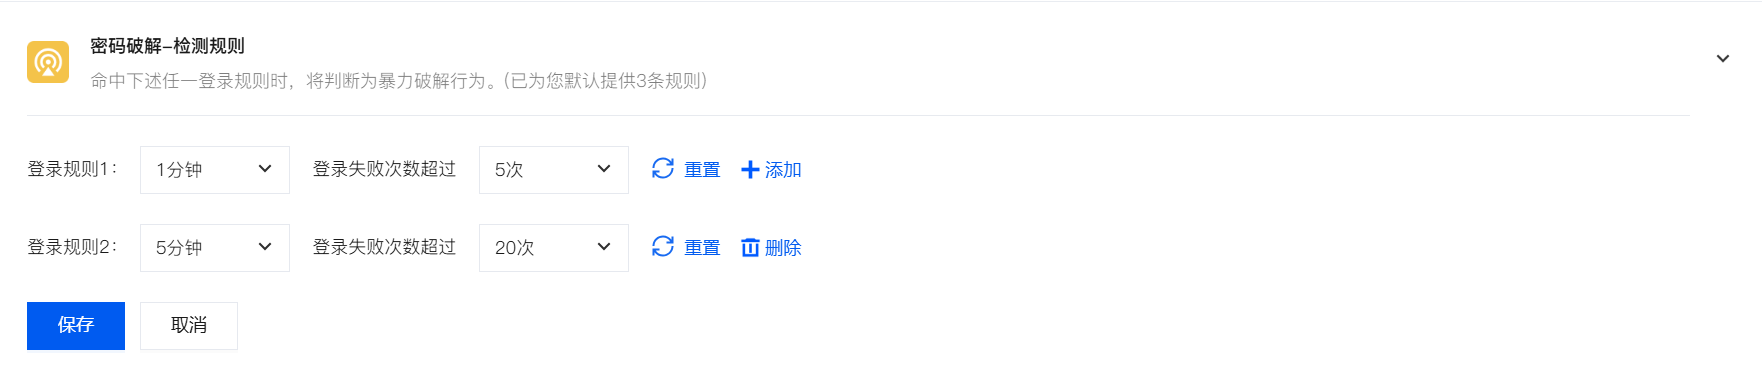
命中任一登录规则时,将判断为暴力破解行为。系统默认提供 3 条规则,可按需修改。
1. 在防护配置页签中,单击密码破解-检测规则展开图标。
2. 配置登录规则后,单击保存。
阻断规则
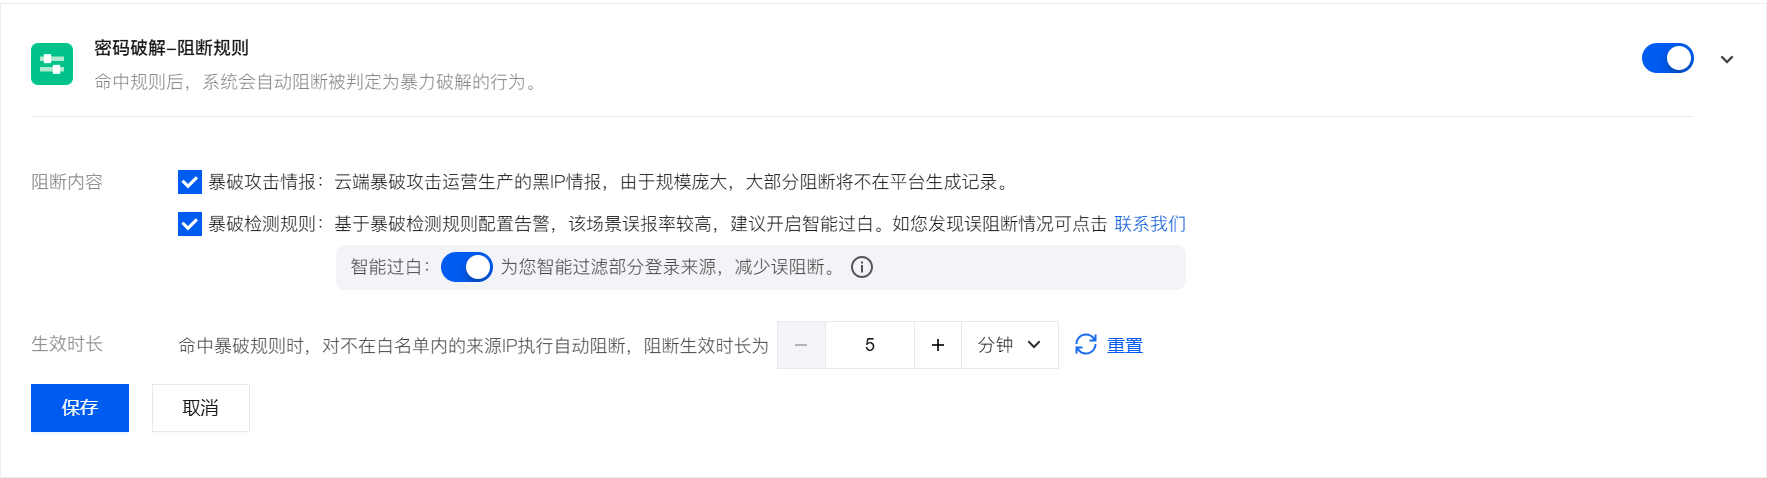
开启后,命中规则时系统会自动阻断被判定为暴力破解的行为。
说明:
阻断原理:当检测到恶意IP攻击时,将自动调用主机系统防火墙(Windows WFP / Linux iptables),以最高优先级规则实时封禁攻击源 IP。
1. 在防护配置页签中,打开密码破解-阻断规则开关。
2. 配置以下项后,单击保存。
配置项 | 说明 |
阻断内容 | 暴破攻击情报:端暴破攻击运营生产的黑 IP 情报,由于规模庞大,大部分阻断将不在平台生成记录。 暴破检测规则:基于检测规则配置告警并阻断;该场景误报率较高,建议开启智能过白。 |
智能过白 | 在勾选暴破检测规则时可开启,用于智能过滤部分登录来源、减少误阻断。 说明: 智能过白判定逻辑: 满足以下任一条件时,不执行阻断: 来源 IP 攻击客户数 < 5 个 来源 IP 归属于本账号下的公网 IP 来源 IP 命中威胁情报白名单 |
生效时长 | 命中暴破规则时,对不在白名单内的来源 IP 执行自动阻断的时长(如:5 分钟)。 |
高阶攻击检测
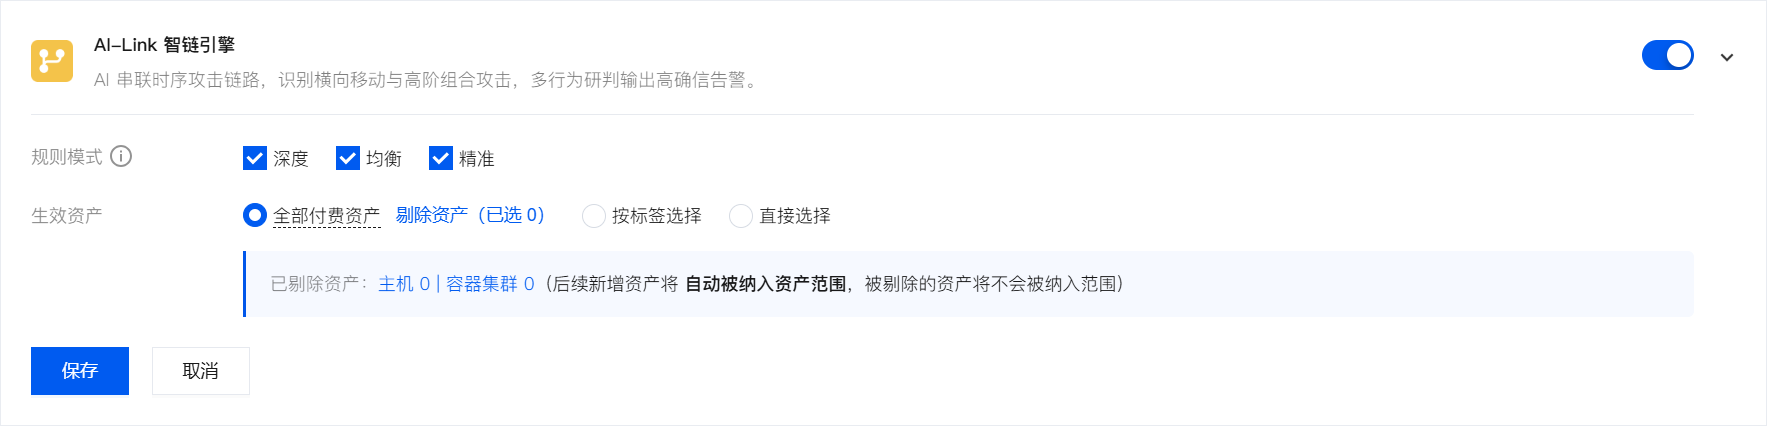
AI 串联时序攻击链路,识别横向移动与高阶组合攻击,多行为研判输出高确信告警。系统提供三类独立检测规则,可按业务场景灵活组合。
1. 在防护配置页签中,打开 AI-Link 智链引擎开关。
2. 配置以下项后,单击保存。
配置项 | 说明 |
规则模式 | 精准:覆盖已知攻击特征,极少误报。 均衡:覆盖常见攻击特征,并具备部分泛化检测能力,适用于日常运营场景。 深度:支持识别更多潜伏攻击行为,但存在一定的误报风险。适用于重保场景。 说明: 日常运营建议配置:开启“精准规则”+“均衡规则”。 重保时期建议配置:开启“精准规则”+“均衡规则”+“深度规则”。 |
生效资产 | 全部付费资产(可剔除资产)、按标签选择、直接选择 |
说明:
AI-Link 的精准/均衡/深度规则模式,用以控制启用检测规则。
此处的精准/均衡/深度规则模式,与告警列表中的检测模式对应:
勾选即启用该检测模式下的规则。
未勾选时,对应规则不生效,告警中心不会产生该检测模式的新告警记录。
反弹 Shell 配置
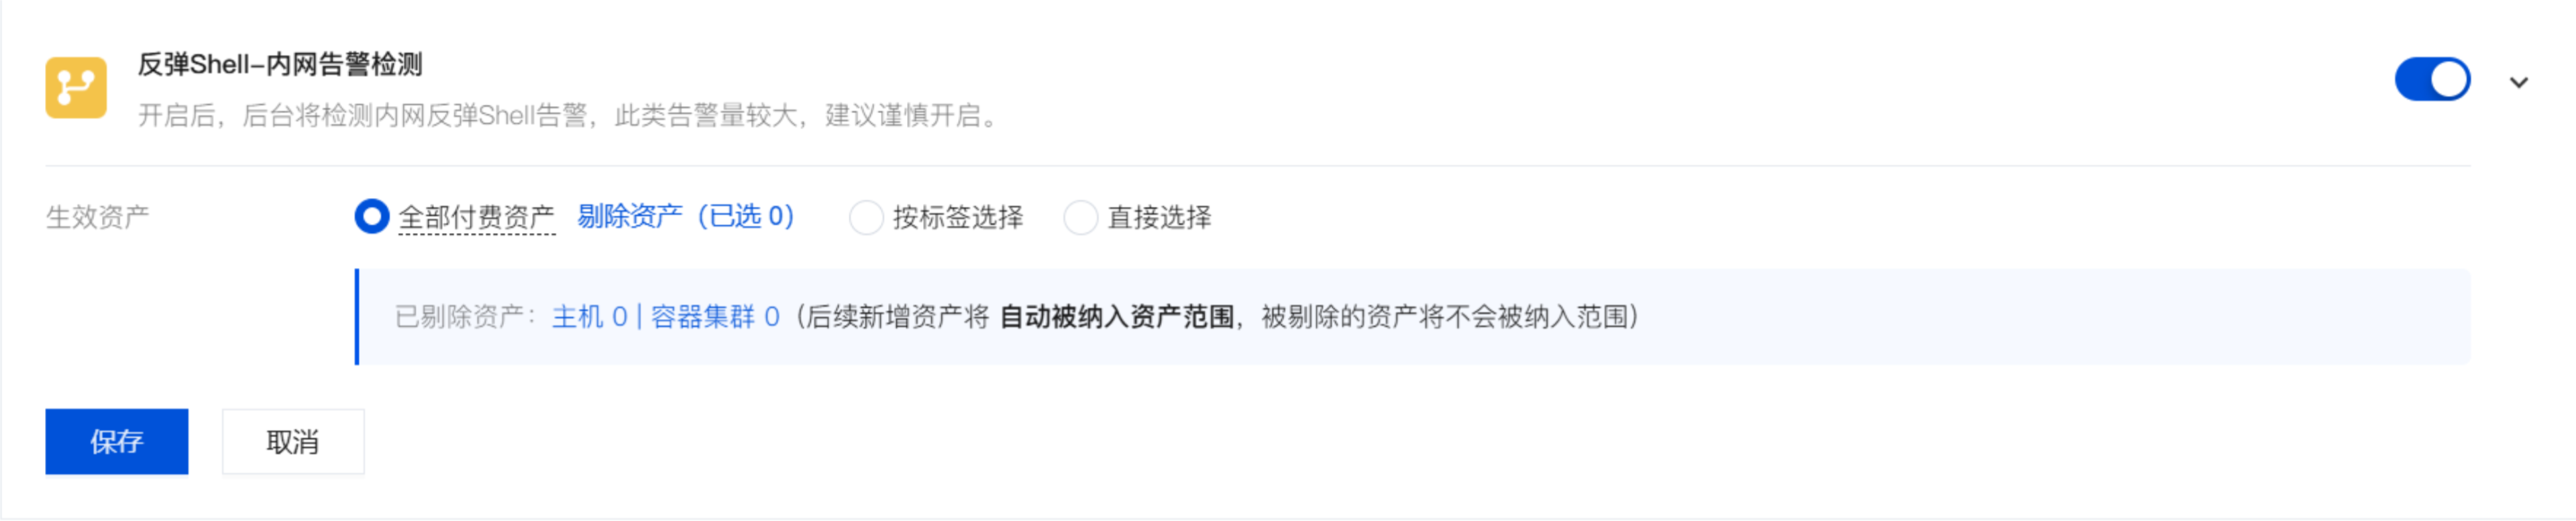
反弹 Shell -内网告警检测开启后,后台将检测内网反弹 Shell 告警。此类告警量较大,建议谨慎开启。
1. 在防护配置页签中,打开反弹 Shell-内网告警检测开关。
2. 配置生效资产后,单击保存。
网络攻击配置
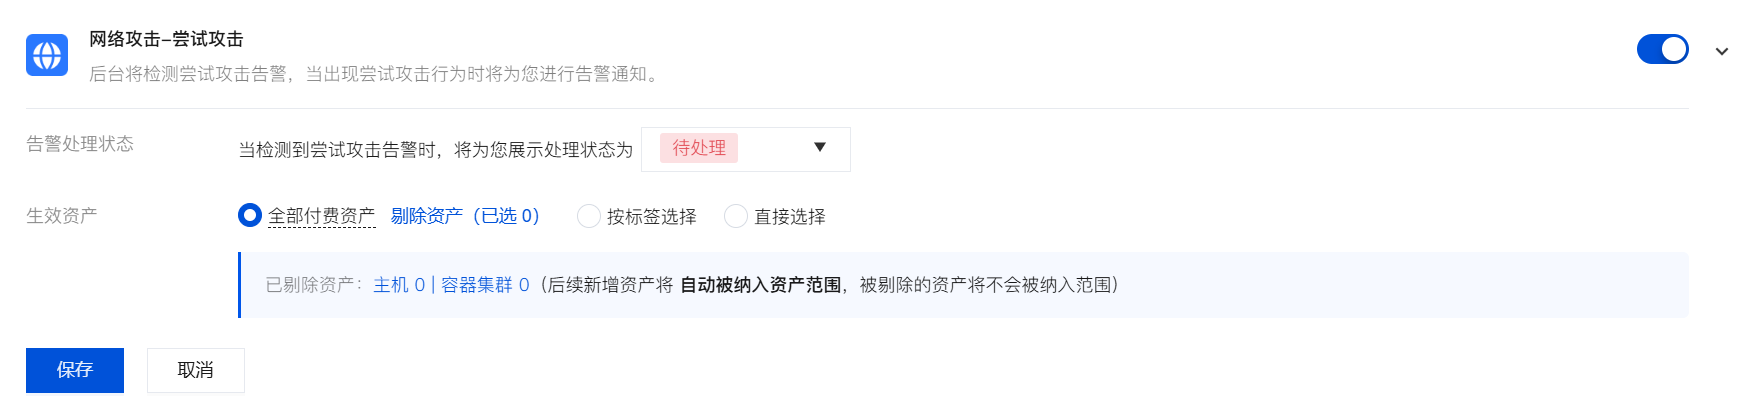
网络攻击-尝试攻击检测开启后,后台将检测尝试攻击告警,出现尝试攻击行为时进行告警通知。用于捕捉尚未在资产上形成实质利用的攻击弱信号;重保期间建议开启。
1. 在防护配置页签中,打开网络攻击-尝试攻击开关。
2. 配置以下项后,单击保存。
配置项 | 说明 |
告警处理状态 | 检测到尝试攻击告警时的默认处理状态:待处理、已处理或已忽略。 |
生效资产 | 全部付费资产(可剔除资产)、按标签选择、直接选择。 |
多账号管理
使用多账号管理功能(集团管理员场景)时,告警策略支持跨账号统一运维,防护配置采用单选切换模式(与规则管理的平铺展示不同):
1. 默认展示当前登录账号的配置。
2. 切换到不同账号后,再查看和编辑对应配置。
3. 每个账号的防护配置相互独立。


