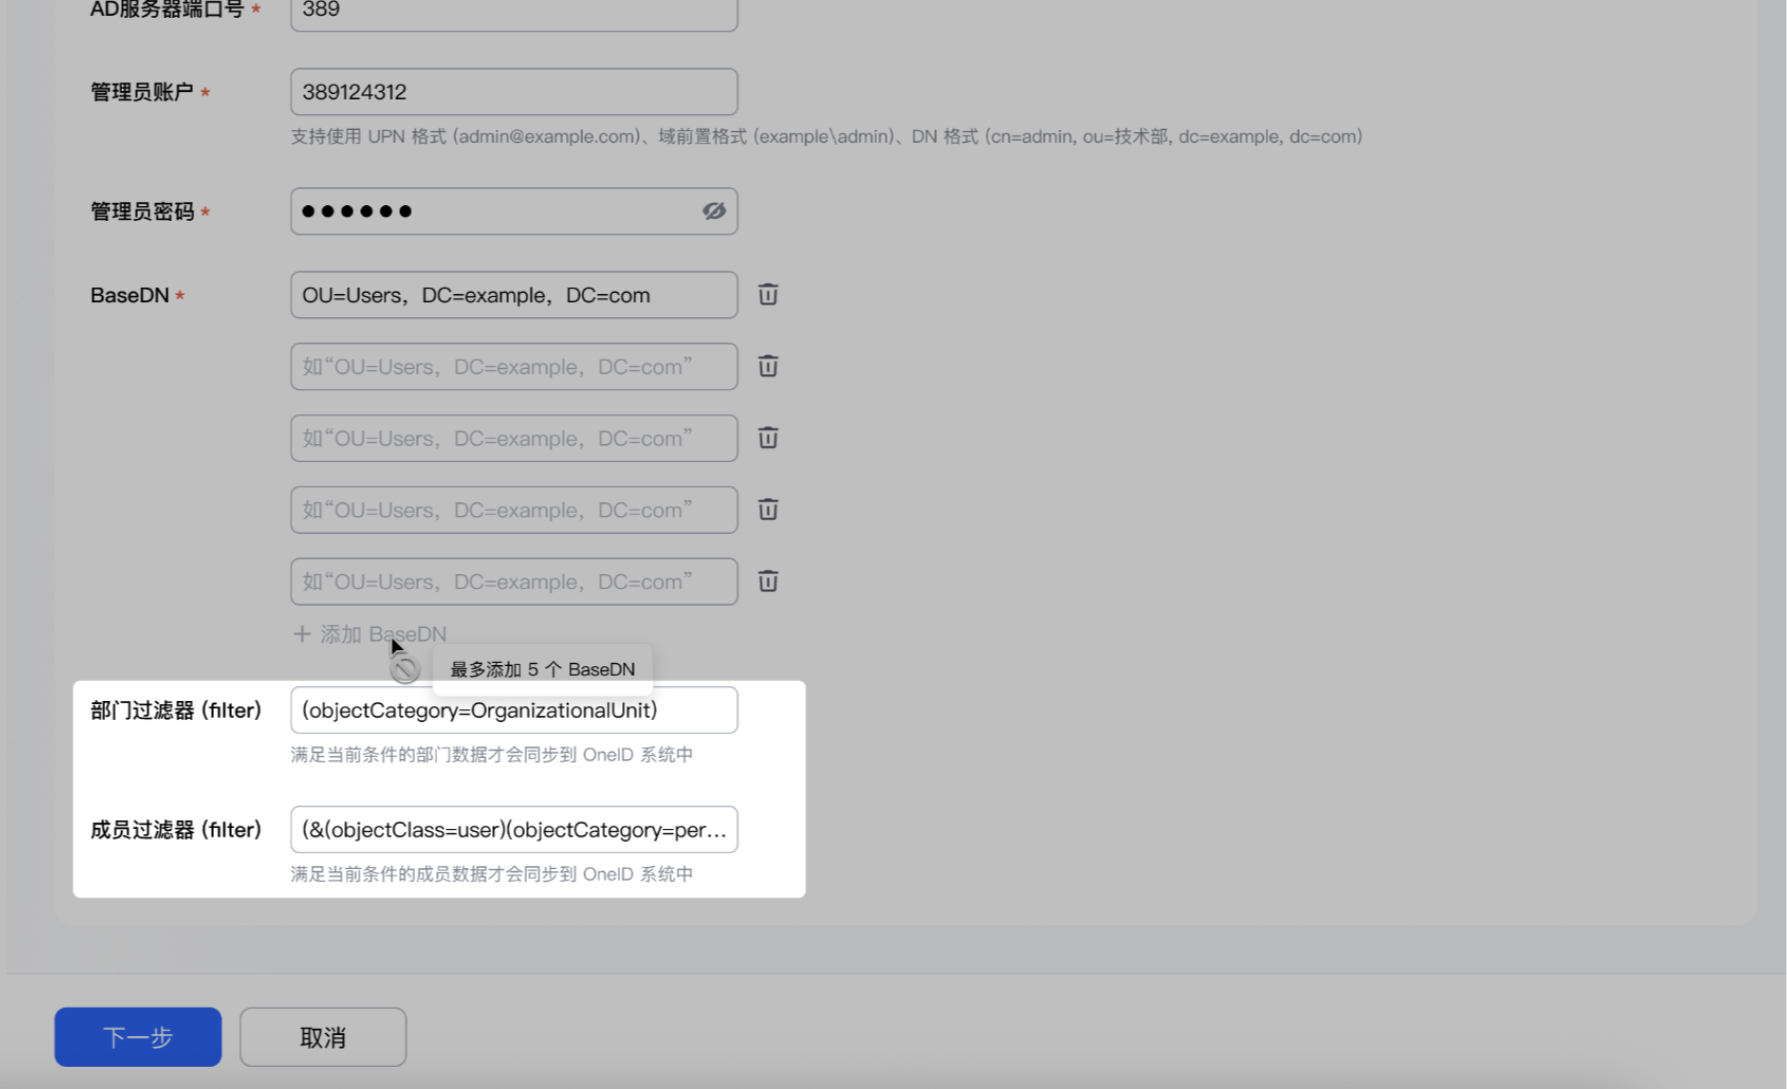
Windows Active Directory(以下简称 AD)是 Microsoft 提供的本地化用户目录管理服务,用于集中管理企业网络中的用户、设备、资源和安全策略。它通过域控制器(Domain Controller, DC)实现用户身份验证和资源访问控制,保障网络安全与高效管理。在企业控制台中配置并开启 Windows Active Directory 数据源,即可通过企业控制台快速获取 AD 开放的用户和部门信息。
本文档介绍 AD 数据源的配置方法。完成配置后,可通过自动同步与手动同步,将 AD 组织架构数据同步至本系统的组织架构中。
步骤1:创建 Windows Active Directory 数据源
开始前,请提前准备 AD 服务管理员账号、密码、BaseDN 等信息。
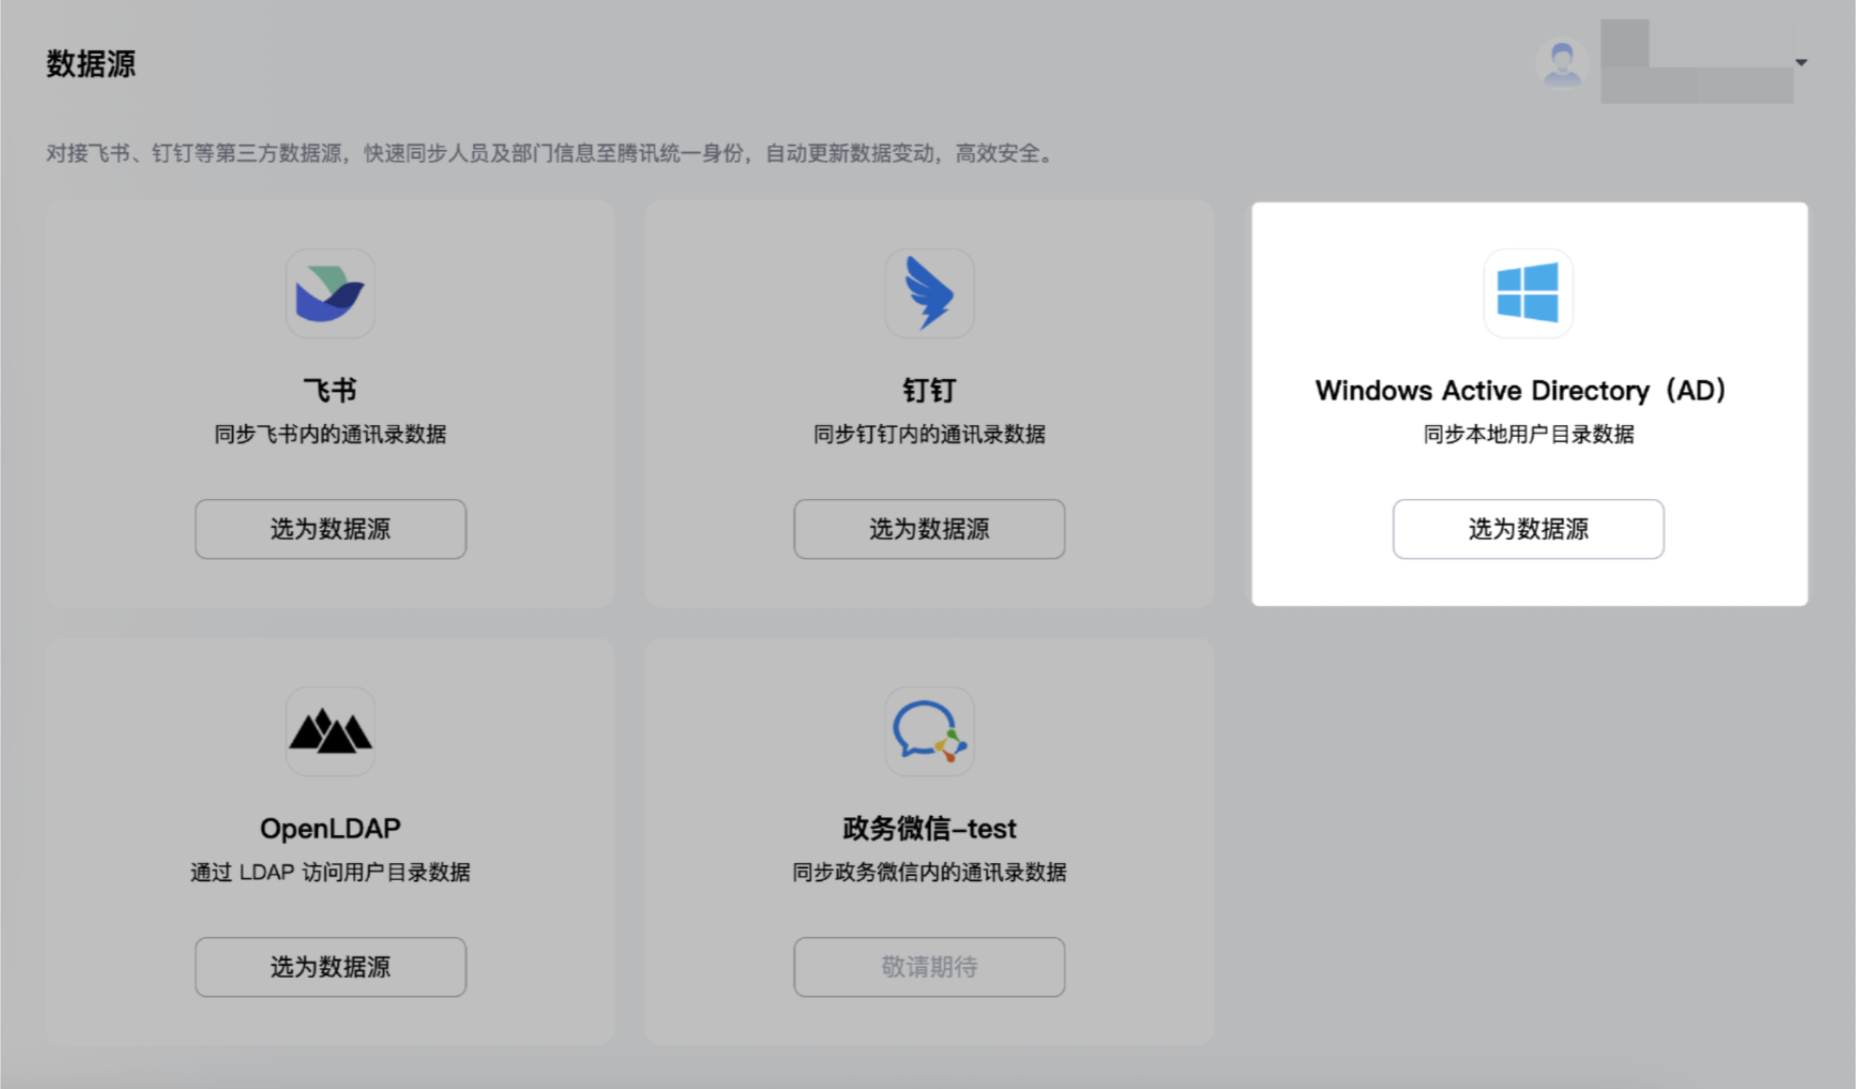
步骤2:配置 AD 凭证
手动填写 AD 凭证信息
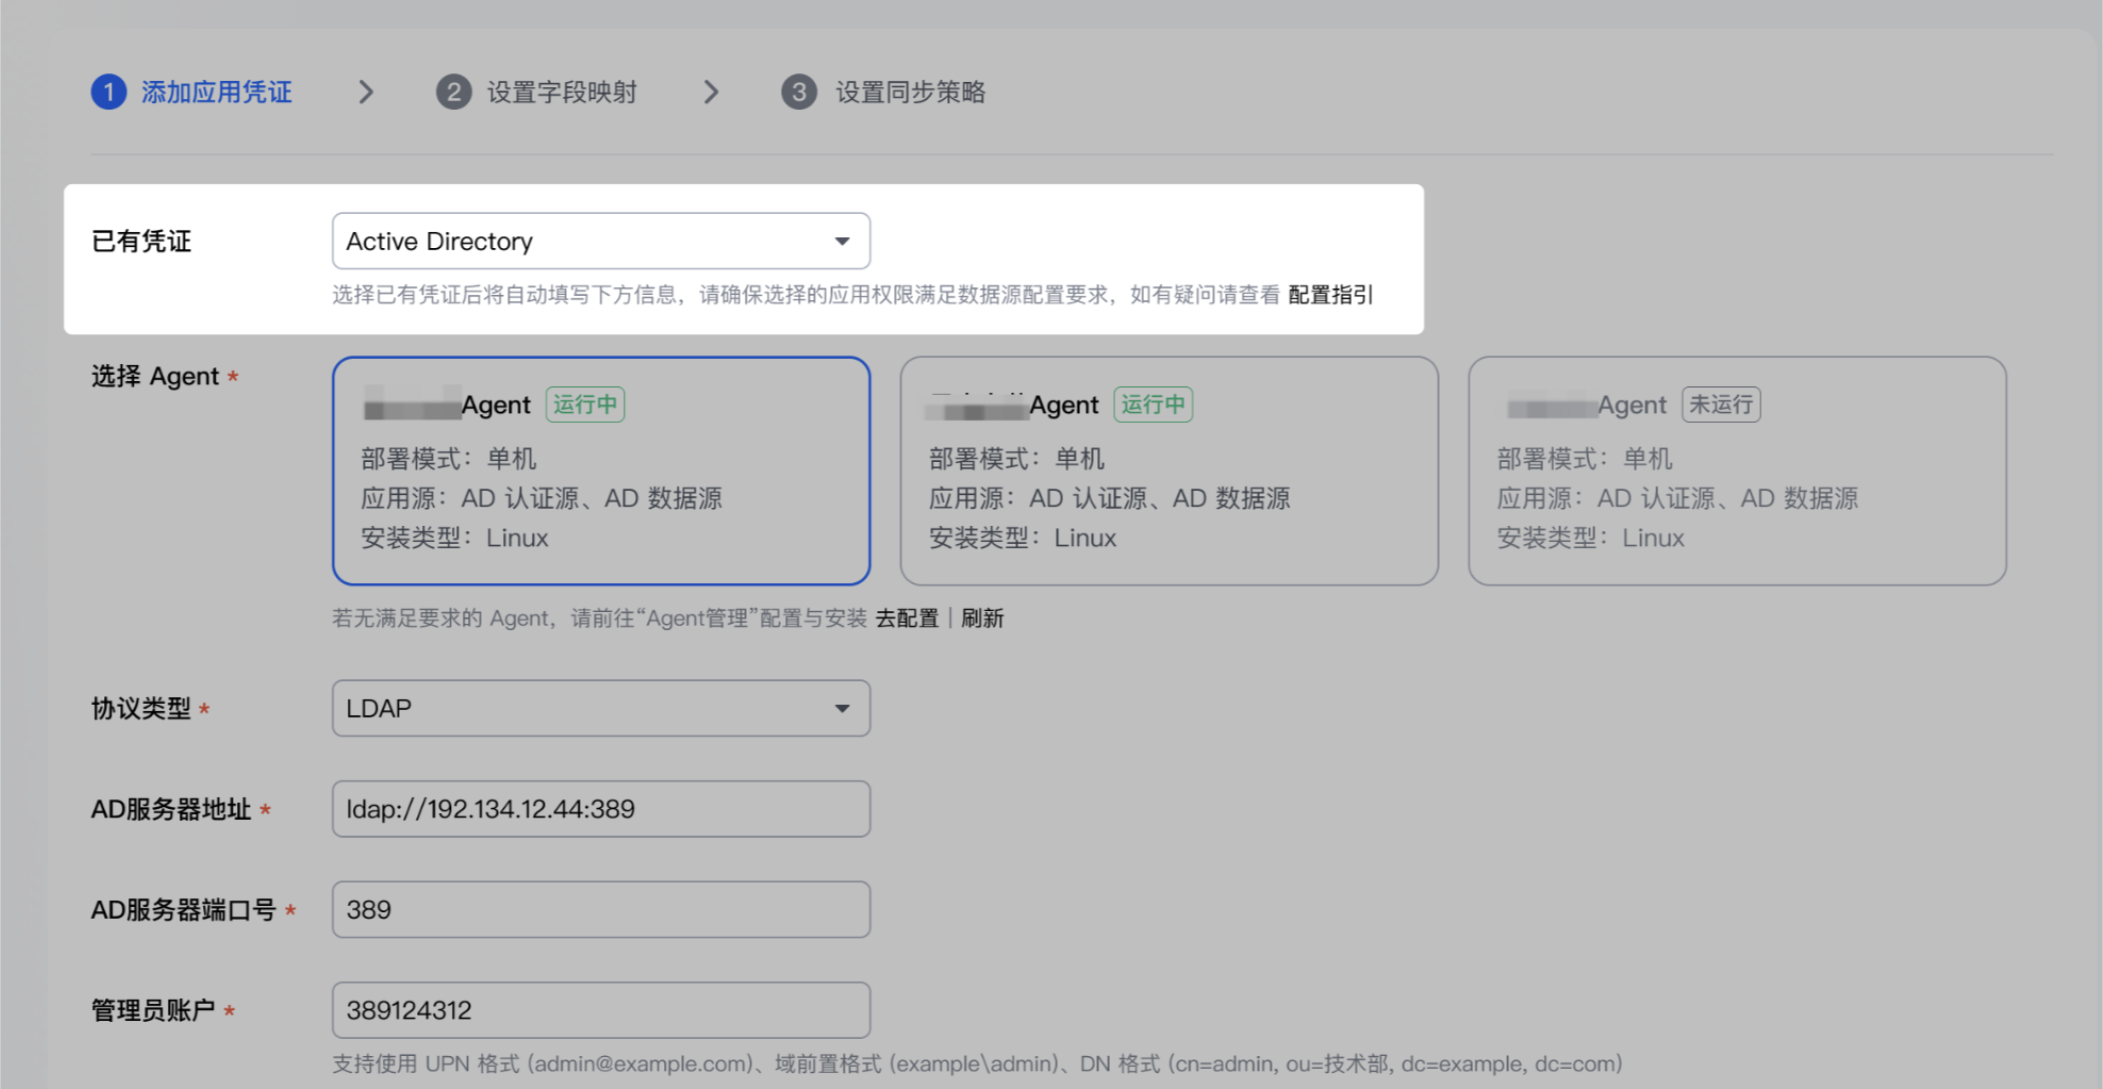
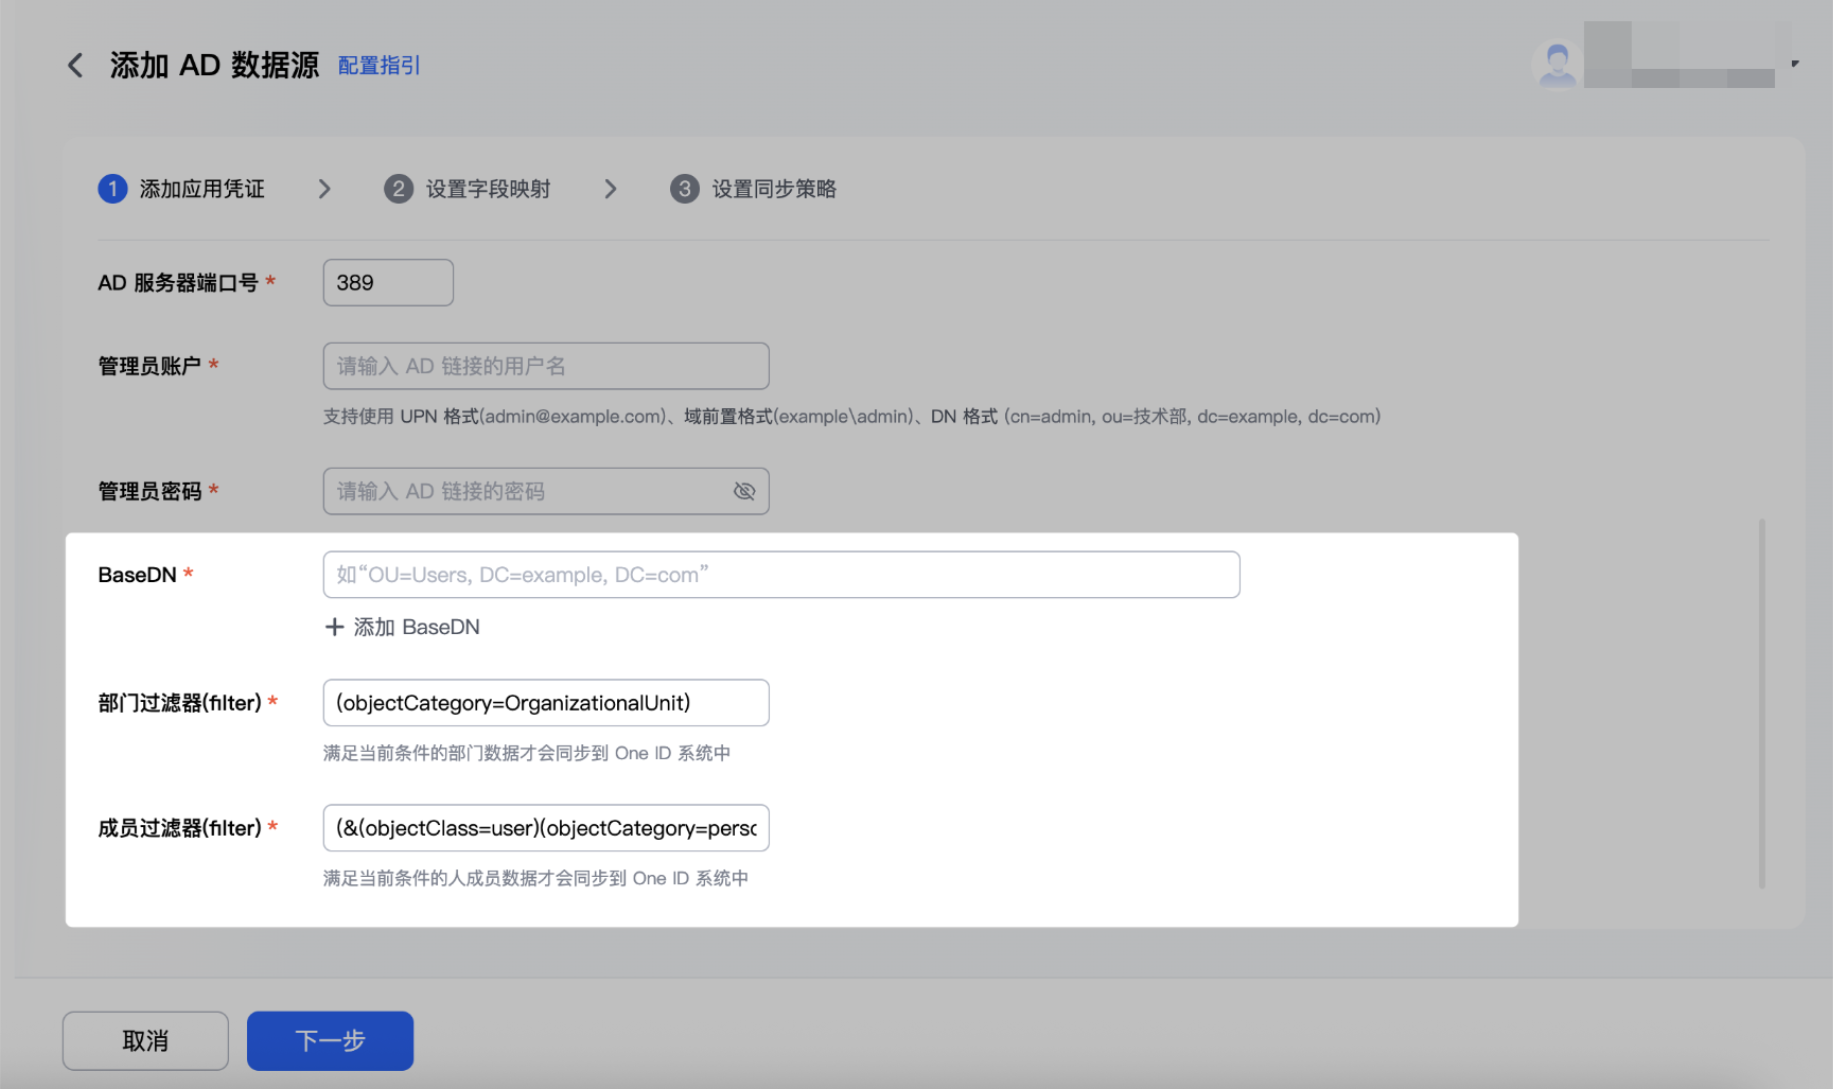
进入 AD 应用凭证配置页面,依次填写并选择 agent、协议类型、AD 服务器地址、AD 服务器端口号、管理员账户、管理员密码、BaseDN 等配置信息。如需指定同步的用户及部门范围,可修改“部门过滤器(filter)”和“人员过滤器(filter)”,否则无需改动。过滤器配置详见本文“过滤器配置”章节。
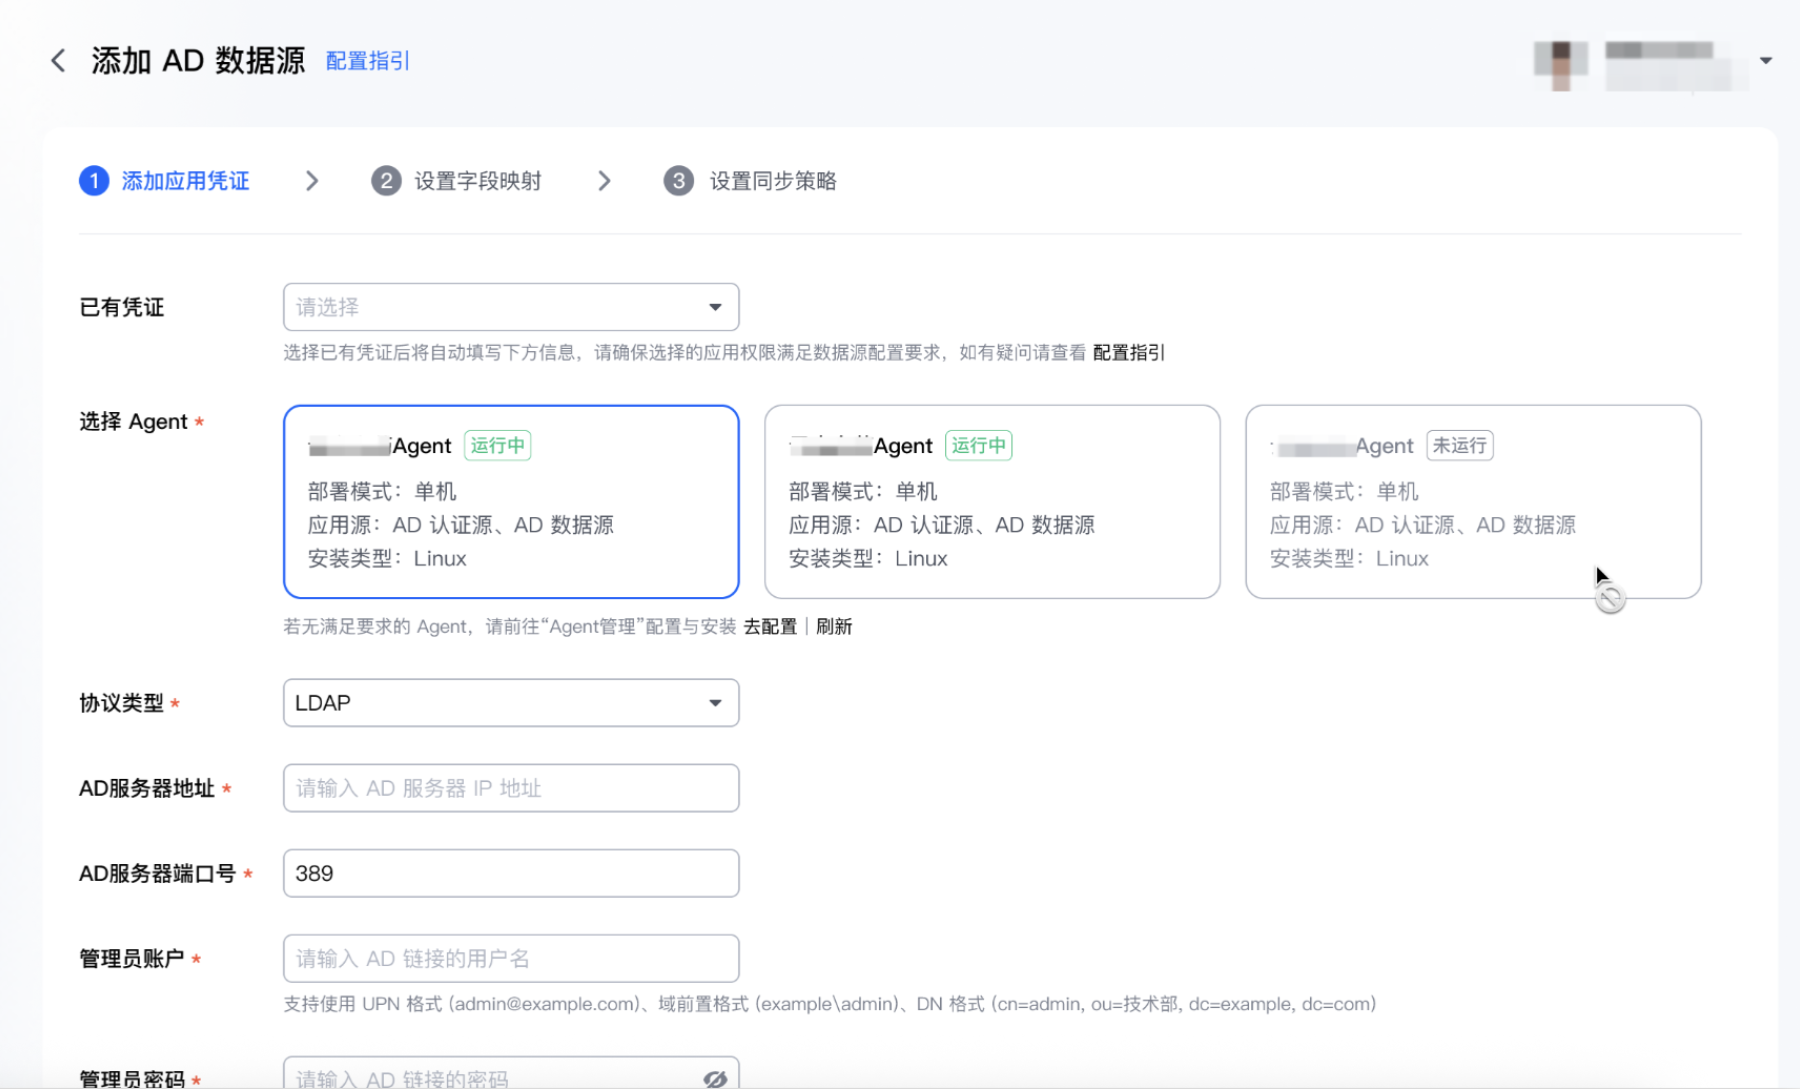
一键获取凭证信息
若已完成 AD 数据源配置,且 AD 数据源与 AD 数据源使用同一台 AD 服务器,系统将自动获取数据源中的 AD 信息。单击 AD 数据源选项,即可自动拉取 AD 配置信息。
步骤3:AD 详情配置
根据实际需求完成以下配置项,全部配置完成后,单击保存配置即可生效。
数据范围配置
企业控制台暂不支持设置部门或人员范围。若同步时需指定数据范围,可在步骤2配置 AD 凭证时,按需配置 BaseDN、“部门过滤器(filter)”和“人员过滤器(filter)”。
配置字段映射
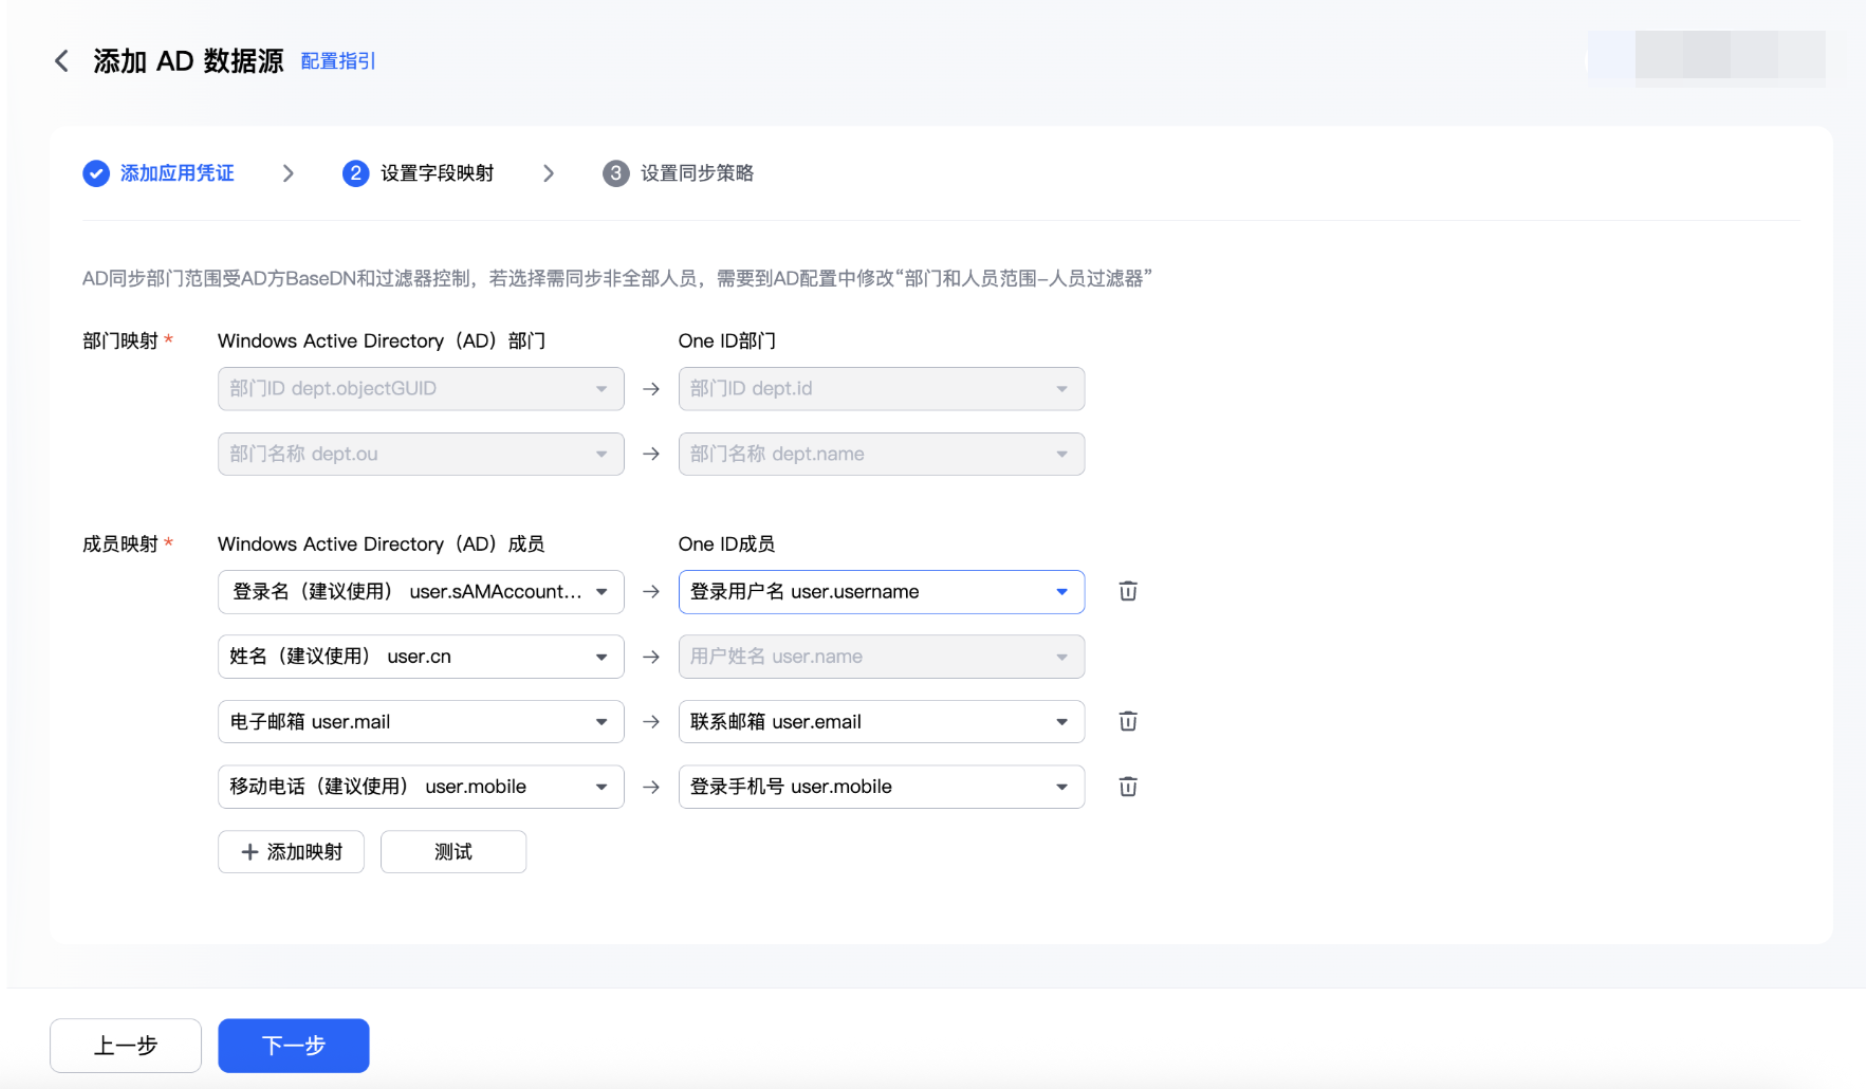
系统已预置常见的 AD 字段映射,可按需调整。
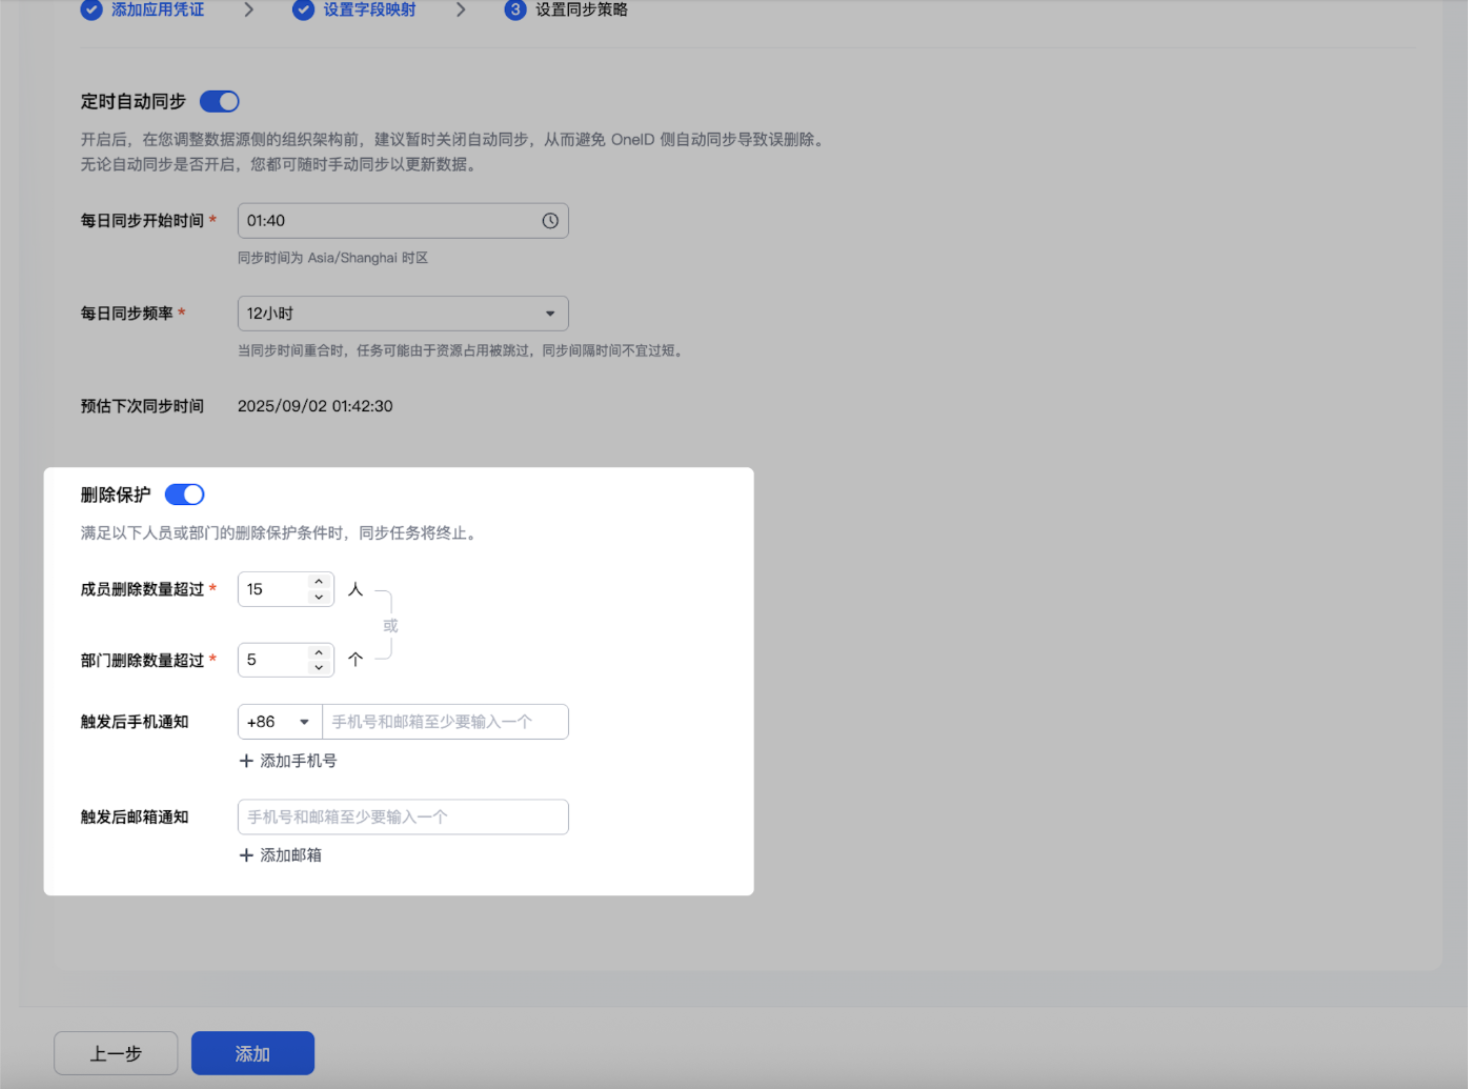
配置自动同步
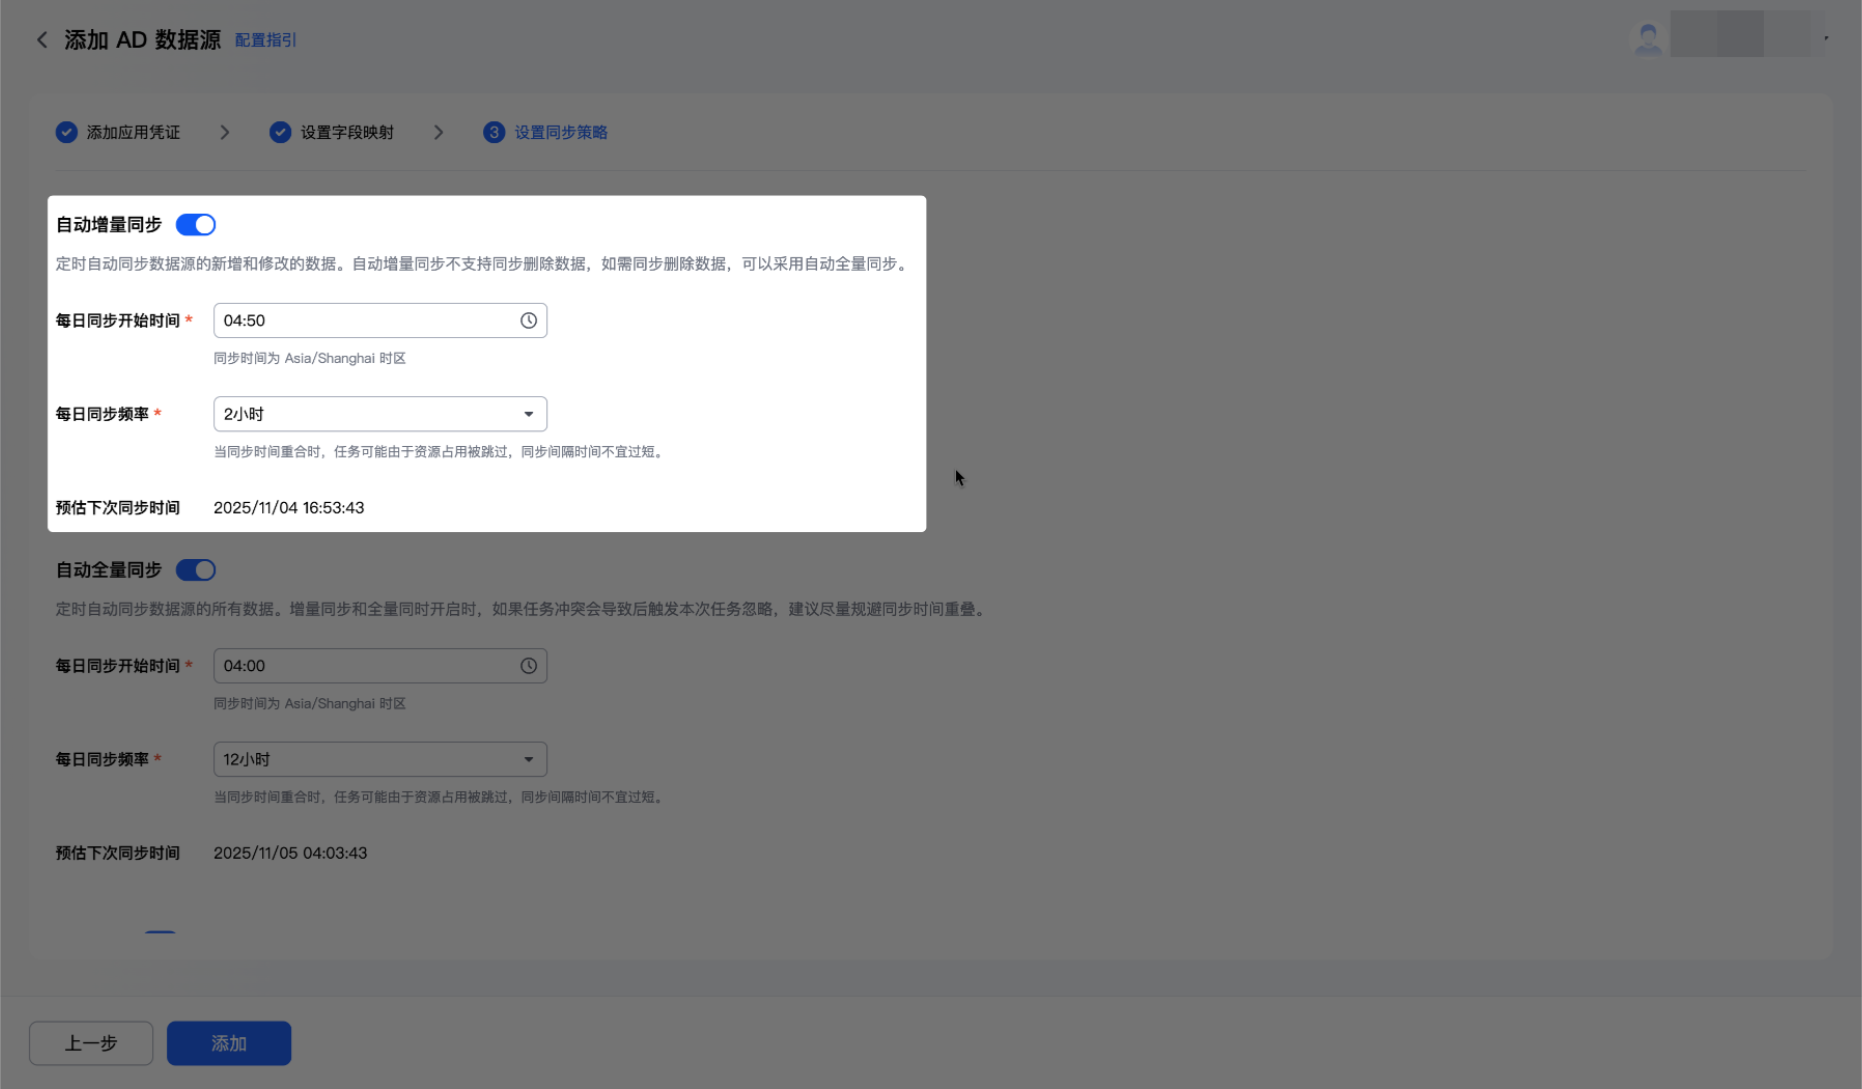
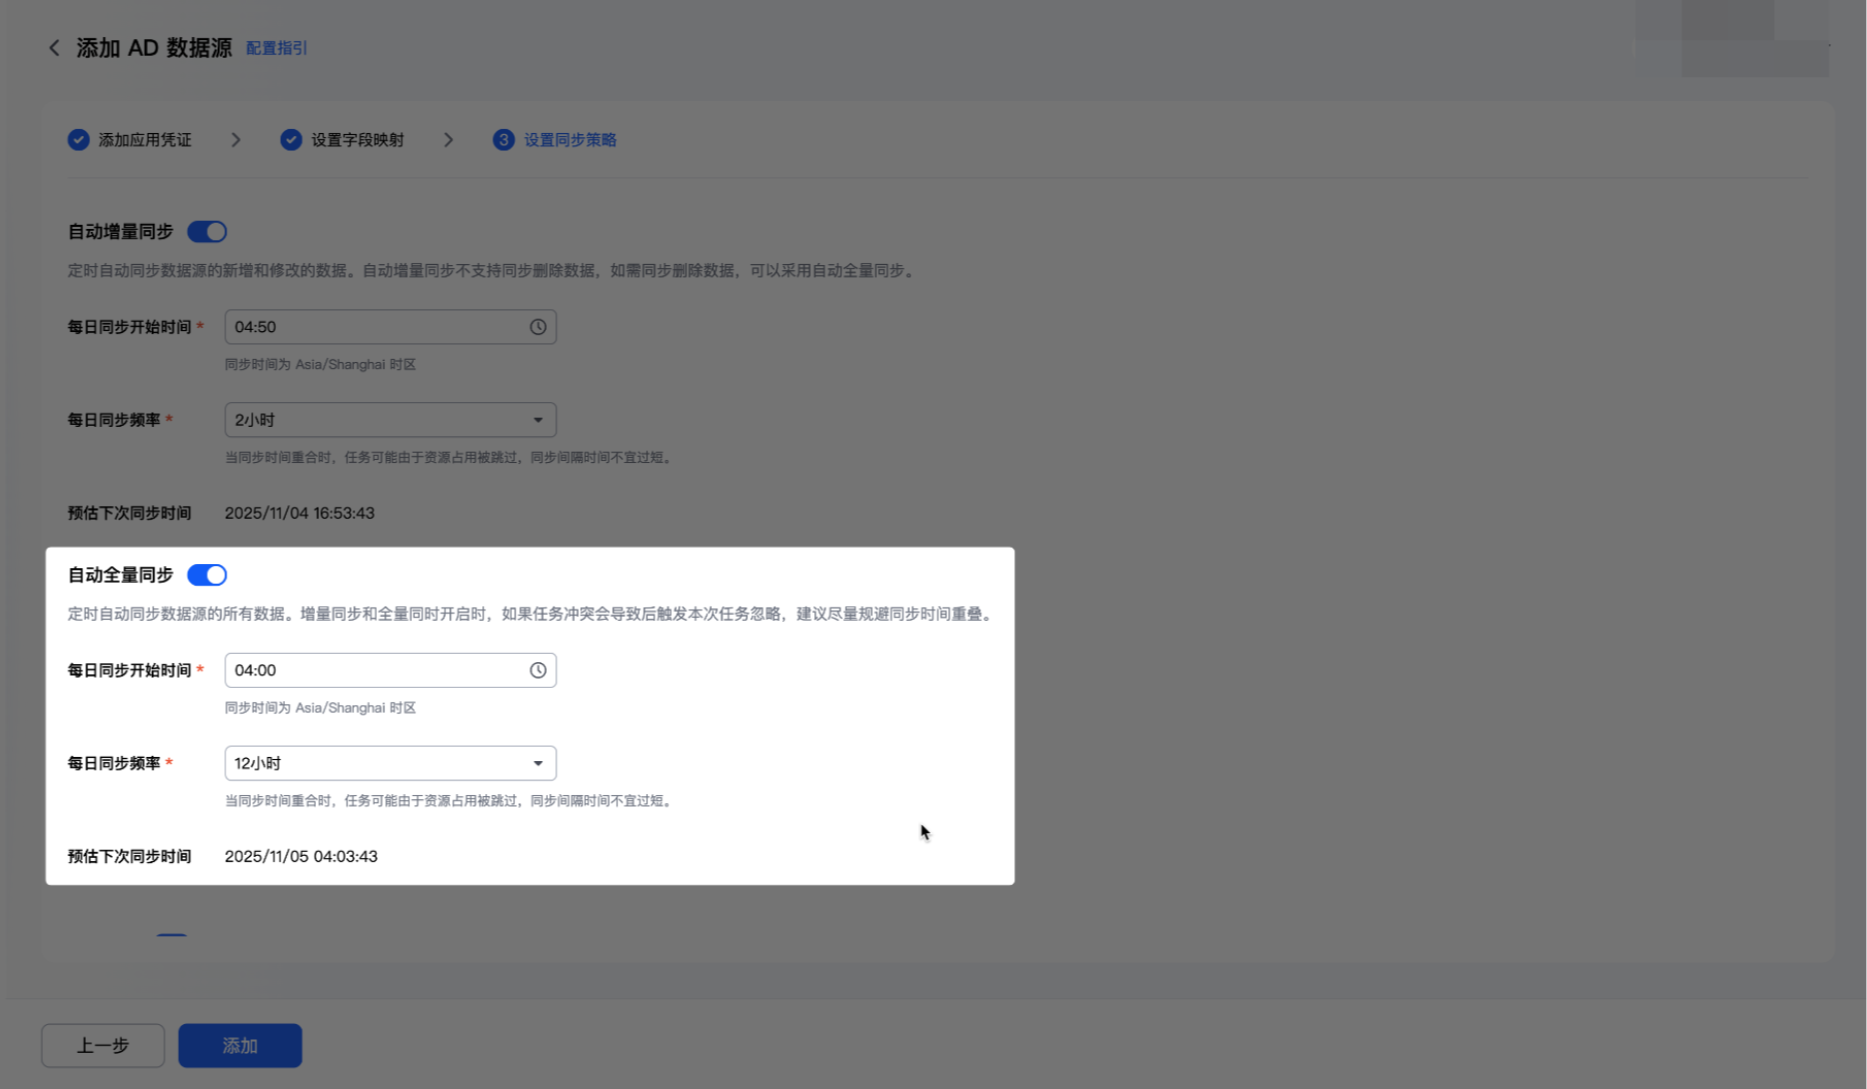
AD 自动同步支持全量同步和增量同步,可通过设置触发时间和触发间隔制定同步规则。增量同步仅对上游数据源新增、变更的数据触发修改,删除的数据不会触发删除动作;全量同步在数据量较大时同步周期较长。建议管理员根据业务需求组合设计同步规则。若同时设置自动增量同步和自动全量同步,请将触发时间错开;触发时间冲突时,系统将自动忽略后一次触发任务。
自动增量同步
自动全量同步
配置删除保护
为避免误删除,系统设置了删除保护条件。执行同步任务前,系统会检查本次操作是否触发保护条件;若触发,本次同步任务将中止,并通过预留联系方式发送通知。删除保护条件支持修改,为避免误删除影响,若非频繁触发导致日常同步难以进行,不建议修改。触发删除保护时,系统仅自动停止删除操作请求,同一同步中的新建、修改请求会继续执行,不受影响。
步骤4:启动同步
支持手动同步和定时同步两种方式。
手动同步
支持手动同步和定时同步两种方式。
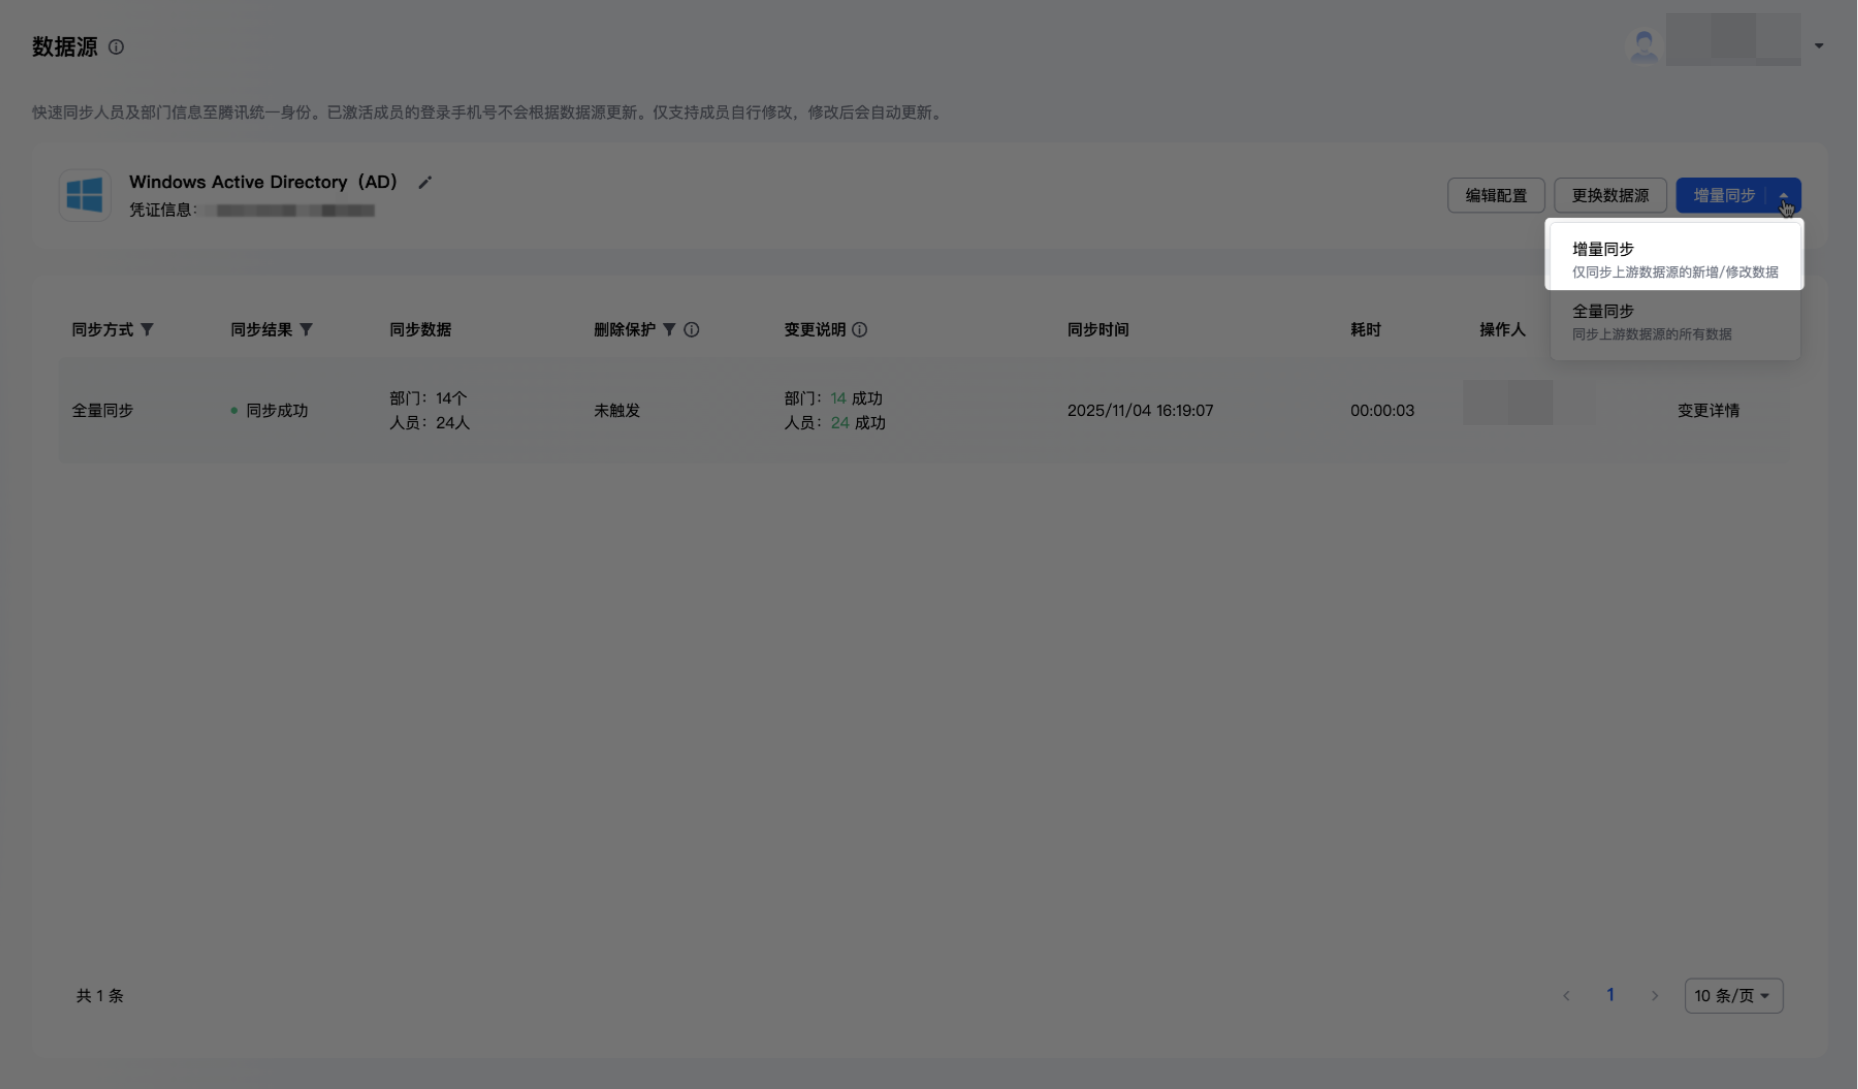
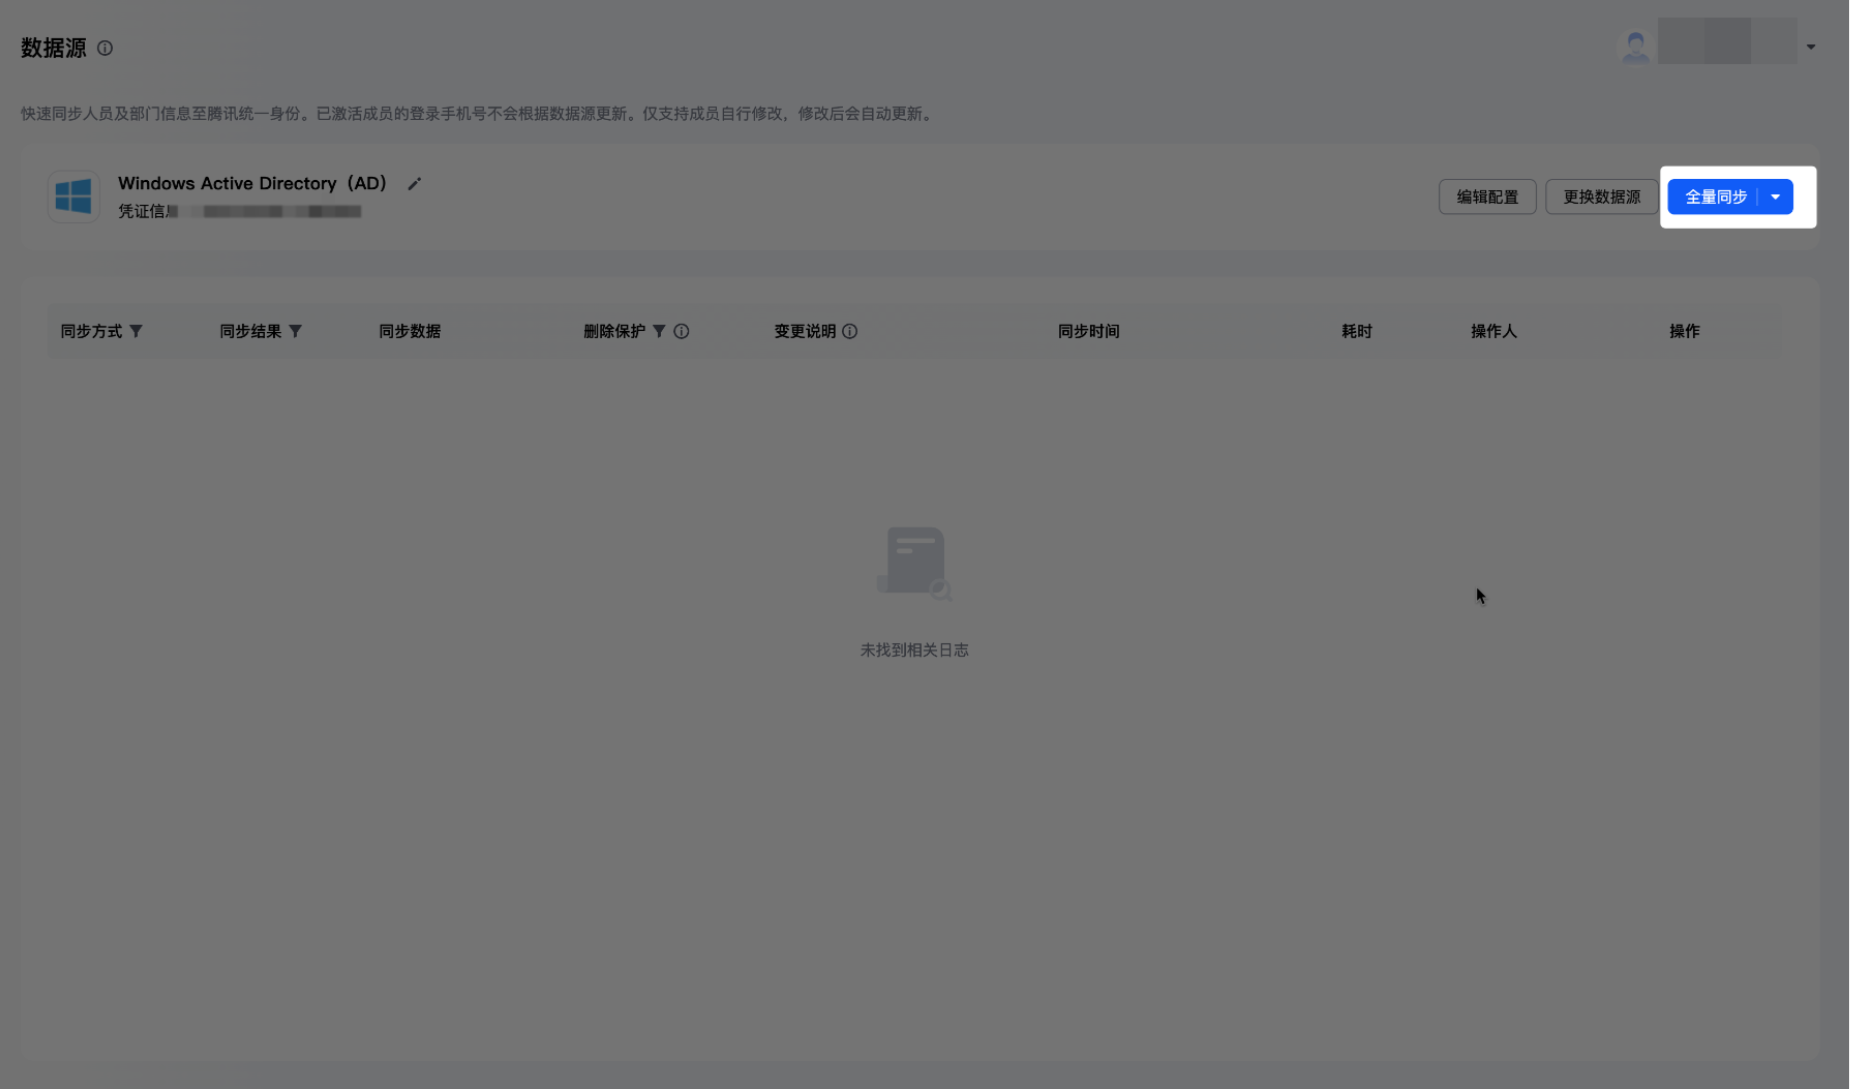
配置好 AD 数据源后,“数据源”页面将显示手动同步按钮。手动同步分为手动全量同步和手动增量同步。
首次同步仅支持手动全量同步,执行过首次同步后,管理员可自由选择手动全量同步或手动增量同步。单击手动同步,系统将立即执行一次导入/同步任务。上游数据源数据量较大时,全量同步耗时较长,请谨慎操作。
手动增量同步
手动全量同步
查看同步日志
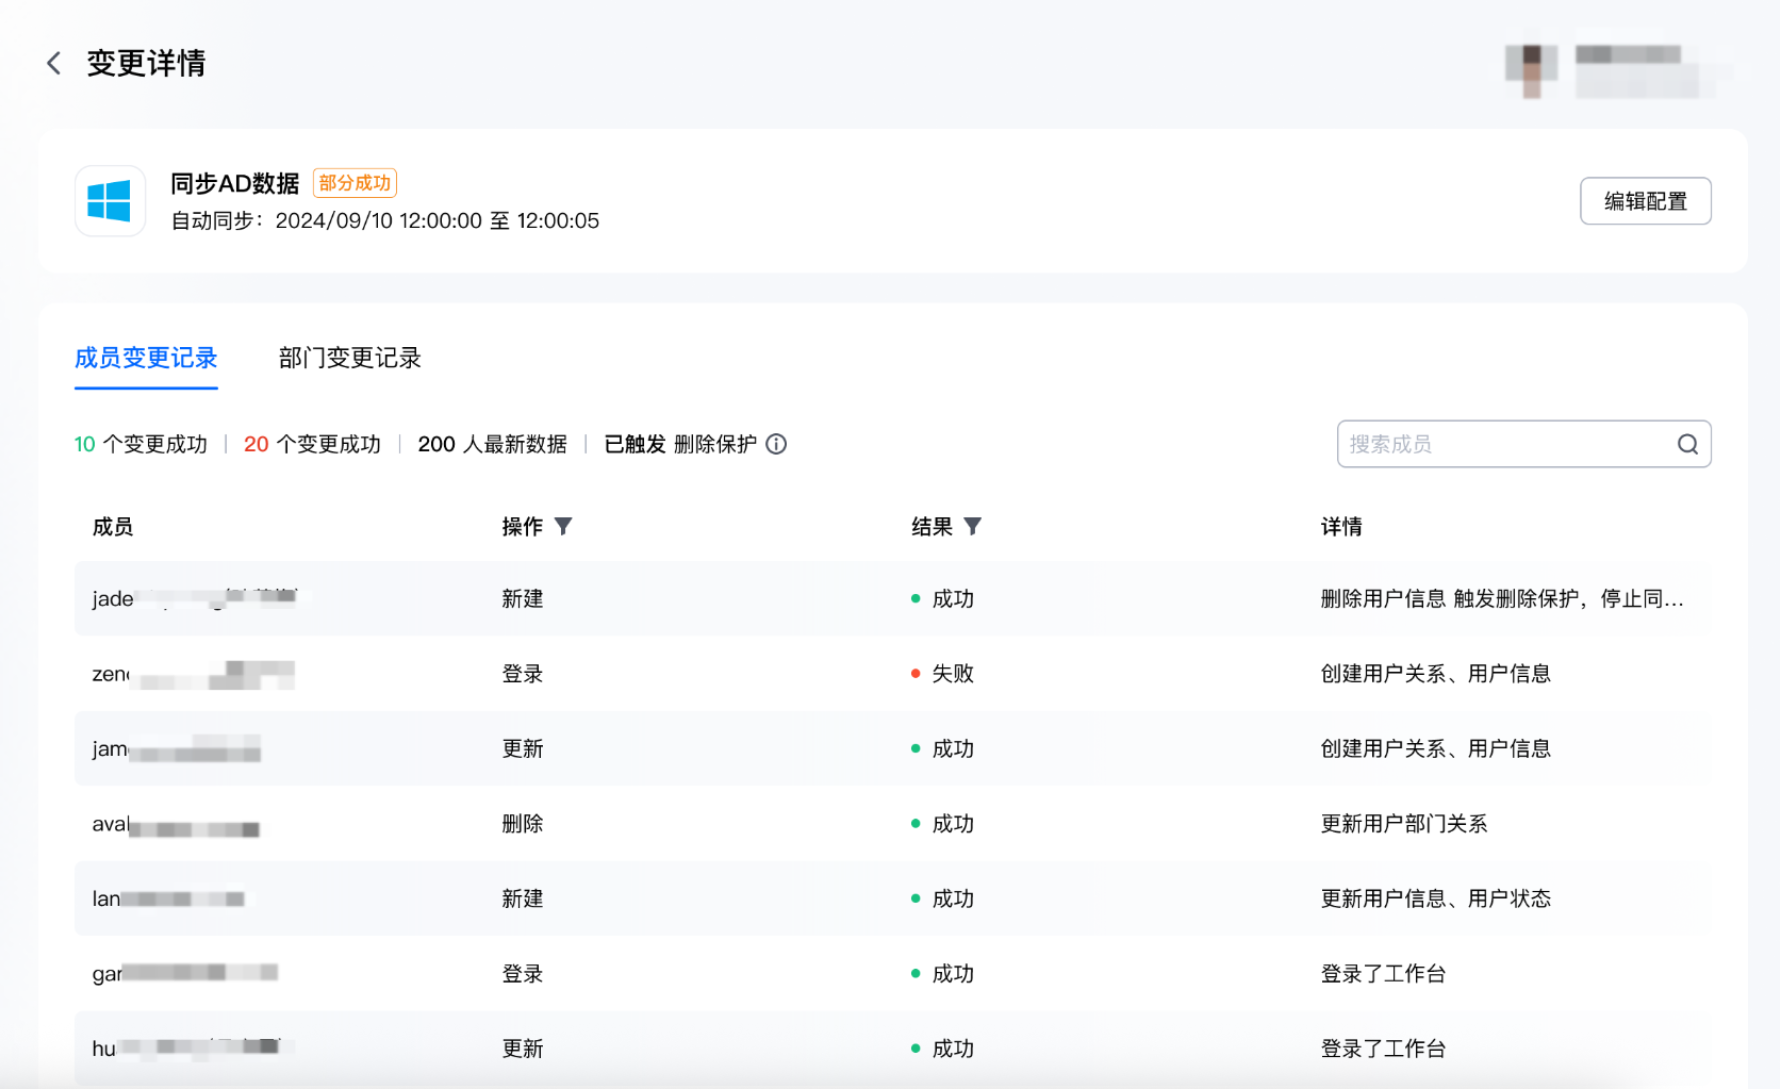
同步完成后,进入账号同步页面查看同步日志,包括同步时间、同步方式(手动或自动),以及同步成功和失败的数据。
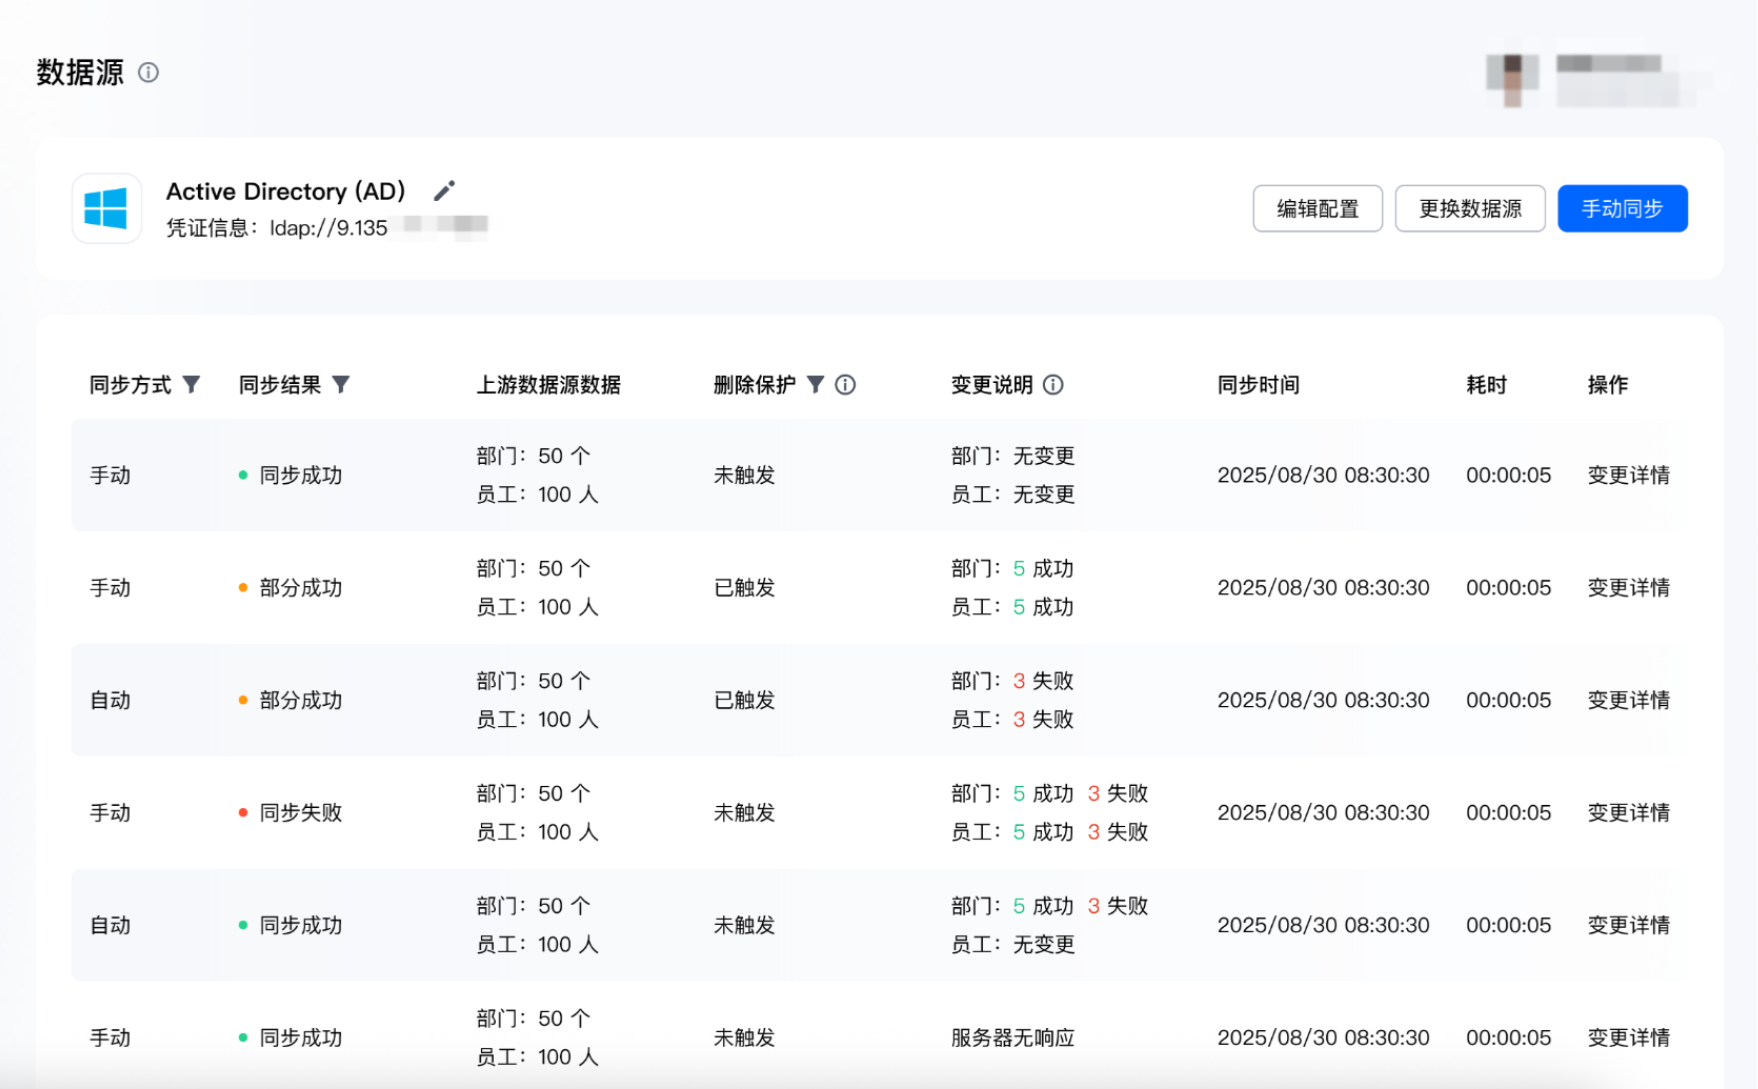
单击具体同步日志,可查看该次同步的详情。
过滤器配置
定义和作用
过滤器是一种查询工具,用于在 AD 查询中指定筛选条件、限制结果集。过滤器支持基于对象属性进行复杂条件筛选,可通过多个条件组合精确定位所需对象。
使用场景
过滤器用于在查询中定义并应用特定条件。例如,可创建 AD 过滤器查找邮箱地址以 example.com 结尾的用户,或查找特定 OU 下的用户对象。
示例
默认人员过滤器为 (&(objectClass=user)(objectCategory=person)),表示 AD 中所有 objectClass 为 user 且 objectCategory 为 person 的对象将同步至企业控制台。默认部门过滤器为 (objectCategory=OrganizationalUnit),表示 AD 中所有 objectCategory 为 OrganizationalUnit 的对象将同步至企业控制台。