连接外部服务,让 Agent 能够读写 GitHub、Figma、腾讯文档等平台数据。
概述
连接器管理为企业提供统一的外部服务接入能力。通过配置连接器,企业的 AI Agent 可以安全地访问和操作第三方平台的数据与能力。系统内置官方连接器(如 GitHub、Notion、Supabase),同时支持管理员根据业务需要创建自定义连接器。
每个连接器封装了认证凭证、MCP(Model Context Protocol)服务端配置、工具权限过滤、超时策略以及自定义请求头等完整接入配置。创建后,连接器在组织内可用,成员无需单独配置即可通过 Agent 使用对应的外部服务能力。
快速开始
三步完成一个自定义连接器的创建:
1. 填写基础信息:定义连接器的标识、显示名称和描述。
2. 配置认证与凭证:选择认证方式并填写所需的凭据参数。
3. 设置 MCP 服务端:指定上游 MCP Server 地址。
完成以上步骤后,新连接器出现在连接器列表中,状态为待启用。
创建自定义连接器
1. 登录 企业控制台,在左侧菜单栏中选择 AI 资源管理 > 连接器管理。
2. 在连接器管理页面单击右上新建连接器进入创建向导。向导分为三个步骤,按顺序完成后保存即可。
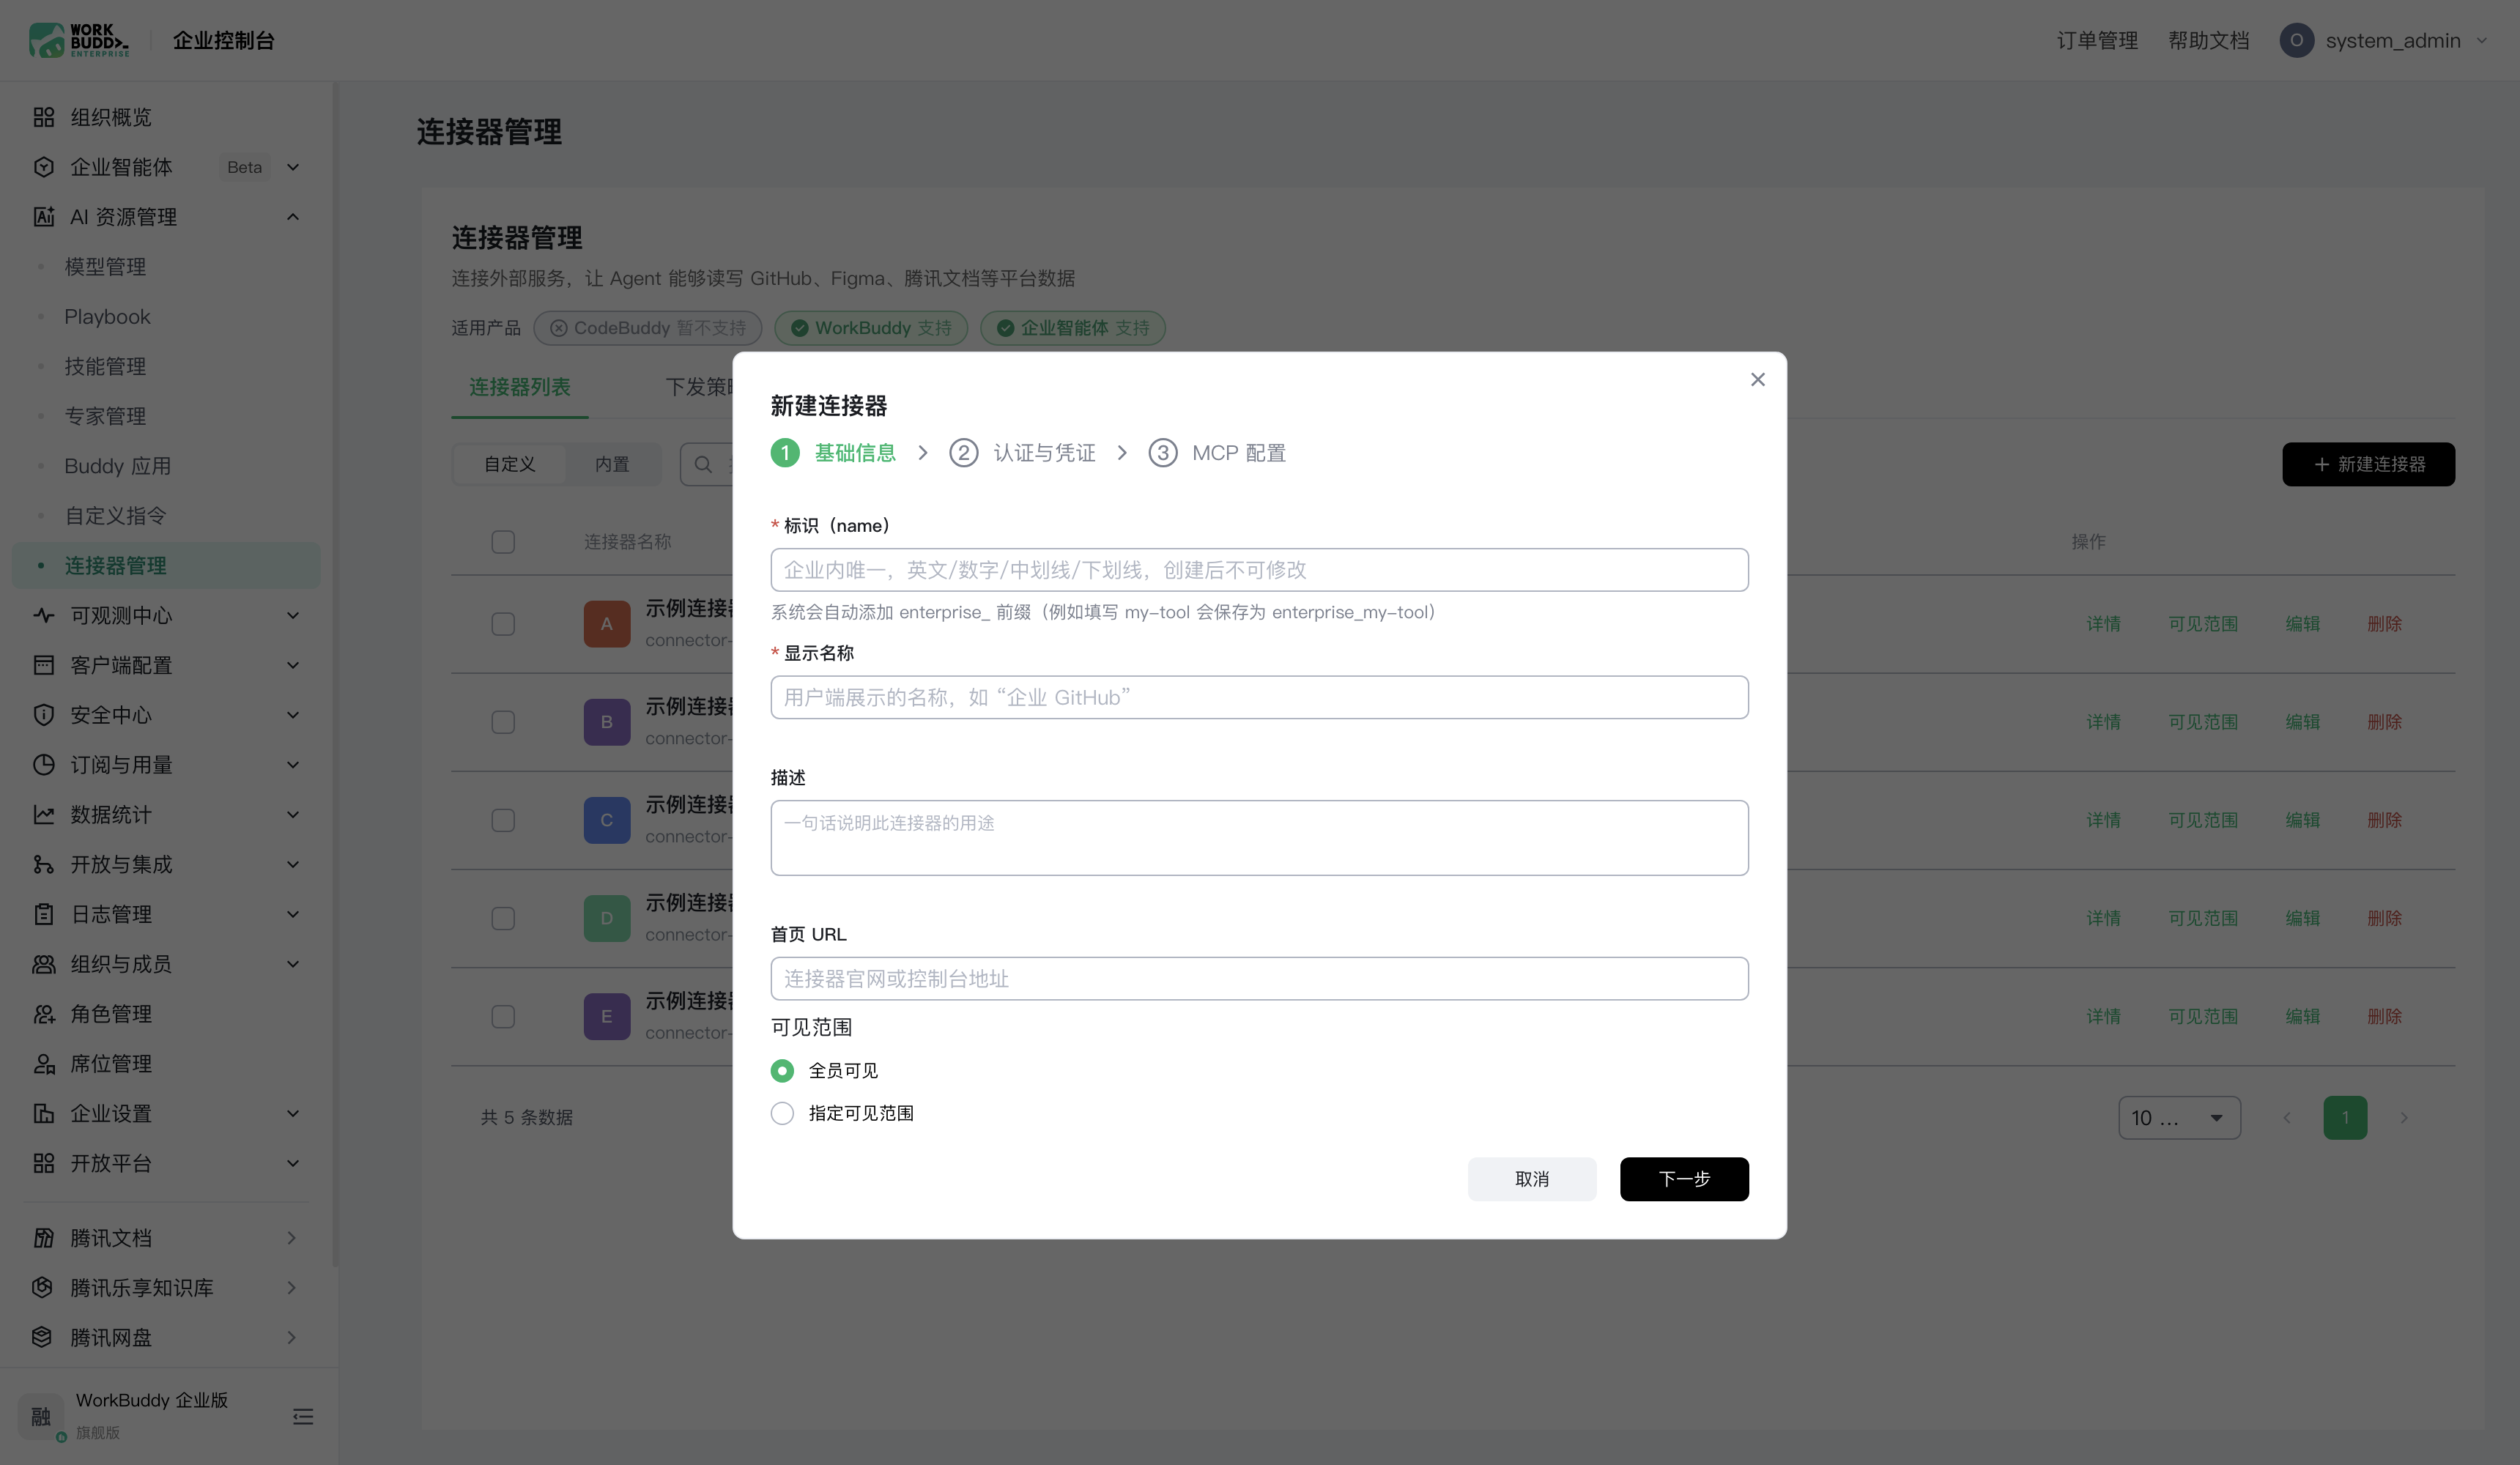
步骤1:填写基础信息
填写连接器的身份信息:
标识(name):连接器的唯一英文标识,仅支持英文、数字、中划线和下划线。创建后不可修改。系统会自动添加
enterprise_ 前缀(例如填写 my-tool,实际存储为 enterprise_my-tool)。显示名称:面向用户的名称,如“企业 GitHub”。
描述:一句话说明此连接器的用途。
首页 URL:所连接服务的官方网站或管理控制台地址(可选)。
可见范围:连接器在组织内的可用范围,可选全员可见或指定可见范围(按部门 / 成员)。
确认无误后单击下一步。
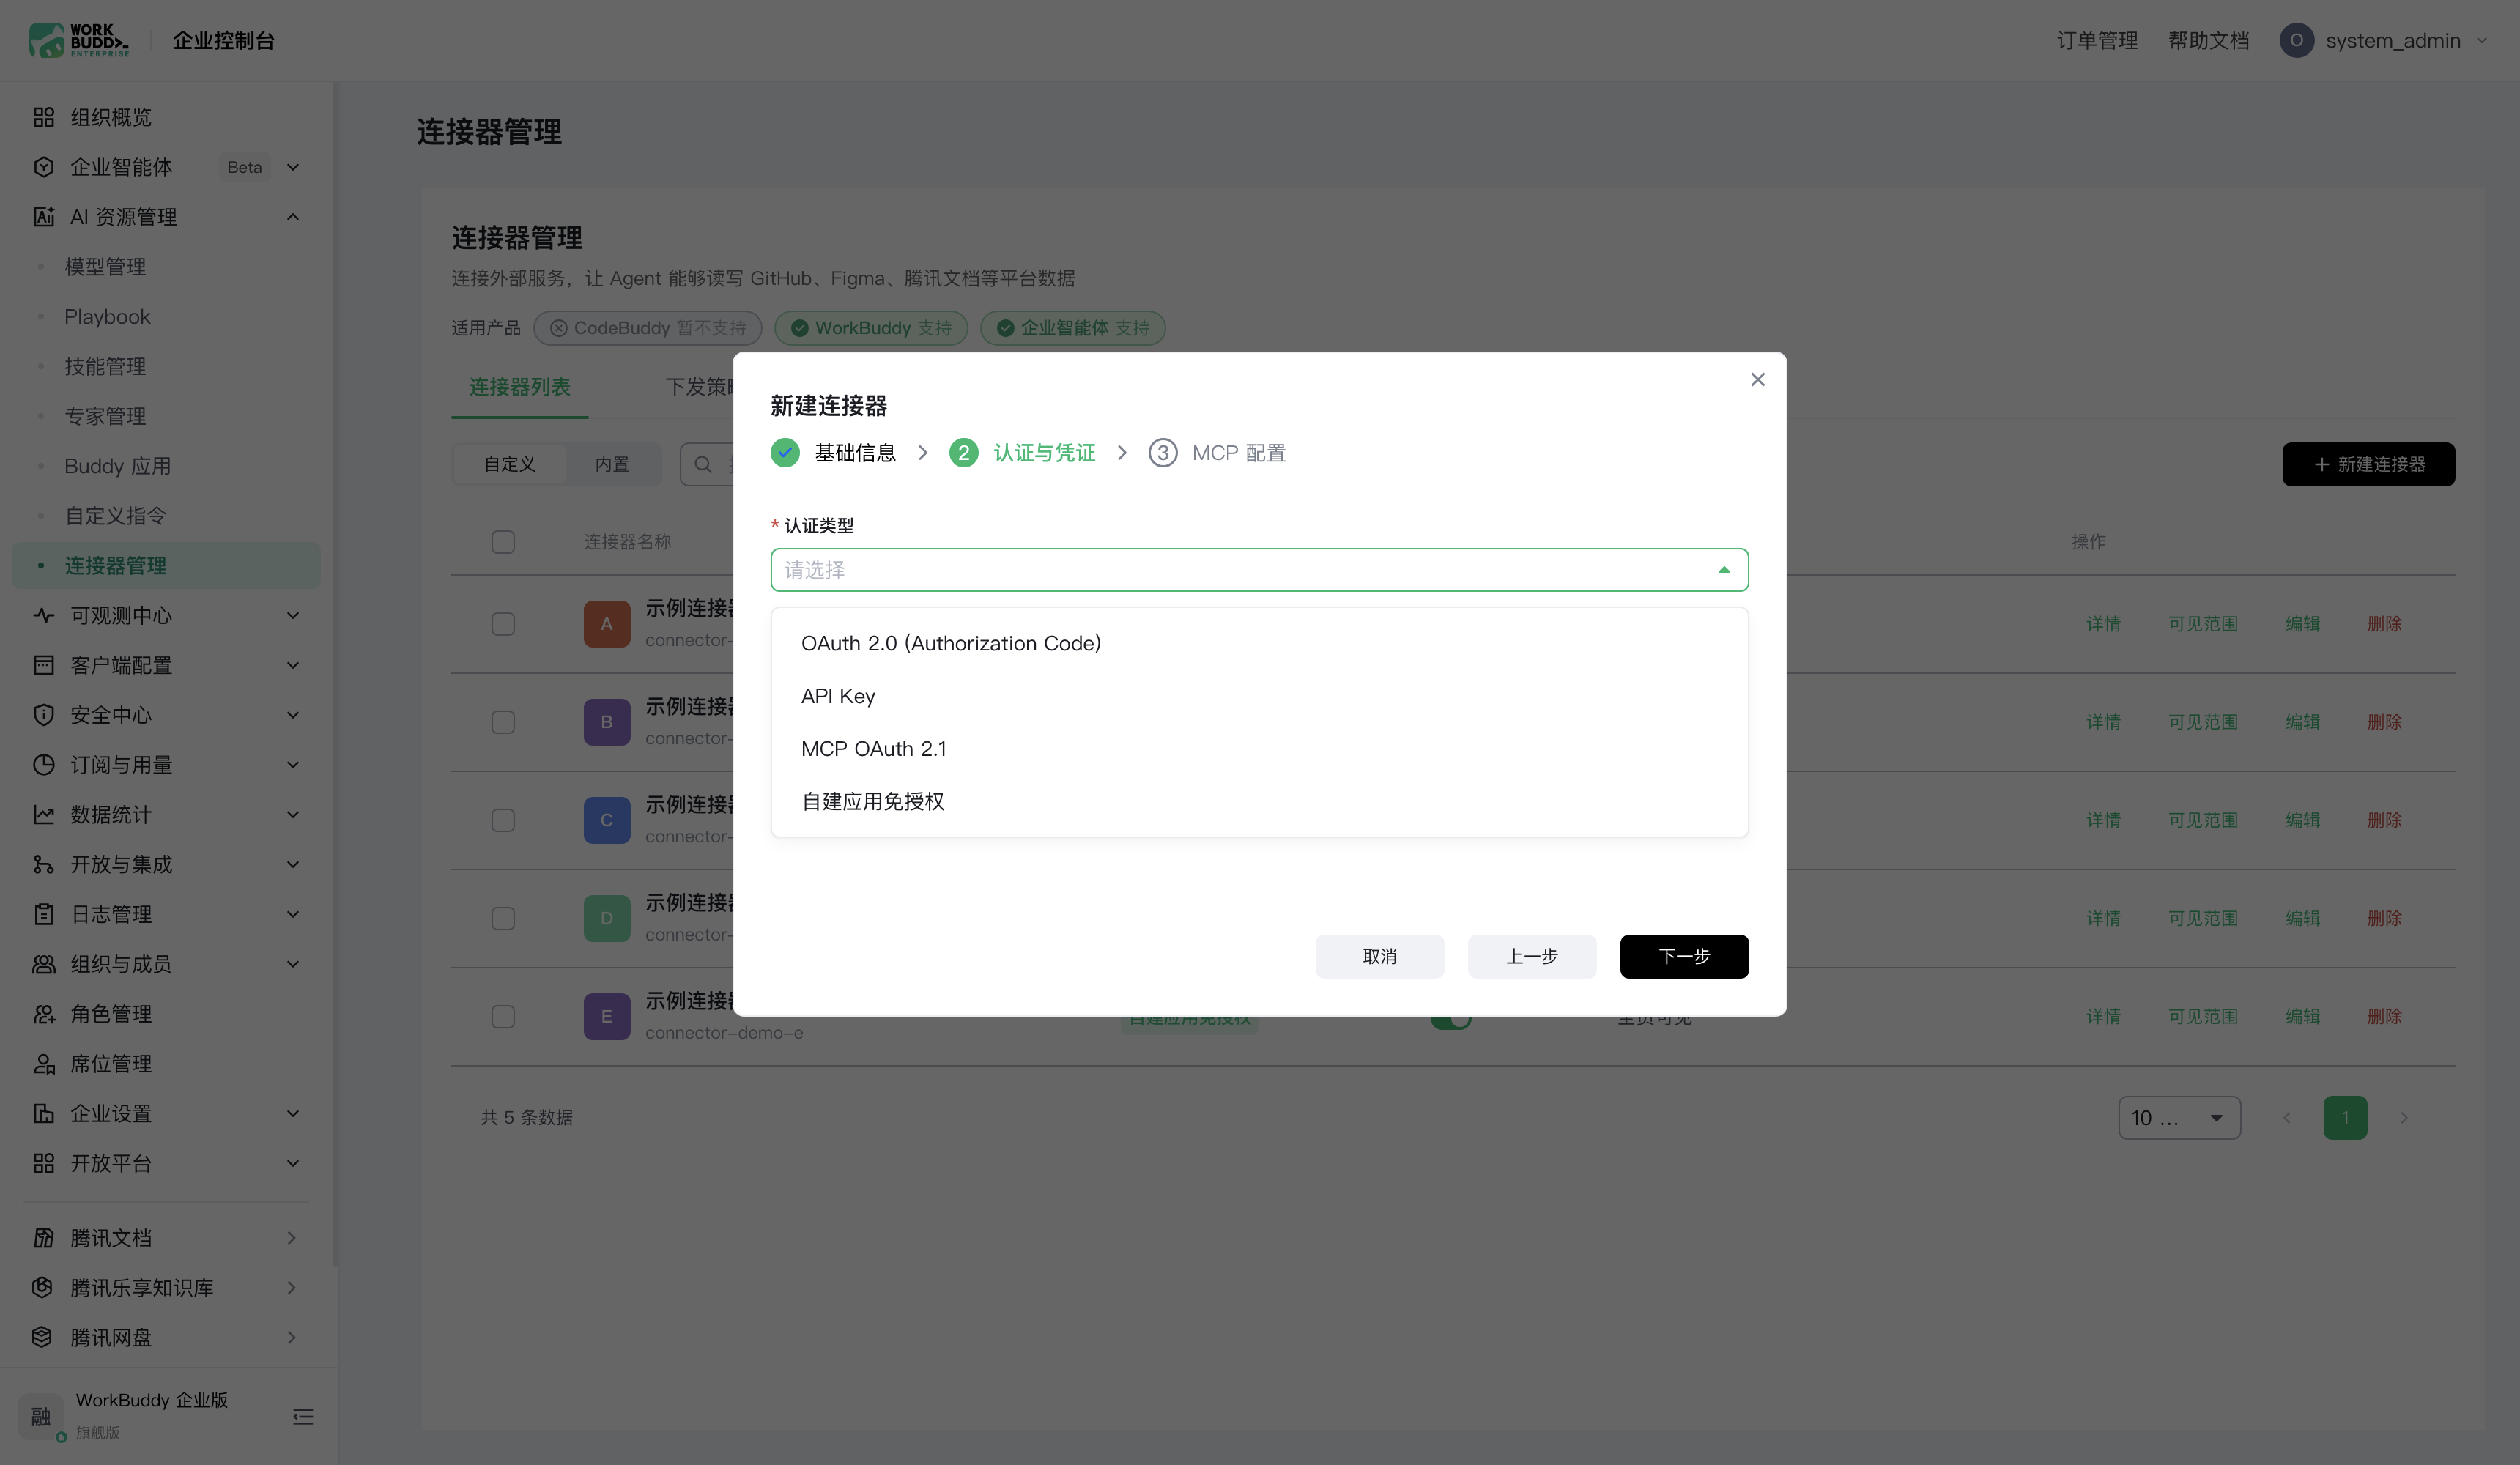
步骤2:配置认证与凭证
选择适合目标服务的认证类型,系统支持如下几种方式:OAuth 2.0、API Key、MCP OAuth 2.1、自建应用免授权。
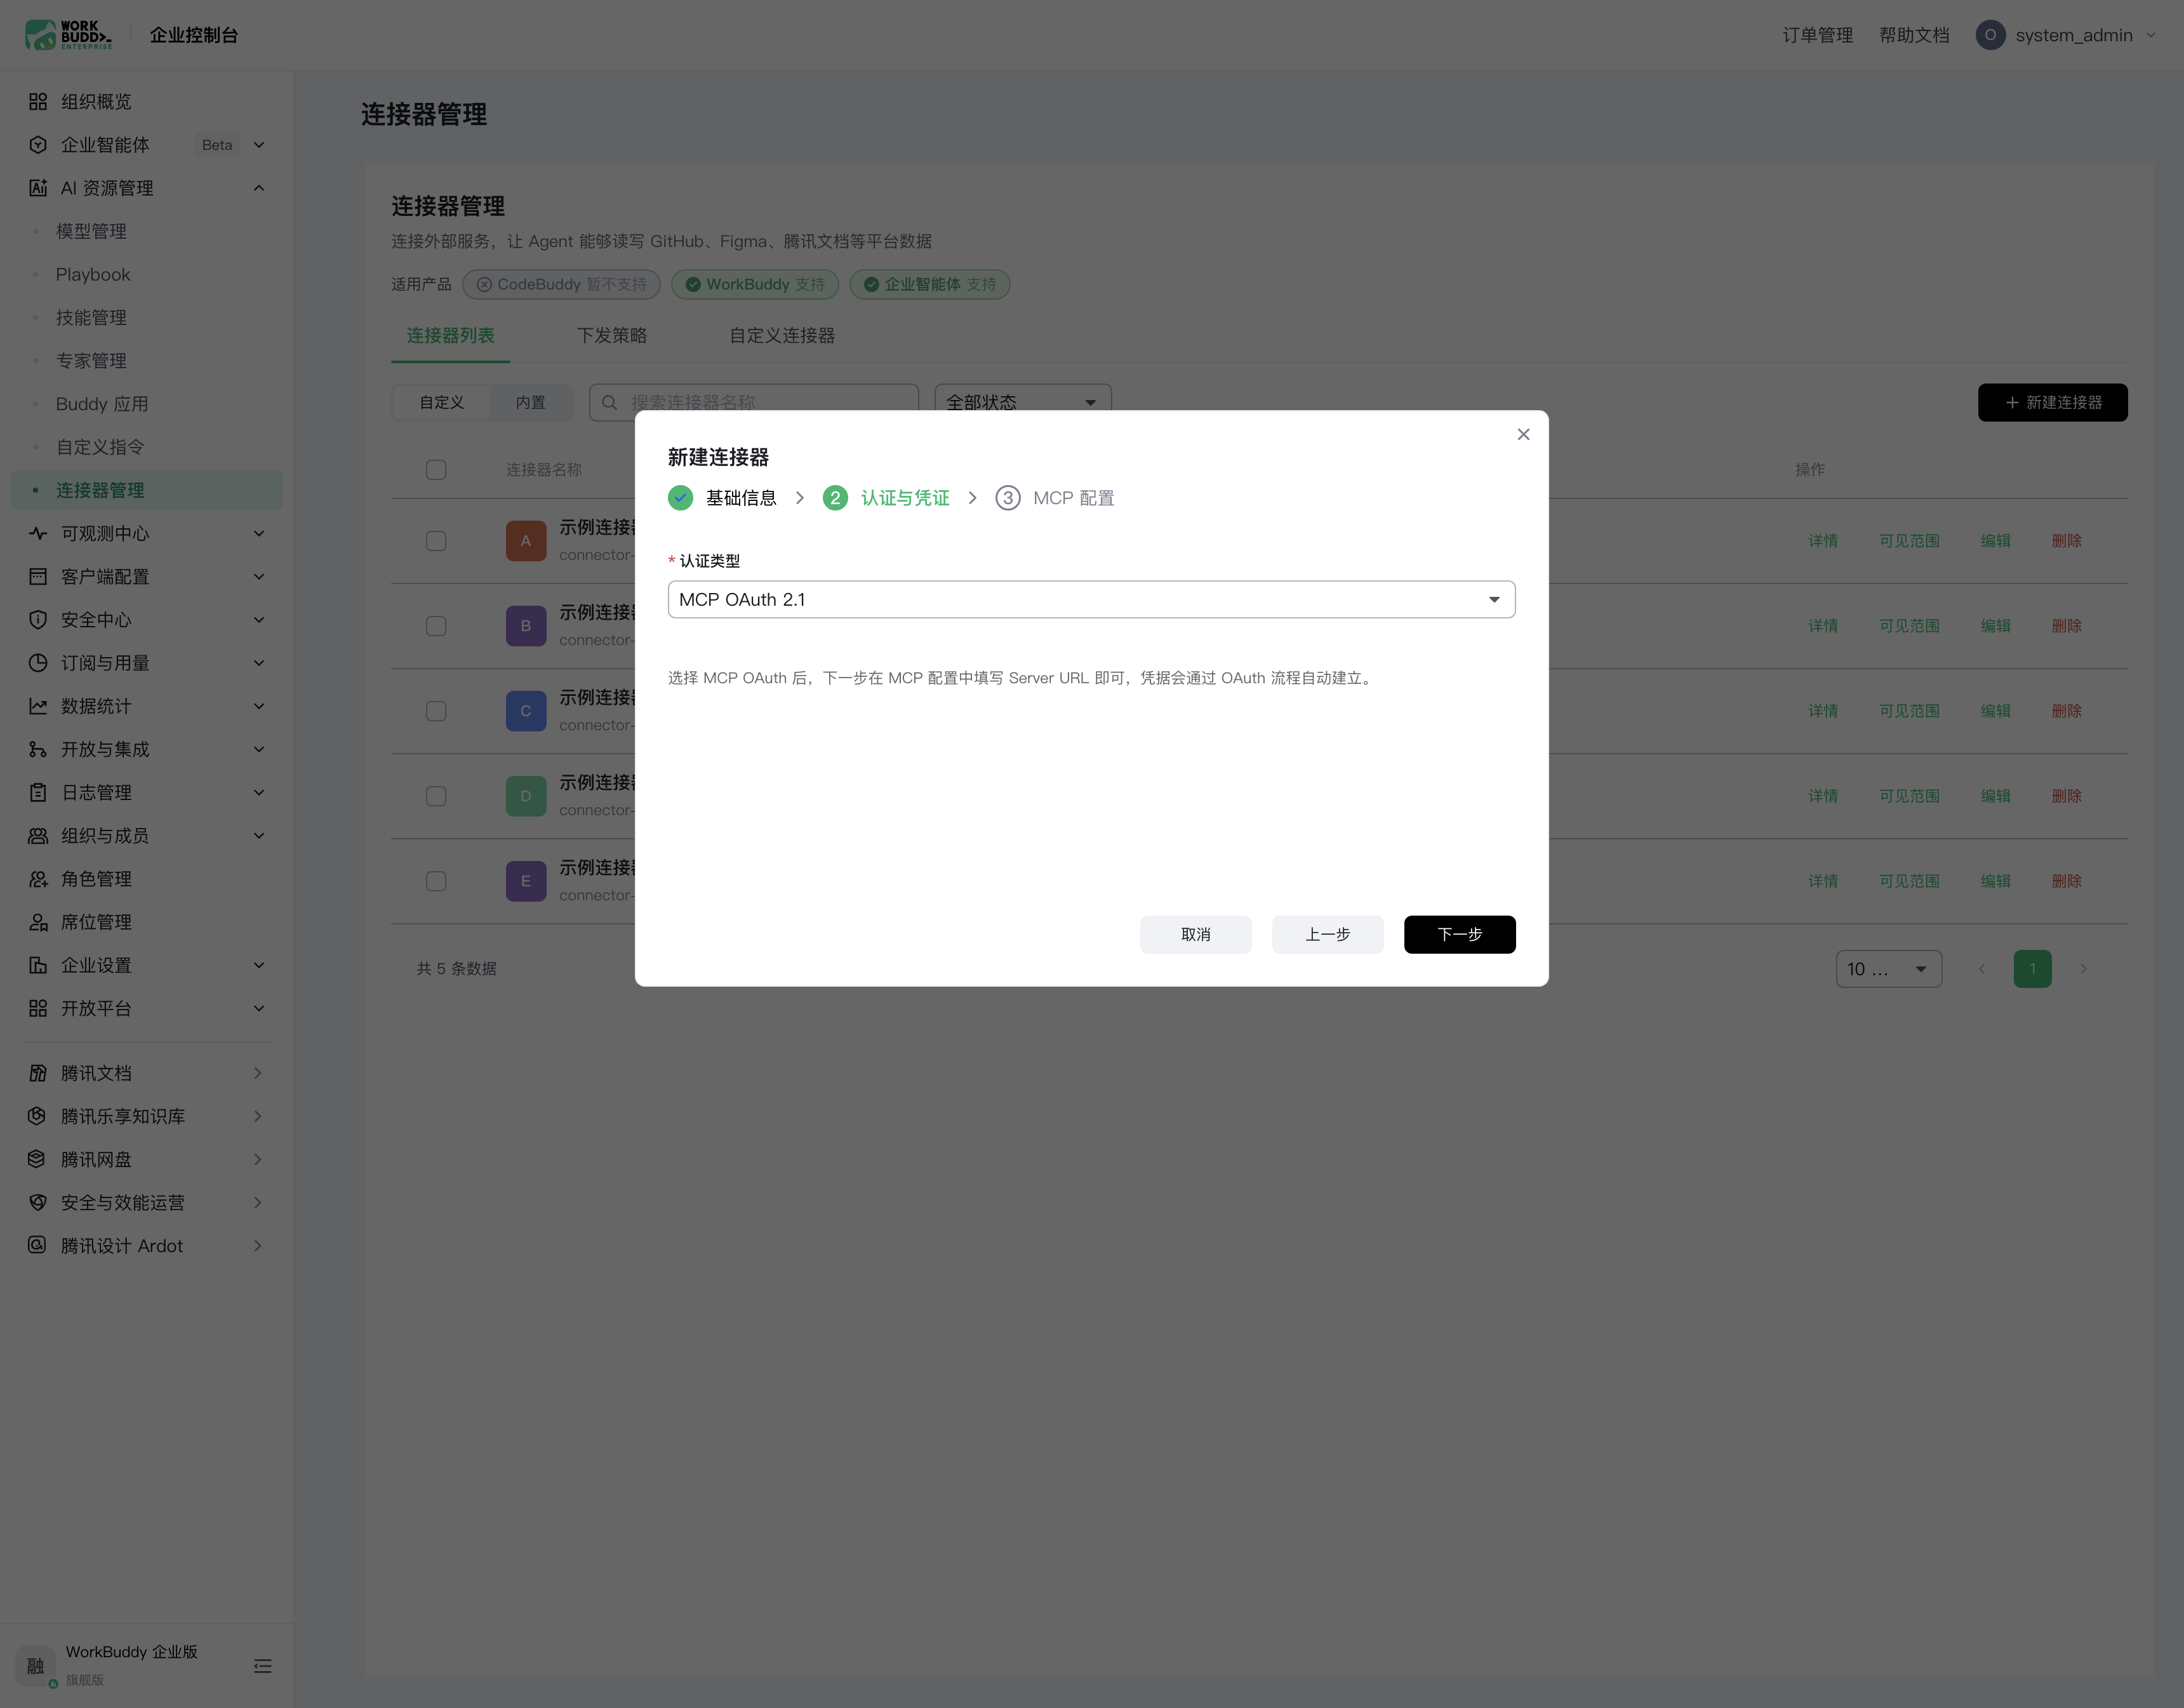
MCP OAuth 2.1
选择此方式后,只需在第三步填写 MCP Server URL 即可。认证凭据将通过标准的 OAuth 流程自动建立,无需手动填写 Client ID 或 Secret。
适用于:已实现 MCP OAuth 2.1 规范的服务端。
OAuth 2.0(Authorization Code)
适用于标准 OAuth 2.0 授权码流程。将底部的
Redirect URL填入第三方应用所需的回调链接条目(回调白名单)中。完成配置后在企业控制台继续填写以下字段:
Client ID:应用在第三方平台注册获得的客户端 ID。
Client Secret:对应的客户端密钥。
Authorization URL:第三方 OAuth 授权端点地址。
Token URL:令牌交换端点地址。
Scopes:申请的权限范围,逗号分隔(如
read,write)。User Info Endpoint:获取用户信息的 API 地址。
User Info Name Path:用户名字段在响应 JSON 中的路径(
login 或 name)。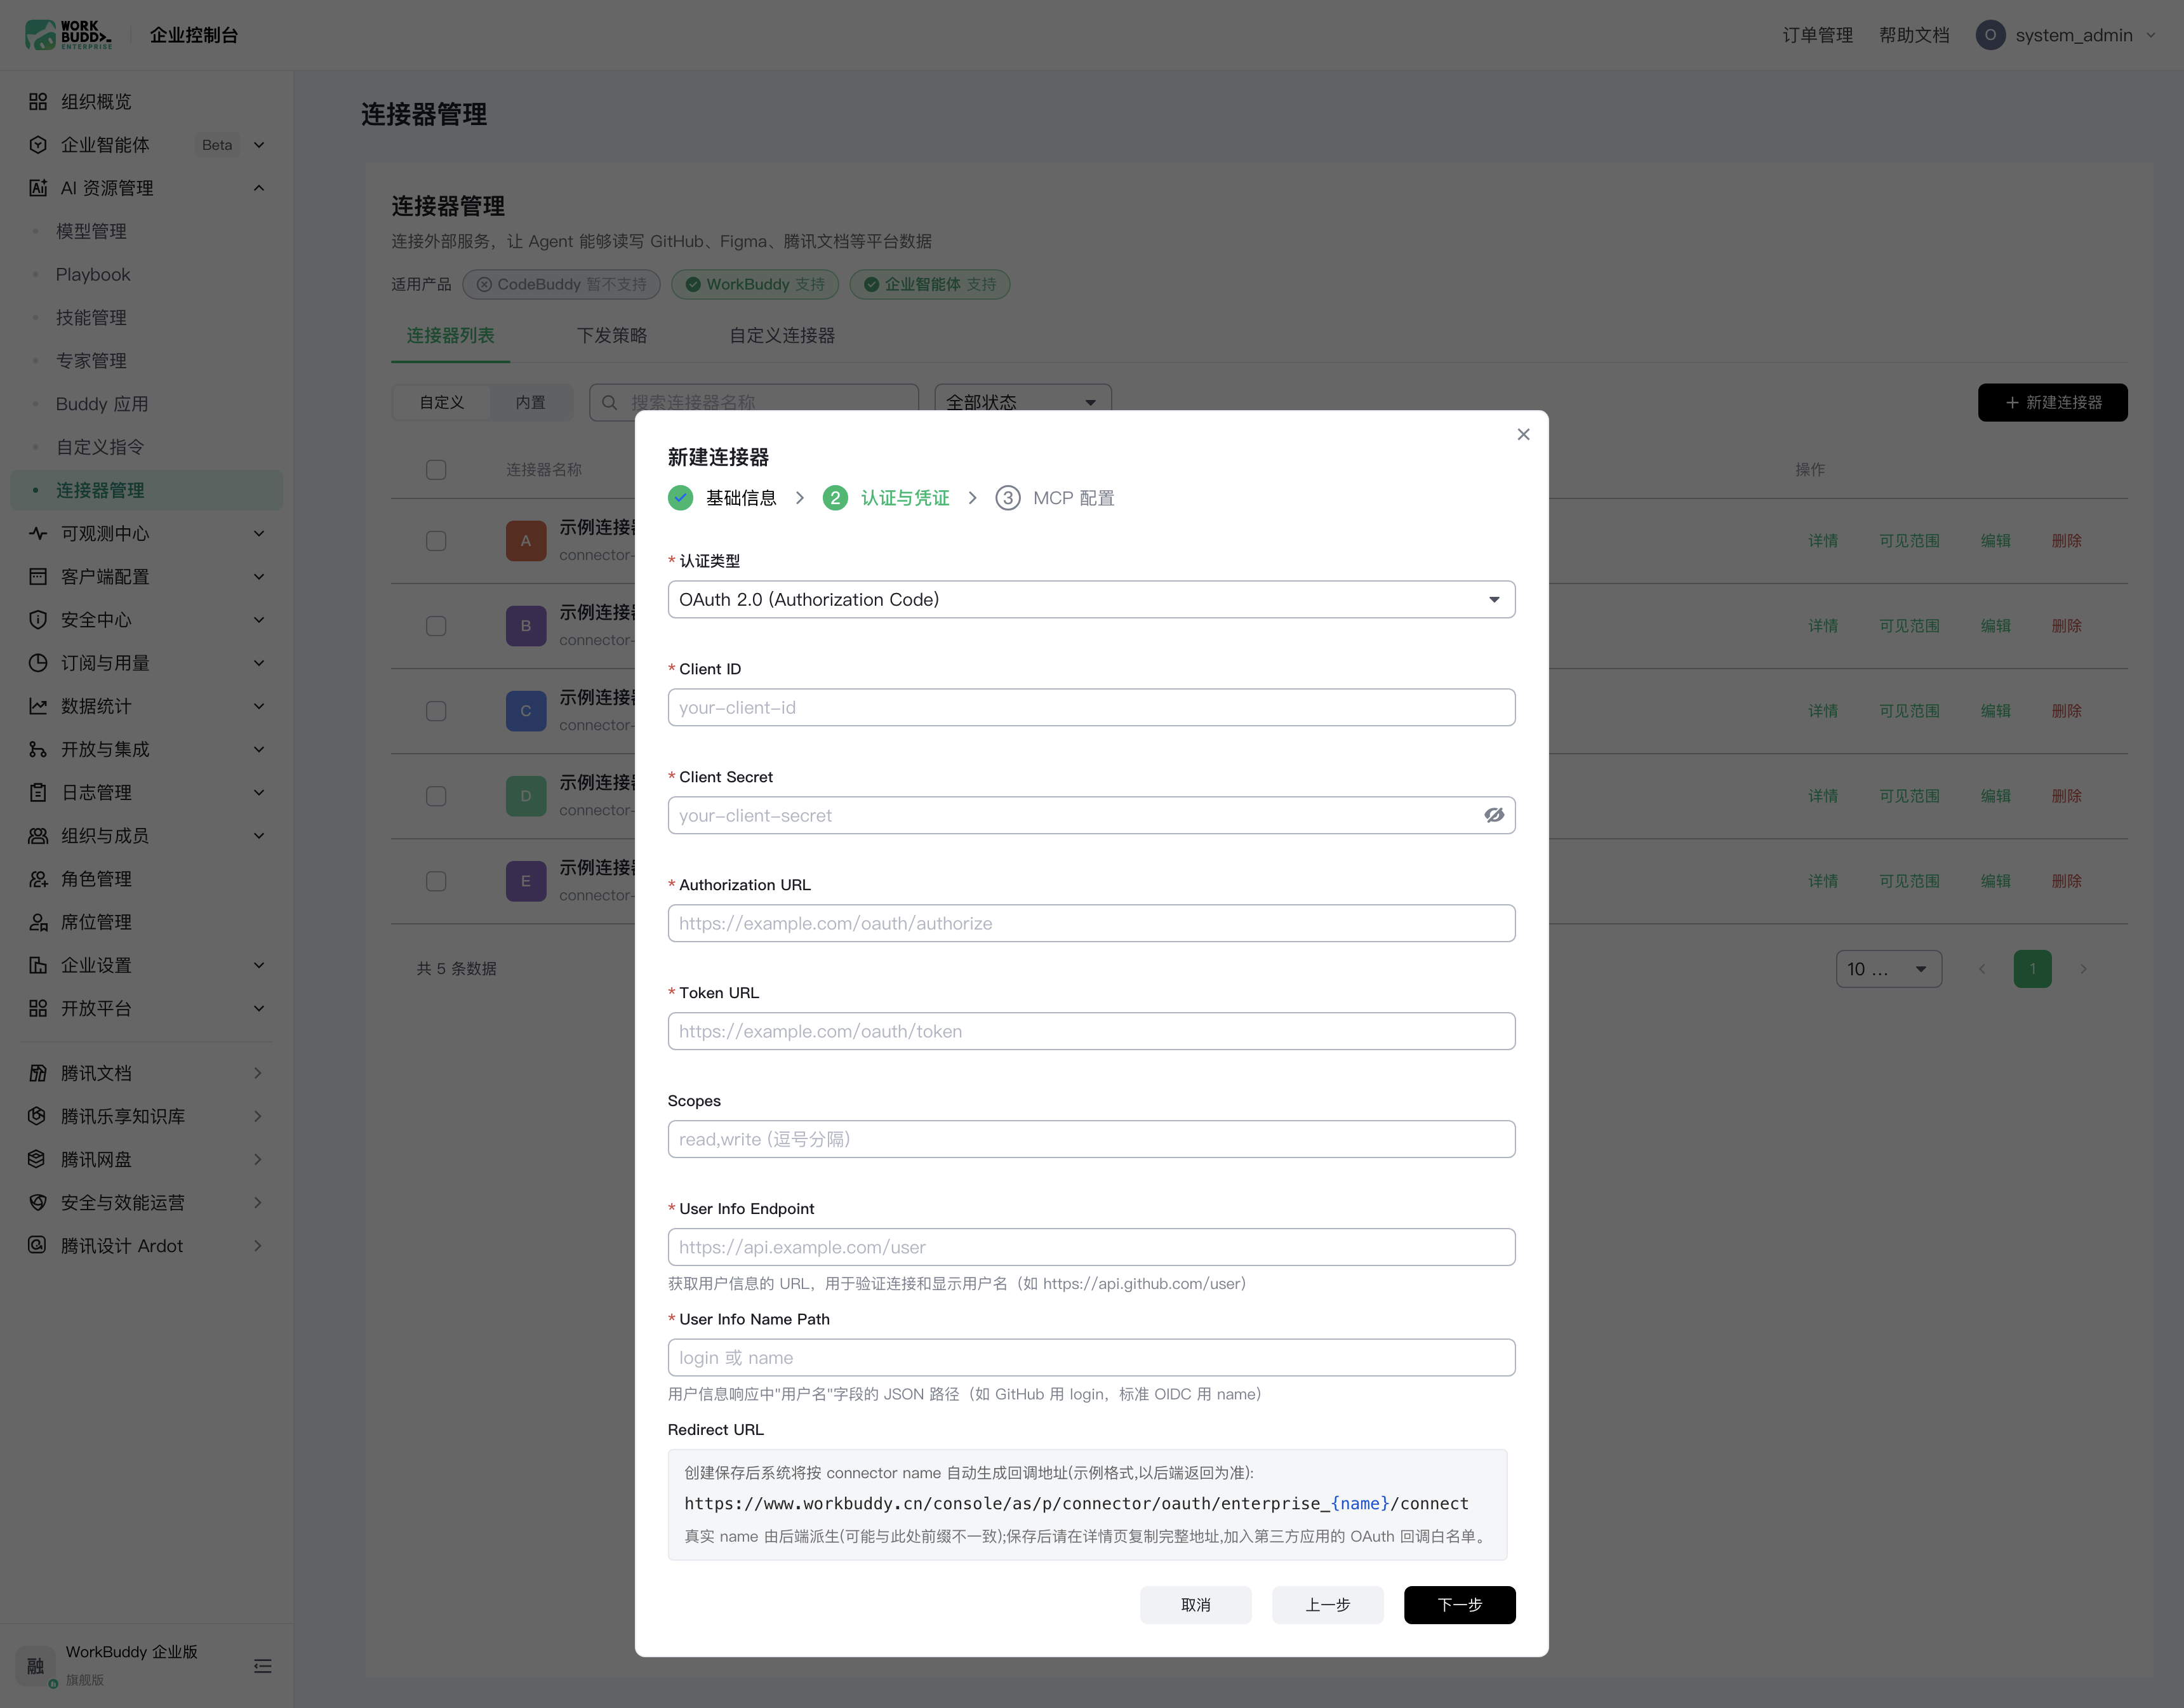
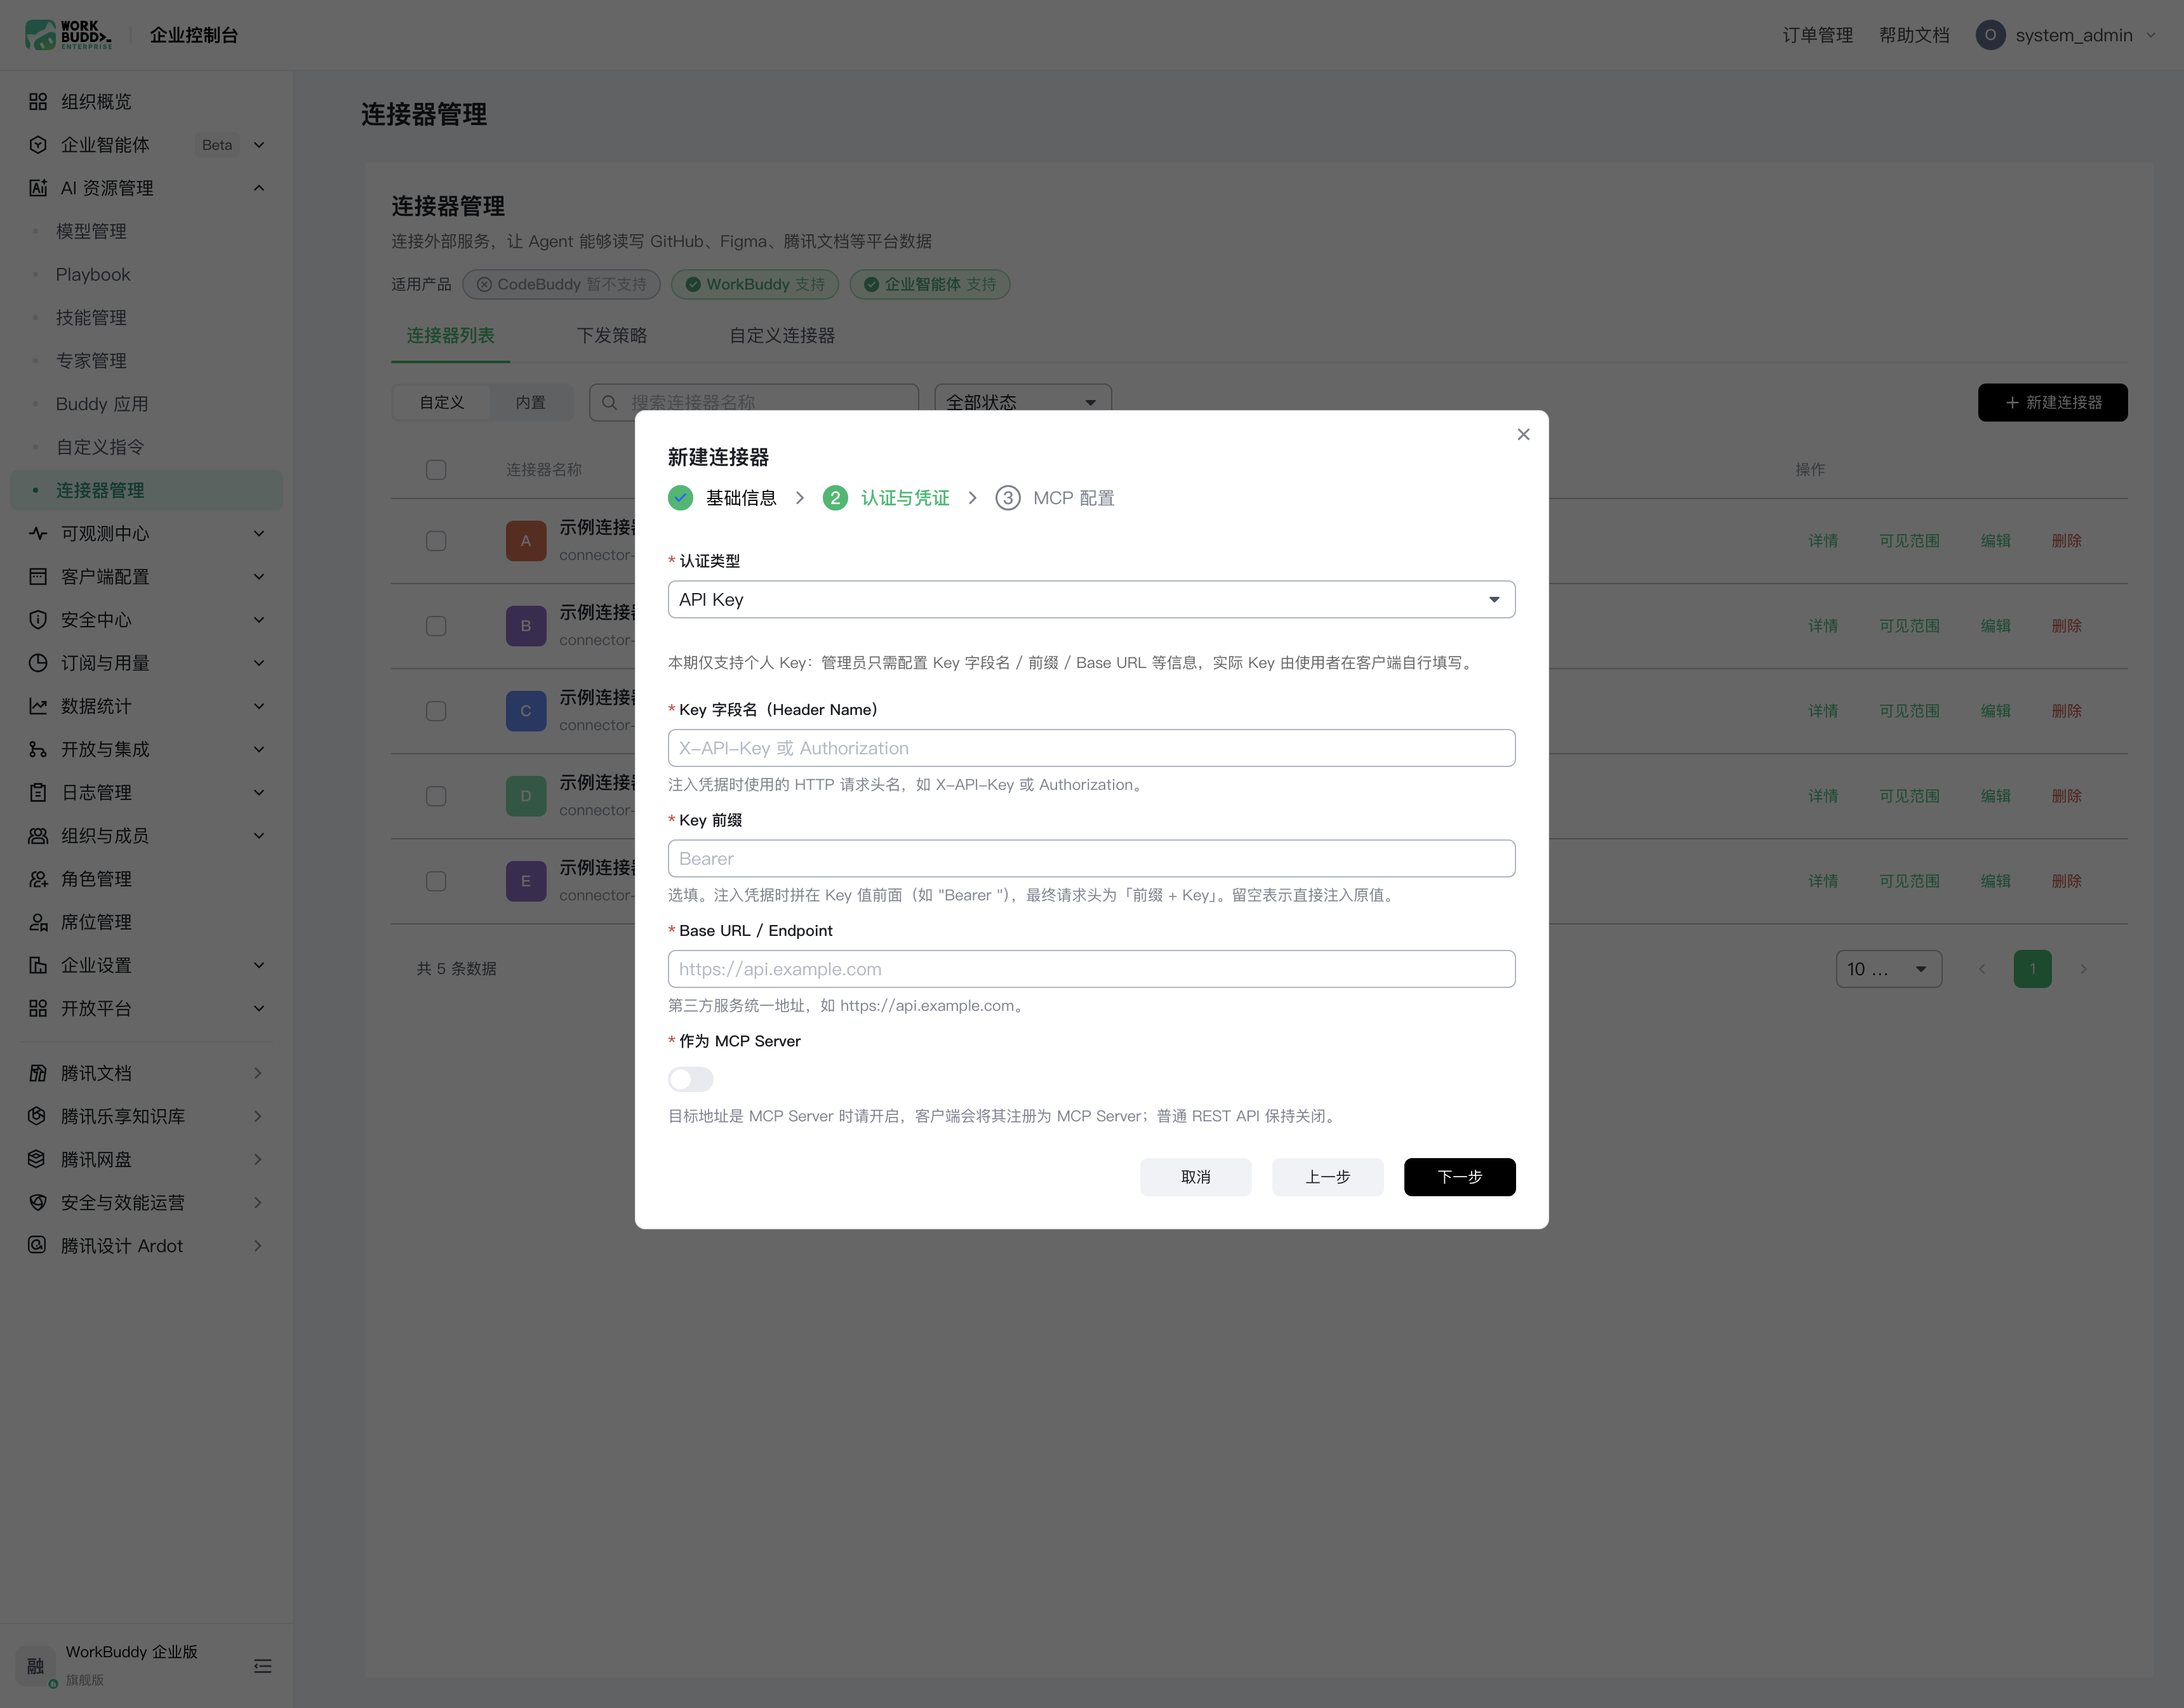
API Key
最简单的认证方式。填写如下信息:
Key 字段名(Header Name):HTTP 请求头字段名(默认
X-API-Key),也可设为 Authorization 等其他值。用户在使用时填写对应的 Header 值即完成鉴权。Key 前缀:选填。注入凭据时拼在 Key 值前面(如 "Bearer "),最终请求头为“前缀 + Key”。留空表示直接注入原值
Base URL / Endpoint:第三方服务统一地址,例如
https://api.example.com。作为 MCP Server:目标地址是 MCP Server 时请开启,客户端会将其注册为 MCP Server;普通 REST API 保持关闭。
适用于:使用静态 API Key 进行认证的服务(如部分内部 API 网关)。
自建应用免授权
步骤3:配置 MCP 服务端
填写面向第三方 API 的 MCP 协议接入地址,由服务方原生提供、平台托管、或企业自行部署。
MCP Server URL:填写 MCP Server URL 地址,例如:
https://docs.qq.com/openapi/mcp。填写后,系统将基于此地址自动生成 Gateway 和 MCP 相关配置。Transport:MCP 传输协议:http(Streamable HTTP,默认)或 sse(Server-Sent Events)
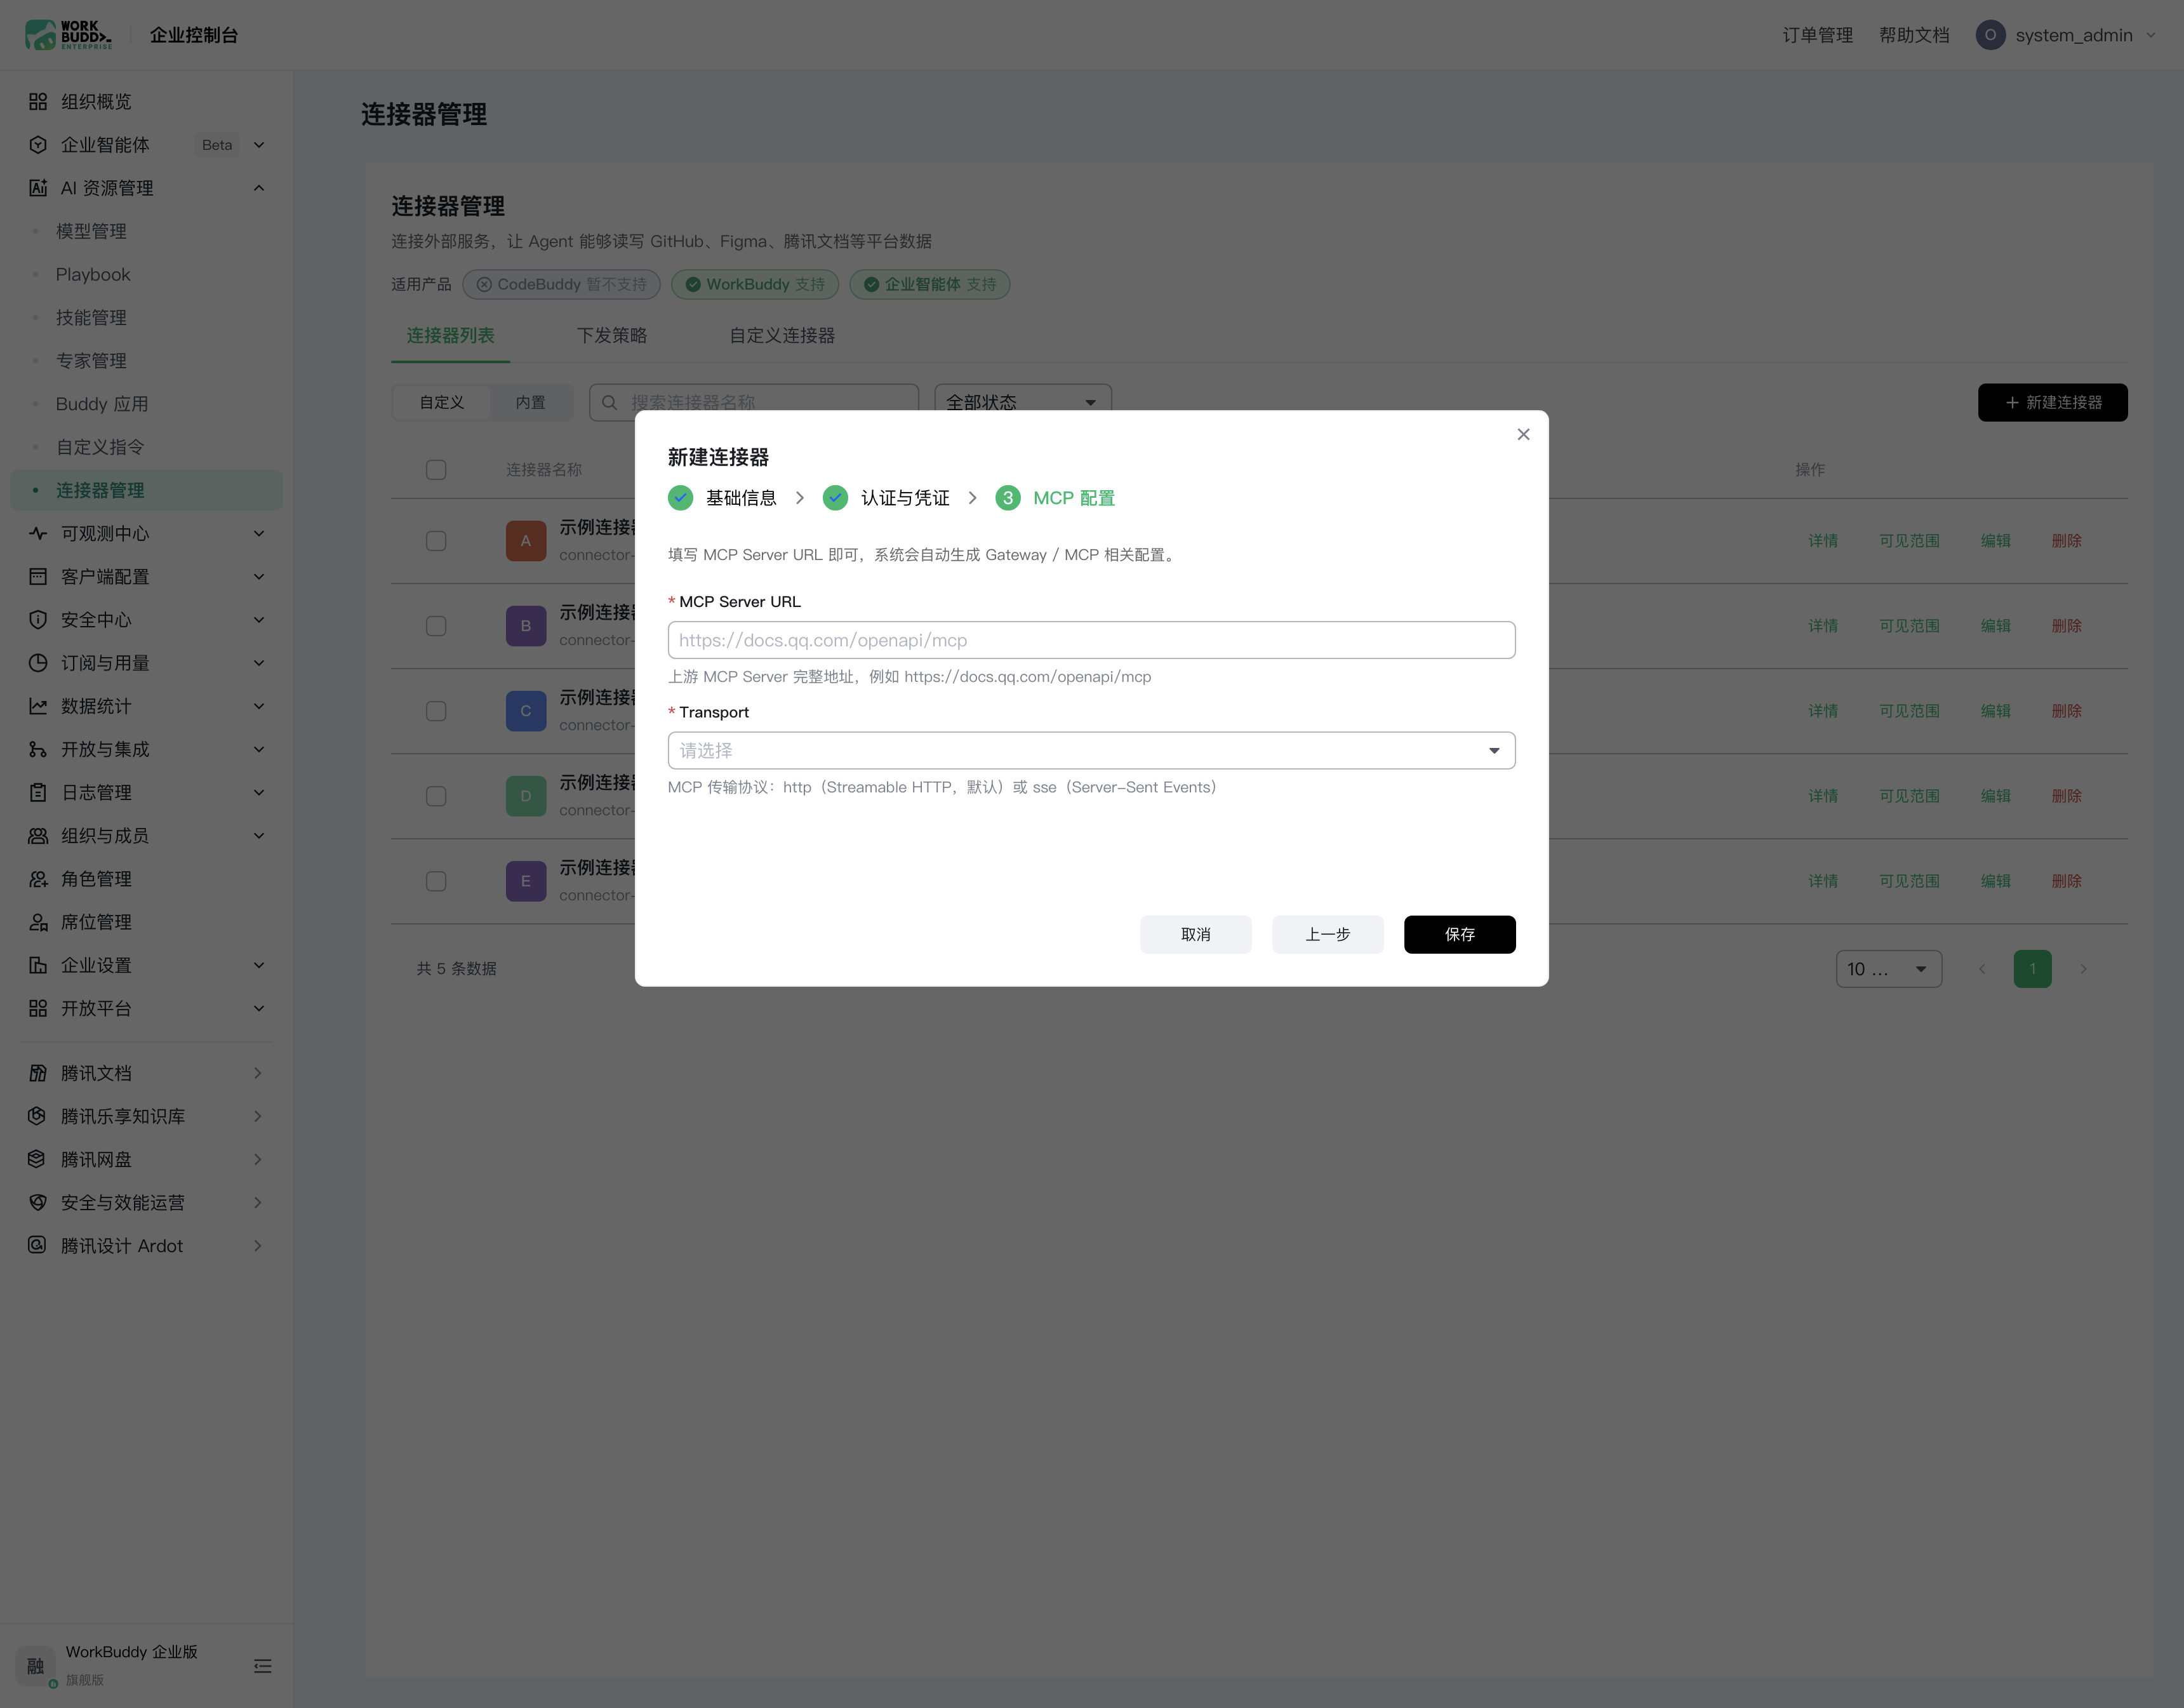
填写完成后单击保存,连接器创建完成。
自建应用免授权
概述与适用场景
选择此方式后,需完成以下配置:
选择自建应用:从本企业已创建的自建应用列表中实时选择。未选择不可创建;列表为空时,请先 创建自建应用。
开通状态:选中应用后自动展示,只读,显示"已选「xxx」· 本企业已开通 · 换票通道可用"。
配置完成后,员工使用该连接器时无授权弹窗,平台实时将员工的企业身份安全传递给目标服务;员工无企业身份时,使用该连接器会提示不可用。
适用于:本企业自建应用,且希望员工免授权直接使用的场景。
在 WorkBuddy 客户端访问 MCP 服务
说明客户侧 MCP 服务需要完成的开发改造。
获取 access_token
员工通过 WorkBuddy 自定义连接器请求 MCP 服务时,WorkBuddy 会基于用户登录态获取
access_token,并随请求传递给 MCP 服务。验证 access_token(introspect)
MCP Server 可通过 WorkBuddy 提供的
introspect 接口验证 access_token 是否有效。请求示例:
POST https://oauth2.account.tencent.com/authz/oidc/v2/{account_id}/introspectContent-Type: application/x-www-form-urlencodedtoken=<access_token>&client_id=<client_id>&client_secret=<client_secret>
字段说明如下:
参数 | 位置 | 必填 | 说明 |
account_id | path | 是 | 企业 ID,与令牌所属企业一致 |
access_token | form | 是 | WorkBuddy 传递校验的 access_token |
client_id | form | 是 | 自建应用创建时生成的:client_id |
client_secret | form | 是 | 自建应用创建时生成的:client_secret |
返回示例:
{"active": true,"sub": "13579************24","tid": "13580************87","client_id": "i-3f7f5**************************d0","iss": "https://oauth2.account.tencent.com/authz/oidc/v2/123456","scope": "openid","exp": 1790223316,"iat": 1790221516,"nbf": 1790221516,"aud": ["i-3f7f5**************************d0"],"token_type": "Bearer","jti": "123456"}
返回字段说明如下:
字段 | 说明 |
active | 标识 access_token 是否在有效期内 |
sub | 用户 union_id,同一用户在同一企业内稳定,作为应用侧用户关联键 |
tid | 企业 ID(account_id) |
client_id / aud | 令牌归属的应用,应等于本应用 client_id |
iss | 企业签发方 |
scope | 令牌 scope |
exp / iat / nbf | 过期 / 签发 / 生效时间(Unix 秒) |
jti | 令牌 ID,可用于应用侧短期缓存的 key |
获取用户信息(userinfo)
如需在应用内展示用户个人信息,可通过
userinfo 接口获取。请求示例:
GET https://oauth2.account.tencent.com/authz/oidc/v2/{account_id}/userinfoAuthorization: Bearer <access_token>
字段说明如下:
参数 | 位置 | 必填 | 说明 |
account_id | path | 是 | 企业 ID,与令牌所属企业一致 |
Authorization | header | 是 | Bearer + WorkBuddy 传来的 access_token |
返回示例:
{"sub": "13579************24","tid": "13580************87","alias_id": "zhangsan"}
返回字段说明如下:
字段 | 说明 |
sub | 用户 union_id |
tid | 企业 ID(account_id) |
alias_id | 用户在企业内的别名 ID(企业侧用户标识),应用可据此关联自有账号体系。用户未设置时该字段不出现 |
管理已有连接器
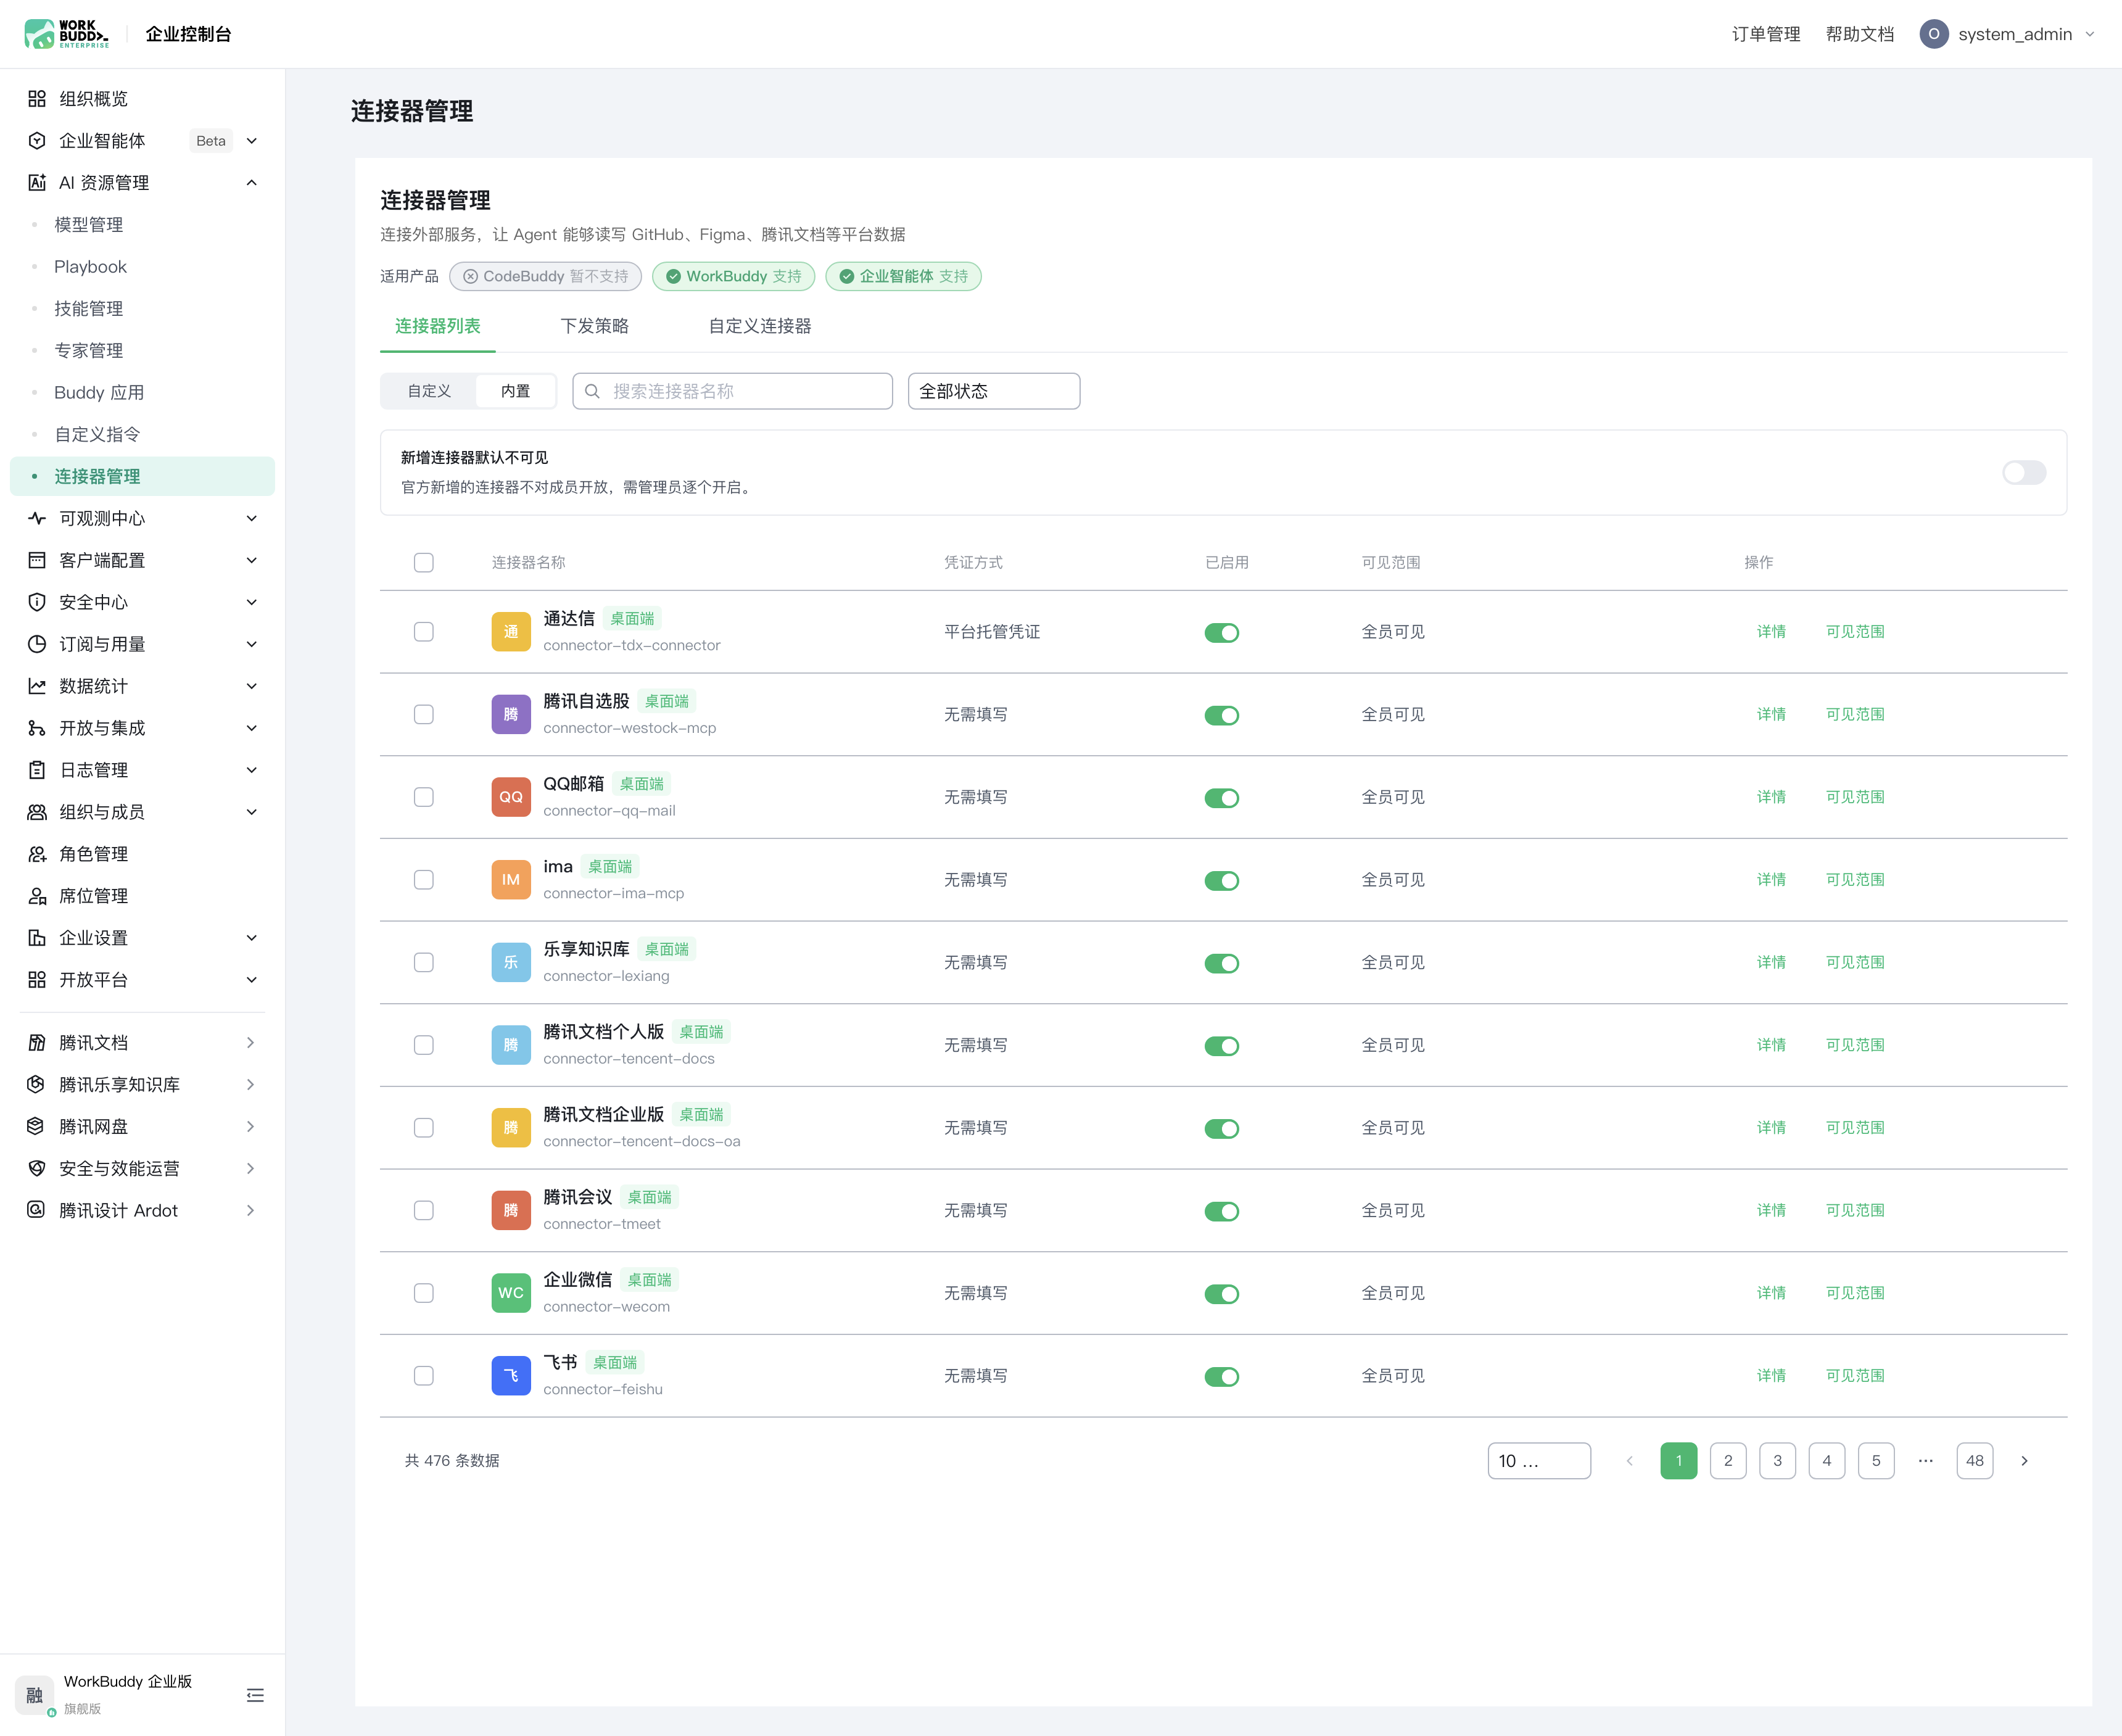
进入连接器管理页面可查看所有已配置的连接器。页面呈现每个连接器的基本信息:
连接器名称:图标、显示名称,下方小字为该连接器的标识(如
connector-tdx-connector)凭证方式:显示底层使用的认证协议类型(如 平台托管凭证、无需填写、自建应用免授权)
已启用:连接器是否启用的状态。
可见范围:连接器应用可见的范围。
操作:自定义连接器支持编辑、删除等操作。编辑时标识(name)不支持修改。
页面顶部提供以下筛选能力:
维度 | 选项 | 说明 |
来源 | 自定义 / 内置 | 区分系统内置和管理员自建 |
状态 | 全部状态 / 已启用 / 已禁用 | 仅显示筛选状态下的连接器 |
关键词 | 搜索框 | 按连接器名称模糊匹配 |
可见范围
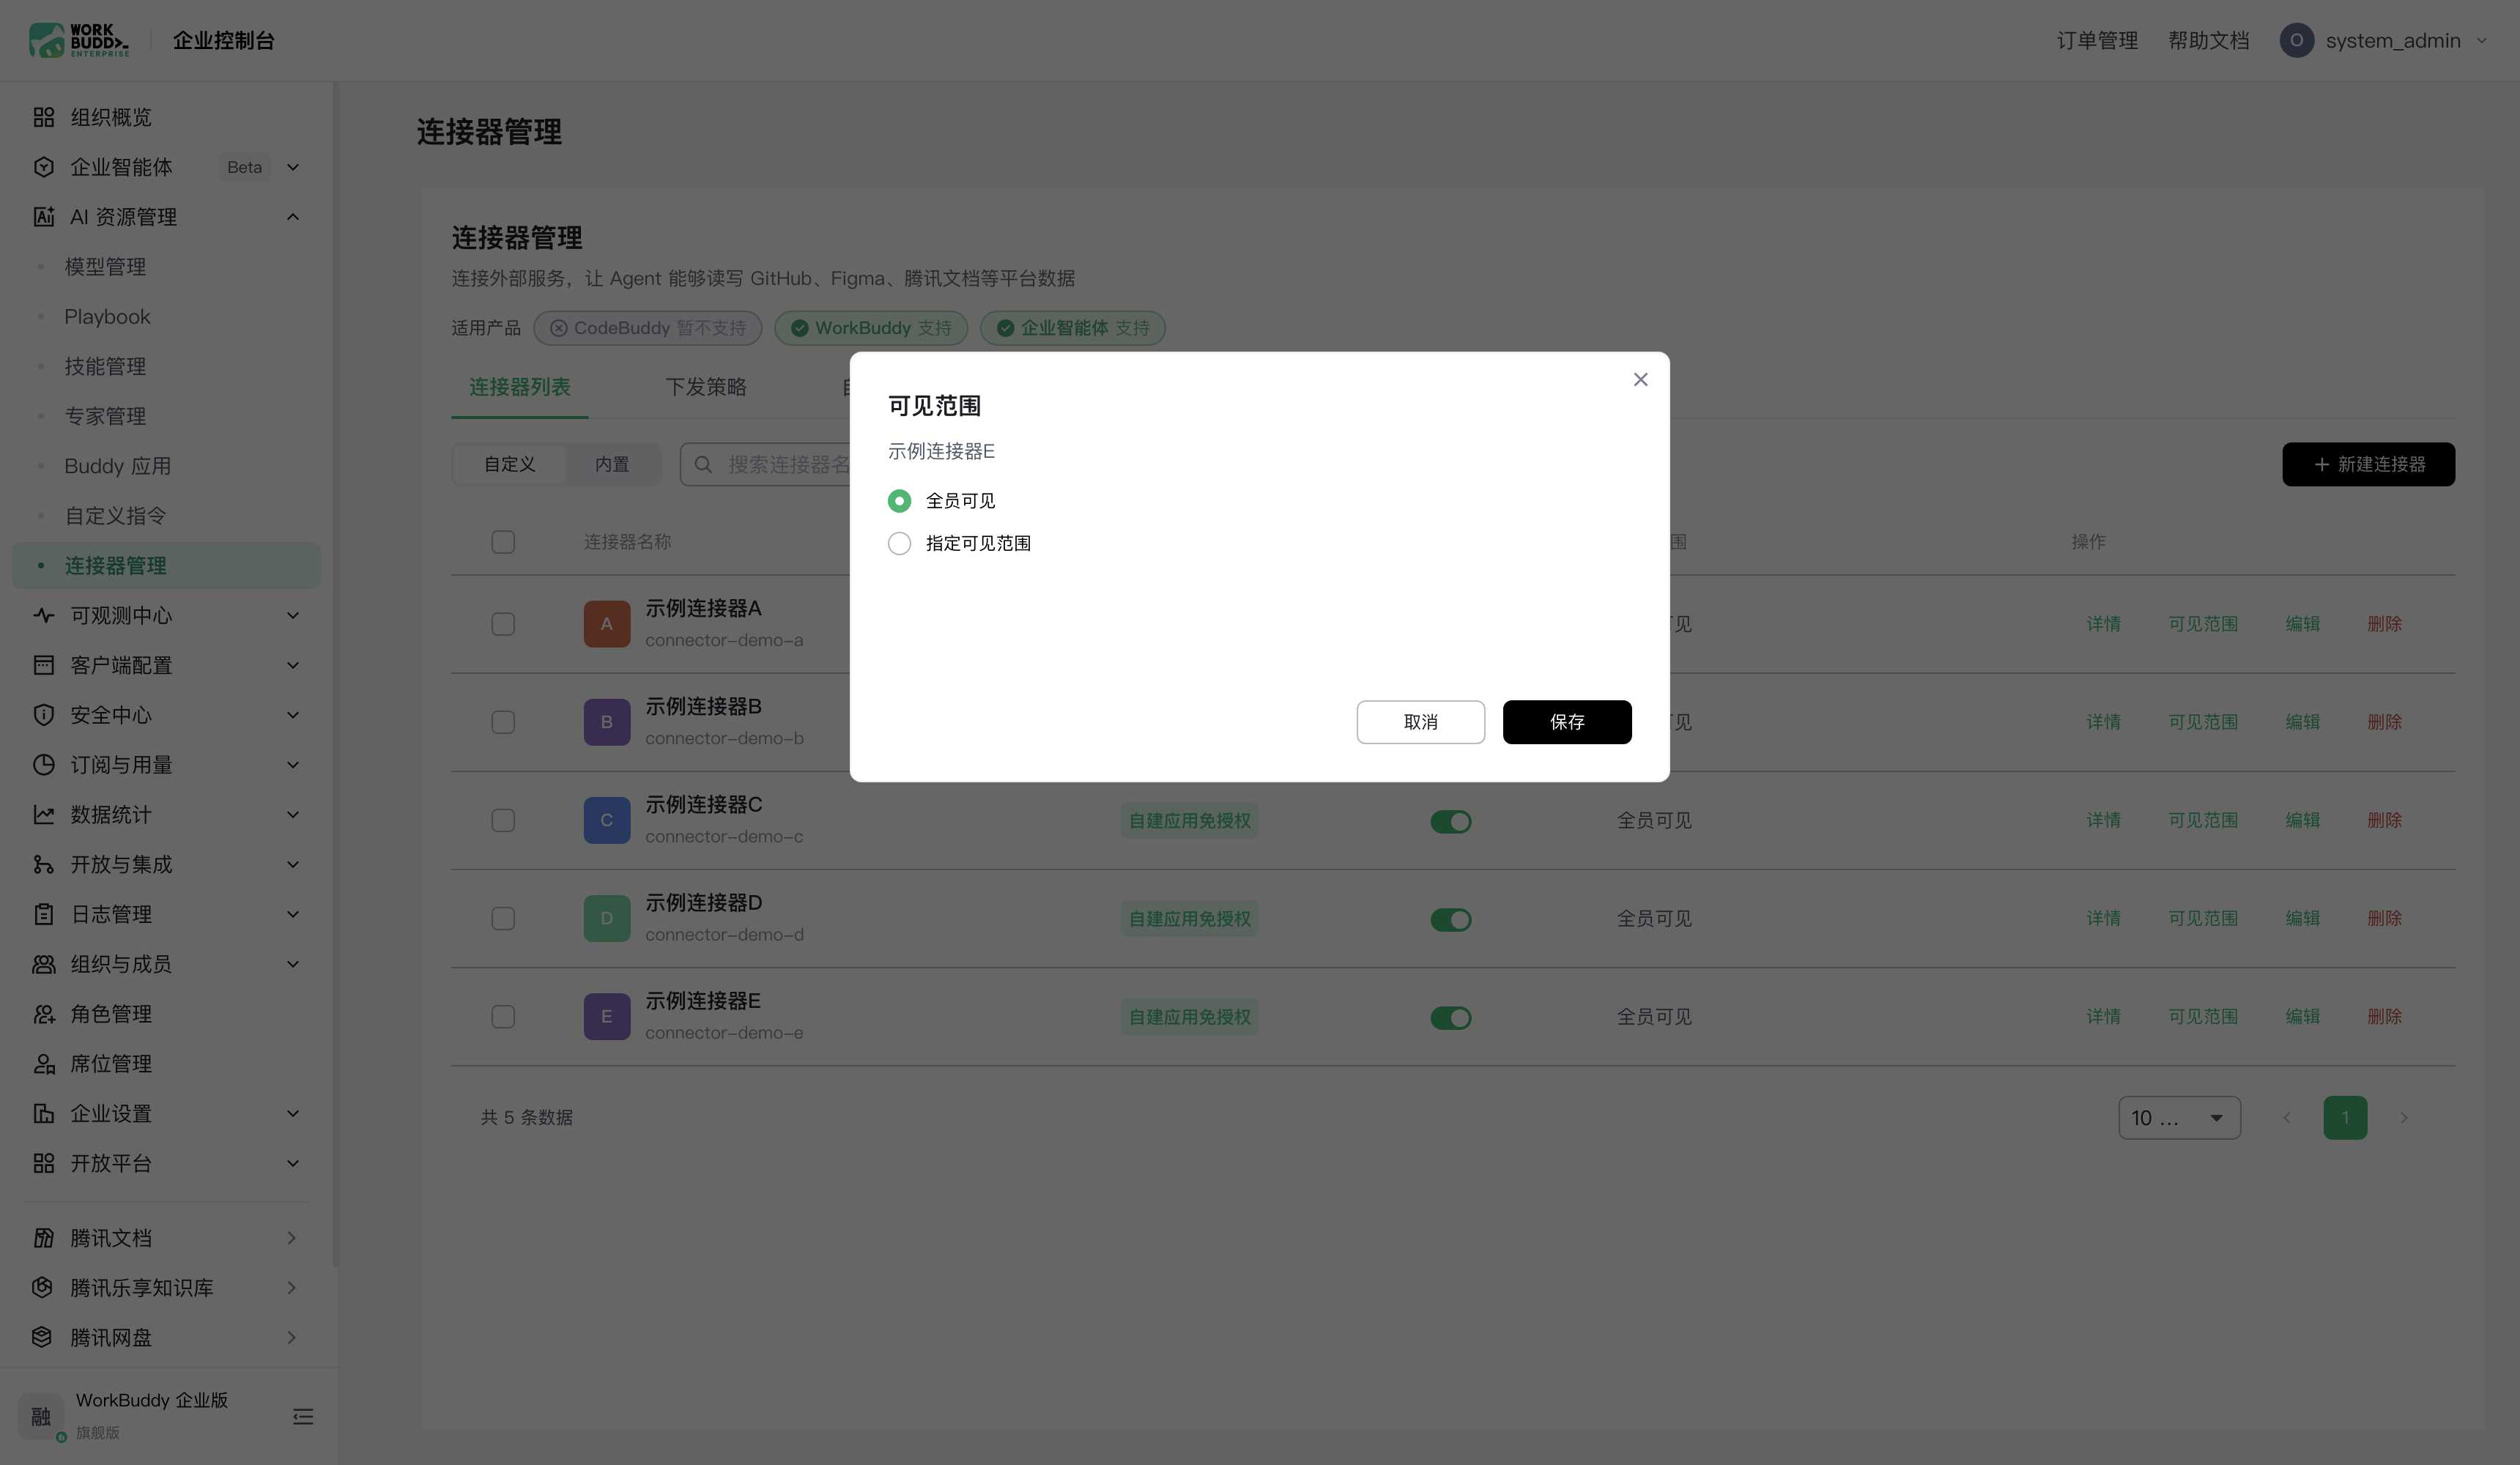
连接器支持按成员设置可见范围,决定哪些成员能在客户端看到并使用该连接器。
默认对全企业成员可见。
可改为仅指定部门 / 成员可见,范围外成员在客户端不展示该连接器。
可见范围与启用开关相互独立:启用且可见的连接器才对成员生效。
连接器下发策略
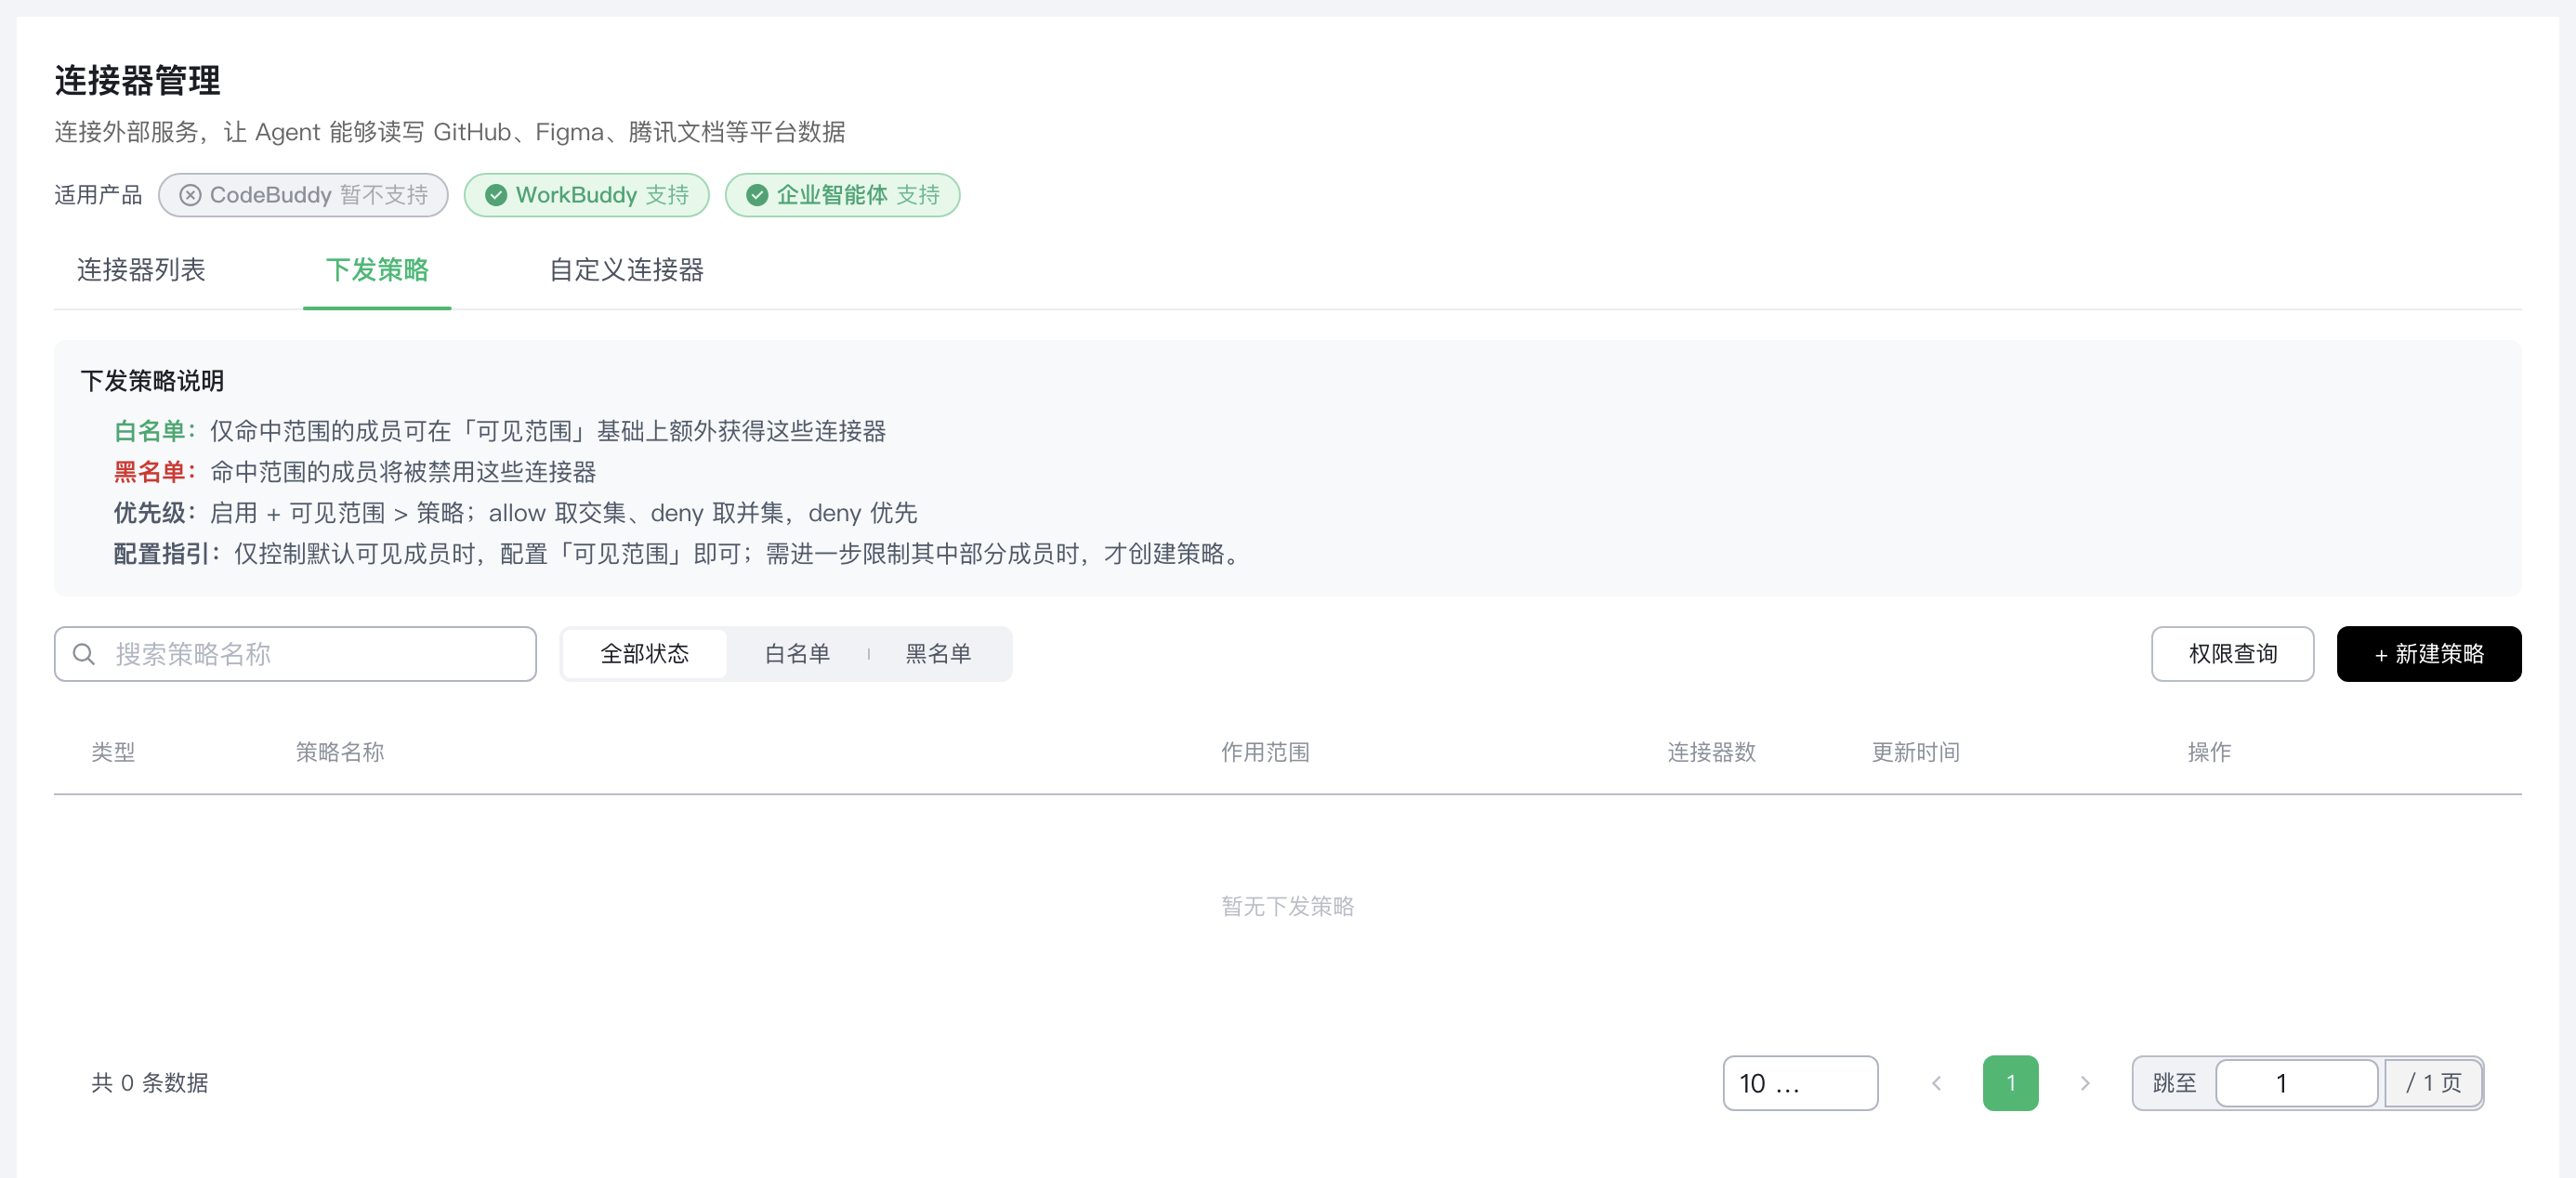
除“可见范围”外,还可通过下发策略对部分成员做收窄或放行。切换至下发策略页签后,页面顶部给出四行说明:
白名单:仅命中范围的成员可在“可见范围”基础上额外获得这些连接器。
黑名单:命中范围的成员将被禁用这些连接器。
优先级:启用 + 可见范围 > 策略;allow 取交集、deny 取并集,deny 优先。
配置指引:仅控制默认可见成员时,配置“可见范围”即可;需进一步限制其中部分成员时,才创建策略。
策略列表按以下字段展示:类型(白名单 / 黑名单)、策略名称、作用范围、连接器数、更新时间、操作。列表上方支持按策略名称搜索、按类型筛选,并提供权限查询与新建策略入口。
成员自定义连接器与 MCP Hub
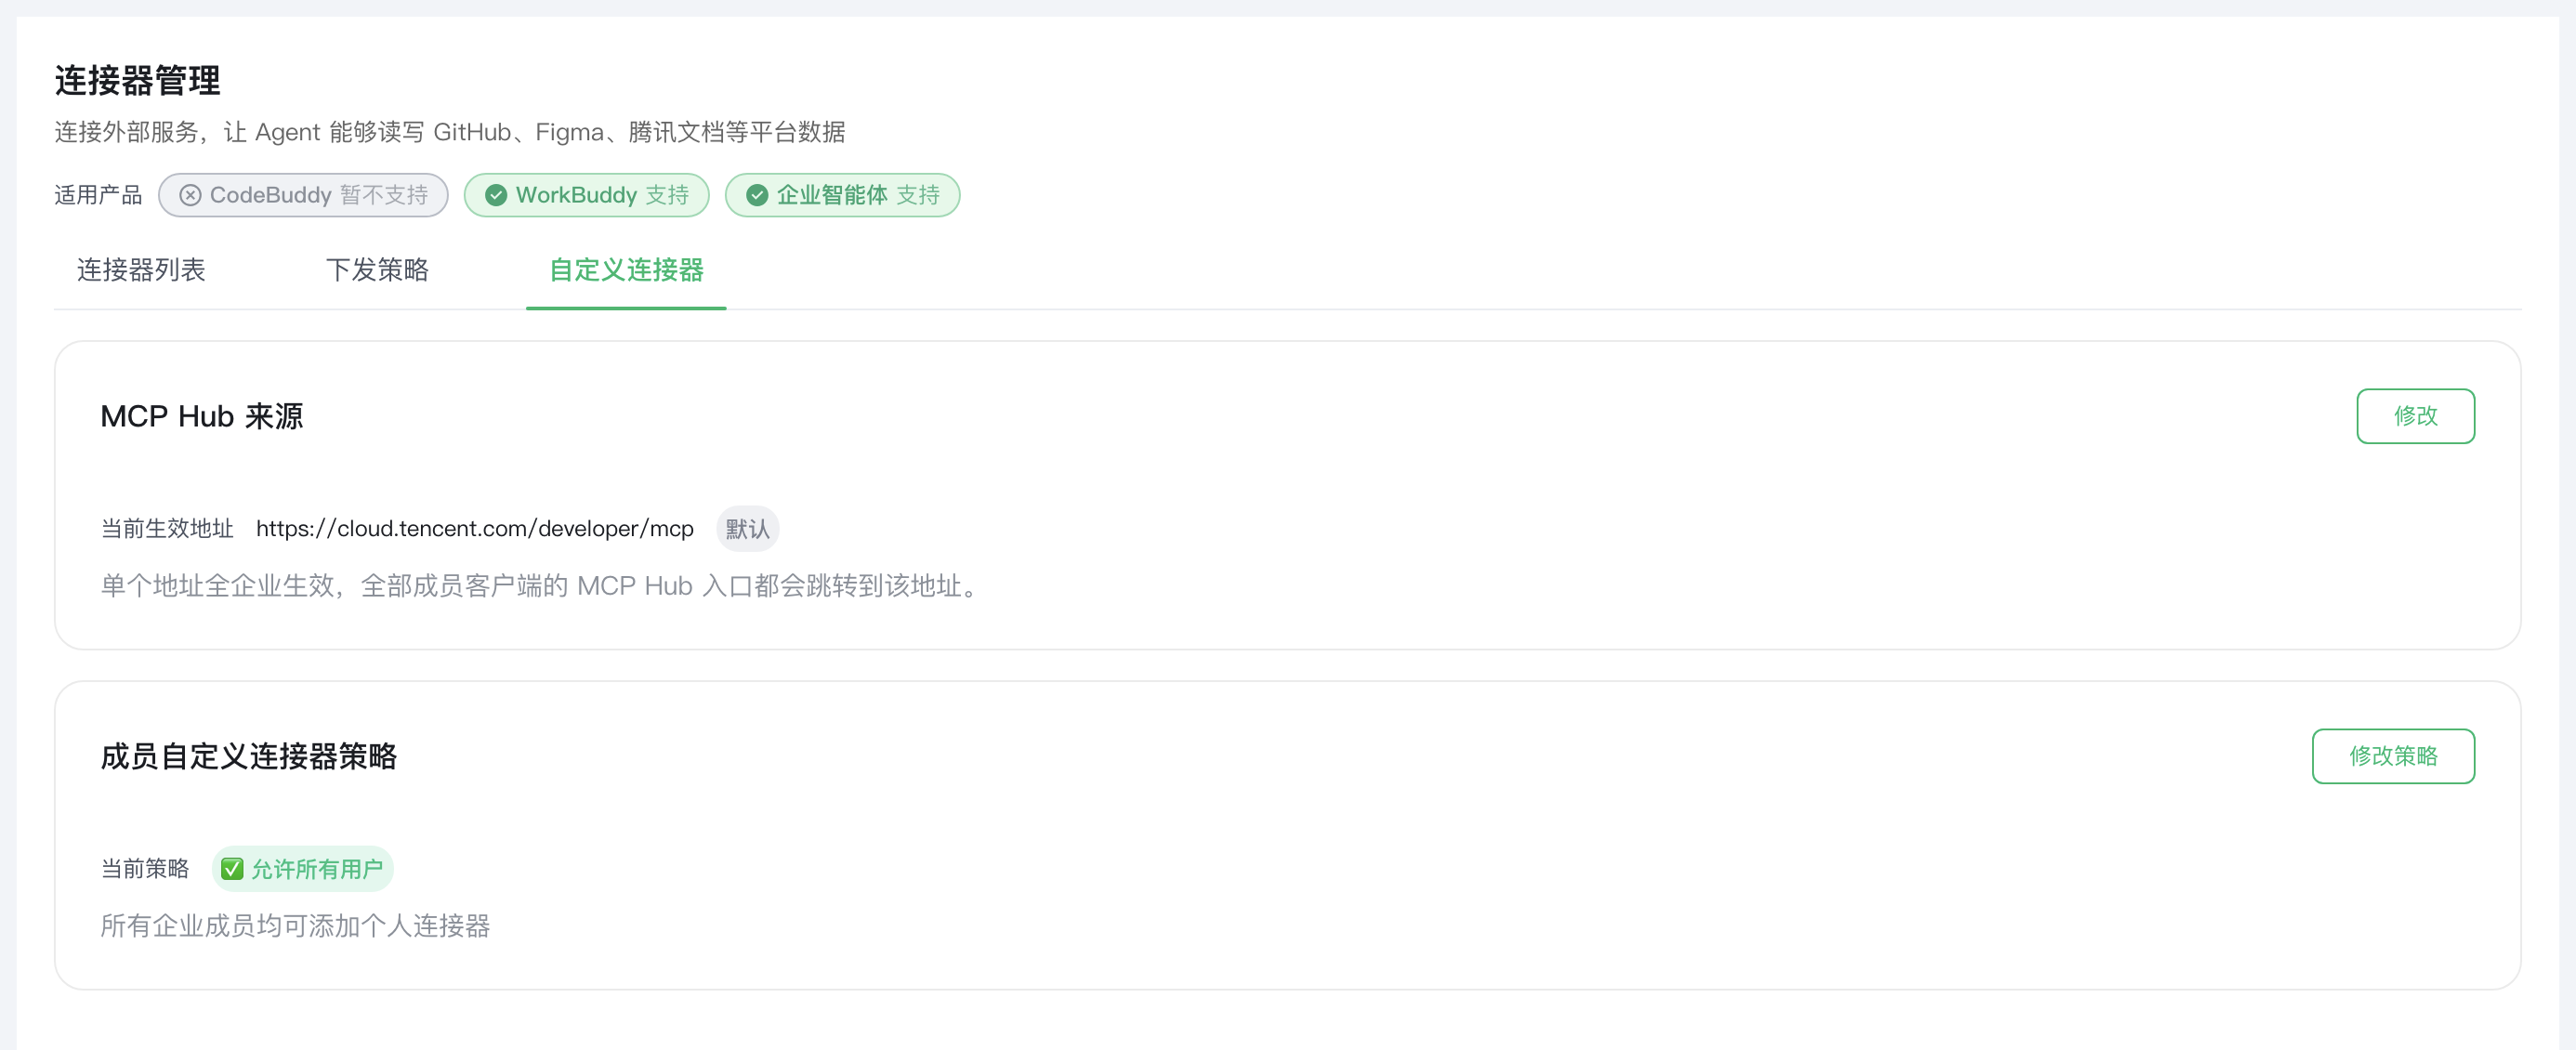
切换至自定义连接器页签,页面分两张卡片。
MCP Hub 来源:展示当前生效地址(默认
https://cloud.tencent.com/developer/mcp),单击修改可换成企业自建 MCP Hub。该地址对全企业生效,成员客户端的 MCP Hub 入口都会跳转到该地址。配置后,成员可直接使用企业 MCP Hub 提供的服务清单,不依赖平台内置目录。成员自定义连接器策略:控制成员能否在客户端自行新增连接器。单击修改策略切换模式——允许所有用户 / 白名单模式 / 黑名单模式 / 禁止所有用户。该开关与管理员侧的连接器创建、内置连接器下发相互独立,关闭后不影响管理员已配置的连接器正常使用。
查看连接器详情
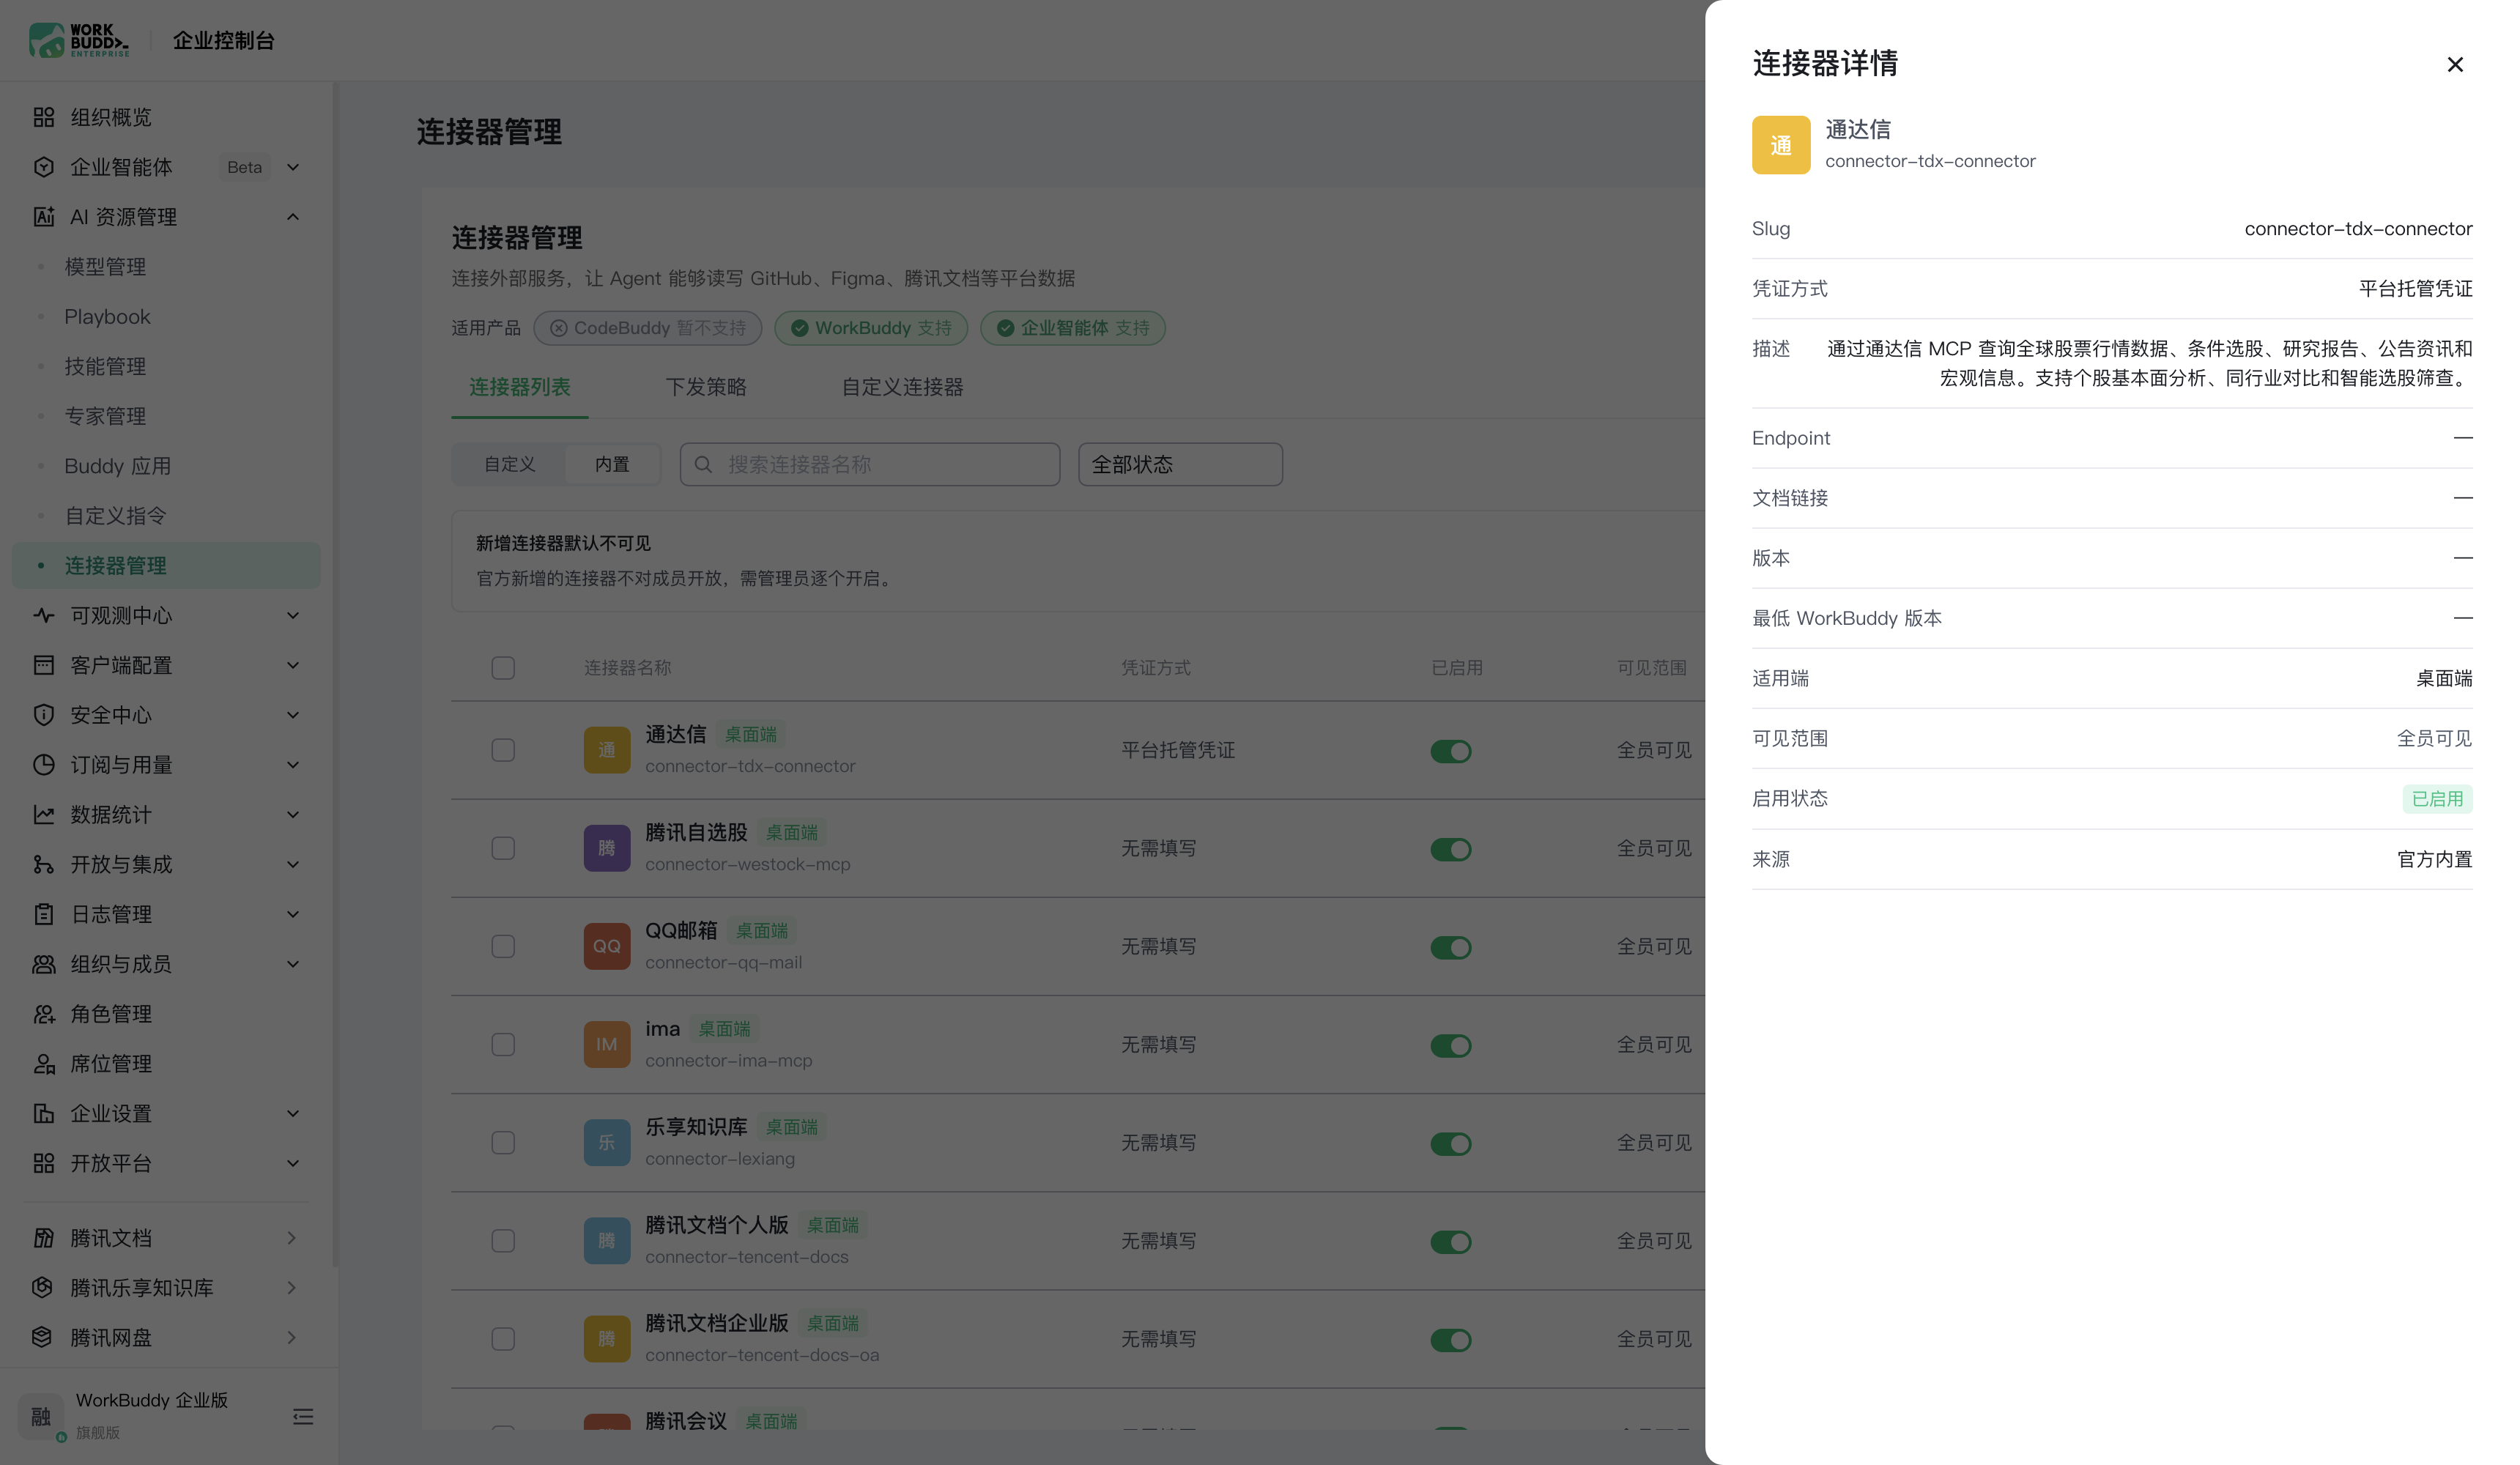
单击连接器左侧的详情进入详情页,可查看完整的配置信息:
基础信息
字段 | 说明 |
名称 + 标识 | 连接器图标、显示名称,下方为内部标识 |
Slug | 连接器在系统中的唯一标识 |
凭证方式 | 当前使用的认证方式(如 平台托管凭证) |
描述 | 连接器用途说明 |
Endpoint / 文档链接 | 上游服务地址与官方文档地址;未配置时显示 — |
版本 / 最低 WorkBuddy 版本 | 连接器版本与客户端最低版本要求;未配置时显示 — |
适用端 | 可使用的客户端形态,如“桌面端” |
可见范围 | 当前生效的可见范围 |
启用状态 | 已启用 / 已禁用 |
来源 | 官方内置 或 企业自建 |
凭证配置
自定义连接器在详情页额外展示凭证配置,包括当前使用的认证方式(如
oauth2_code)与 client_id 等信息;内置连接器不展示该段。MCP 配置
展示连接器接入上游 MCP Server 的完整配置信息,分为 MCP 服务端配置 和 Gateway 网关配置 两部分:
MCP 服务端配置
字段 | 示例值 | 说明 |
MCP Server URL | https://docs.qq.com/openapi/mcp | MCP 服务的接入地址,即步骤三填入的地址 |
Transport | streamable_http | MCP 通信传输类型 |
Server Name | enterprise_test | MCP 服务端的逻辑标识名 |
Path | /openapi/mcp | MCP 协议端点的路径后缀 |
Gateway 网关配置
系统基于 MCP Server URL 自动解析生成的 Gateway 路由配置:
字段 | 示例值 | 说明 |
Module Name | enterprise_test | Gateway 模块标识 |
Upstream Host | docs.qq.com | 上游服务的主机地址(域名) |
Proto | https | 上游服务的通信协议 |
Path Prefix | /openapi/mcp | 请求转发时的路径前缀 |
Injector Type | default | 凭证注入器类型,按步骤二配置的认证方式自动处理 |
说明:
仅自定义连接器的详情页显示该内容。
注意事项与重点提示
信息收集与使用
收集项 | 是否必填 | 用途 |
企业账号信息(登录凭据) | 是 | 登录企业控制台,创建和管理连接器 |
连接器标识(name) | 是 | 系统内部唯一标识,用于引用和调用该连接器,创建后不可修改 |
认证凭据(Client ID、Client Secret、API Key 等) | 是 | 完成与第三方服务的身份认证,使 Agent 能够以代理身份访问外部 API |
MCP Server URL | 是 | 指定上游 MCP 服务的接入端点,连接器通过此地址与第三方服务通信 |
自定义请求头配置 | 否 | 仅在目标服务需要额外的 HTTP 头(如 X-Custom-Header)时才需填写 |
首页 URL | 否 | 仅在管理员希望为连接器关联官方主页时提供,用于展示和跳转 |
员工企业身份信息 | 是 | 仅在自建应用免授权场景采集:员工使用该连接器时,平台采集员工的企业身份信息并传递给目标服务,用于识别员工的企业身份 |
类型判定标准:
必要:创建连接器时必须提供的信息(如标识、认证凭据、MCP Server URL),缺少则连接器无法正常工作。
非必要:仅在管理员需要额外定制或展示时才涉及的信息(如自定义请求头、首页 URL)。
权限边界
每个连接器独立授权,不同连接器之间的凭据和访问范围互不影响。
连接器以配置的认证凭据所对应的第三方账号身份执行操作,访问范围不超出该账号在第三方服务中的已有权限。
连接器不主动定时抓取第三方数据,仅在 Agent 通过成员对话触发调用时才发起请求。
连接器的工具权限可通过 Gateway 配置进行过滤,未授权的工具不会暴露给 Agent。
安全提示
API Key 模式下,成员使用连接器时填写的 Header 值即第三方服务的访问密钥,请使用最小权限原则生成凭据。
管理员可随时通过开关禁用连接器,断开后所有依赖该连接器的 Agent 调用将立即失效。
建议定期检查连接器的认证凭据有效期和状态,及时轮换过期的 Token 或 Key。
积分消耗提醒
连接器自身的读写操作不消耗积分;客户端在对话中对连接器返回的外部数据进行理解、汇总和生成回答时会消耗积分。
第三方共享
连接器的认证凭据和 MCP Server URL 指向第三方服务,数据交互原则上为客户端代您与第三方服务通信。
连接器不会将您的凭据分享给其他成员或组织外主体,每位成员使用连接器时以管理员配置的统一凭据进行身份代理。
第三方服务的可用性、数据准确性和隐私策略由其自身负责。
免责声明
自定义连接器的访问范围和工具权限由您的配置决定,客户端不预设范围,请审慎评估后再启用。
连接器调用所产生的对第三方服务的读写操作,均以您配置的认证凭据身份执行,建议在涉及对外发送、内容修改前再次确认目标对象与内容。
第三方服务的接口变更或不可用可能导致连接器功能异常,请优先查看该第三方的服务状态与协议。
使用建议
创建连接器前建议先确认目标服务支持的认证方式(MCP OAuth 2.1、OAuth 2.0 或 API Key),选择与目标服务匹配的认证类型以减少调试成本。
API Key 凭据是访问您第三方账号的钥匙,请妥善保管,避免在公共设备或共享环境中填写;不再使用的连接器建议及时撤销授权。
连接器创建后先在测试对话中验证功能正常性和工具可用性,确认无异常后再通知团队成员使用。
定期审查已启用的连接器列表和凭据有效期,清理不再使用的连接器以降低安全隐患。
MCP Server URL 支持服务方原生提供、平台托管或企业自行部署三种方式,建议选择网络延迟最低、稳定性最优的部署方案。
声明


