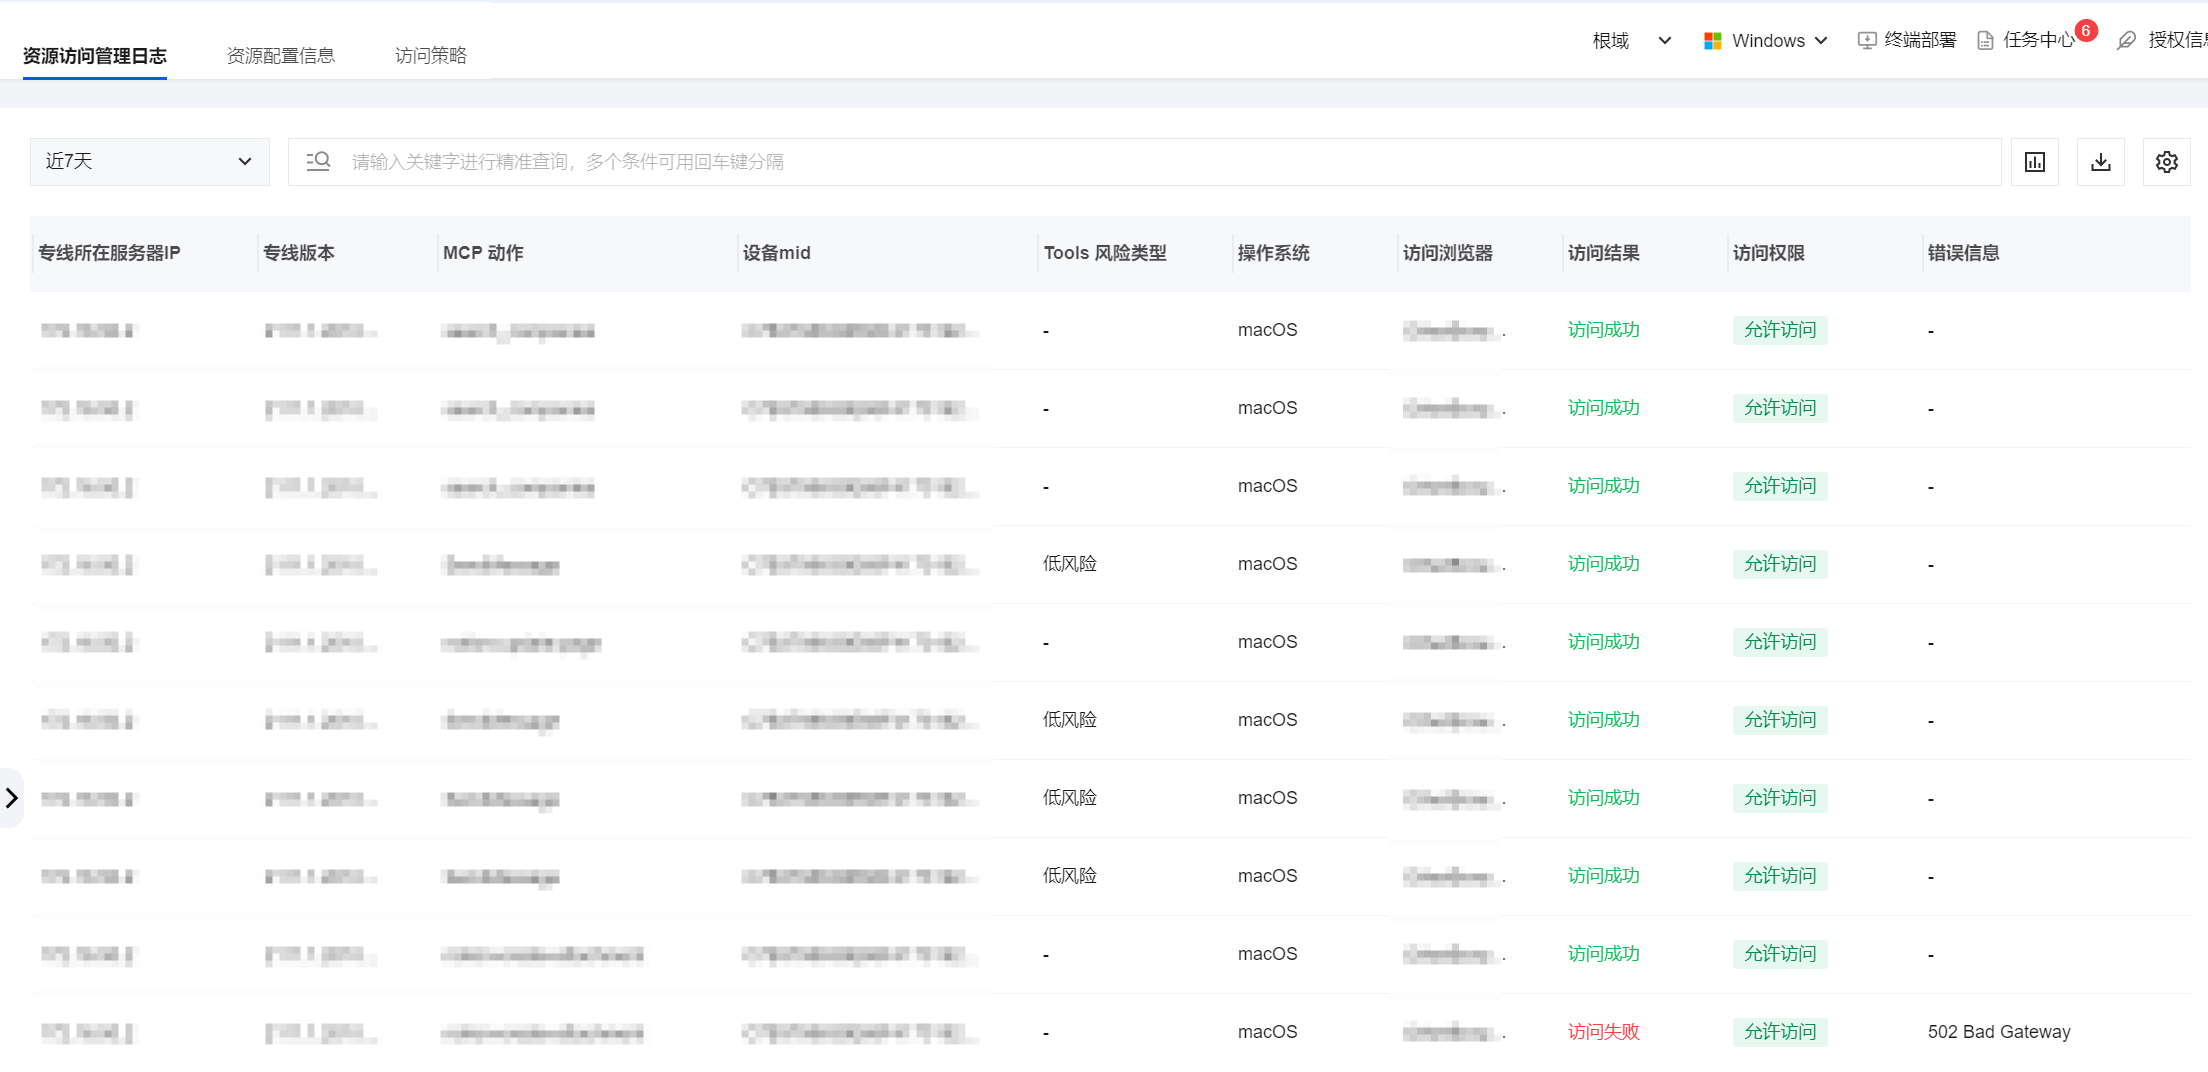
资源访问管理日志
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择资源访问管理 > MCP 网关 >资源访问日志。
2. 在资源访问日志页面,支持记录并审计终端通过 MCP 网关发起的各类资源访问,涵盖 MCP 动作调用、请求来源设备、目标服务、风险结果与风险控制等信息。该功能辅助管理员对 MCP 网关上的资源访问进行风险识别与问题排查,保障 AI 资源访问的安全可控。
资源配置信息
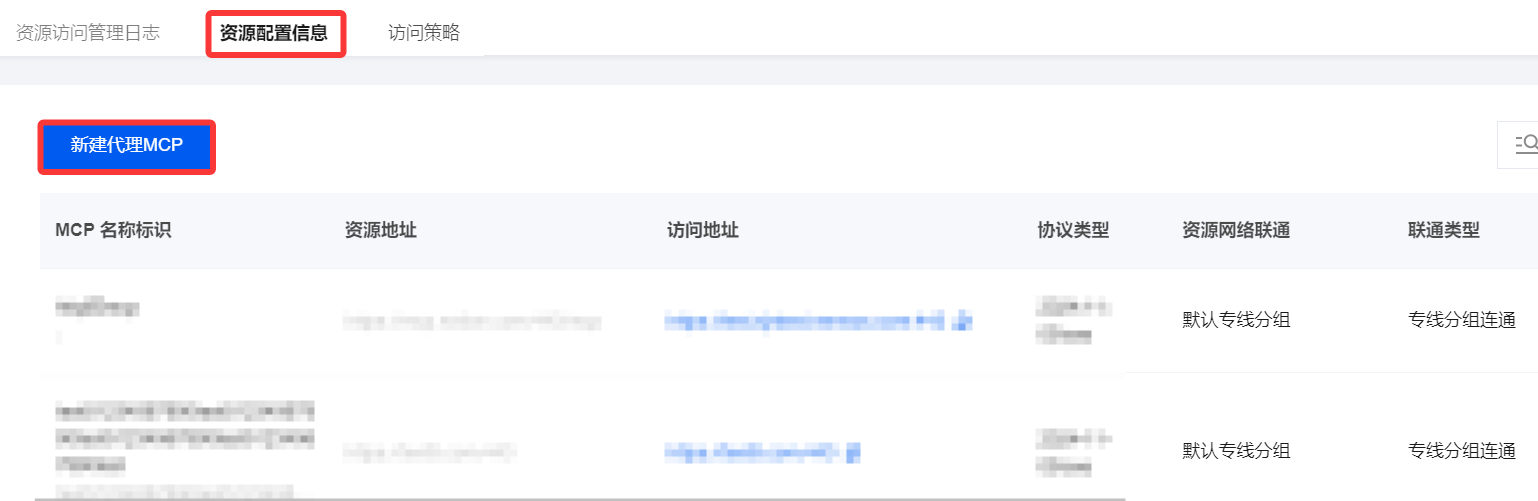
资源配置信息用于管理 MCP 网关中代理 MCP 的资源配置,将后端真实的 MCP Server 通过网关代理暴露给客户端访问。管理员在此配置 MCP 名称、后端访问地址、协议类型、资源网络联通方式及访问地址,并可实时拉取后端 MCP Server 的工具列表,为后续的访问策略管控提供基础。
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择资源访问管理 > MCP 网关 > 资源配置信息。
2. 在资源配置信息页面,单击新建代理 MCP。
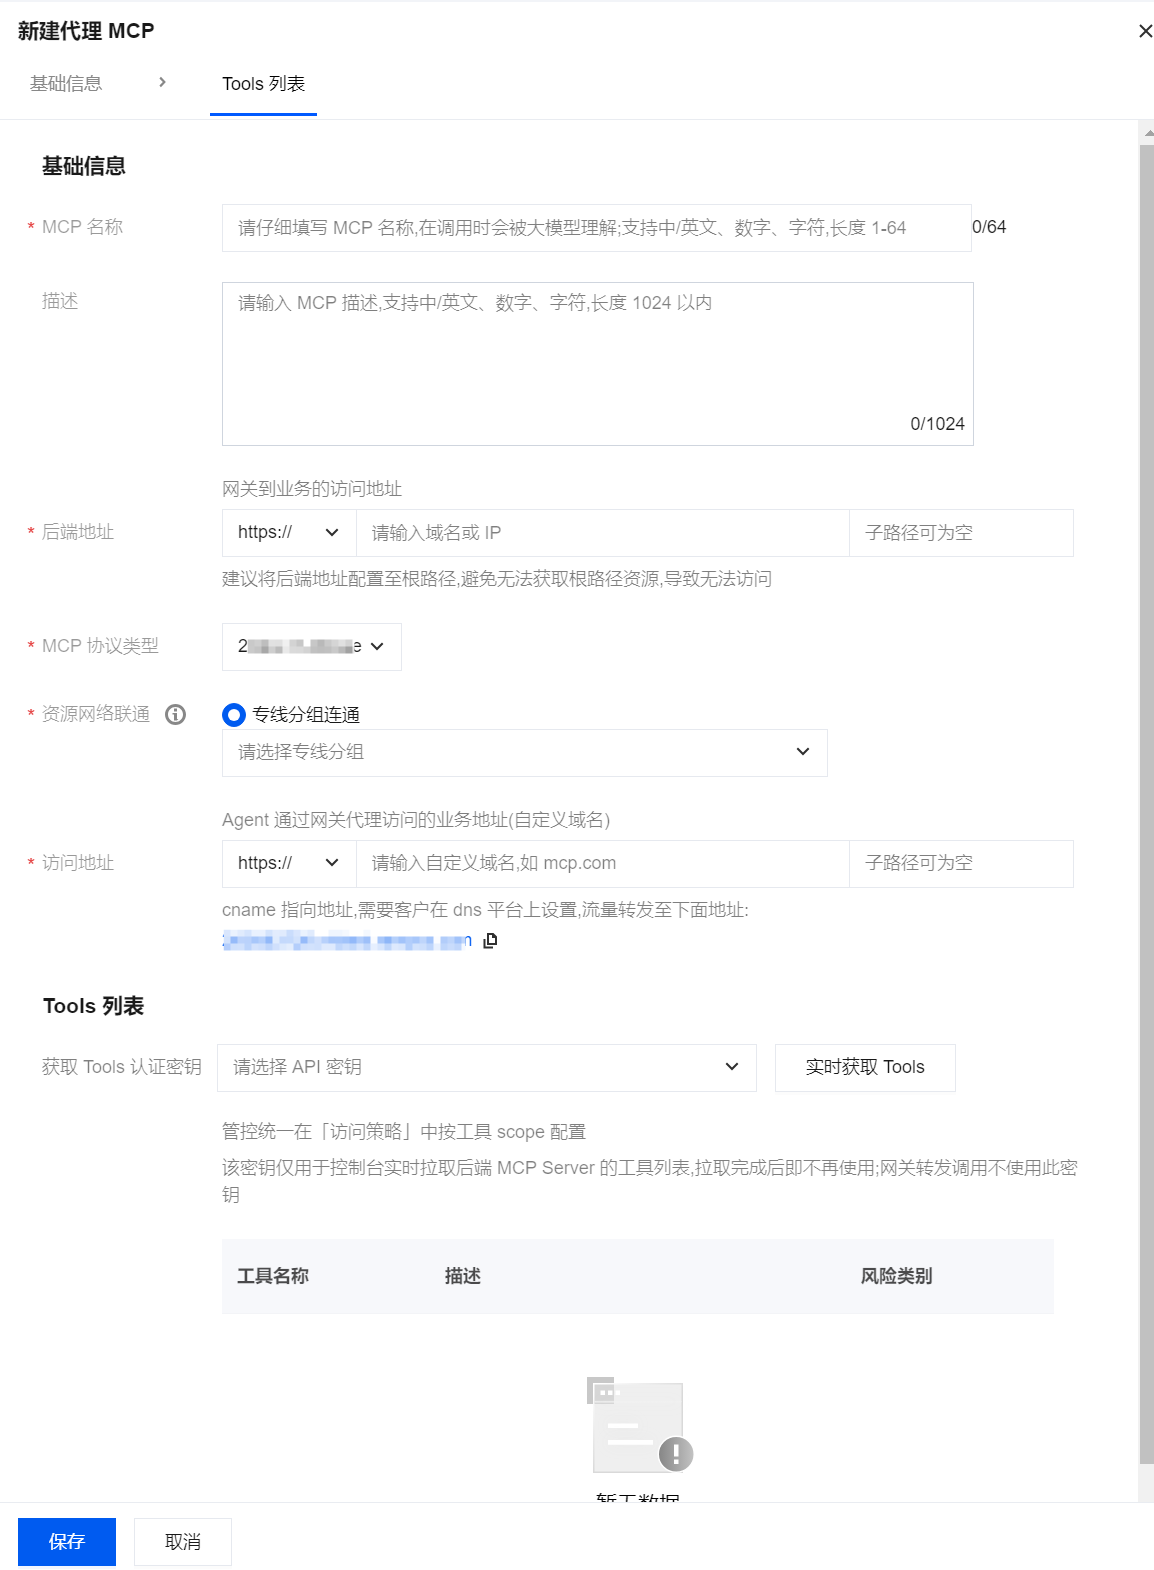
3. 在新建代理 MCP 弹窗中,配置如下信息,配置完成单击保存。
参数名称 | 说明 |
MCP 名称 | 代理 MCP 的名称,用于唯一标识该资源,调用时会被大模型识别与理解 |
描述 | 资源描述说明 |
后端地址 | 后端真实 MCP Server 的域名或 IP,子路径可为空 建议配置至根路径,避免因无法获取根路径资源导致访问失败 |
MCP 协议类型 | 下拉选择协议版本与传输方式 |
资源网络联通 | 选择联通方式,需指定对应的专线分组 |
访问地址 | 对外自定义域名,提供给客户端访问的地址 |
获取 Tools 认证密钥 | 关联 NHI 鉴权,单击实时获取 Tools 该密钥仅用于控制台实时获取后端 MCP Server 的工具列表,拉取完成后即不再使用;网关转发调用时不使用此密钥 |
常见问题
为什么后端地址建议配置到根路径?
如果后端服务存在根路径资源,未配置到根路径可能导致无法获取完整资源而访问失败,因此建议将后端地址配置至根路径。
访问地址(CNAME)如何使用?
访问地址是 CNAME 指向地址,需要在客户 DNS 平台上设置解析,将自定义域名指向系统展示的转发地址,流量才能正确转发至后端。
Tools 认证密钥的作用范围?
该密钥仅用于控制台实时获取后端 MCP Server 的工具列表,拉取完成后不再使用,网关转发调用不使用此密钥,安全性有保障。
如何对工具进行访问管控?
安全建议
合理命名:MCP 名称会被大模型理解,建议使用清晰、语义明确的名称。
校验连通性:配置后及时「实时获取 Tools」,确认后端可正常访问后再投入使用。
定期检查:定期复核资源配置,清理不再使用的代理 MCP,减少暴露面。
配合访问策略:资源配置完成后,及时在访问策略中为高风险工具配置管控规则。
访问策略
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择资源访问管理 > MCP 网关 > 访问策略。
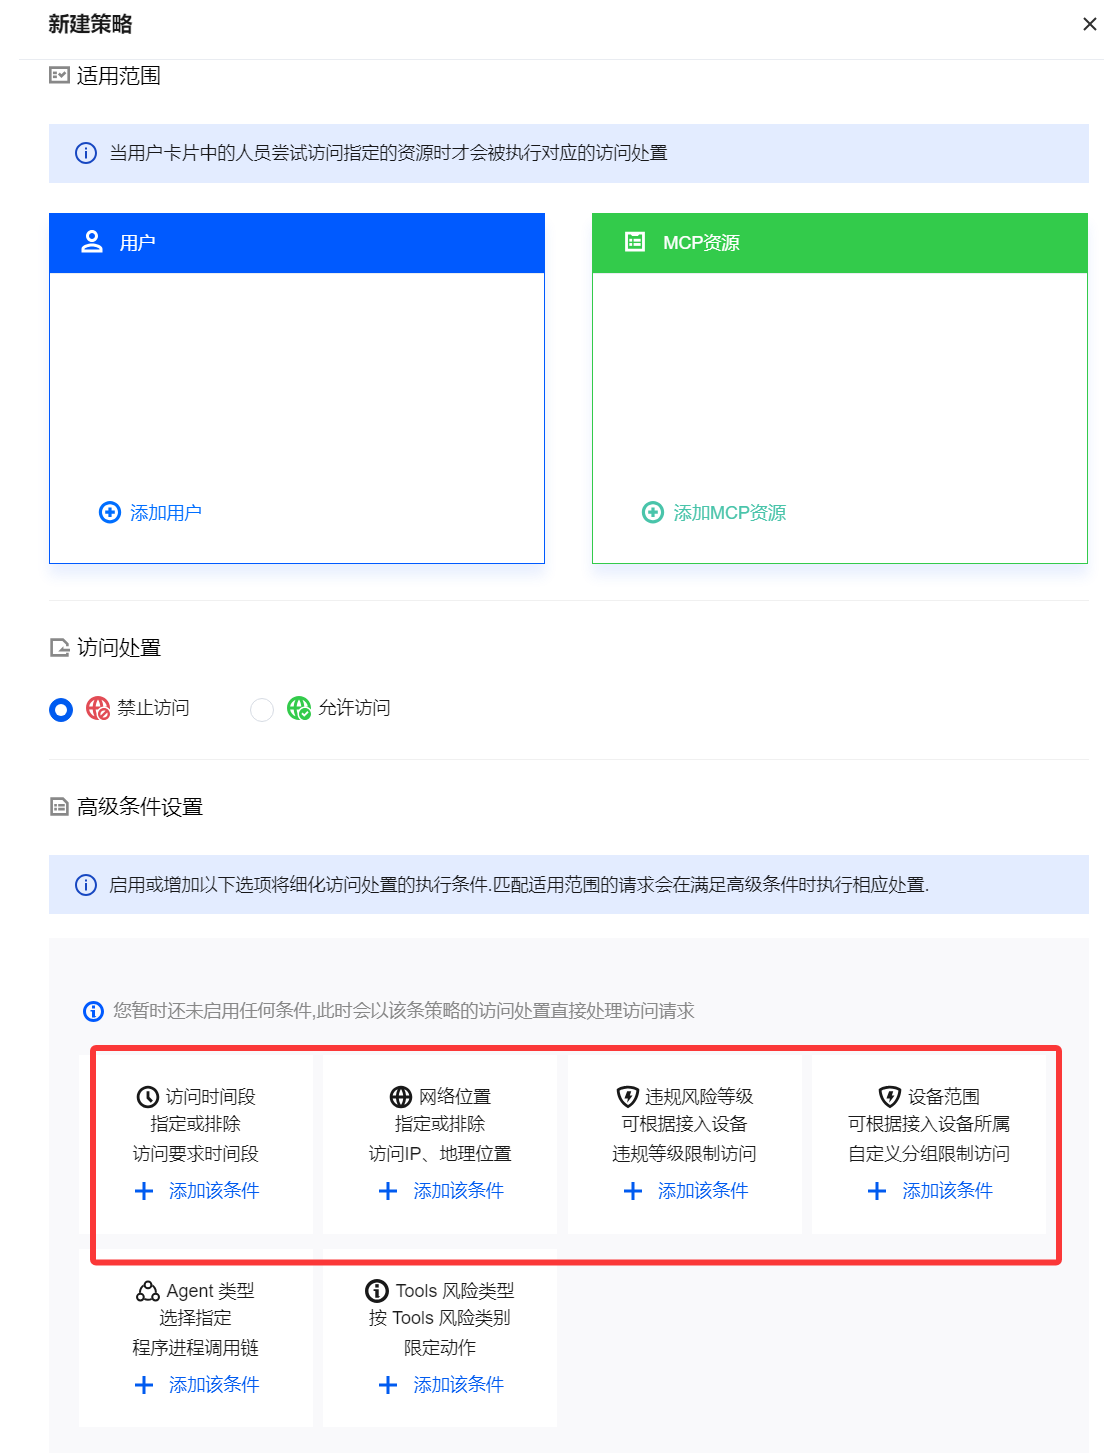
2. 在访问策略页面,支持对 Agent 经 MCP 网关发起的工具调用进行网关层统一管控:通过评估访问方(用户/AI Agent)、目标资源和调用条件是否符合安全要求,以"允许/禁止"给出动态处置决策,并支持"Active 拦截"与"Observe 仅记录"两种模式。
3. AI 安全中心访问策略配置与可信接入管理的隧道资源动态访问一致,详细配置请参见限制指定访问时间、IP 分组联动挑战认证、终端合规检测联动挑战认证、区分设备类型的访问隔离。