NHI(Non-Human Identity,非人身份)鉴权模块用于对 Agent 等非人类实体访问 MCP 服务时的凭据进行统一托管与鉴权管理。NHI 指程序、服务、脚本、AI Agent 等非人类账号,这类身份通常持有长期有效的密钥,容易成为安全隐患。通过 NHI 鉴权,管理员可将 MCP 服务的访问凭据(如 API Key)集中托管在网关,实现凭据的加密存储、统一签发与状态管控,避免明文密钥散落在各终端,提升访问安全性。
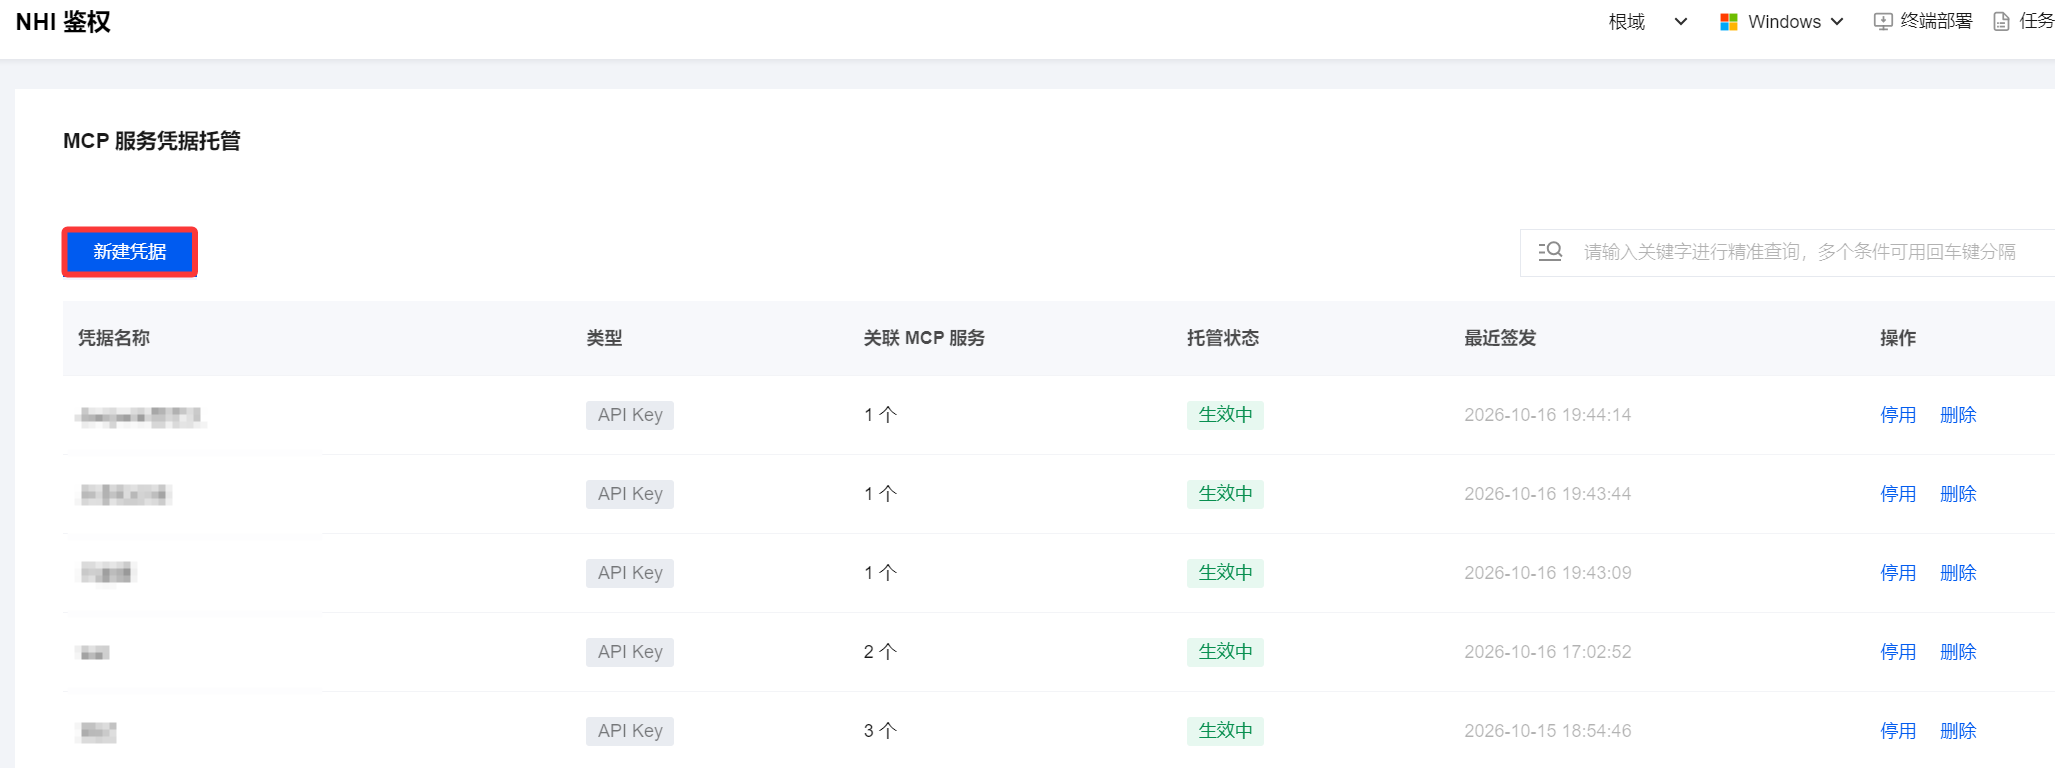
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择资源访问管理 > NHI 鉴权。
2. 单击新建凭据,创建新的 MCP 服务凭据。
3. 在新建凭据弹窗中,配置凭据信息,配置完成单击确定保存。
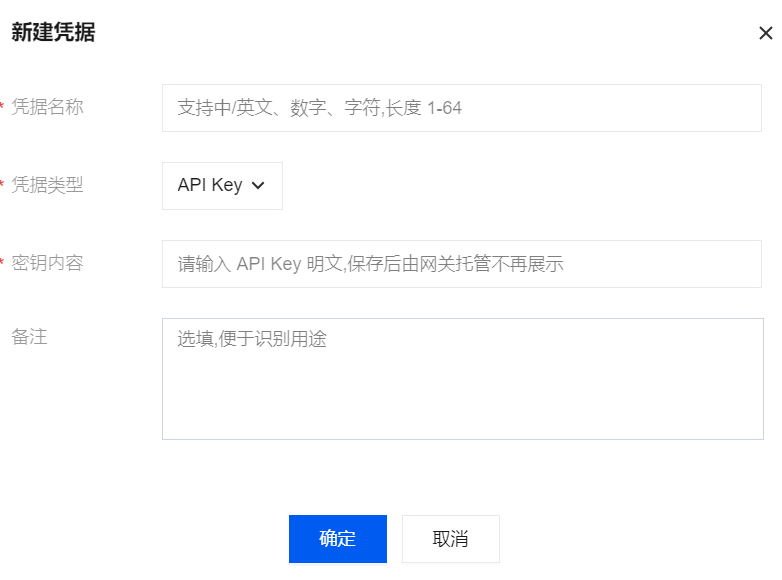
参数名称 | 说明 |
凭据名称 | 凭据命名,支持中/英文、数字、字符,长度 1-64 |
凭据类型 | 选择凭据类型,当前仅支持 API Key |
密钥内容 | 在 MCP 业务系统的访问令牌页获取,保存后由网关托管,不再展示 注意: 重要安全提示:密钥内容保存后即由网关加密托管,任何人(含管理员)都无法再次查看明文,请务必在提交前确认密钥填写正确 |
备注 | 便于识别用途的说明文字 |
4. 在列表中单击停用,可临时禁用该凭据,使其无法通过鉴权(不影响已保存的密钥)。需要恢复时可重新启用。
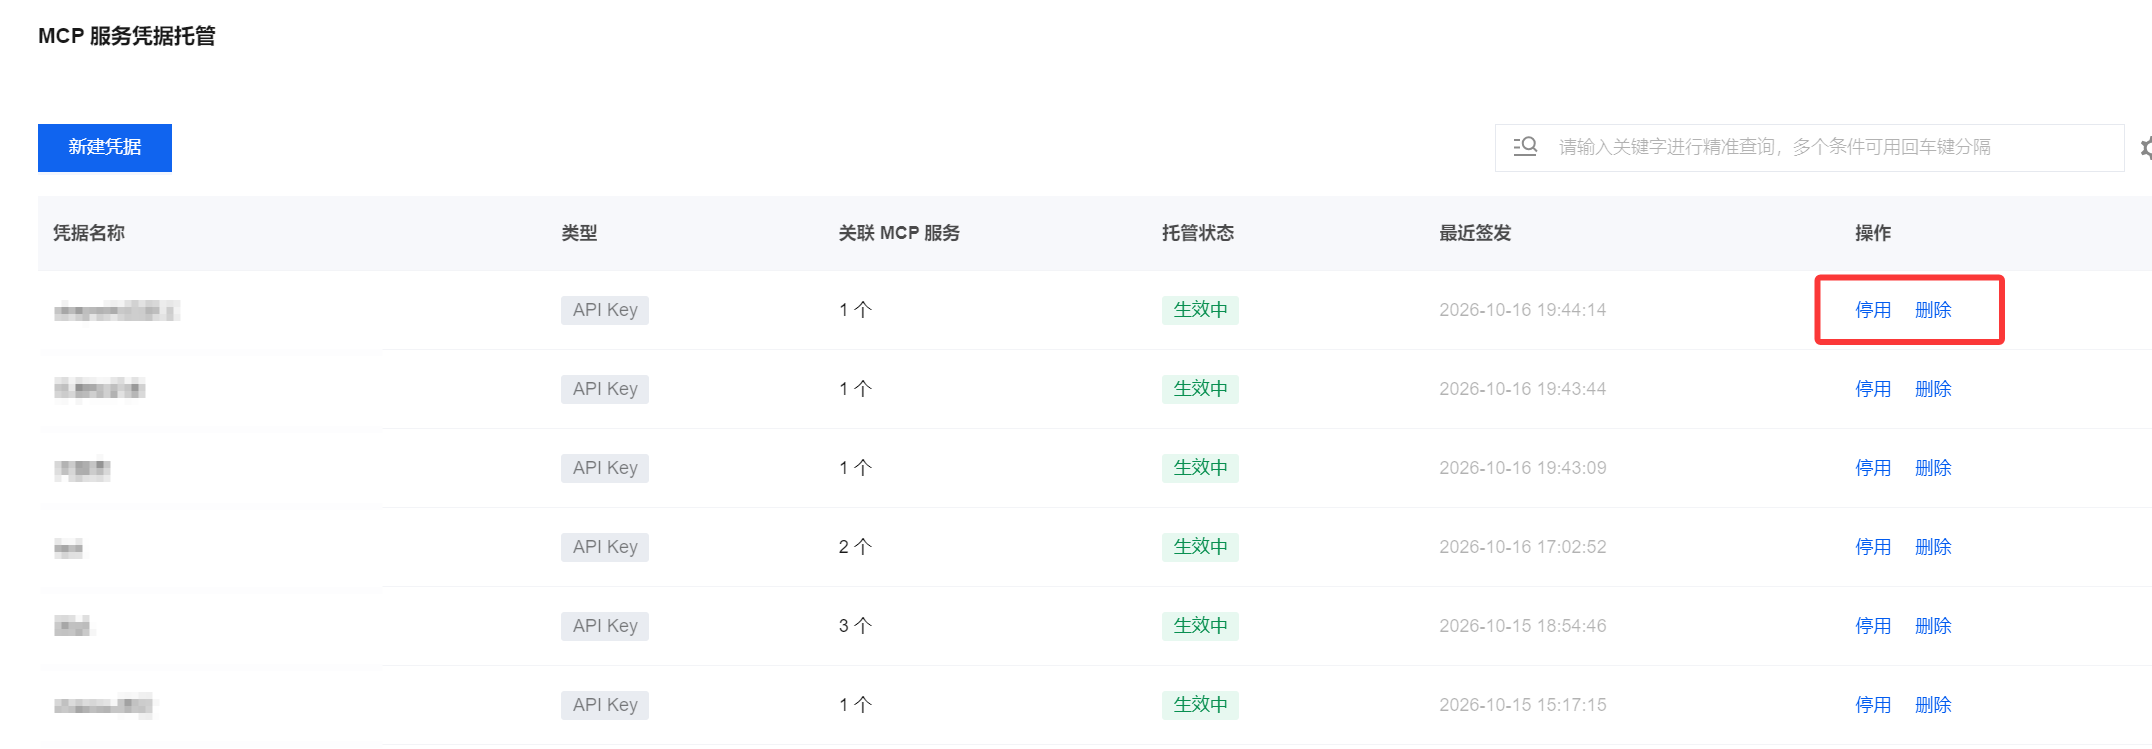
5. 单击删除,移除该凭据。删除前请确认该凭据已不再被任何 MCP 服务使用,否则相关服务调用将因无法鉴权而失败。
常见问题
API Key 保存后还能查看吗?
不能。密钥保存后由网关托管且不再展示明文,这是为防止密钥泄露的安全设计。请务必在保存前确认密钥正确。
凭据被停用后会发生什么?
停用后,使用该凭据的 MCP 服务调用将无法通过鉴权,对应访问会被拒绝;重新启用后恢复。
一个凭据可以关联多个 MCP 服务吗?
可以,列表中"关联 MCP 服务"列的数量即为关联服务数,一个凭据可同时关联多个服务。
什么是 NHI(非人身份)?
NHI 指非人类实体身份,如程序、服务、AI Agent 等。这类身份常持有长期有效的密钥,管理不善容易成为攻击面,NHI 鉴权正是为此提供统一的凭据托管与管控。
安全建议
密钥最小化:仅托管确有必要的 MCP 服务凭据,及时清理不再使用的密钥。
定期轮换:对长期未轮换的 API Key 及时更新,降低泄露风险。
最小权限:为不同服务申请独立的凭据,避免单个密钥覆盖多个服务导致风险扩散。
关注停用:发现异常使用或不再需要时,及时停用/删除对应凭据。


