本文介绍如何配置防护实例的连接类攻击防护。连接类攻击防护支持针对连接类攻击设置精细化的防护策略:开启相关防护项后,当同一个源 IP 在短时间内频繁发起大量异常连接状态的报文时,该源 IP 将被纳入黑名单进行封禁惩罚,封禁时间为 15 分钟,封禁解除后可恢复访问。
注意:
连接类攻击防护仅在防护资源处于被攻击状态时生效。
触发异常连接阈值后,源 IP 会被封禁 15 分钟,请结合业务连接特征合理设置阈值,避免误封正常业务流量。
配置项说明
连接耗尽防护
配置项 | 单位 | 说明 |
源新建连接限速 | 个/秒 | 基于源地址端口的新建连接频率限制 |
源并发连接限制 | 个 | 限制源地址的并发连接数,即某一刻 TCP 的活跃连接数 |
目的新建连接限速 | 个/秒 | 基于目的 IP 地址端口的新建连接频率限制 |
目的并发连接限制 | 个 | 限制目的 IP 地址的并发连接数,即某一刻 TCP 的活跃连接数 |
异常连接防护
配置项 | 单位 | 说明 |
源 IP 最大异常连接数 | 个 | 单个源 IP 允许的最大异常连接数 |
SYN 报文占比检测 | % | 按 SYN 报文占比进行检测,超过该值的连接将被判定为异常 |
SYN 报文数检测 | 个 | 按 SYN 报文数量进行检测,超过该值的连接将被判定为异常 |
连接超时检测 | 秒 | 按连接存活时间检测,超过该值的连接将被判定为异常 |
异常空连接防护 | - | 针对异常空连接进行检测,满足检测条件的连接将被判定为异常 |
说明:
开启源 IP 最大异常连接数防护后,若检测到同一个源 IP 在短时间内频繁发起大量异常连接状态的报文,该源 IP 会被纳入黑名单进行封禁惩罚,封禁时间为 15 分钟,封禁解除后可恢复访问;识别为异常连接时将直接断开连接。
操作步骤
1. 登录 DDoS 防护控制台,在左侧导航栏中选择防护实例,进入防护实例页面;单击目标实例的查看详情,进入实例详情页。

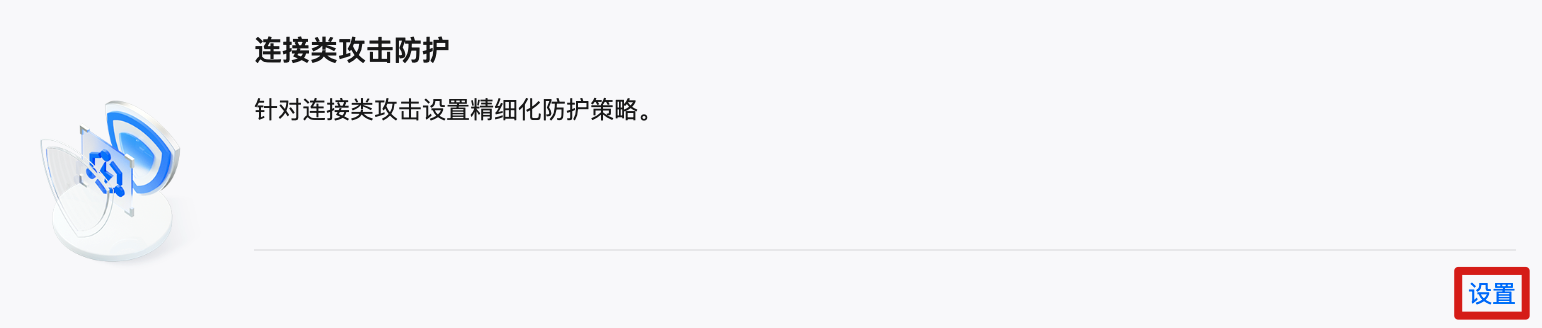
2. 在 L3/4 DDoS 防护策略配置区域,找到连接类攻击防护子策略卡片,单击卡片右侧的设置。
3. 在连接类攻击防护页面,单击新建。
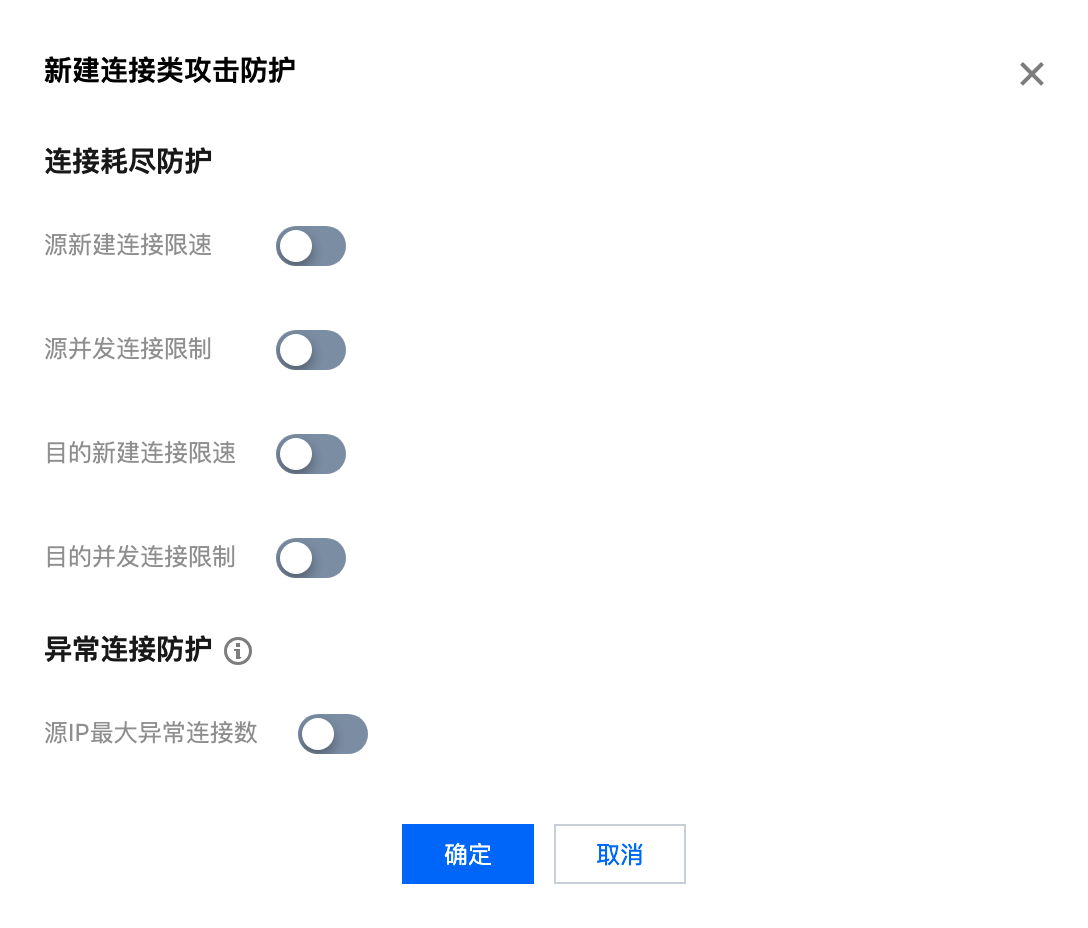
4. 在新建连接类攻击防护弹窗中,开启需要防护的配置项开关并填写阈值。
配置连接耗尽防护的源新建连接限速、源并发连接限制、目的新建连接限速与目的并发连接限制。
配置异常连接防护的源 IP 最大异常连接数、SYN 报文占比检测、SYN 报文数检测、连接超时检测与异常空连接防护。
5. 单击确定,保存策略。保存后策略会展示在列表中,可对规则进行修改或删除。


