操作场景
SSL(Secure Sockets Layer )认证用于在客户端与云数据库服务端之间建立安全连接。开通 SSL 加密后,服务端将启用安全证书,用户可以获取(下载)相应的 CA 证书并配置在客户端。客户端连接数据库时将激活安全协议,在客户端与数据库服务端之间建立一条加密通道,实现数据在传输过程中的加密,有效防止数据被截取、篡改或窃听,保障数据传输的安全性。
说明:
本文中的 “SSL 加密”、“SSL 证书”、“TLS 通道” 等表述,均指同一套传输加密能力。本功能名称沿用业界“SSL”惯例,底层实际采用更安全的 TLS 协议(TLSv1.2 及以上)。
版本与架构限制
在配置 SSL 加密前,请确认您的实例架构与版本符合以下要求:
架构支持:标准架构与集群架构均支持 SSL 加密。
新建实例:兼容版本4.0及以上直接支持。
存量实例:
兼容版本为2.8时:需先升级至4.0或以上,参见 版本升级。
兼容版本为4.0及以上时:需升级代理(Proxy)版本至5.6.0及以上,参见 代理升级。
密钥模式与计费说明
SSL 加密支持两种密钥模式,无论选择哪种,客户端的连接方式与数据传输加密效果均不受影响。
说明:
KMS 仅用于保护服务端 TLS 证书的私钥,不参与业务通信数据的实时加解密,不会增加每次请求的密钥调用开销。
密钥模式 | 托管方 | 场景适用 | 计费说明 |
腾讯云提供(默认) | 腾讯云统一托管 | 开箱即用,无需自主管控密钥的场景。 | 免费使用。 |
用户自定义(KMS) | 用户在密钥管理服务 KMS 中自主管理根证书密钥 | 要求密钥自主管控、不出可信边界的合规场景。 |
协议、算法及证书绑定规则
维度 | 分类 / 参数项 | 配置策略与支持情况 | 技术说明 / 约束规则 |
TLS 协议版本 | SSLv2、SSLv3、TLSv1.0、TLSv1.1 | 已禁用 | 存在已知严重安全漏洞(如 POODLE、BEAST)或加密强度不足。 |
| TLSv1.2 | 支持(默认基线) | 当前服务端支持的默认安全基线版本。 |
| TLSv1.3 | 推荐使用 | 相比旧版本,握手速度更快,安全性更高。 |
加密算法 | 默认密码套件策略 | OpenSSL 默认高强度套件 | 服务端使用 OpenSSL 默认密码套件策略,自动排除已知弱算法。 |
| 压缩策略 | 默认启用 NO_COMPRESSION | 关闭 TLS 压缩,用以有效缓解 CRIME 攻击。 |
证书签名算法 | RSA 证书 | 密钥算法:RSA 2048 位;签名算法:SHA256WithRSA | 作用于 TLS 握手阶段,用于客户端验证数据库服务端的真实性与完整性。 |
| ECDSA 证书 | 密钥算法:secp384r1 椭圆曲线;签名算法:ECDSAWithSHA384 | 作用于 TLS 握手阶段,用于客户端验证数据库服务端的真实性与完整性。 |
证书绑定地址 | 内网地址 | 始终展示(优先默认选中) | 实例的默认连接地址,推荐内网连接场景使用。 |
| 外网地址 | 开通外网访问后展示 | 适用于通过公网/外网接入的客户端加密连接。 |
| 不绑定地址 | 仅白名单业务开放 | 证书不锁定特定 IP/域名,主要用于兼容部分存量特殊场景。 |
核心绑定规则 | 地址一致性校验 | 严格匹配,不支持直接修改 | 地址将写入证书的 SAN 字段。客户端实际连接地址必须与绑定地址完全一致,否则 TLS 握手直接失败。如需变更,须先关闭 SSL 再重新开启。 |
注意事项
性能影响:开启 SSL 加密会略微增加握手开销并影响实例性能,建议仅在有加密需求时开通。
有效期:SSL 证书有效期为20年,暂不支持手动失效处理。
证书管理:若使用自定义证书,更换或更新密钥后需重新下载并在客户端配置最新证书。
变更网络/VIP 影响:更换网络或手动切换 VIP 会导致原内网地址变更。若证书绑定了该内网地址,连接将会失效。务必在变更网络后,关闭并重新开启 SSL 以重新绑定地址。
前提条件
实例状态为运行中,且无其他任务在执行。
当前处于业务低峰时段,或客户端已具备自动重连机制(开启/关闭操作会引发短暂连接闪断)。
若选择 KMS 模式:需确保 KMS 密钥与实例在同一地域,且已在访问管理(CAM)中授权分布式缓存数据库服务调用该 CMK。
操作步骤
步骤1:开启 SSL 加密
1. 登录 腾讯云分布式缓存数据库控制台。
2. 在实例列表上方,选择地域。
3. 在实例列表中,单击目标实例的实例 ID,进入实例详情页面。
4. 选择 SSL 加密页签,若页面提示需升级版本,请单击版本升级,等待版本升级成功。
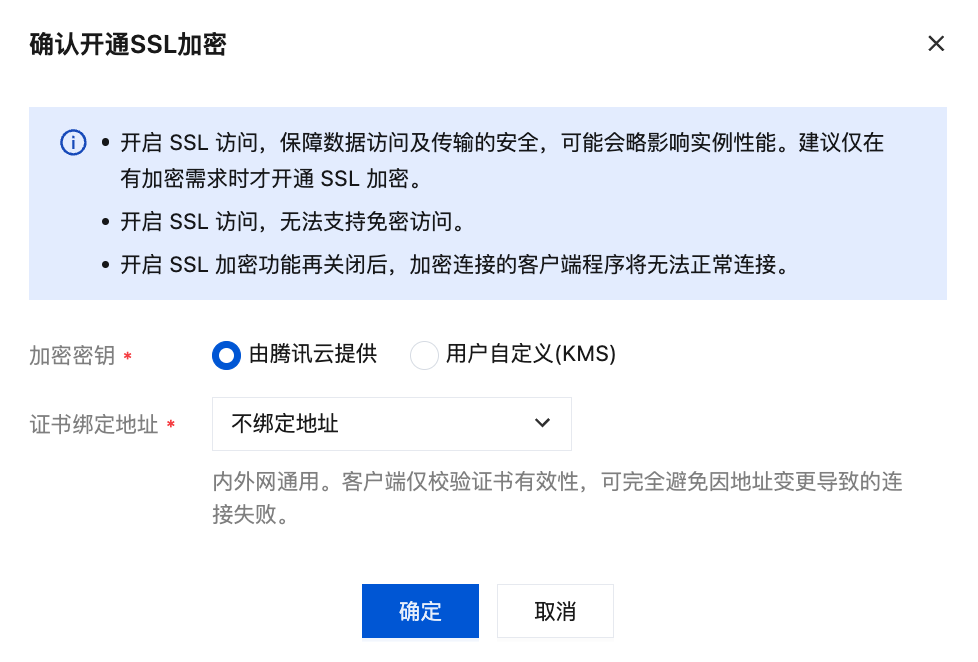
5. 在 SSL 加密状态右侧,单击
6. 在加密密钥处,选择证书私钥的托管方式。
腾讯云提供(默认):由腾讯云自动管理证书私钥,无需额外配置。
用户自定义(KMS):在选择密钥下拉列表中选择同地域的 KMS 密钥。若暂无可用密钥,可单击前往创建跳转至密钥管理页面创建新密钥,具体操作请参见 密钥管理。
7. 在证书绑定地址的下拉列表中,选择证书绑定的加密连接地址。
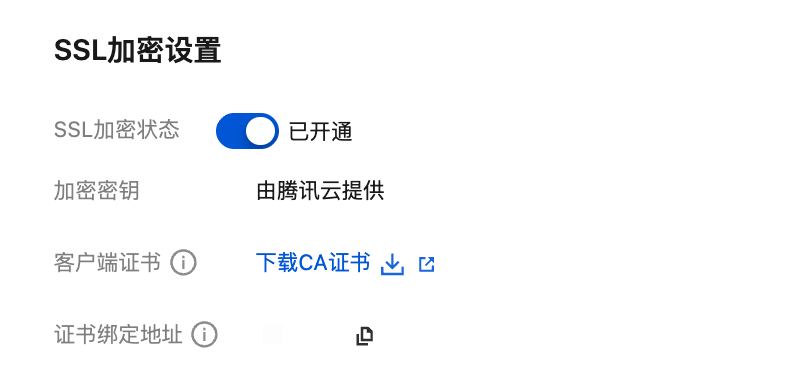
8. 单击确定,SSL 加密状态显示为 SSL 状态更新中。等待状态显示为已开通,即完成 SSL 加密开通。如下图所示。证书绑定地址:显示证书当前绑定的加密连接地址,与开通时所选地址一致,单击复制可复制该地址。
步骤2:下载证书并配置客户端
1. 在 SSL 加密设置区域,单击下载 CA 证书,获取 CA 证书。
2. 将证书放置在客户端,使用 SSL 加密方式访问数据库。客户端连接示例,请参见 Java 连接示例 与 Python 连接示例。
步骤3:(可选)关闭 SSL 加密 / 变更绑定地址
注意:
证书绑定地址不支持直接修改。若需要变更加密连接地址,须先关闭 SSL 再重新开启。
1. 在 SSL 加密页签,单击 SSL 加密状态右侧的
2. 确认提示信息后,单击确定即可。
相关 API
常见问题
开启 SSL 加密后客户端无法连接,如何处理?
排查地址:请检查客户端连接的 IP/域名是否与控制台“证书绑定地址”完全一致。如果不一致,请通过“先关闭、再开启”的方式重新绑定正确的地址。
排查免密:请确认客户端是否配置了密码,开启 SSL 后无法使用免密访问。
更换网络后 SSL 加密连接失败,如何恢复?
更换网络或 VIP 会导致原地址失效。请在网络变更完成后,前往控制台关闭 SSL 加密,随后重新开启并勾选全新的连接地址,下载新证书配置到客户端。


