OpenLDAP 是提供目录服务的信息服务,一种针对数据读取、浏览和搜索操作优化的特殊数据库系统。它基于轻型目录访问协议(LDAP),实现用户账号集中管理和统一身份认证。在企业控制台配置并开启 OpenLDAP 认证源后,即可通过 OpenLDAP 进行快速用户登录认证。
本文档将指导您如何配置 OpenLDAP 认证源,完成配置之后,您可以在企业控制台的 SSO 登录功能中使用 OpenLDAP 进行用户的登录认证。
以下步骤介绍了如何通过配置 OpenLDAP 认证源实现通过登录 OpenLDAP 快速登录到本系统。
步骤1:创建 OpenLDAP 认证源
开始配置前,请提前准备 OpenLDAP 服务管理员账号、密码、BaseDN 等信息。
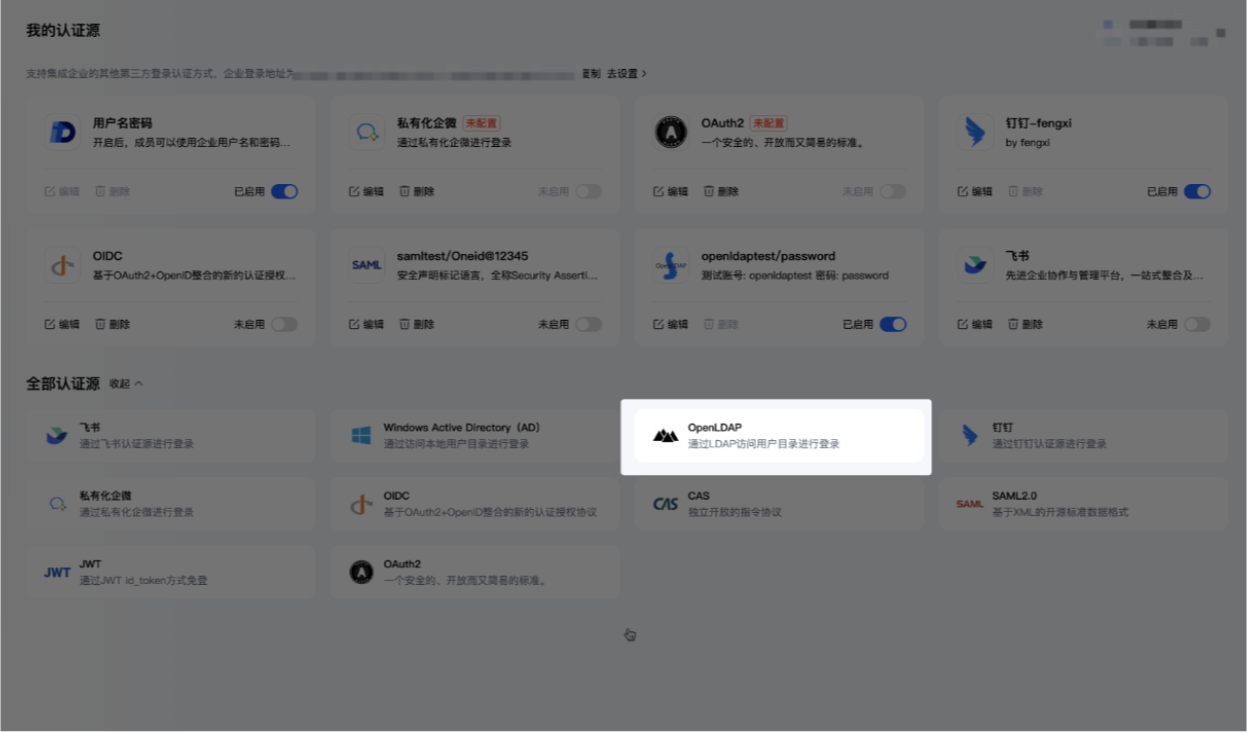
步骤2:配置 OpenLDAP 凭证
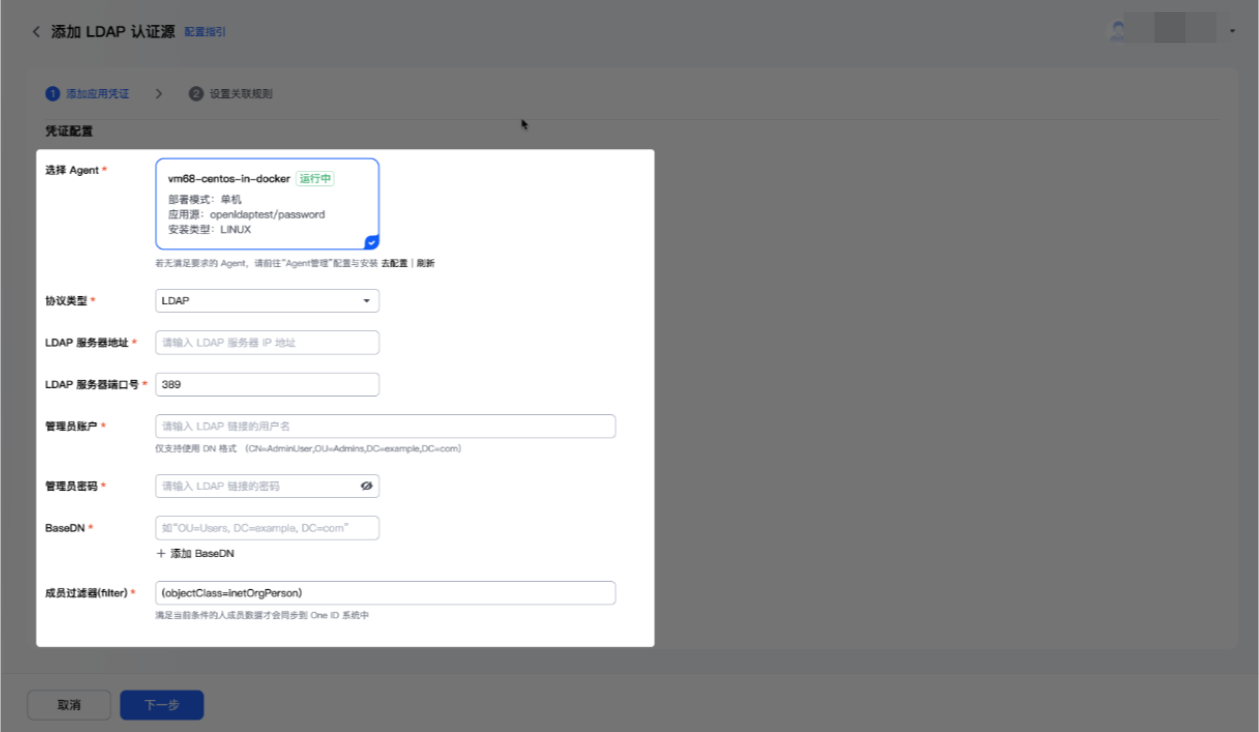
手动填写 OpenLDAP 凭证信息
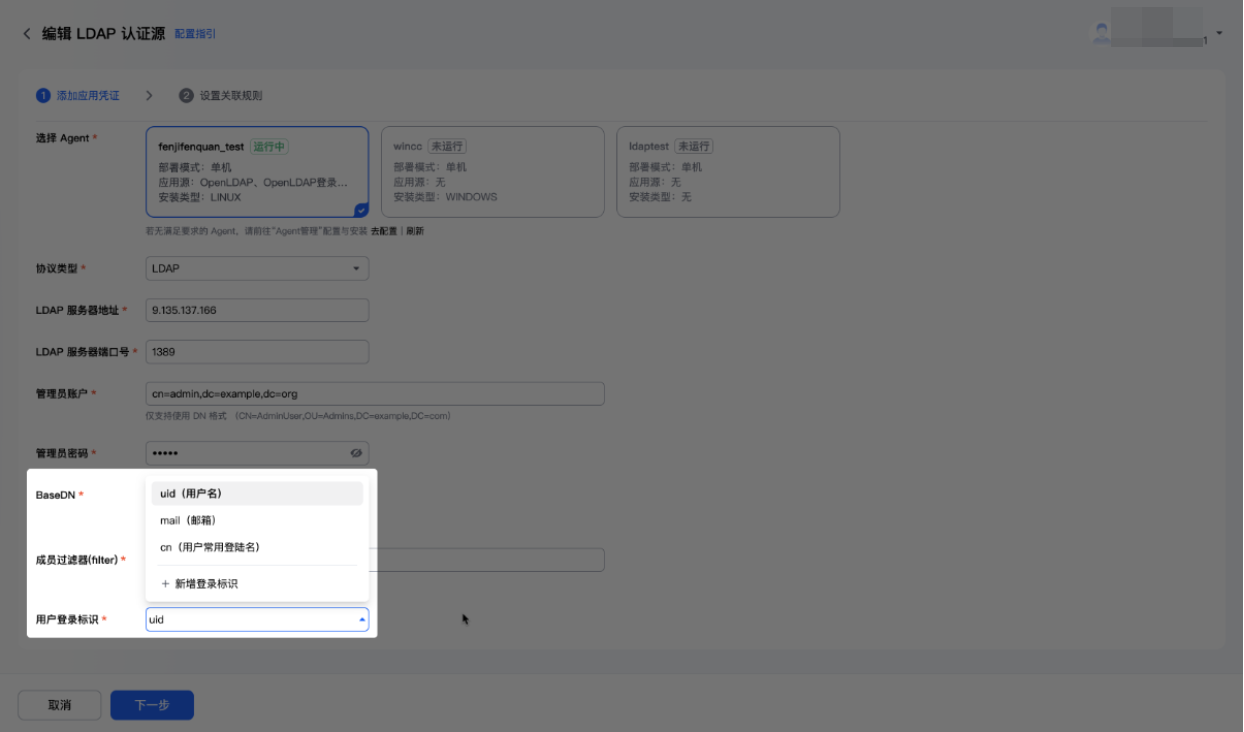
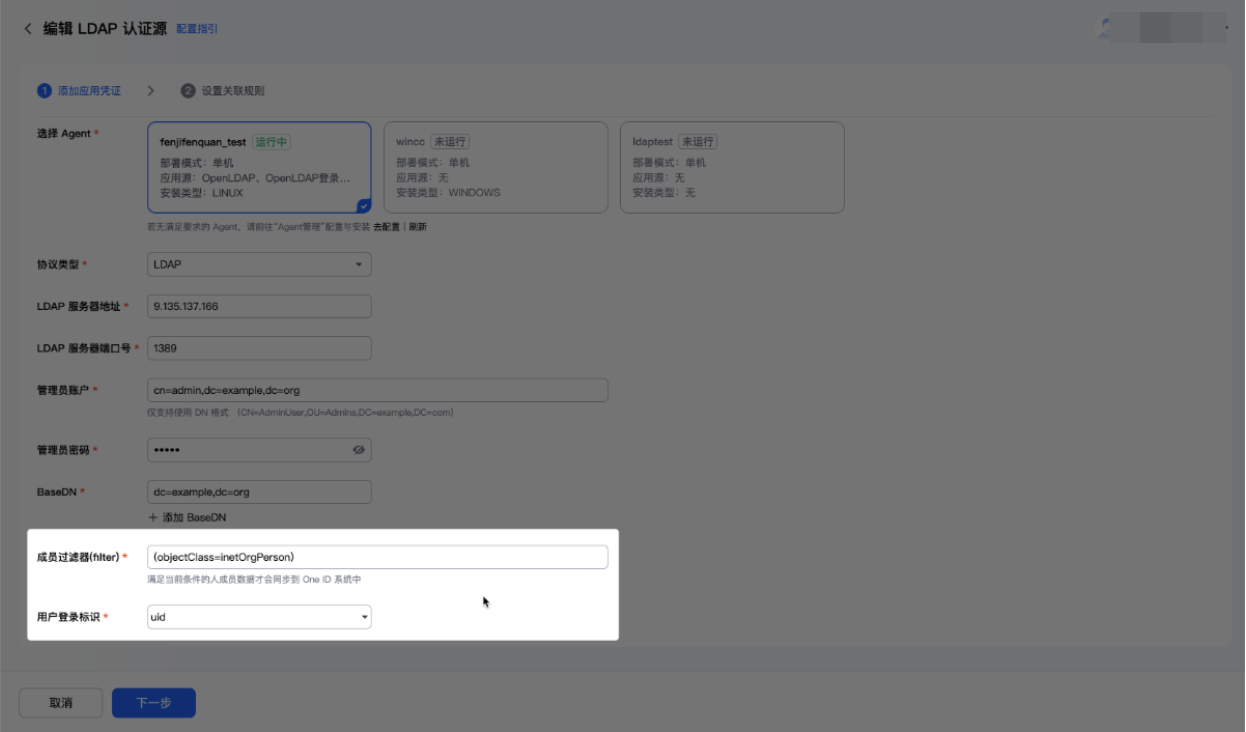
进入 OpenLDAP 应用凭证配置页面,依次填写并选择 Agent、协议类型、OpenLDAP 服务器地址、OpenLDAP 服务器端口号、管理员账户、管理员密码、BaseDN 等配置信息。如需指定认证的用户及用户标识信息,可修改“人员过滤器(filter)”和“用户登录标识”,配置方法请参见本文最后一章“过滤器配置”。
请注意:因大多数 OpenLDAP 服务器无法直接连接外网,需通过 Agent 代理连接,具体可参见
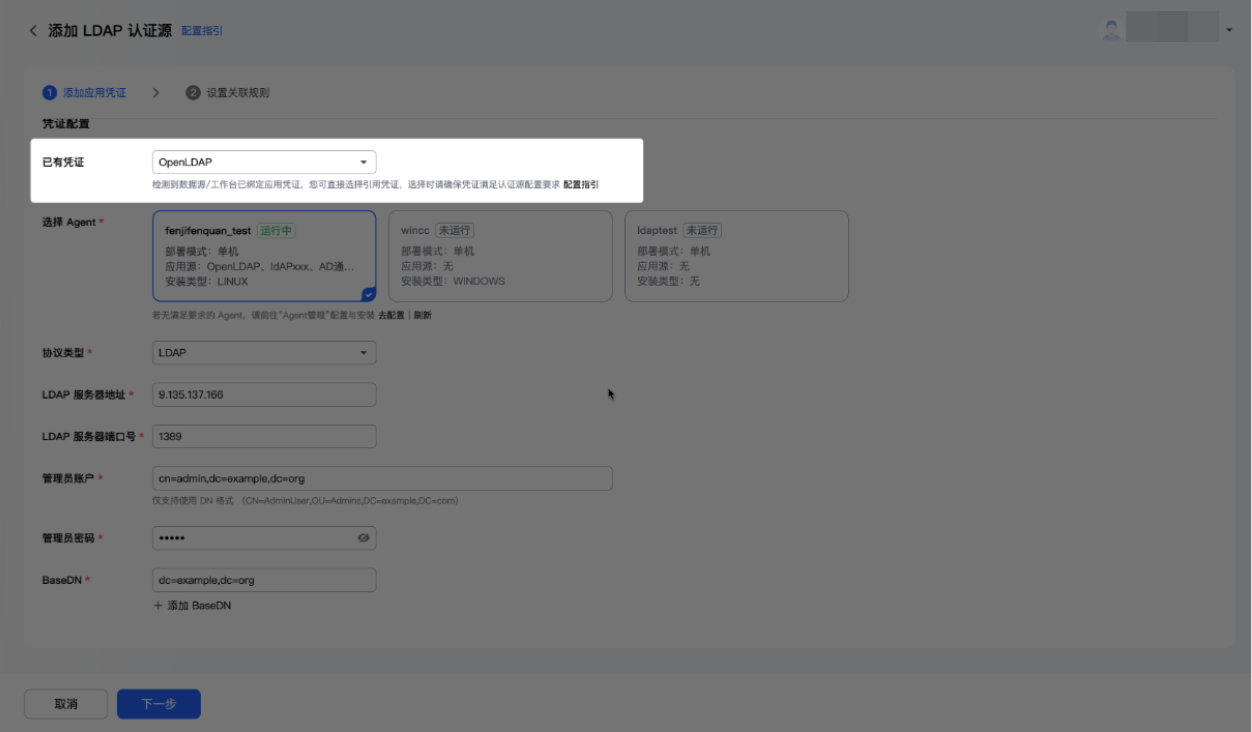
一键获取凭证信息
当企业已完成 OpenLDAP 数据源配置,且 OpenLDAP 数据源与 OpenLDAP 认证源使用同一台 OpenLDAP 服务器时,系统会自动获取数据源中的 OpenLDAP 信息,您可以单击选择 OpenLDAP 数据源选项,自动拉取 OpenLDAP 配置信息。
步骤3:配置 OpenLDAP 关联规则
1. 在腾讯统一身份后台,单击下一步进入关联规则配置。“关联规则”主要分为“匹配逻辑”和“未匹配逻辑”两部分。
匹配逻辑:用户使用 OpenLDAP 认证源登录时,系统会根据 OpenLDAP 侧登录人员信息与腾讯统一身份中的人员信息进行匹配。例如,OpenLDAP 默认匹配逻辑的条件组为:当 OpenLDAP 人员的 username 与腾讯统一身份中人员的 username 字段一致时,视为同一人并建立匹配关系,此时将登录至腾讯统一身份的该人员。
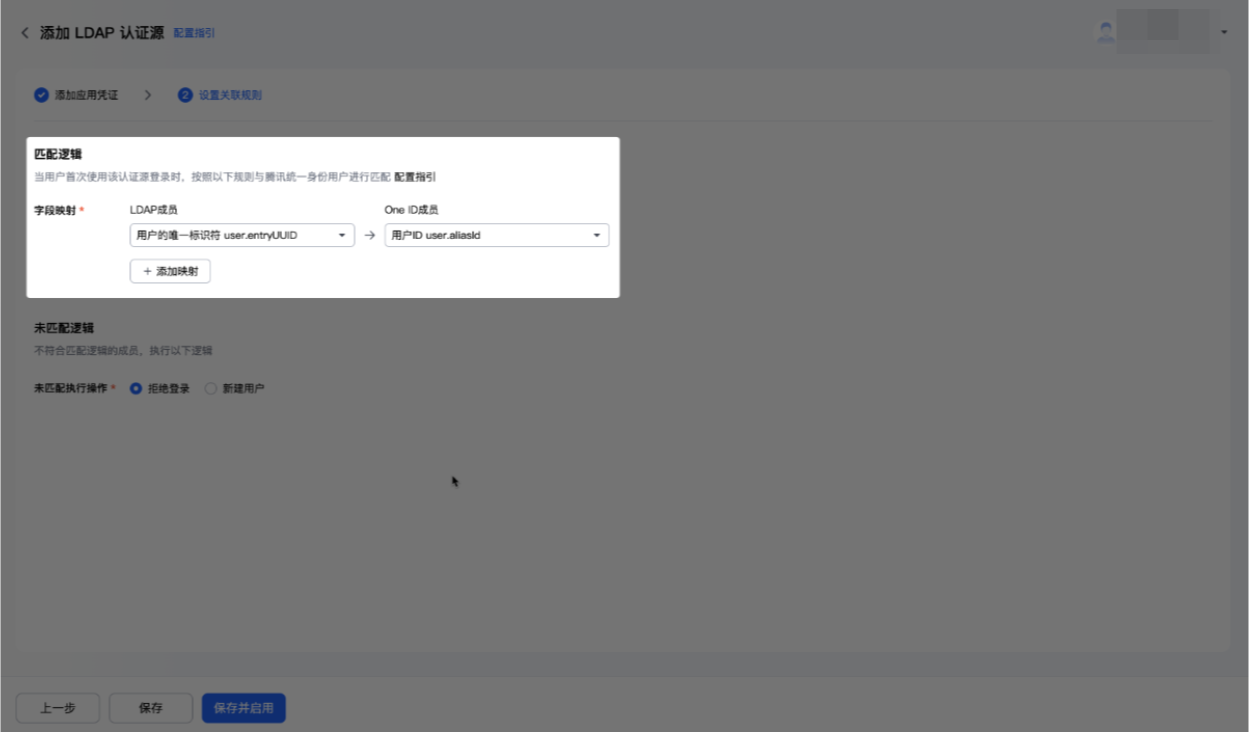
您也可以根据业务需求自行设定其他字段映射关系、添加条件或条件组。OpenLDAP 支持最多创建3个条件组,每个条件组最多包含3个条件。条件组与条件组之间为“或”的关系(登录时按条件组顺序由上至下执行),同一条件组内的条件之间为“且”的关系。
未匹配逻辑 若用户登录时通过“匹配逻辑”在腾讯统一身份侧未找到与之匹配的人员,则执行“未匹配逻辑”。这里我们支持两种选择: 1、拒绝登录 此时,通过“匹配逻辑”在腾讯统一身份侧未找到与之匹配的人员会直接被拒绝登录;
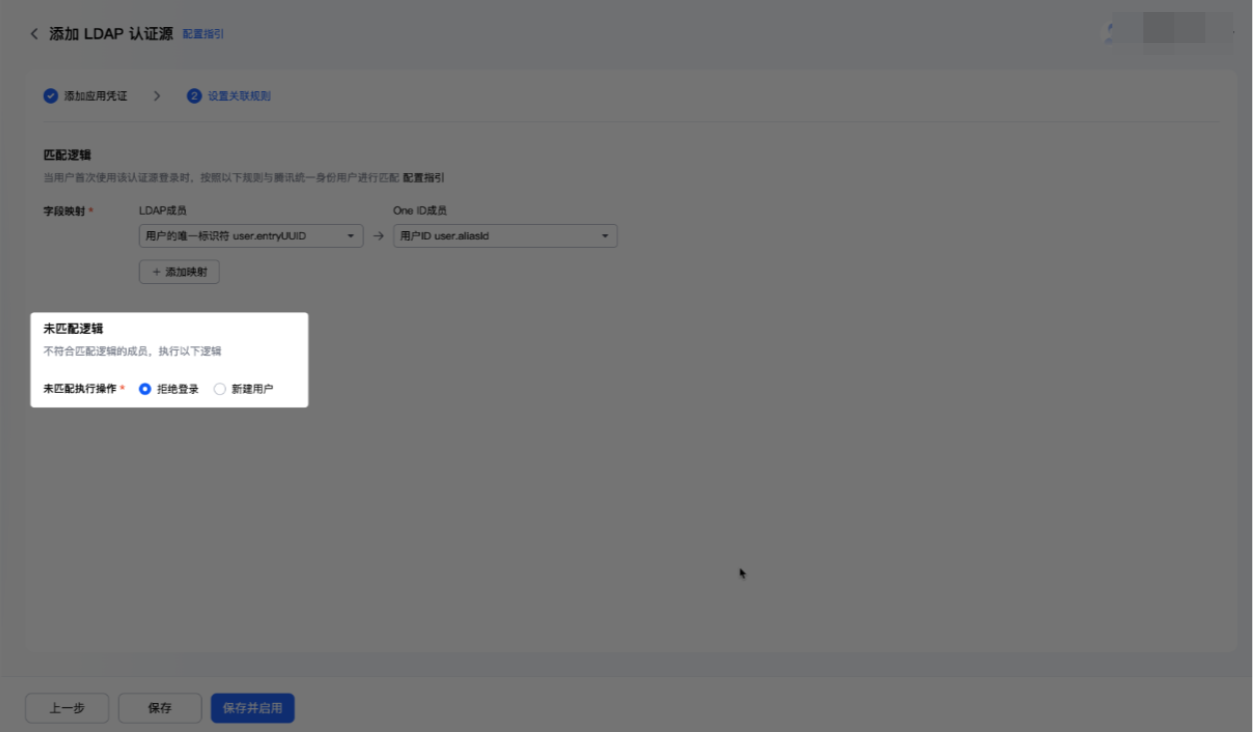
2. 新建用户
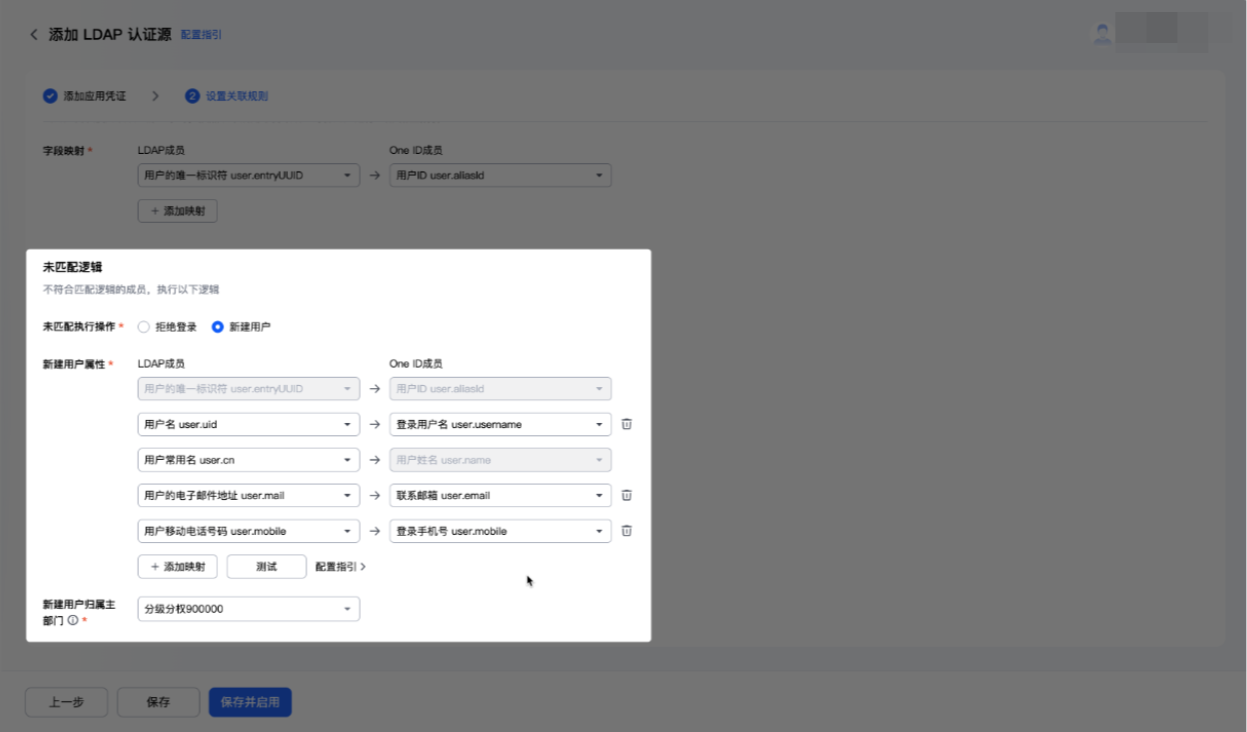
通过“匹配逻辑”在腾讯统一身份侧未找到匹配人员时,系统将按新建用户属性设置在腾讯统一身份侧新建用户,并继续完成登录。需填写的内容:
新建用户的映射关系(注意:腾讯统一身份创建用户时,手机号、邮箱、登录用户名三选一必填,请确保这些字段至少有一个且在 OpenLDAP 侧有值;另外,新建用户属性必须包含上述的匹配条件,否则会影响您第二次登录。)OpenLDAP 具体属性配置请参见字段映射。
新建用户的部门。OpenLDAP 的默认新建用户属性映射逻辑如下图,您也可以根据业务需要自行修改。
步骤4:启用 OpenLDAP 认证源
配置完成以上内容后,单击保存并启用并验证 OpenLDAP 连接成功后,启动认证源。
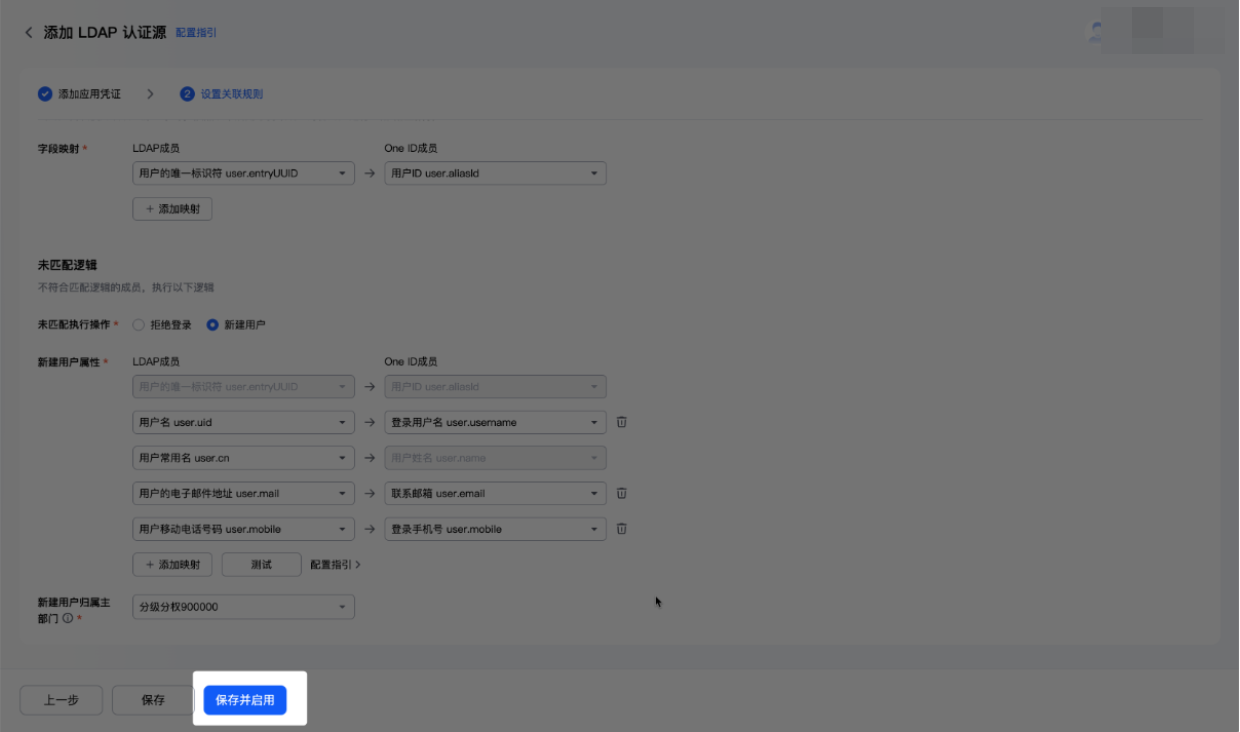
您也可以仅保存,返回认证源页面再启动。
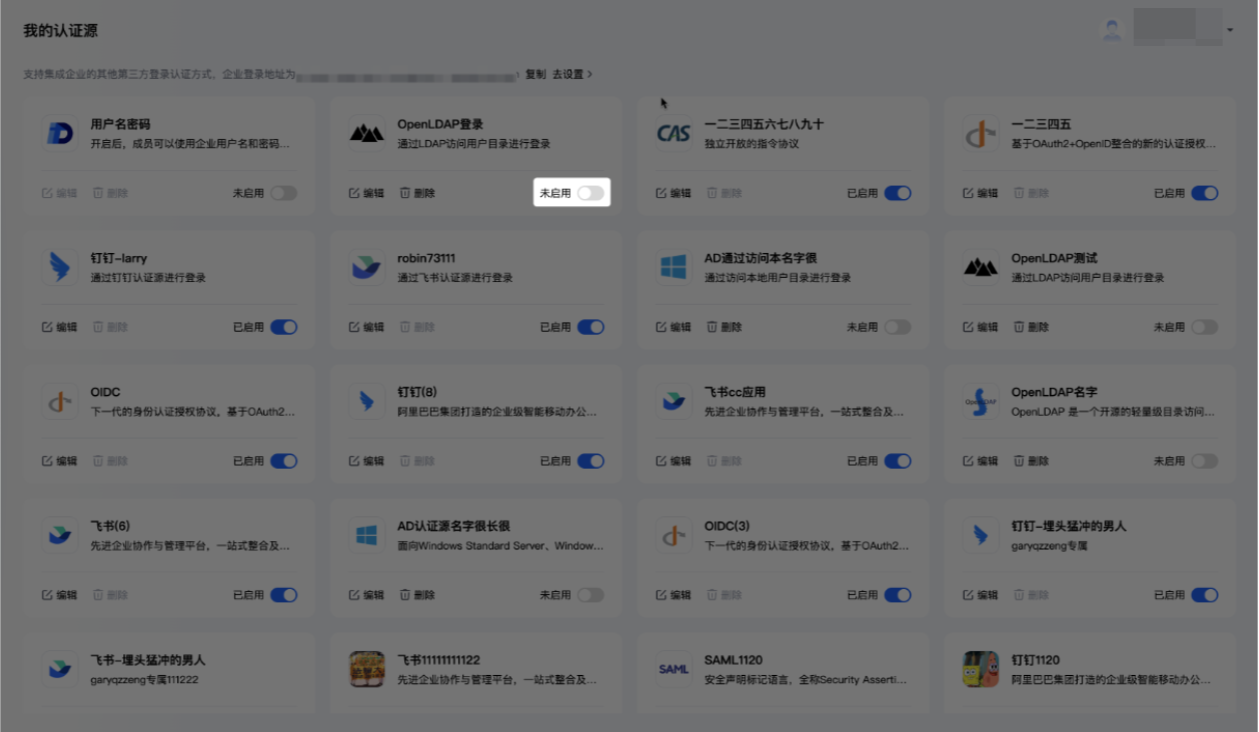
步骤5:验证使用 OpenLDAP 进行登录
1. 回到企业管理后台 登录页,单击 SSO,进入企业域名输入页。
2. 输入企业域名,进入 SSO 登录页。
3. 在企业 SSO 登录页面新增显示 OpenLDAP 的用户名密码输入窗口,使用 OpenLDAP 用户的用户名密码进行登录。(注意:此处输入 OpenLDAP 用户的用户名密码,而非管理员用户名密码)
4. 登录成功,即 OpenLDAP 配置完成。
过滤器配置
定义和作用
过滤器是一种查询工具,用于在 OpenLDAP 查询中指定条件,以筛选和限制结果集。过滤器可以基于对象属性进行复杂的条件筛选,支持多个条件组合,精确定位所需的对象。
使用场景
过滤器用于在查询中定义和应用特定条件。例如,可创建 OpenLDAP 过滤器查找所有邮箱地址以 example.com 结尾的用户,或查找某个特定 OU 下的所有用户对象。
示例
默认的过滤器配置为:(objectClass=inetOrgPerson),表示 OpenLDAP 中所有 objectClass 为 inetOrgPerson 的用户对象均可使用 OpenLDAP 认证源进行认证。
用户登录标识配置
定义和作用
用户登录标识是用于在 OpenLDAP 认证时指定用户登录输入的标识字段。
示例
默认的用户登录标识为 uid(用户名),表示 OpenLDAP 登录时需输入 OpenLDAP 中的 uid 作为登录名进行认证。如需使用其他字段作为登录名(如 mail(邮箱)、cn(常用登录名)),则需勾选其他。企业控制台也支持管理员手动新增其他标识作为登录名。