SAML,全称为 Security Assertion Markup Language,是一种用于安全性断言的标记语言,目前的最新版本是2.0。SAML2.0 是基于 XML 的标准,用于在不同安全域(security domain)之间交换认证和授权数据,可帮助实现跨域单点登录。更多介绍见快速理解 SAML2.0。
步骤1:在管理后台添加 SAML2.0 认证源
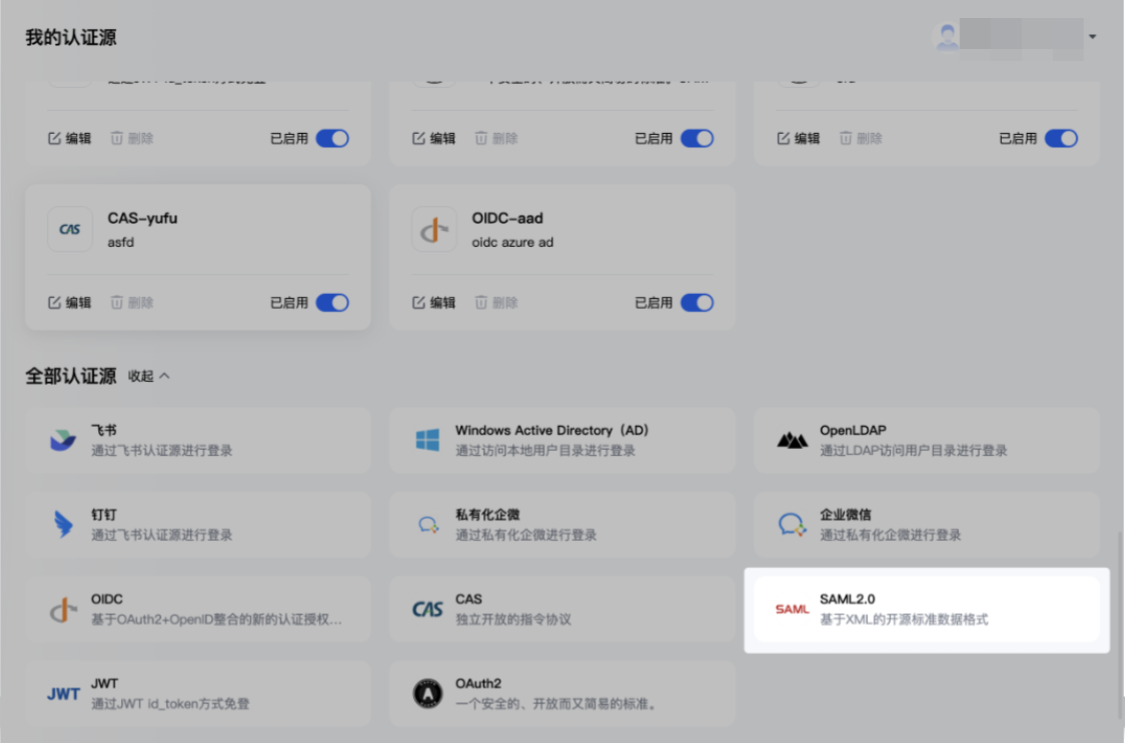
1. 在企业管理后台 > 组织与成员 > 认证源管理中,单击展开添加认证源。选择 SAML2.0 认证源,单击添加。
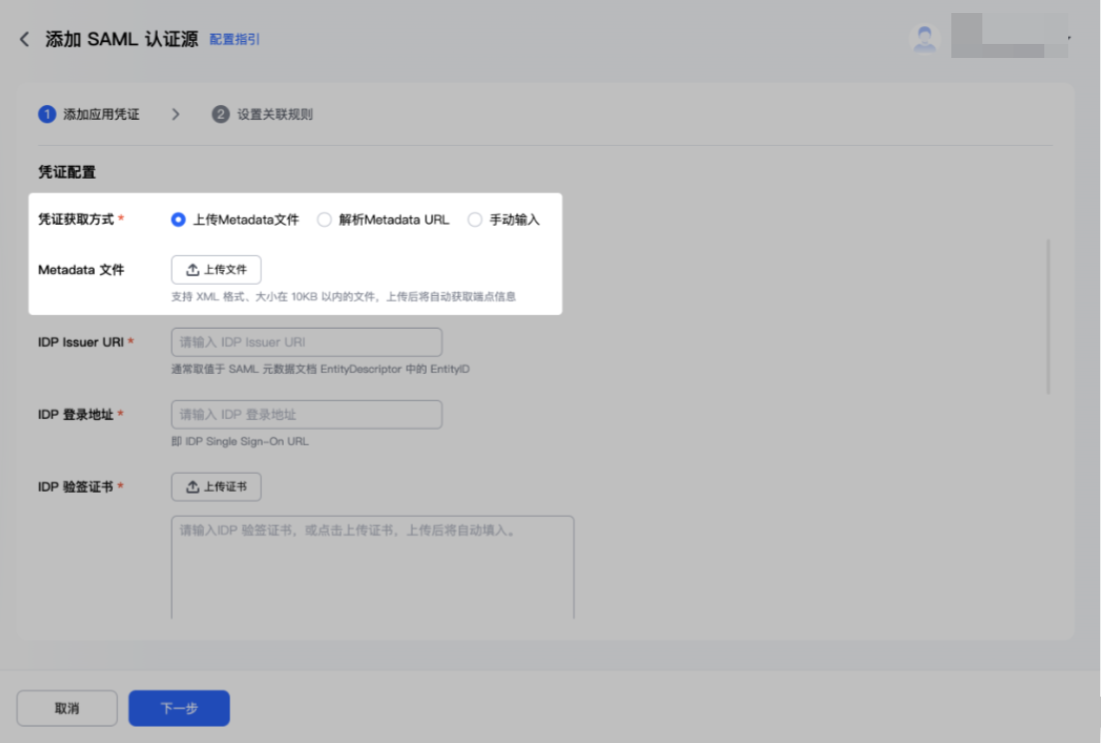
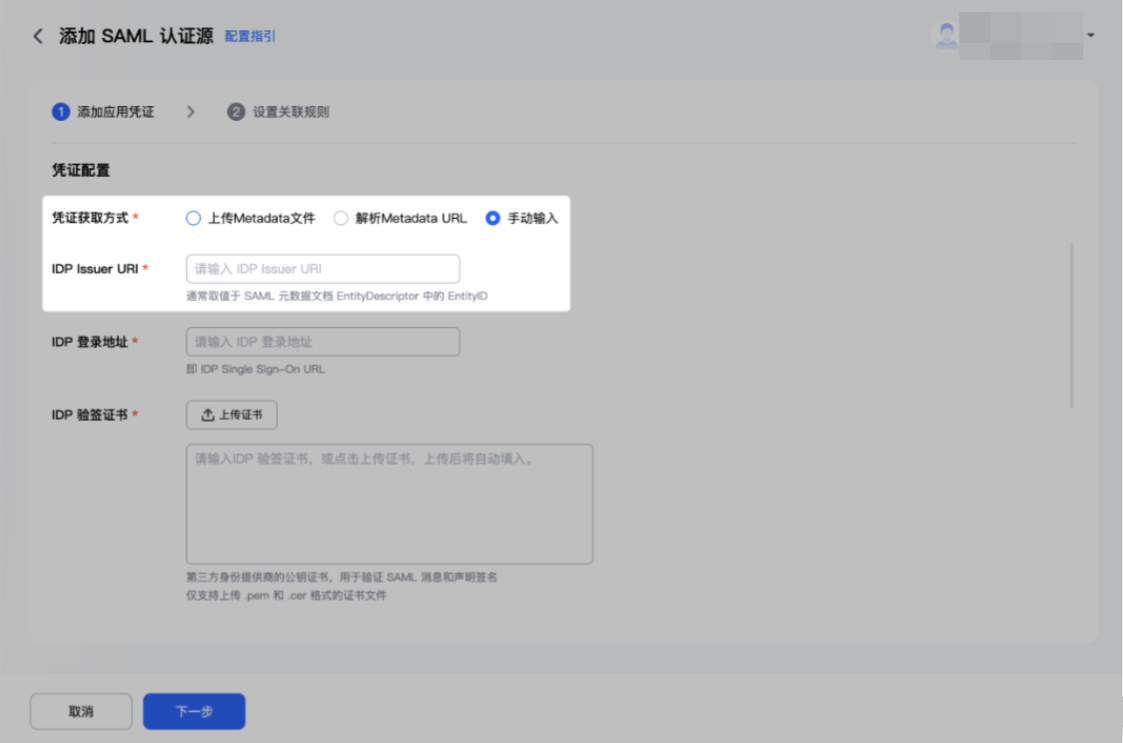
2. 配置“凭证配置方式”。企业控制台支持“上传 Metadata 文件”、“解析 Metadata URL”和“手动输入”三种凭证获取方式,您可以根据第三方身份提供商提供的 SAML 配置信息形式进行选择。
如果第三方身份提供商提供的是 Metadata 的 XML 文件,可以选择“上传 Metadata 文件”方式并上传文件,企业控制台将自动解析其中的配置信息。
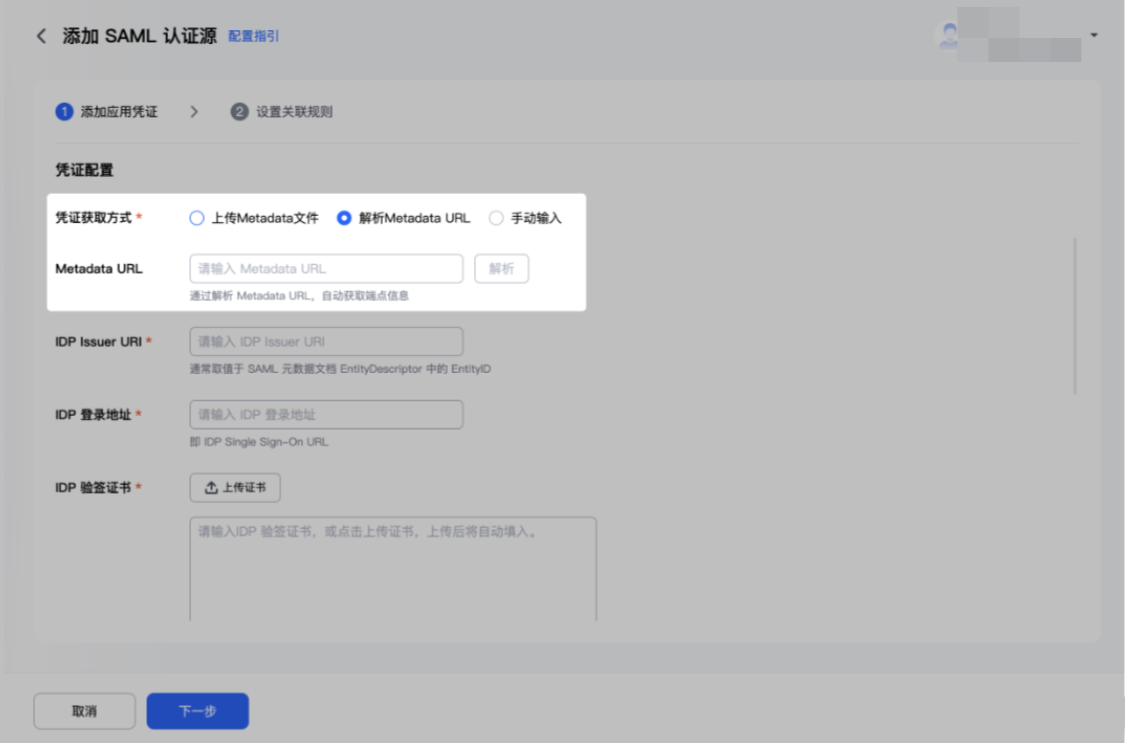
如果第三方身份提供商提供的是 Metadata 的 URL 地址,可以选择“解析 Metadata URL”方式并填写该地址,企业控制台将自动解析其中的配置信息。
如果第三方身份提供商提供的是详细的配置信息,可以选择“手动输入”方式,并逐一填写相应配置。
步骤2:生成 SP(Service Provider)信息并返回 SAML2.0 身份提供商侧配置
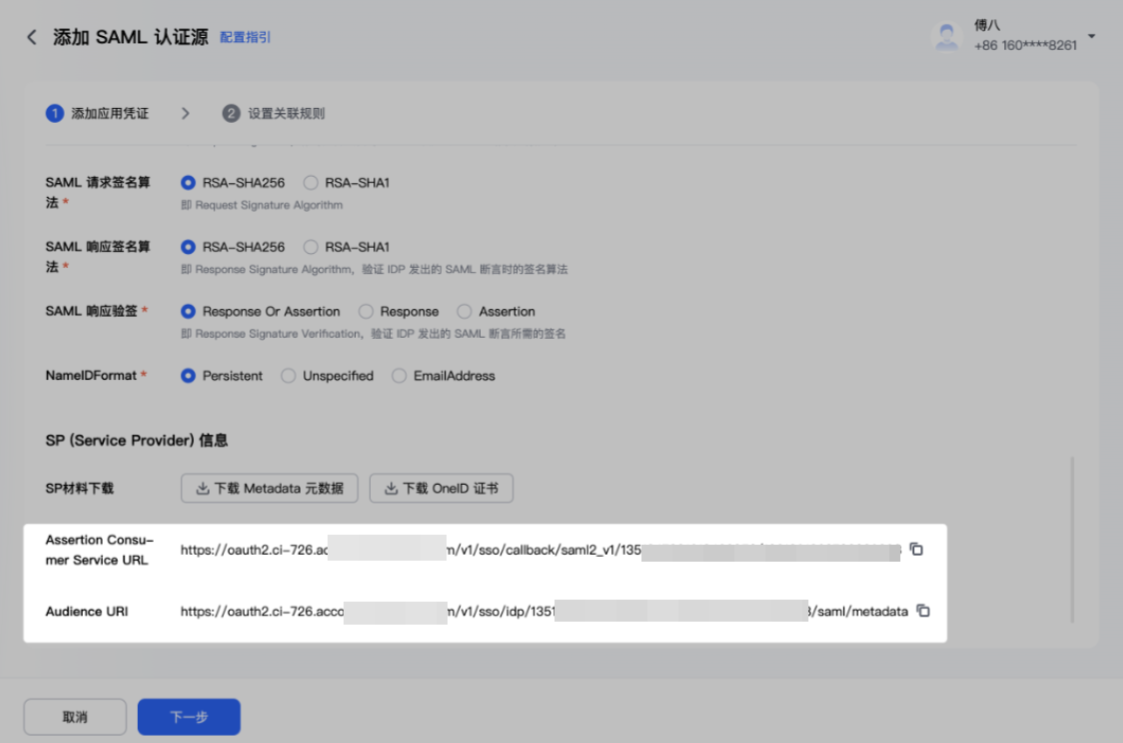
SAML2.0 身份提供商需要配置企业控制台提供的 SP(Service Provider)信息。企业控制台提供两种方式:您可以下载“Metadata 元数据”提供给 SAML2.0 身份提供商解析,也可以手动复制“Assertion Consumer Service URL”和“Audience URI”提供给 SAML2.0 身份提供商填写。
1. 如果 SAML2.0 身份提供商支持通过 Metadata 元数据解析 SP:单击 SP 证书处的下载按钮,下载企业控制台数字证书,并提供给 SAML2.0 身份提供商进行配置。
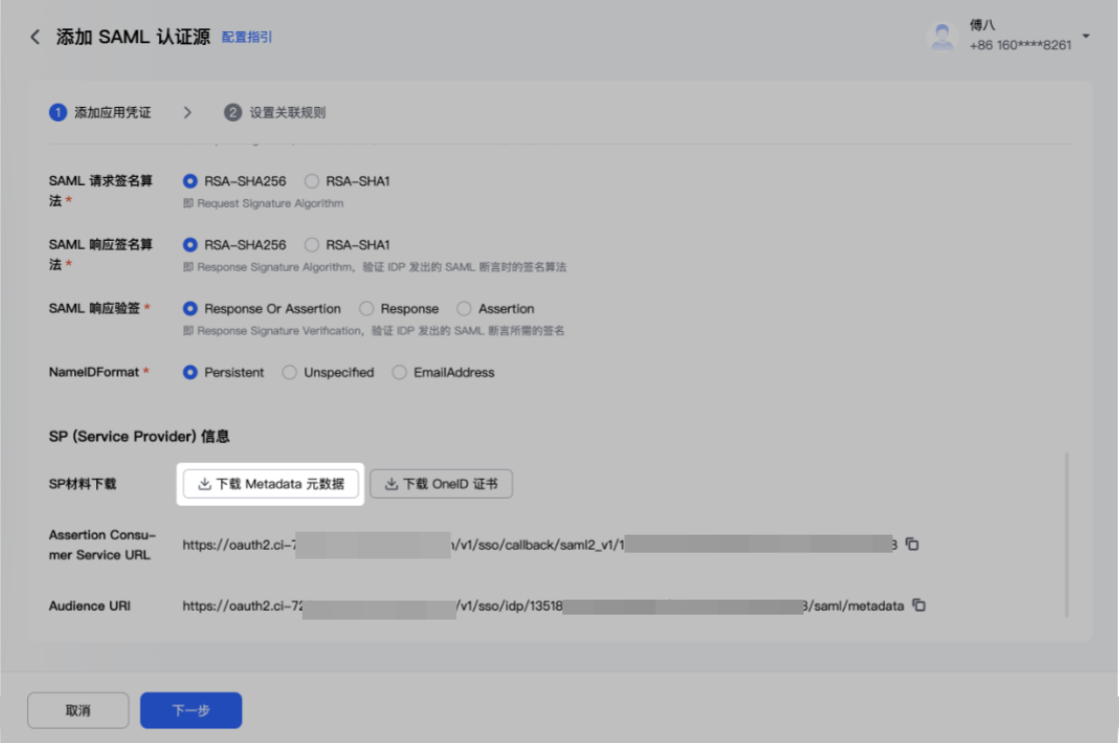
如果 SAML2.0 身份提供商不支持通过 Metadata 元数据解析 SP,仅支持手动填写时:
1.1 企业控制台会在创建 SAML 认证源时自动生成“Assertion Consumer Service URL”和“Audience URI”,请复制并提供给 SAML2.0 身份提供商进行配置。
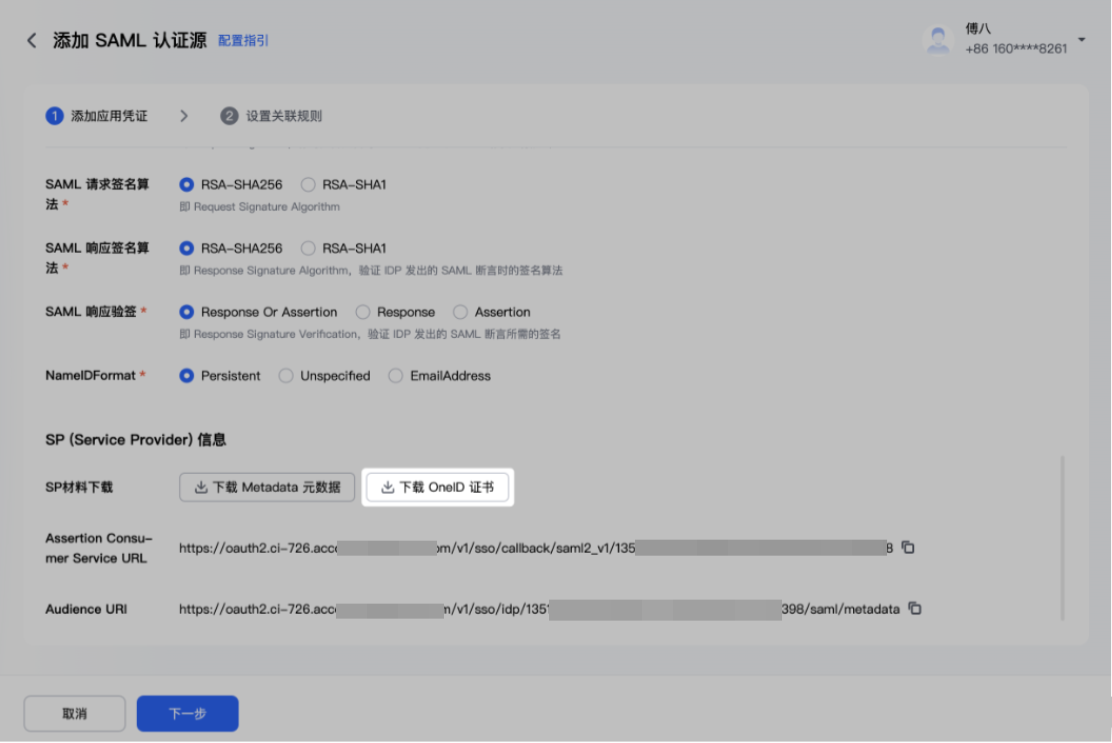
1.2 单击 SP 证书处的下载按钮,下载企业控制台数字证书,并提供给 SAML2.0 身份提供商进行配置。
步骤3:配置关联关系
1. 匹配逻辑预置字段
属性字段名称 | 属性字段标识 | 属性字段类型 |
用户唯一标识 | user.NameID | String |
用户登录名 | user.username | String |
手机号 | user.mobile | String |
邮箱 | user.email | String |
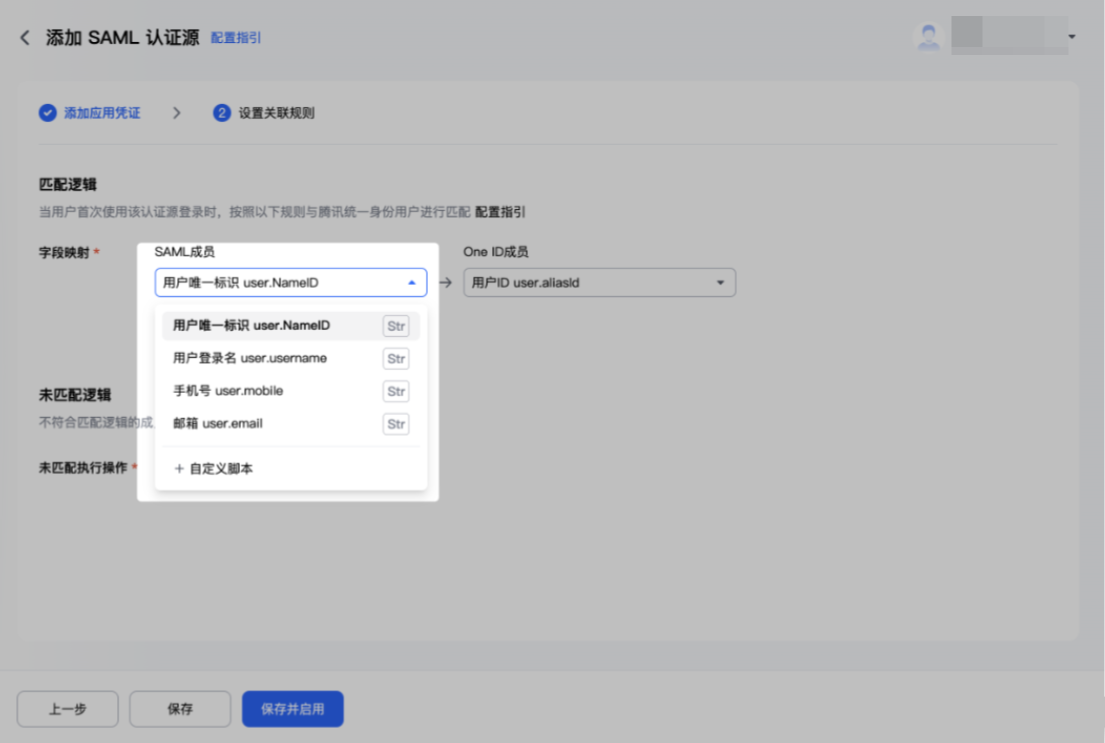
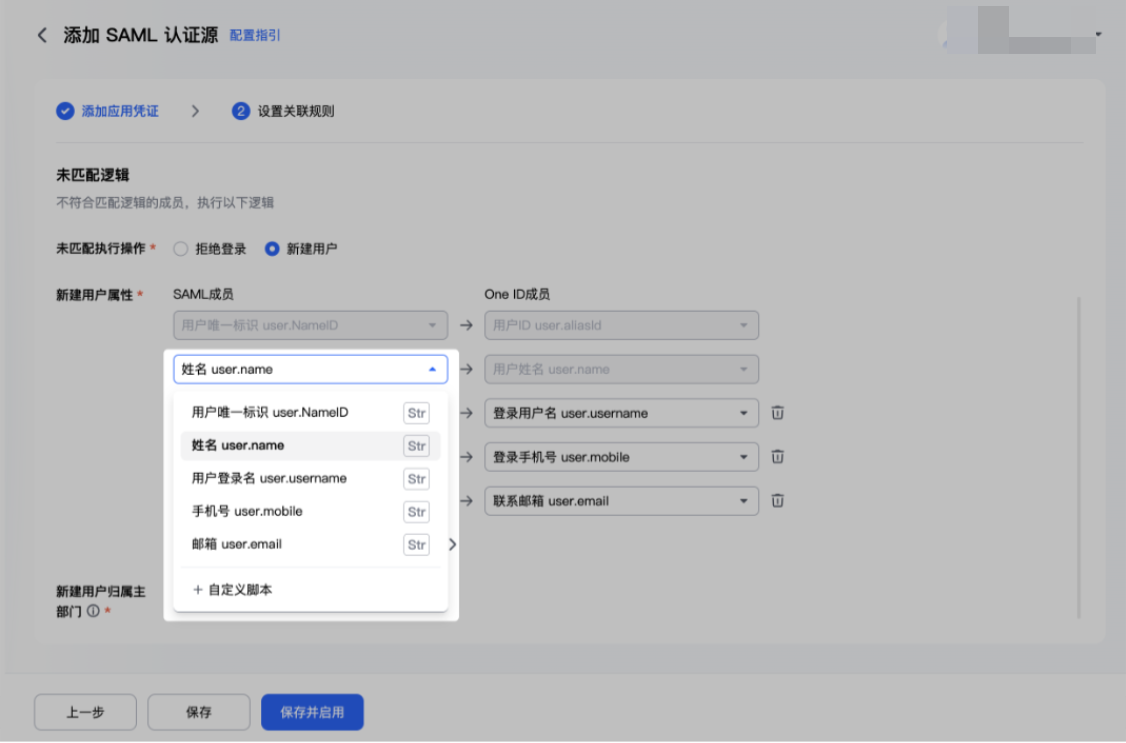
2. 新建用户预置属性字段
属性字段名称 | 属性字段标识 | 属性字段类型 |
用户唯一标识 | user.NameID | String |
用户名 | user.name | String |
用户登录名 | user.username | String |
手机号 | user.mobile | String |
邮箱 | user.email | String |