OpenID Connect 认证源在下文中简称 OIDC 认证源,是基于 OAuth 2.0 的身份认证协议,更多介绍见快速理解 OIDC。本系统与 OAuth 2.0 交互中需保证每步交互均在公网开放,请确保 OAuth 2.0 的接口可在公网访问。
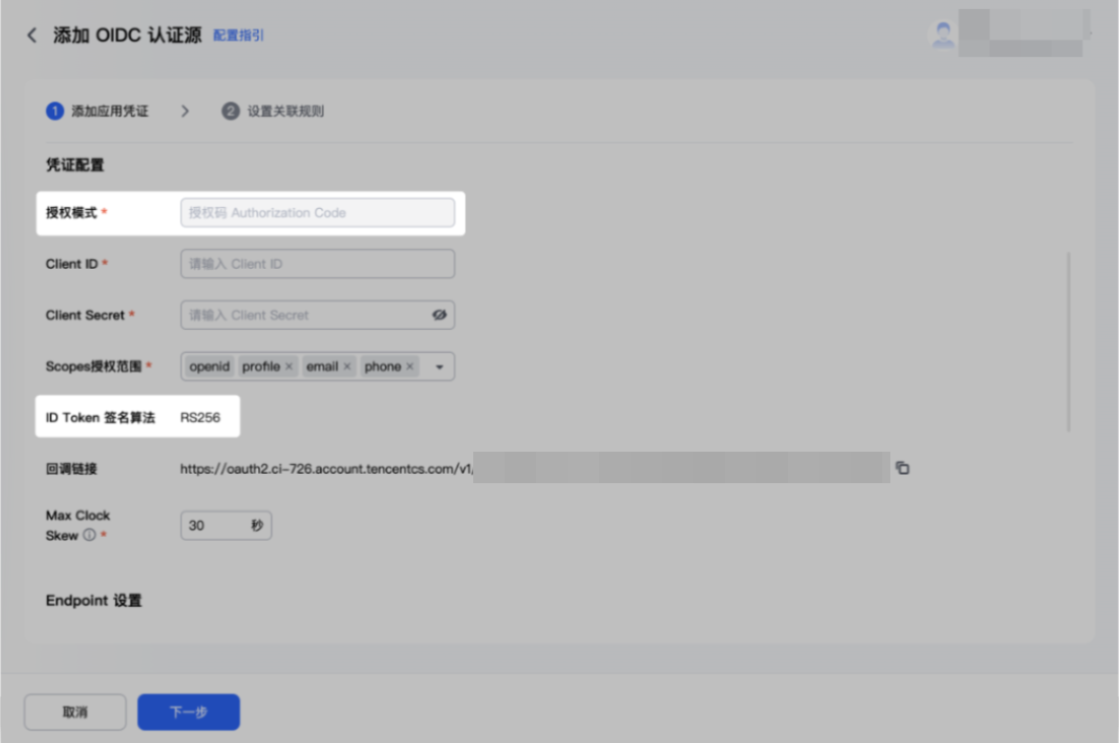
步骤1:配置 OIDC 凭证信息
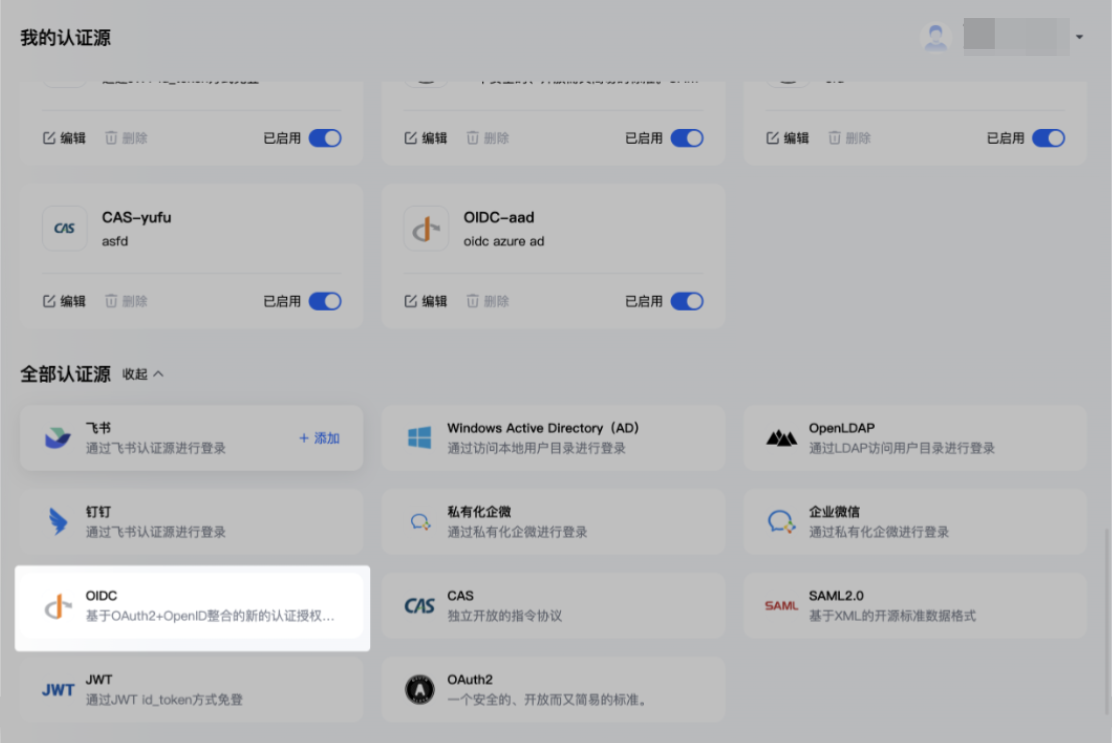
1. 在企业管理后台 > 组织与成员 > 认证源管理中,单击展开添加认证源。选择 OIDC 认证源,单击添加。
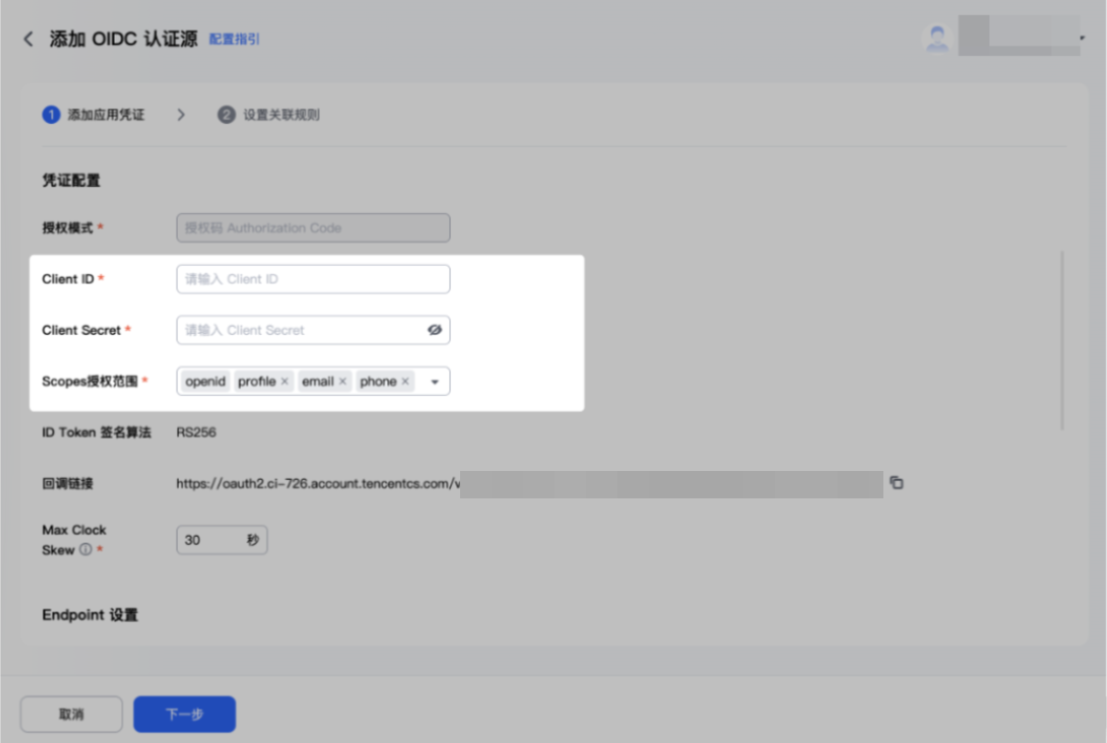
2. 填写第三方身份提供商提供的基础配置信息(包括 Client ID、Client Secret、Scopes 授权范围),然后单击保存。注意:Scopes 授权范围中,openid 为必填项,否则用户认证时将无法识别用户信息。
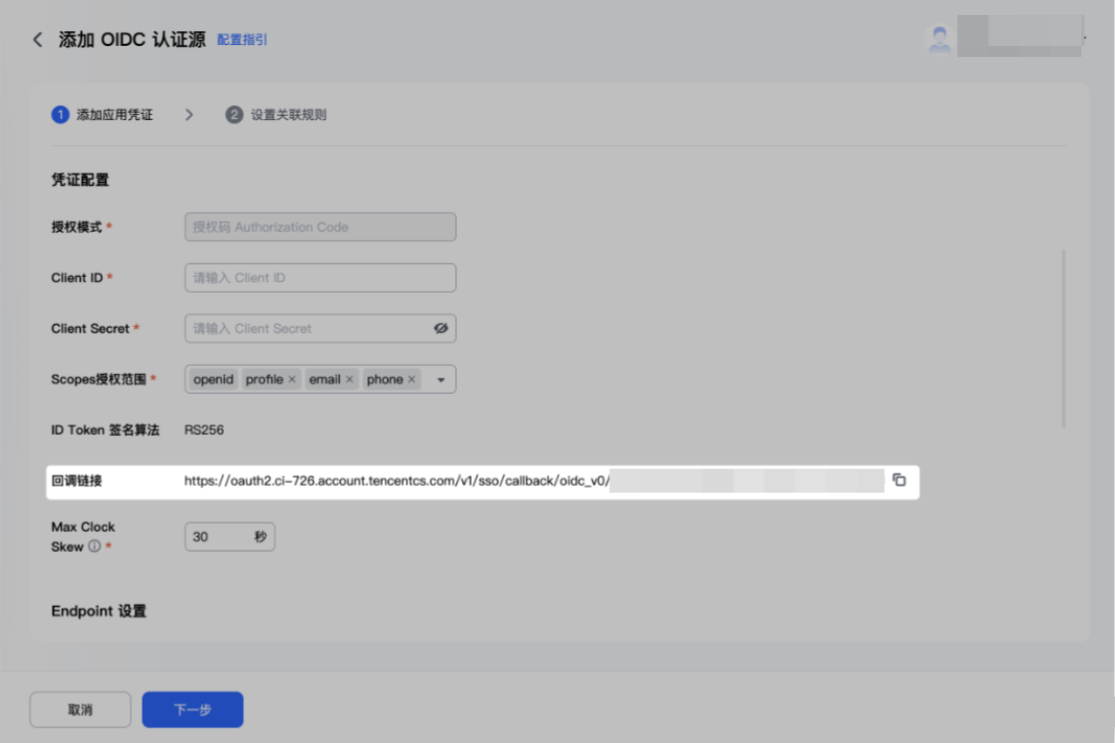
3. 系统会为您生成“回调链接”,请复制并妥善记录。该项信息需提供给第三方身份提供商进行配置。
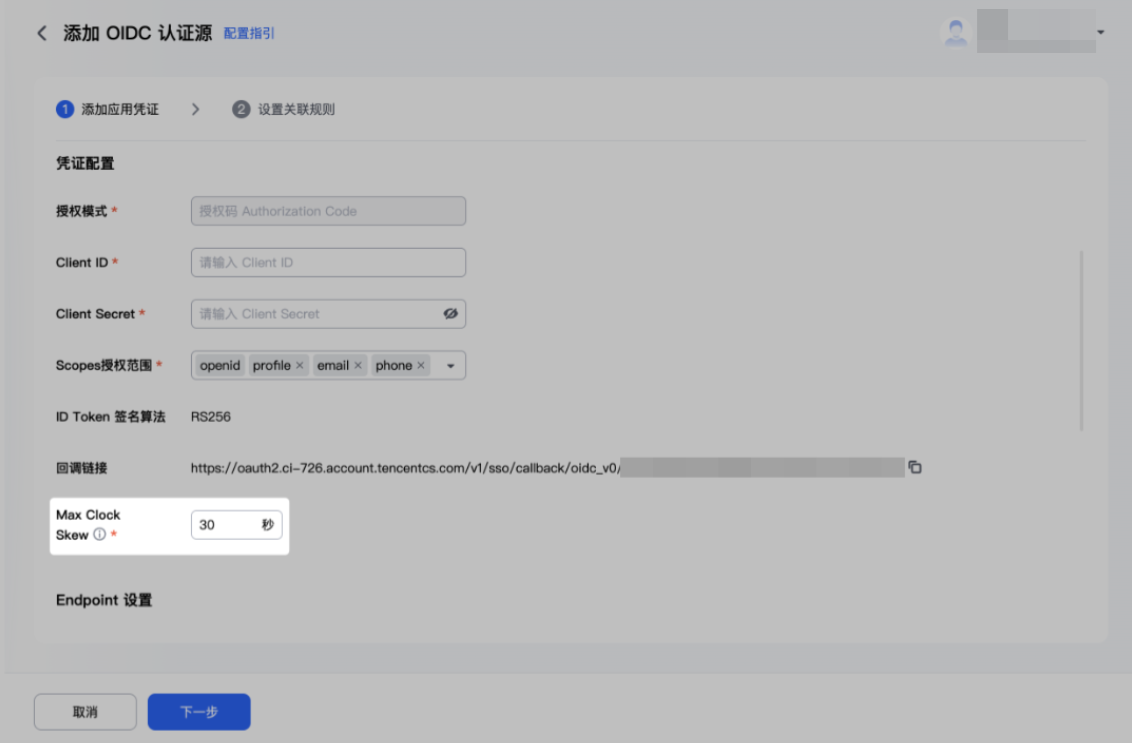
4. 由于第三方身份提供商服务器时间与企业控制台时间可能存在偏差,企业控制台支持设置“Max Clock Skew”(时间偏移量)。在偏移范围内,Token 均视为有效。建议设置为 60 秒,不宜设置过长。
5. 此外,需向第三方身份提供商告知企业控制台声明的 OIDC 模式及使用的签名算法。目前 OIDC 仅支持“授权码模式(Authorization Code)”,id_Token 签名算法仅支持“RSA-SHA256”。
步骤2:Endpoint 配置
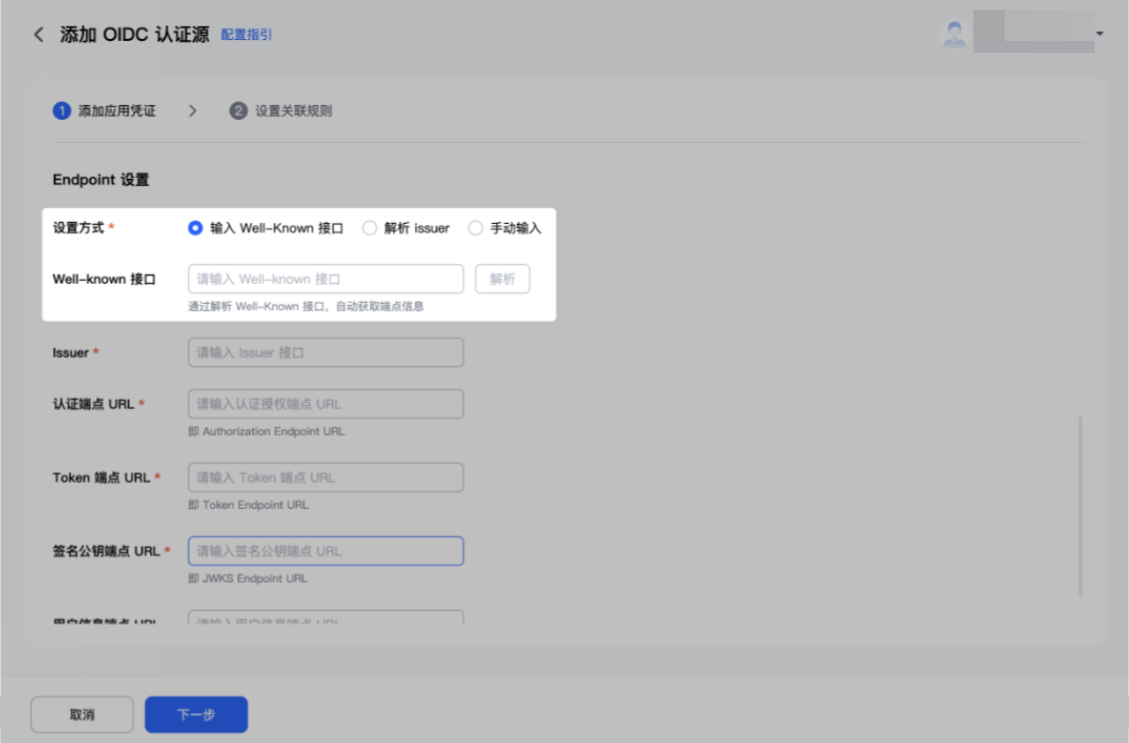
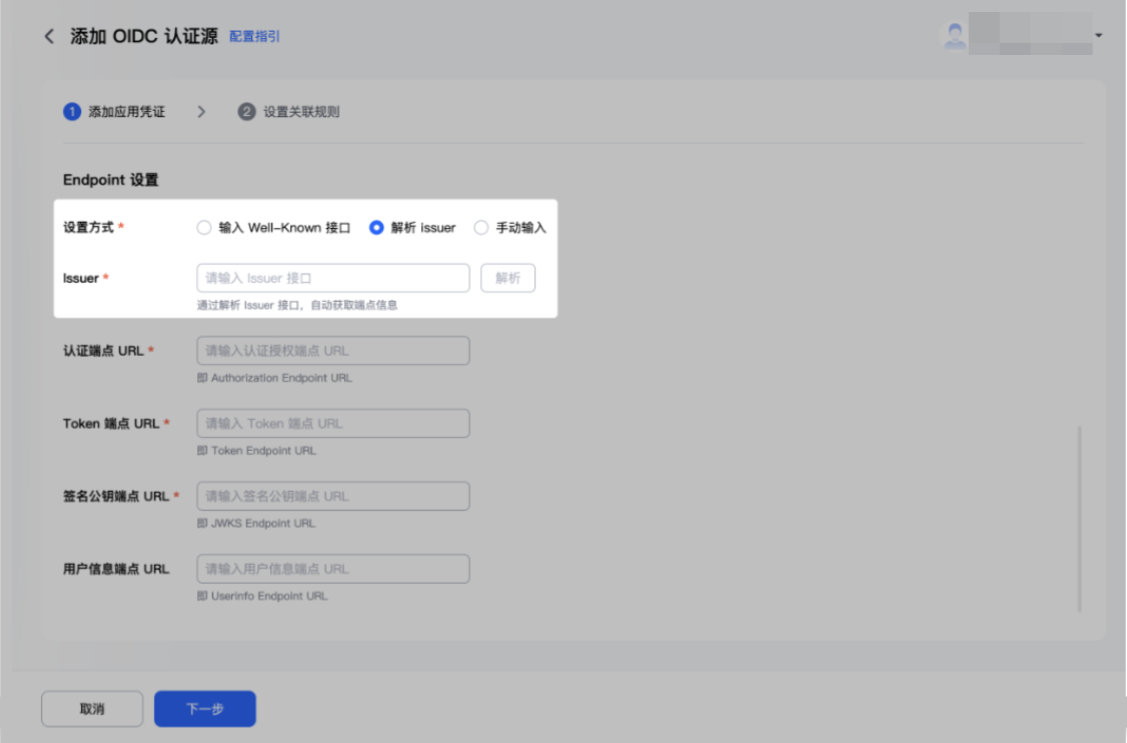
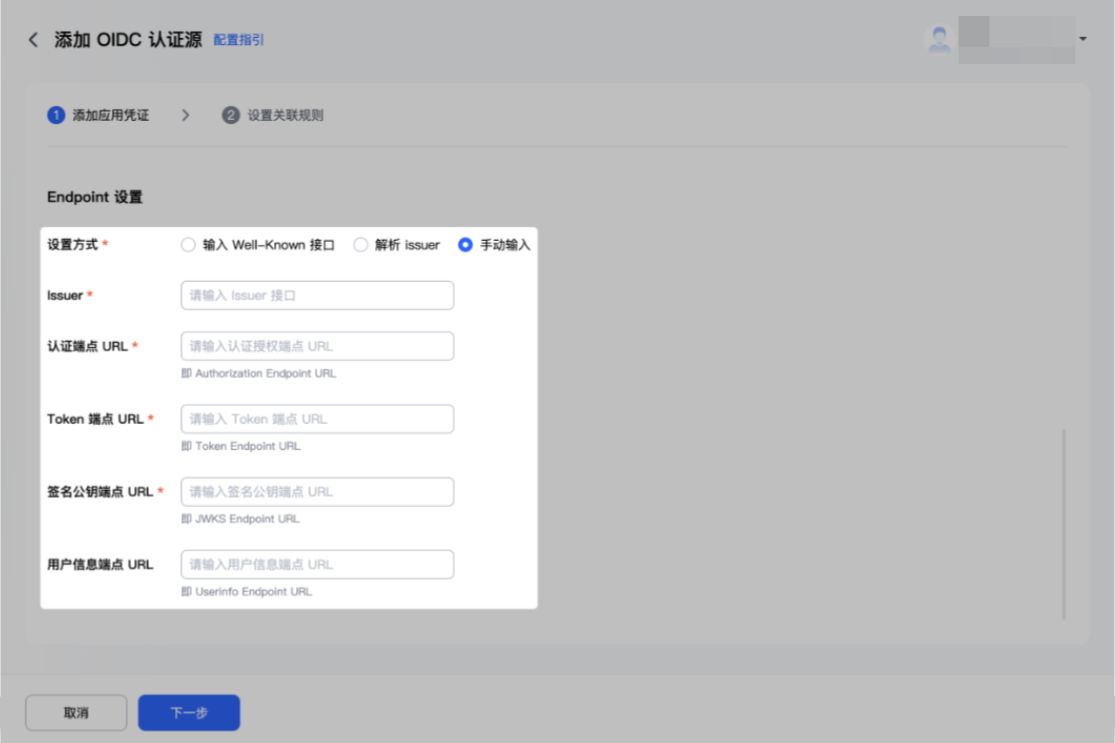
企业控制台支持“Well-Known 接口”、“解析 issuer”和“手动输入”三种 Endpoint 配置方式,您可以根据第三方身份提供商提供的 OIDC 配置信息形式进行选择。
1. 如果第三方身份提供商提供的是 Well-Known 接口,可以选择“输入 Well-Known 接口”,在输入框中填写该地址后单击解析,企业控制台将自动解析出 Endpoint 配置信息。如发现解析内容有误,可在解析完成后进行必要的修改。
2. 如果第三方身份提供商提供的是 Issuer URL,可以选择“解析 issuer”,在输入框中填写该地址后单击解析,企业控制台将自动解析出 Endpoint 配置信息。如发现解析内容有误,可在解析完成后进行必要的修改。
3. 如果第三方身份提供商提供的是详细的 Endpoint 信息,可以选择“手动输入”,填写第三方身份提供商提供的 Endpoint 信息,包括 Issuer、认证端点(Authorization Endpoint)、Token 端点(Token Endpoint)、签名公钥端点(JWKS Endpoint)、用户信息端点(Userinfo Endpoint)。
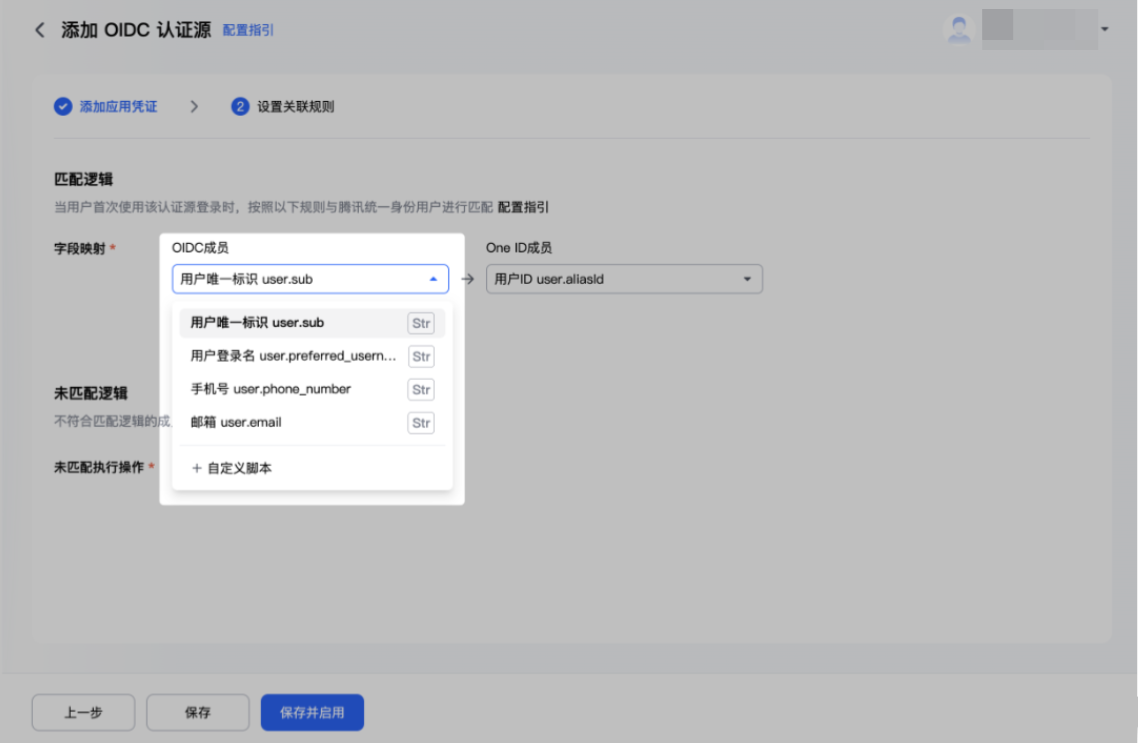
步骤3:配置关联规则
1. 匹配逻辑预置字段
属性字段名称 | 属性字段标识 | 属性字段类型 |
用户唯一标识 | user.sub | String |
用户登录名 | user.preferred_username | String |
手机号 | user.phone_number | String |
邮箱 | user.email | String |
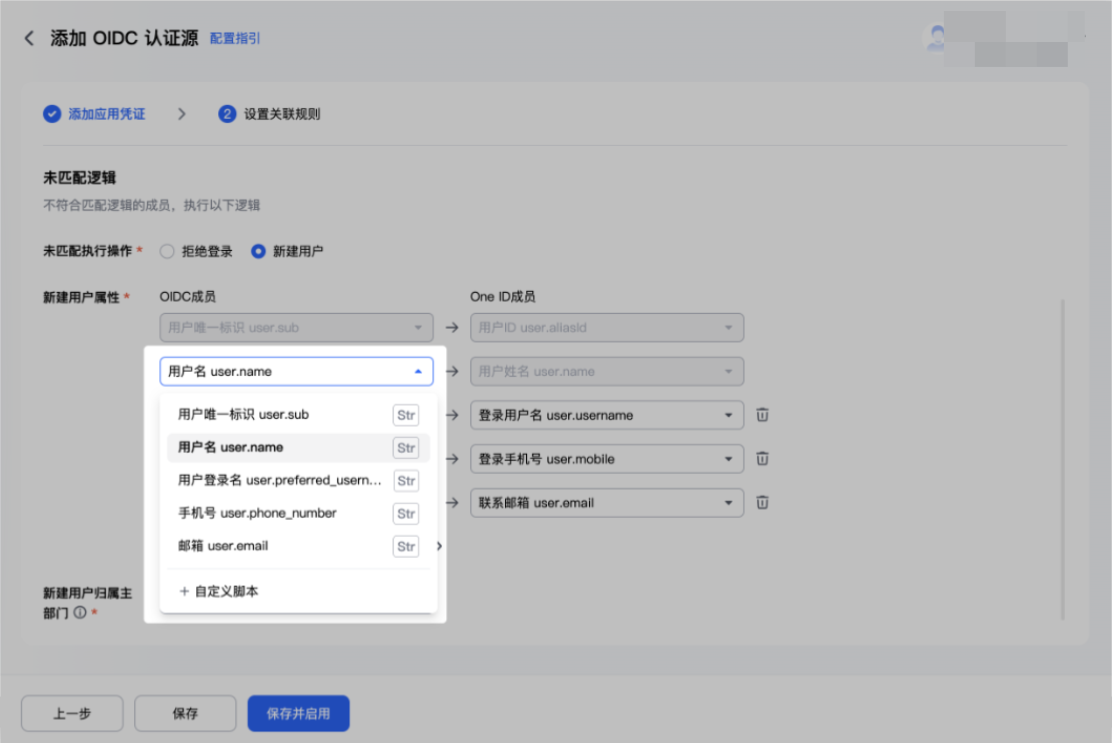
2. 新建用户预置属性字段
属性字段名称 | 属性字段标识 | 属性字段类型 |
用户唯一标识 | user.sub | String |
用户名 | user.name | String |
用户登录名 | user.preferred_username | String |
手机号 | user.phone_number | String |
邮箱 | user.email | String |
步骤4:OIDC 认证源登录测试
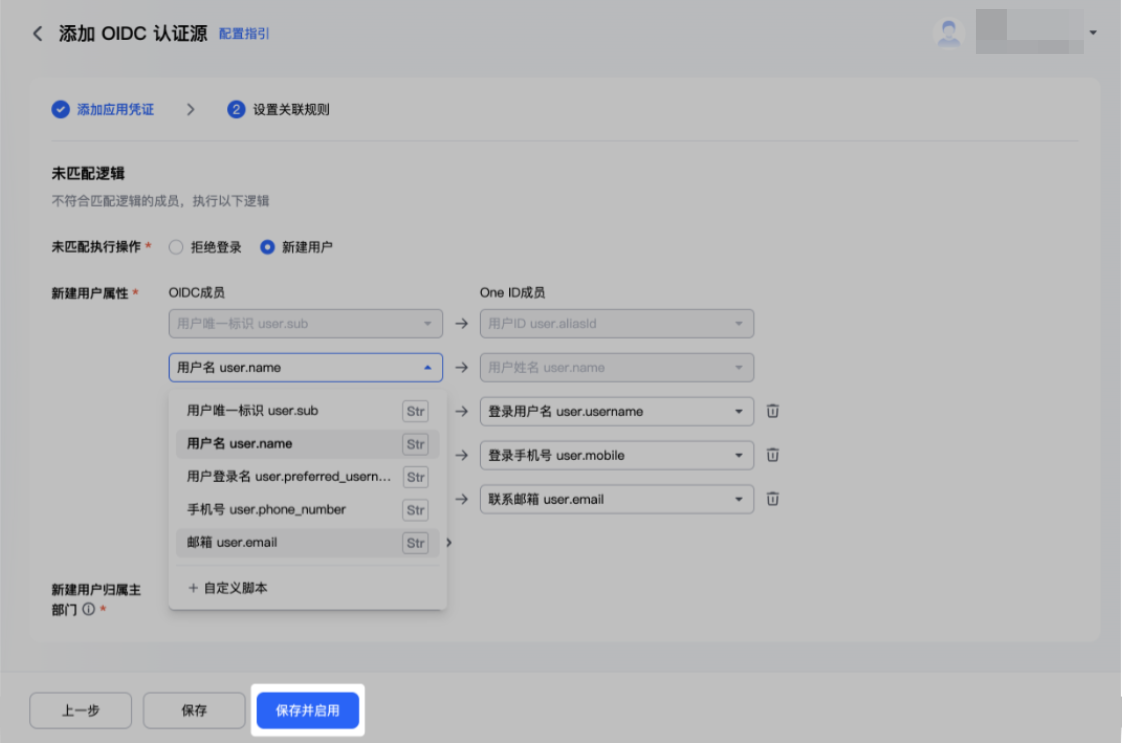
1. 以上信息配置完成后,单击保存并启用。说明:您也可以在认证源列表页执行启动操作。
2. 使用无痕模式重新进入企业管理后台登录页面(或直接单击退出返回企业控制台登录页面)。
3. 单击 SSO,在 SSO 域名页输入企业域名,然后单击下一步。
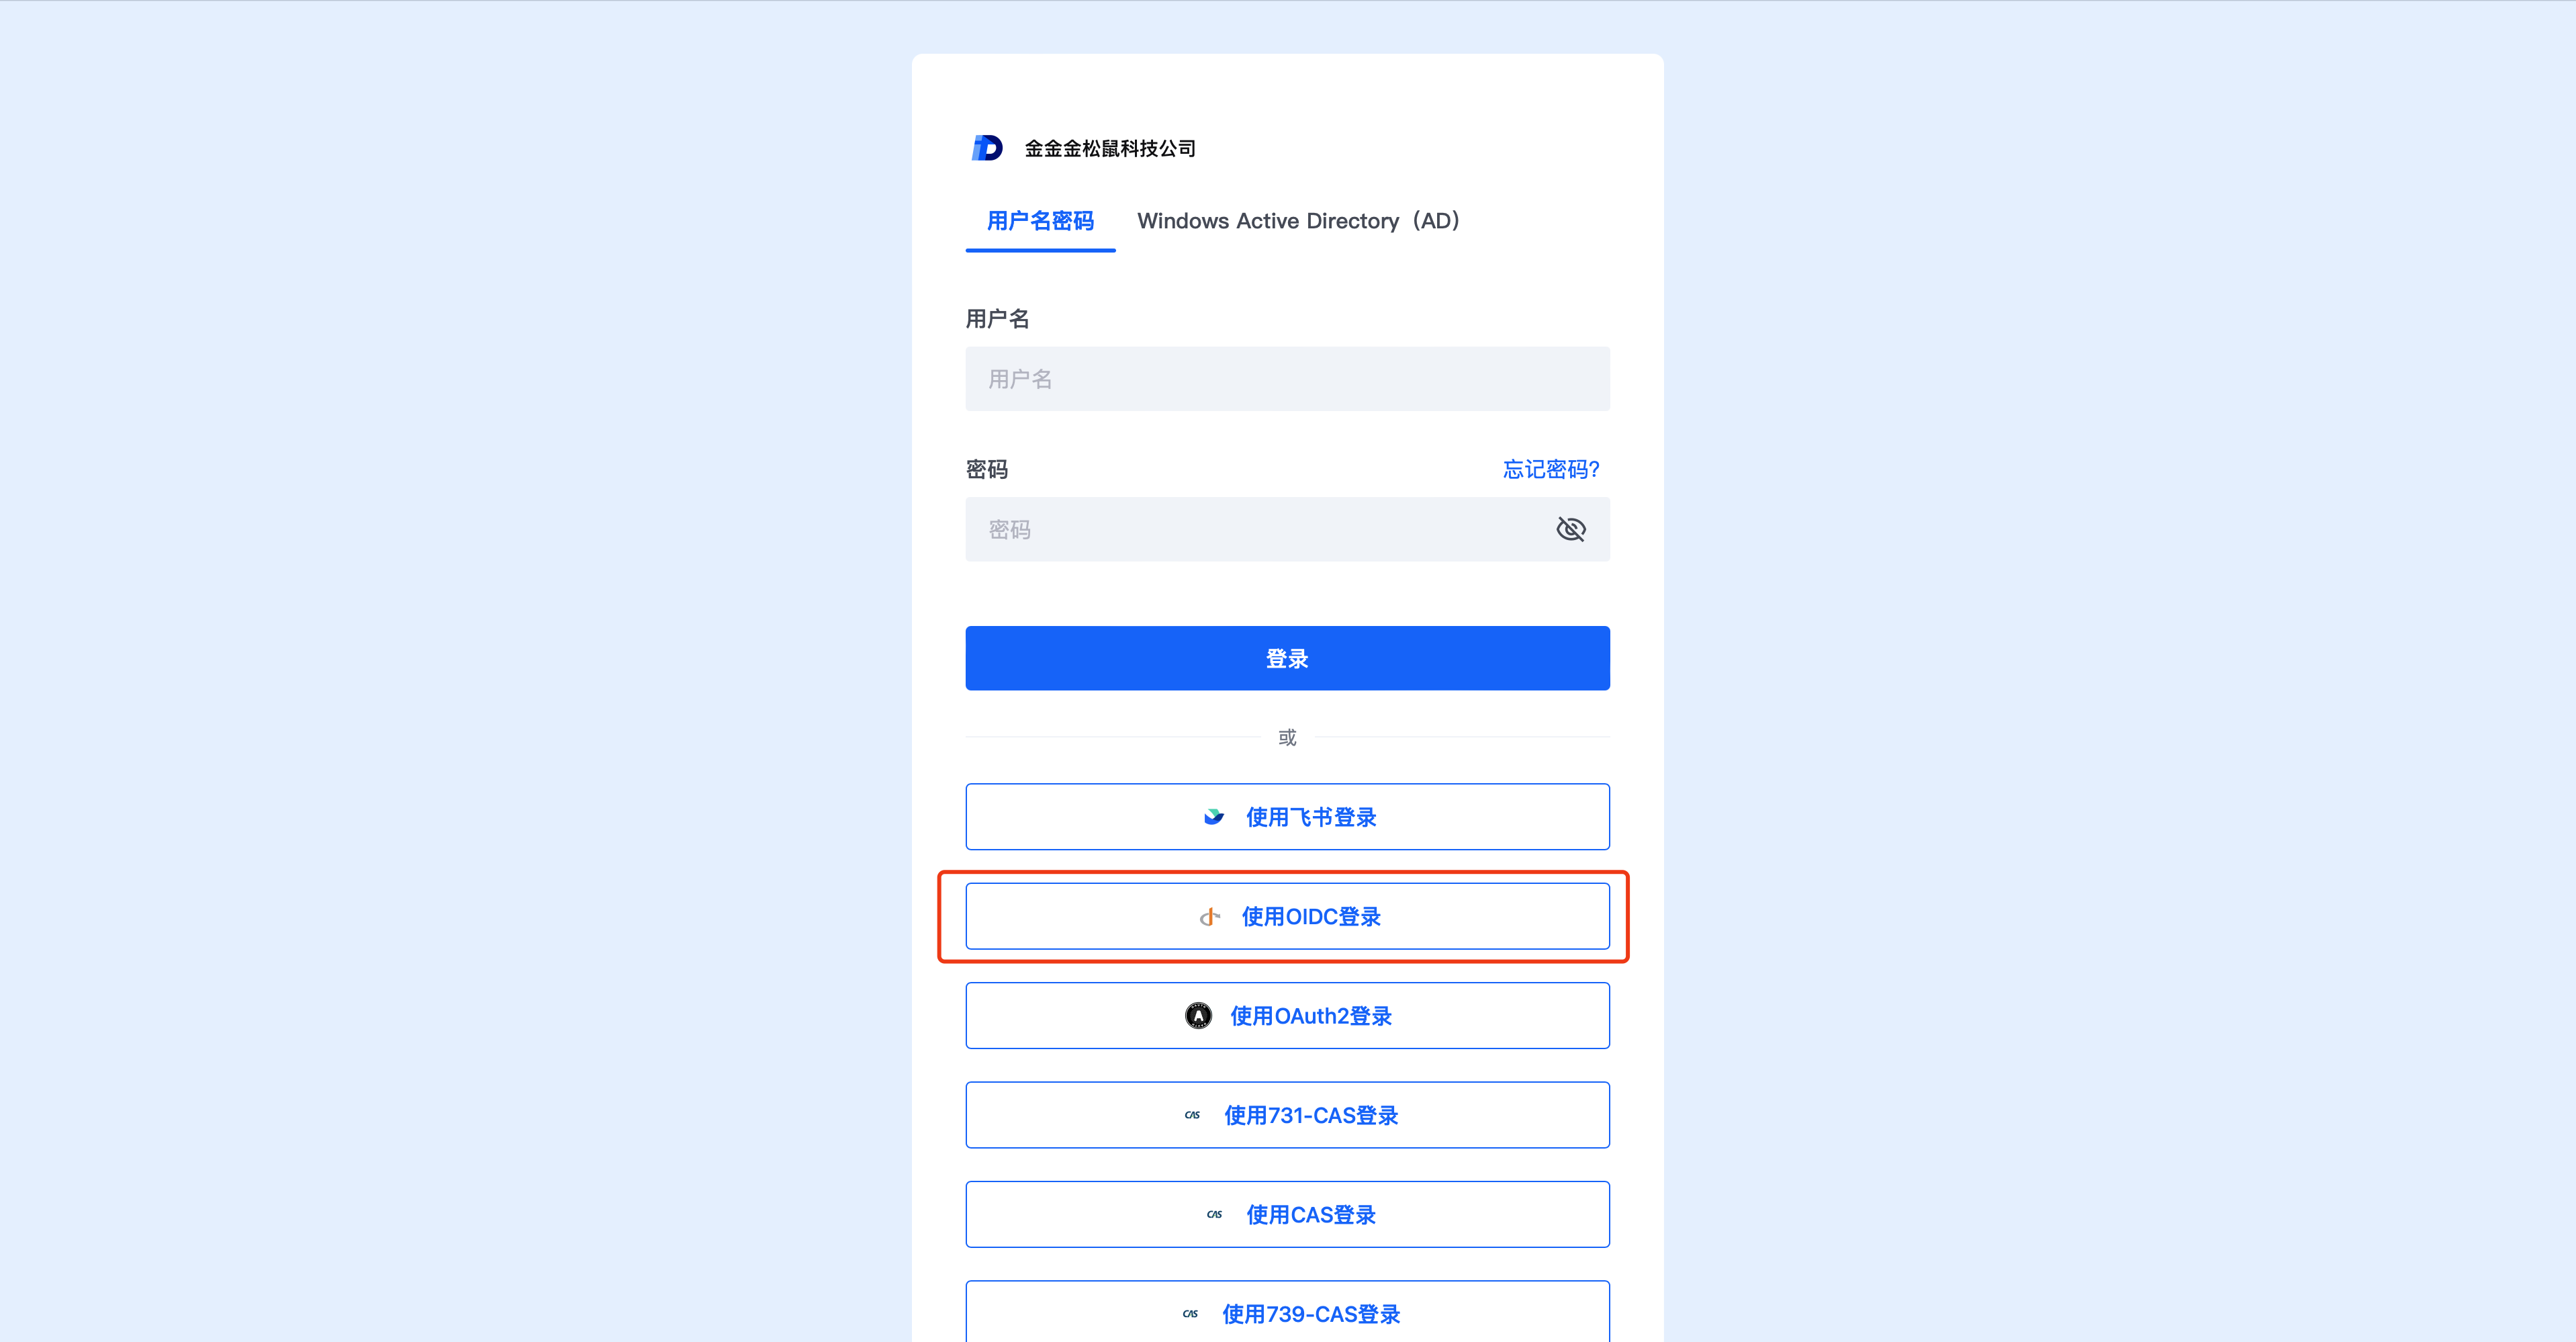
4. 如果您还启用了其他认证源,将进入企业控制台登录页面,页面上会显示对应 OIDC 认证源的登录入口,单击后跳转至第三方身份提供商登录页面。
5. 此时使用第三方身份提供商的凭证进行认证登录,登录成功后,会成功进入到企业控制台系统中。


