禁止不必要的网络端口的入站或出站流量,收敛端口暴露面,减小被攻击的概率。
审计日志
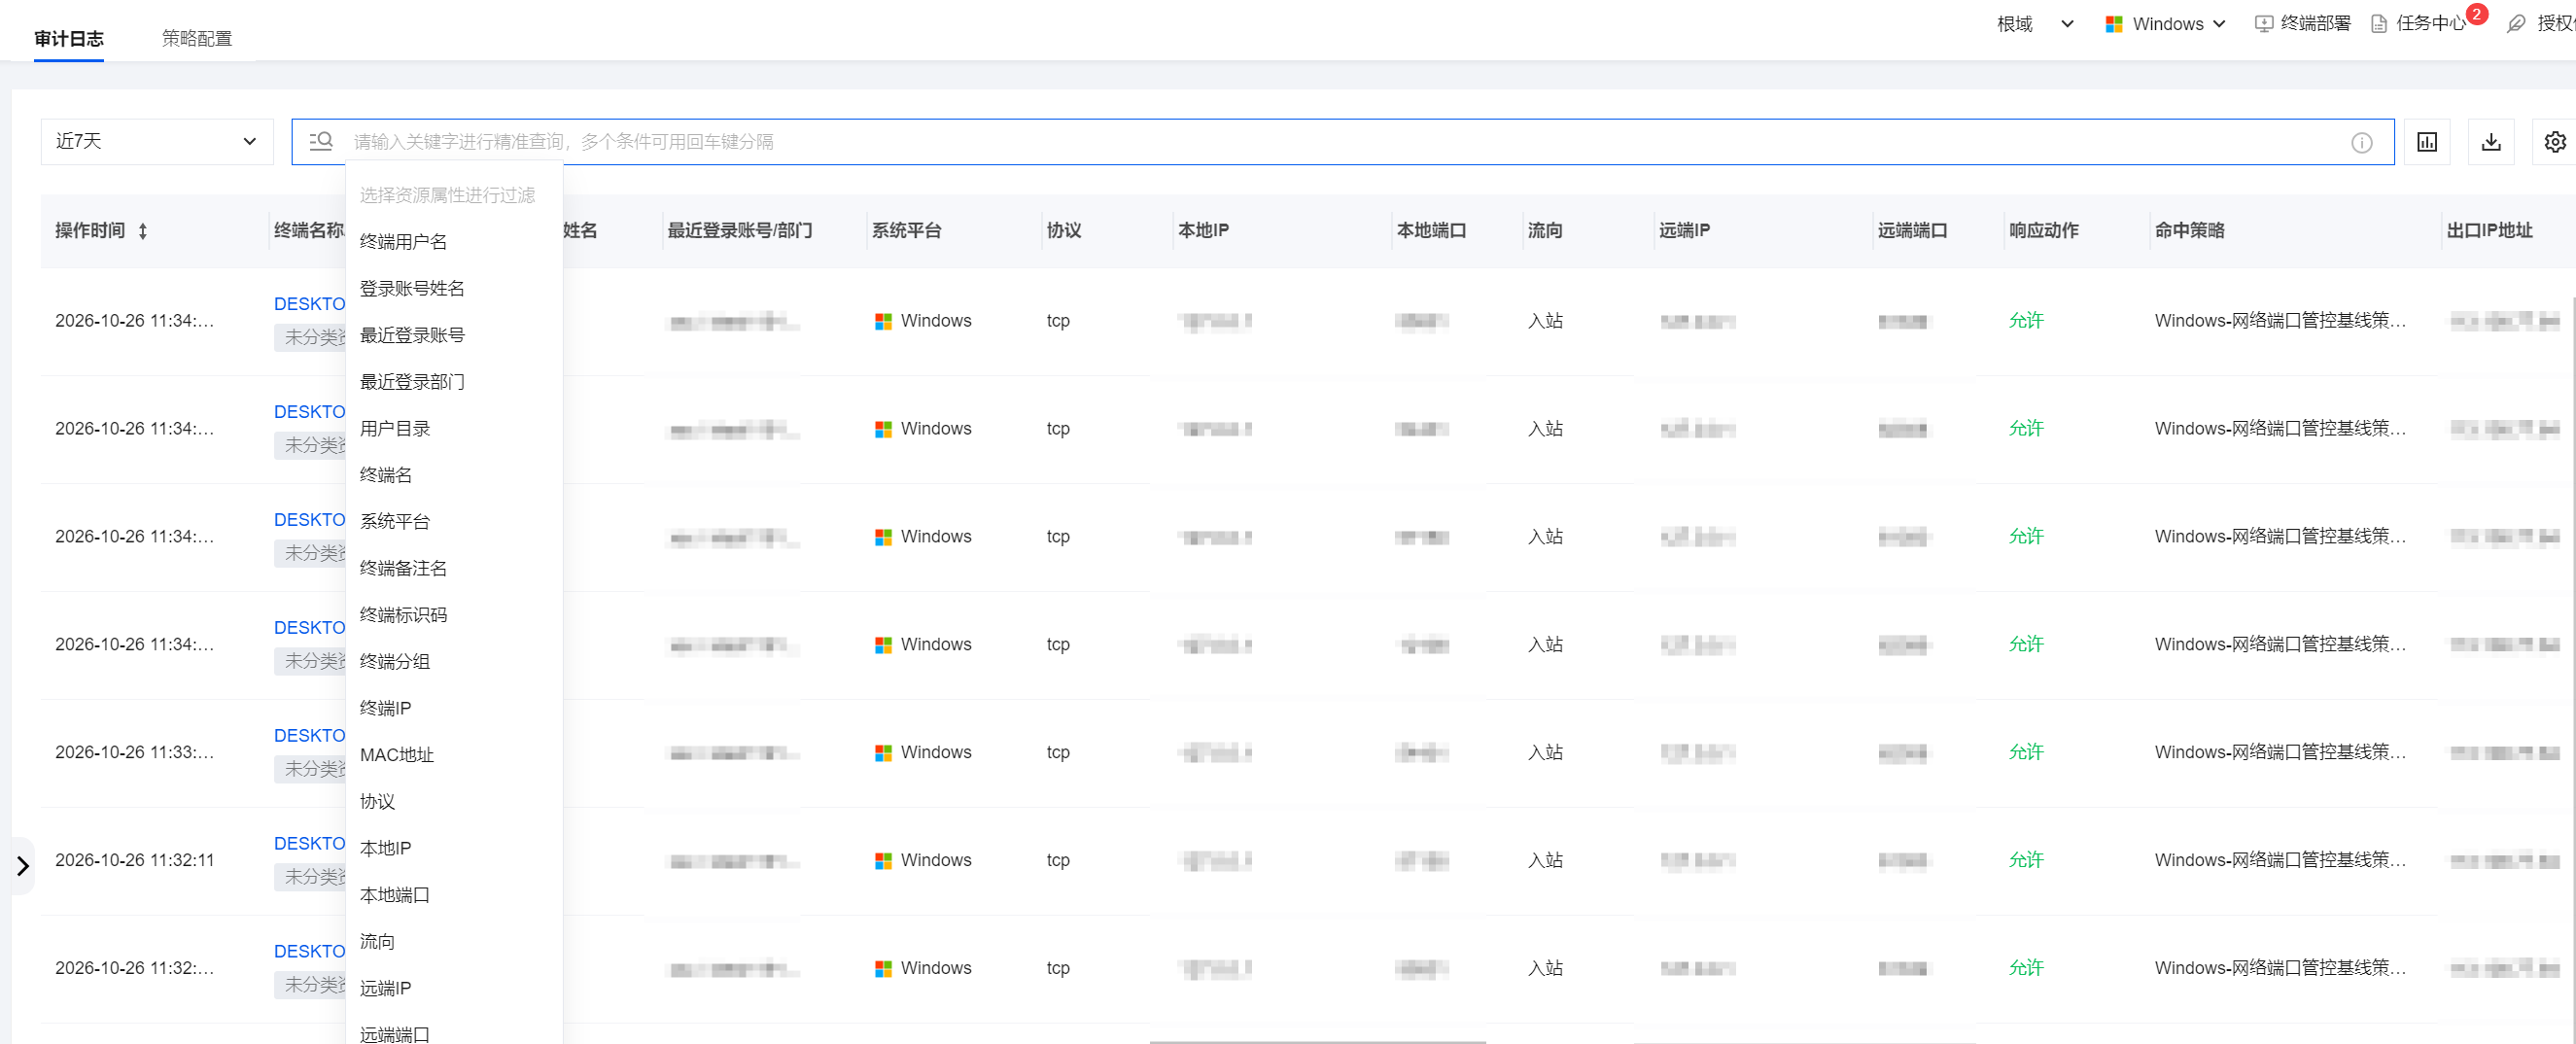
审计日志用于记录终端网络访问明细,管理员可查看各终端请求的协议、IP、端口及命中策略情况,用于追溯网络安全访问行为、辅助安全审计与问题排查。
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择终端管控 > 防火墙管控 > 审计日志。
2. 在审计日志页面,选择查询的时间范围(如近 7 天)。在搜索框中输入关键字进行精准查询,多个条件可用回车键分隔。
3. 审计日志数据量较大时,建议结合关键字和时间范围精准筛选,提升查询效率。
策略配置
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择终端管控 > 防火墙管控 > 策略配置,单击新建策略。
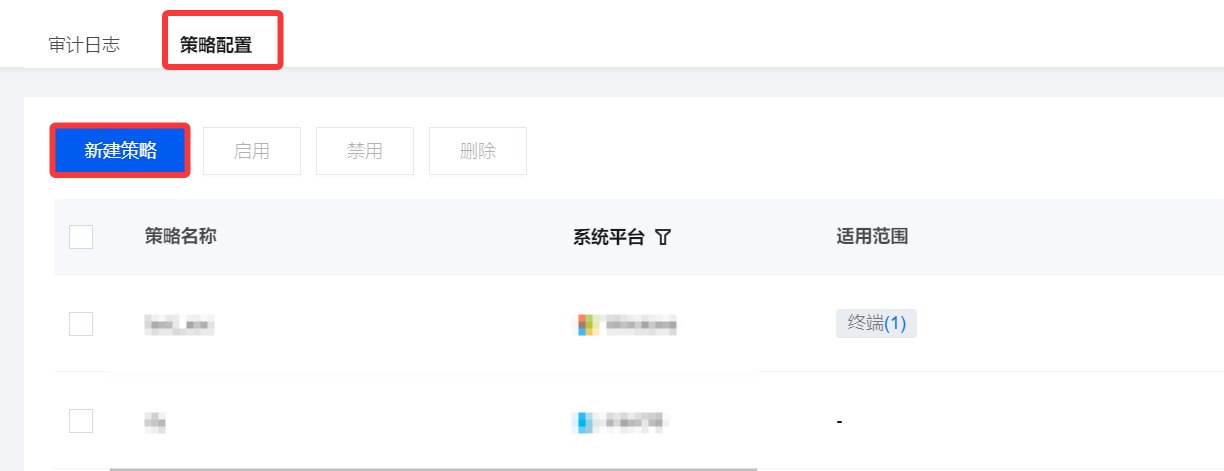
2. 在新建策略页面,配置相关参数。
2.1 输入策略名称,并输入策略描述等参数。
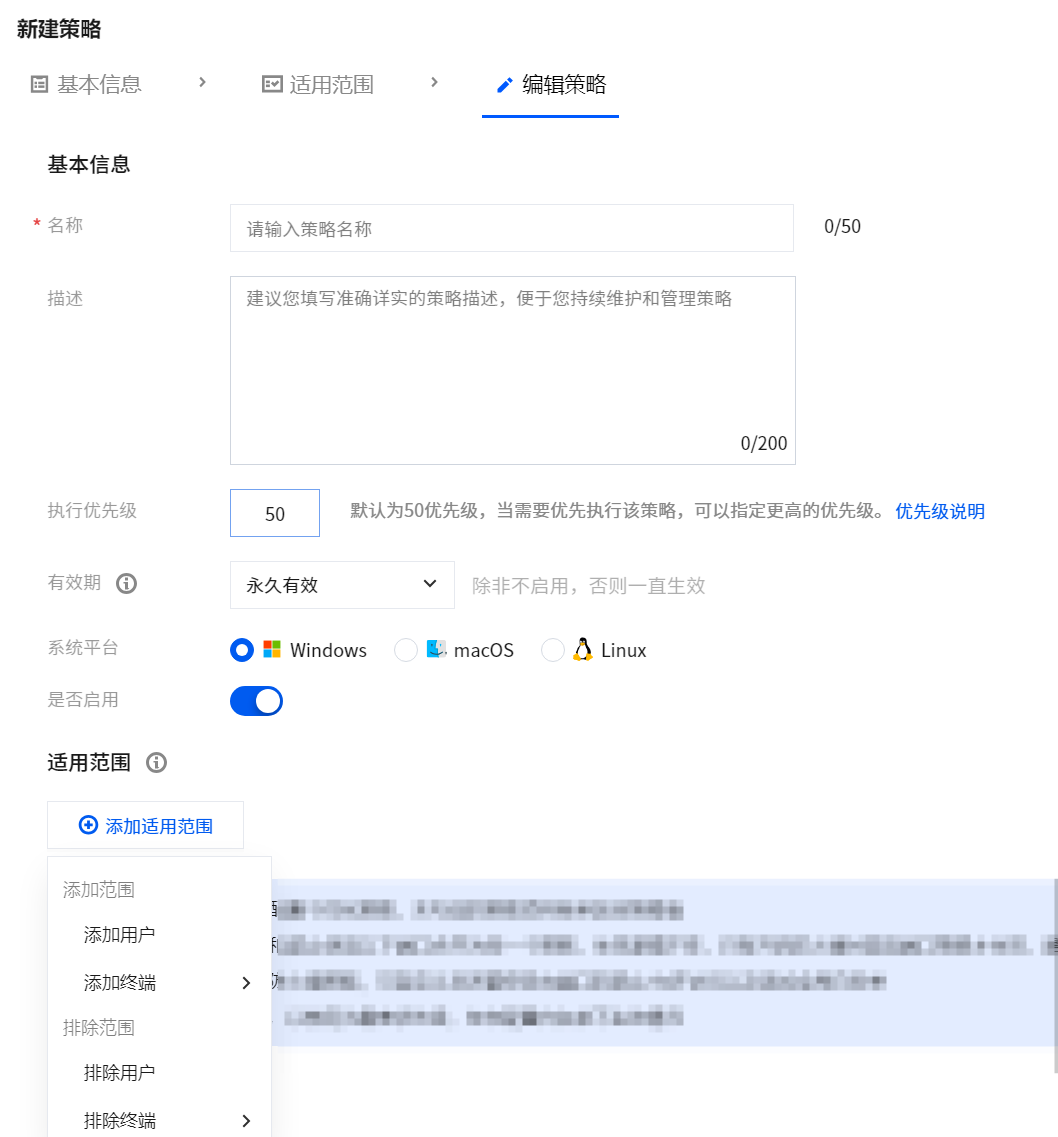
2.2 单击添加适用范围 ,勾选需管控/排除的用户/终端名称,单击确定。
3. 根据实际需求,选择如下策略,单击保存。
防火墙设置
防火墙设置用于管控终端设备的网络访问行为,通过全局白名单和端口管控实现精准的出入站控制,帮助管理员限制风险端口开放、防范内部横向渗透,保障终端网络安全。
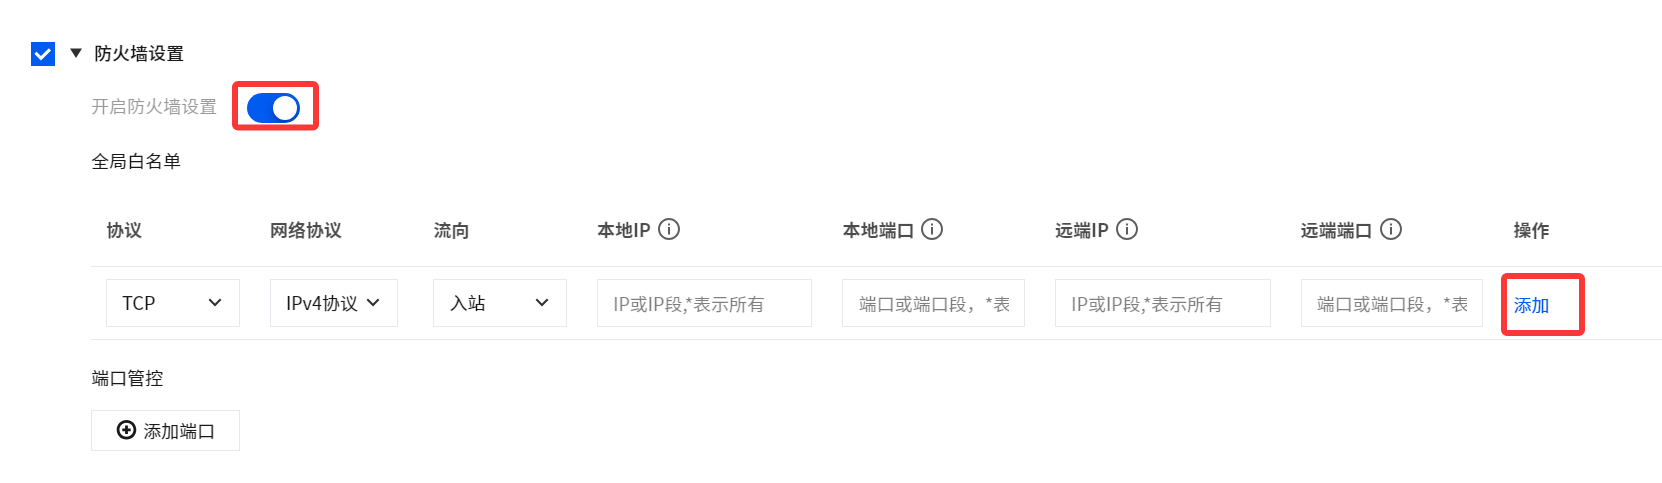
1. 勾选防火墙设置,单击
2. 开启后,全局白名单和端口管控功能即可使用。
全局白名单
1. 全局白名单用于配置终端始终放行的网络规则,命中白名单的流量不会被防火墙拦截。
2. 在全局白名单配置窗口中,按需填写规则参数。
参数名称 | 说明 |
协议 | 匹配的网络协议,支持 TCP、UDP 、ICMP |
网络协议 | 网络协议版本,支持 IPv4 协议、IPv6 协议 |
流向 | 流量方向,支持入站、出站、双向 |
本地 IP | 支持单个 IP 地址或 IP 段 示例:网络协议选择 IPV4 时,"10.10.10.10"或“10.10.10.10/24”; 示例:网络协议选择 IPV6 时,“2001:db8::1”或“2001:db8::/32” |
本地端口 | 支持单端口号或基于'-'的端口段 例如:“80”、“1-65535” |
远端 IP | 支持单个 IP 地址或 IP 段 示例:网络协议选择 IPV4 时,"10.10.10.10"或“10.10.10.10/24”; 网络协议选择 IPV6 时,“2001:db8::1”或“2001:db8::/32” |
远端端口 | 支持单端口号或基于'-'的端口段 例如“80”、“1-65535” |
3. 配置完成单击添加并保存。
端口管控
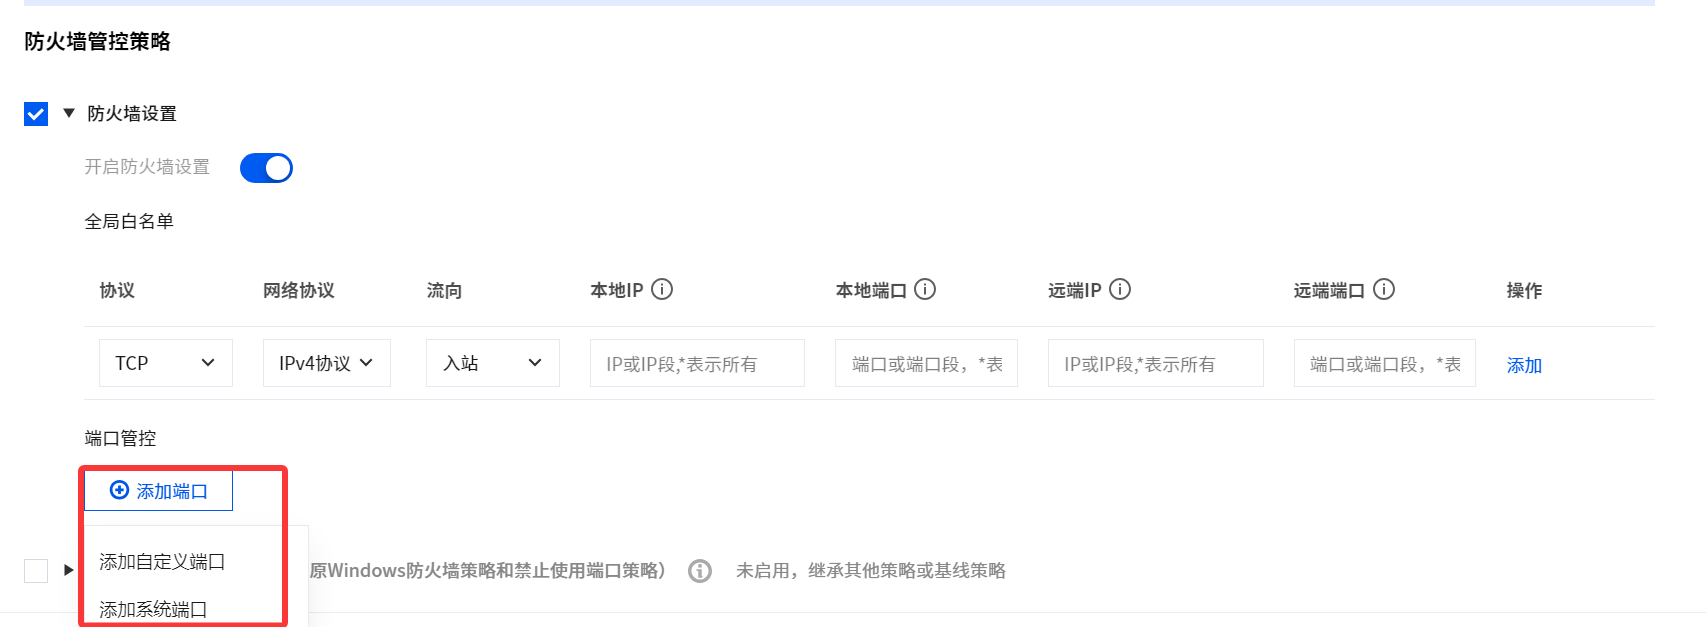
端口管控用于对终端开放端口进行精细化管控,支持添加自定义端口规则和选择系统内置端口,实现禁止风险端口、拦截非法入站访问。
添加自定义端口
自定义端口用于按需创建独立的端口管控规则,可精确配置协议、流向、IP 与端口范围。
1. 在端口管控区域,单击添加端口。
2. 在下拉菜单中,选择添加自定义端口。
3. 在添加自定义端口窗口中,选择网络协议(IPv4 协议 / IPv6 协议)。
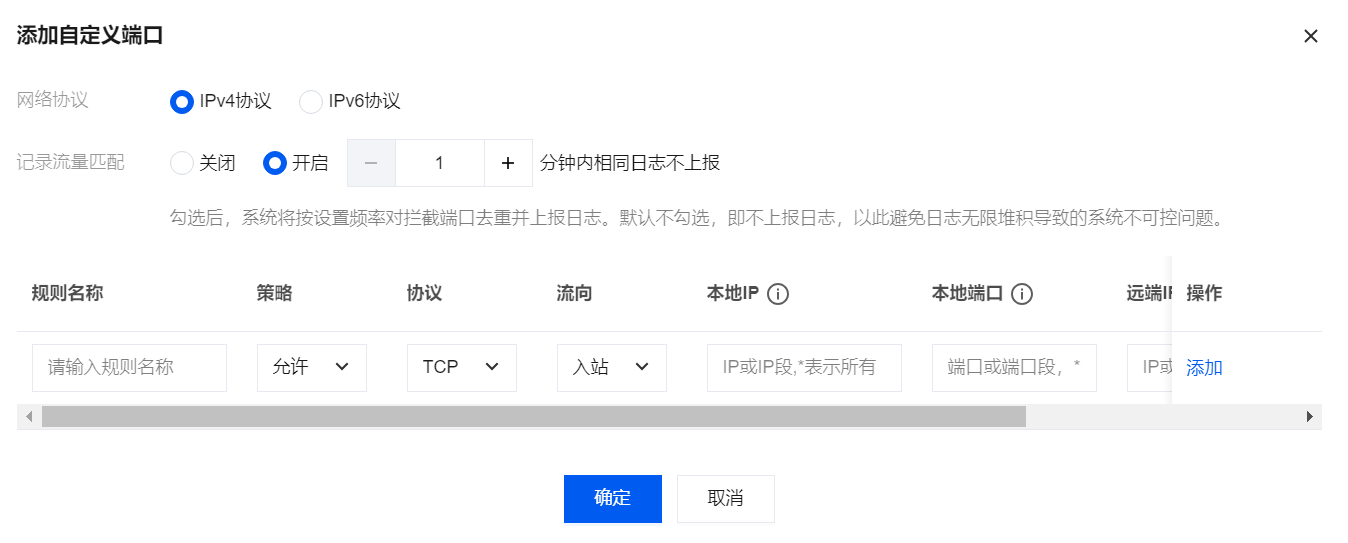
4. 配置记录流量匹配开关,单击关闭/开启,系统按设置频率对拦截端口去重并上报审计日志;默认不开启,即不上报日志,避免日志无限堆积导致系统不可控。
5. 填写规则名称,并配置规则参数。
参数名称 | 说明 |
网络协议 | 网络协议版本,支持 IPv4 协议、IPv6 协议 |
规则名称 | 自定义规则名称 |
策略 | 规则的动作,支持允许、禁止 |
协议 | 匹配的网络协议,支持 TCP、UDP 、ICMP |
流向 | 流量方向,支持入站、出站、双向 |
本地 IP | 支持单个 IP 地址或 IP 段 示例:网络协议选择 IPV4 时,"10.10.10.10"或“10.10.10.10/24” 示例:网络协议选择 IPV6 时,“2001:db8::1”或“2001:db8::/32” |
本地端口 | 支持单端口号或基于'-'的端口段 例如:“80”、“1-65535” |
远端 IP | 支持单个 IP 地址或 IP 段 示例:网络协议选择 IPV4 时,"10.10.10.10"或“10.10.10.10/24” 网络协议选择 IPV6 时,“2001:db8::1”或“2001:db8::/32” |
远端端口 | 支持单端口号或基于'-'的端口段 例如“80”、“1-65535” |
6. 配置完成单击确定,完成自定义端口的添加。
注意事项
记录流量匹配默认关闭。开启后需关注日志量,避免日志堆积影响系统性能。
建议仅对明确需要管控的端口创建自定义规则,避免规则过多增加运维复杂度。
添加系统端口
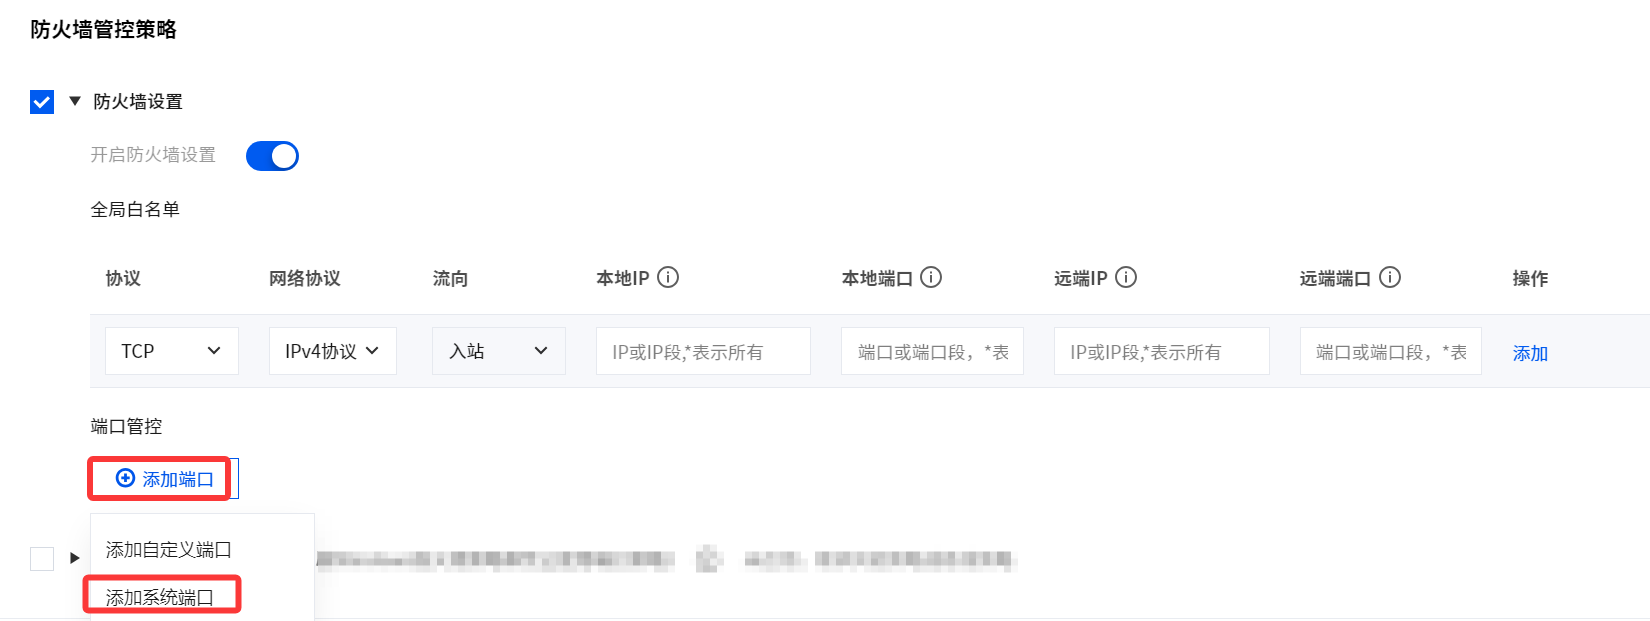
系统端口为 iOA 预置的常见风险端口清单,管理员可直接勾选内置端口快速下发管控,无需手动填写端口号。
1. 在端口管控区域,单击添加端口。
2. 在下拉菜单中,选择添加系统端口。
3. 在添加系统端口窗口中,选择网络协议(IPv4 协议 / IPv6 协议)。
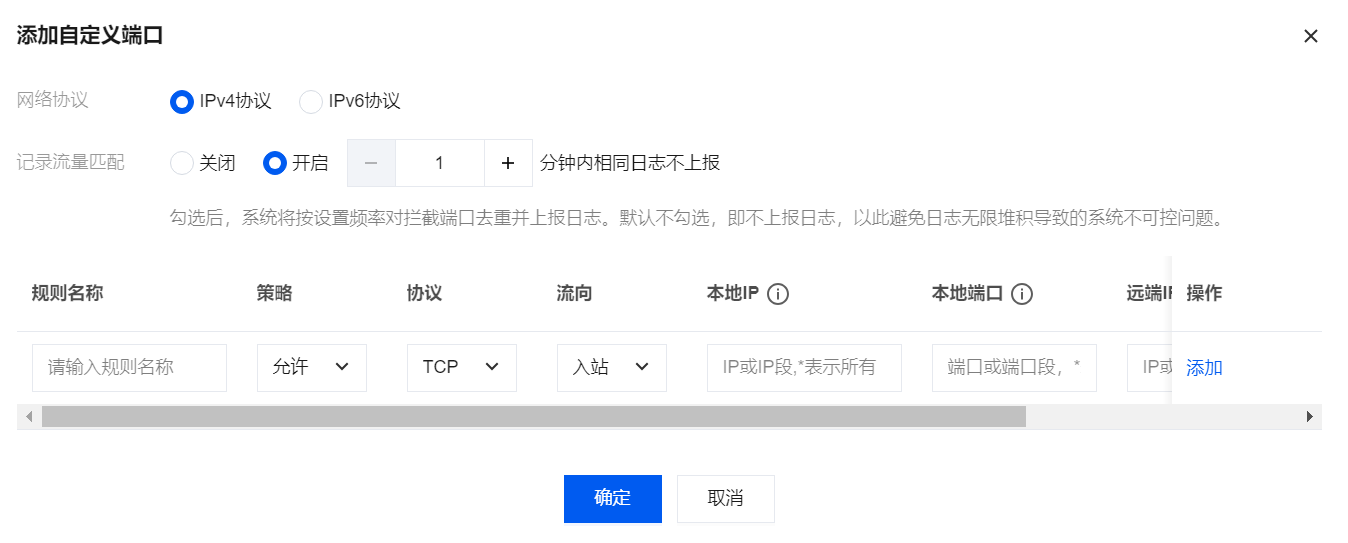
4. 配置记录流量匹配开关,单击关闭/开启,系统按设置频率对拦截端口去重并上报审计日志;默认不开启,即不上报日志,避免日志无限堆积导致系统不可控
5. 在系统端口列表中,勾选需要管控的端口。
说明:
内置端口清单覆盖常见的高风险端口(如 135、137、138、139、445、3389 等),建议优先使用系统端口进行管控,提高配置效率。
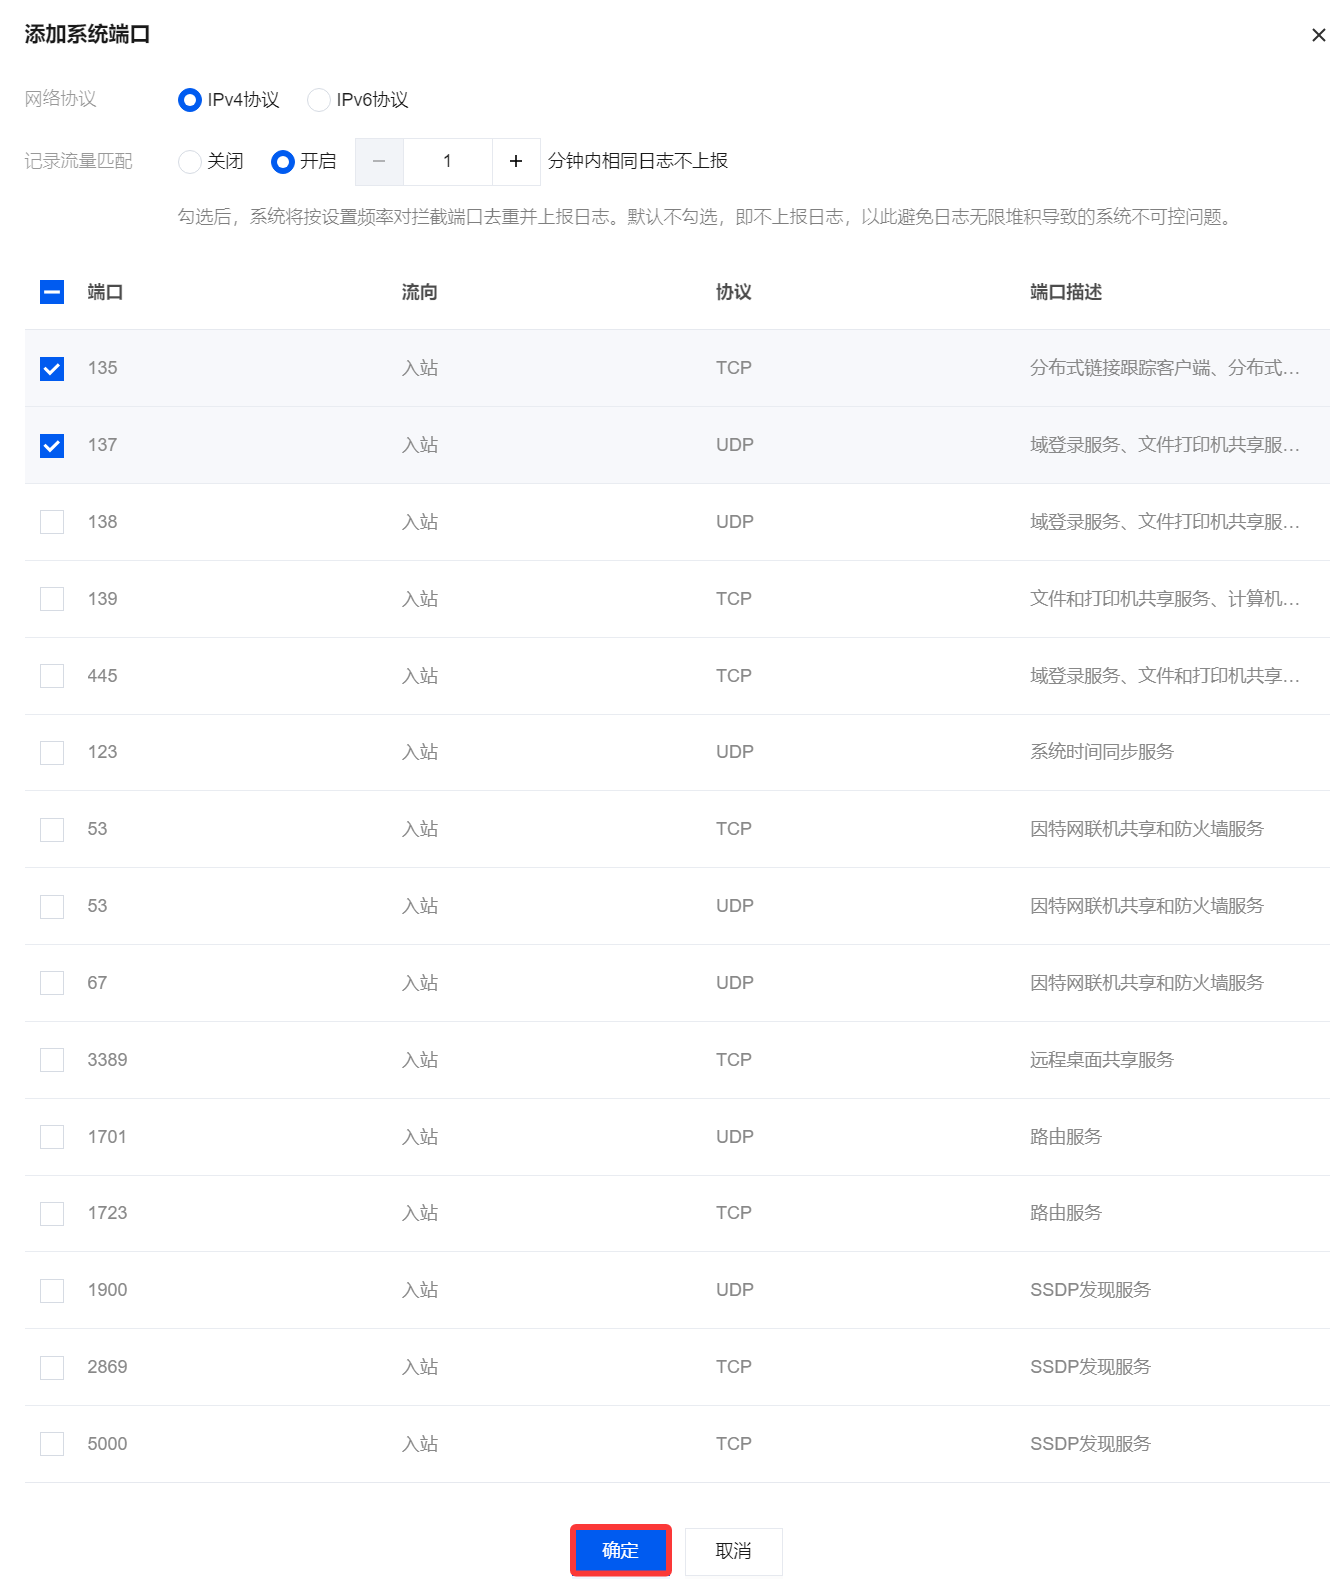
6. 单击确定,完成系统端口的添加。
Windows 系统防火墙设置
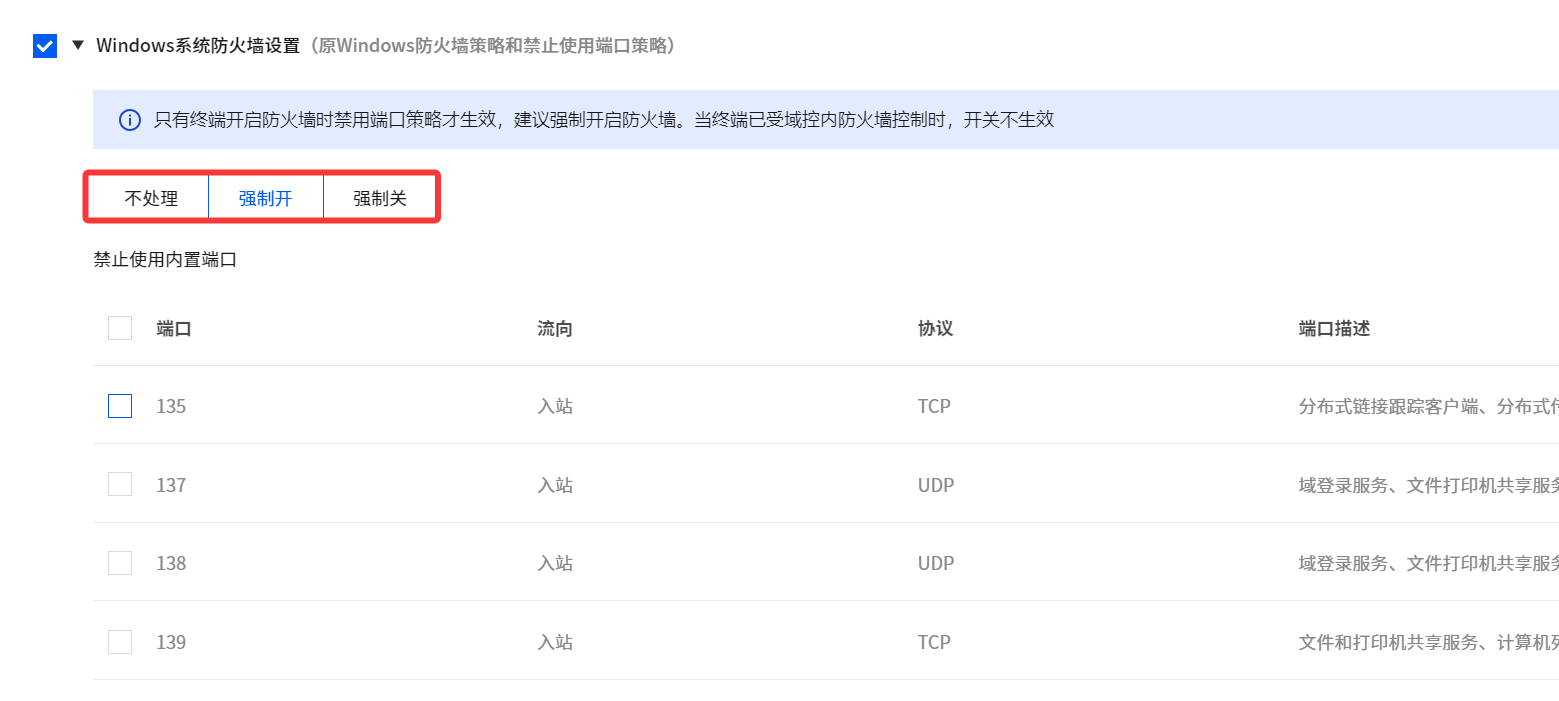
Windows 系统防火墙设置用于统一管理终端的 Windows 防火墙开关状态,并禁止终端使用内置风险端口。
说明:
禁用端口策略仅在终端开启防火墙时生效,建议强制开启防火墙。当终端已受域控内防火墙控制时,开关不生效。
当终端已受域控内防火墙组策略控制时,本策略不生效(入域的终端配置此策略不生效)。
勾选 Windows 系统防火墙设置 ,按需选择防火墙策略:
不处理:不对终端防火墙状态做任何干预。
强制开:强制开启终端 Windows 防火墙,使禁止端口策略生效。
强制关:强制关闭终端 Windows 防火墙。
禁止使用内置端口
1. 在强制开启防火墙的前提下,可禁止终端使用 iOA 预置的内置风险端口,阻断对应服务的非法入站访问。
2. 勾选需要禁止使用的内置端口,单击保存。
说明:
禁止端口策略仅在终端开启防火墙时才生效,需结合强制开策略使用,确保策略可靠落地。
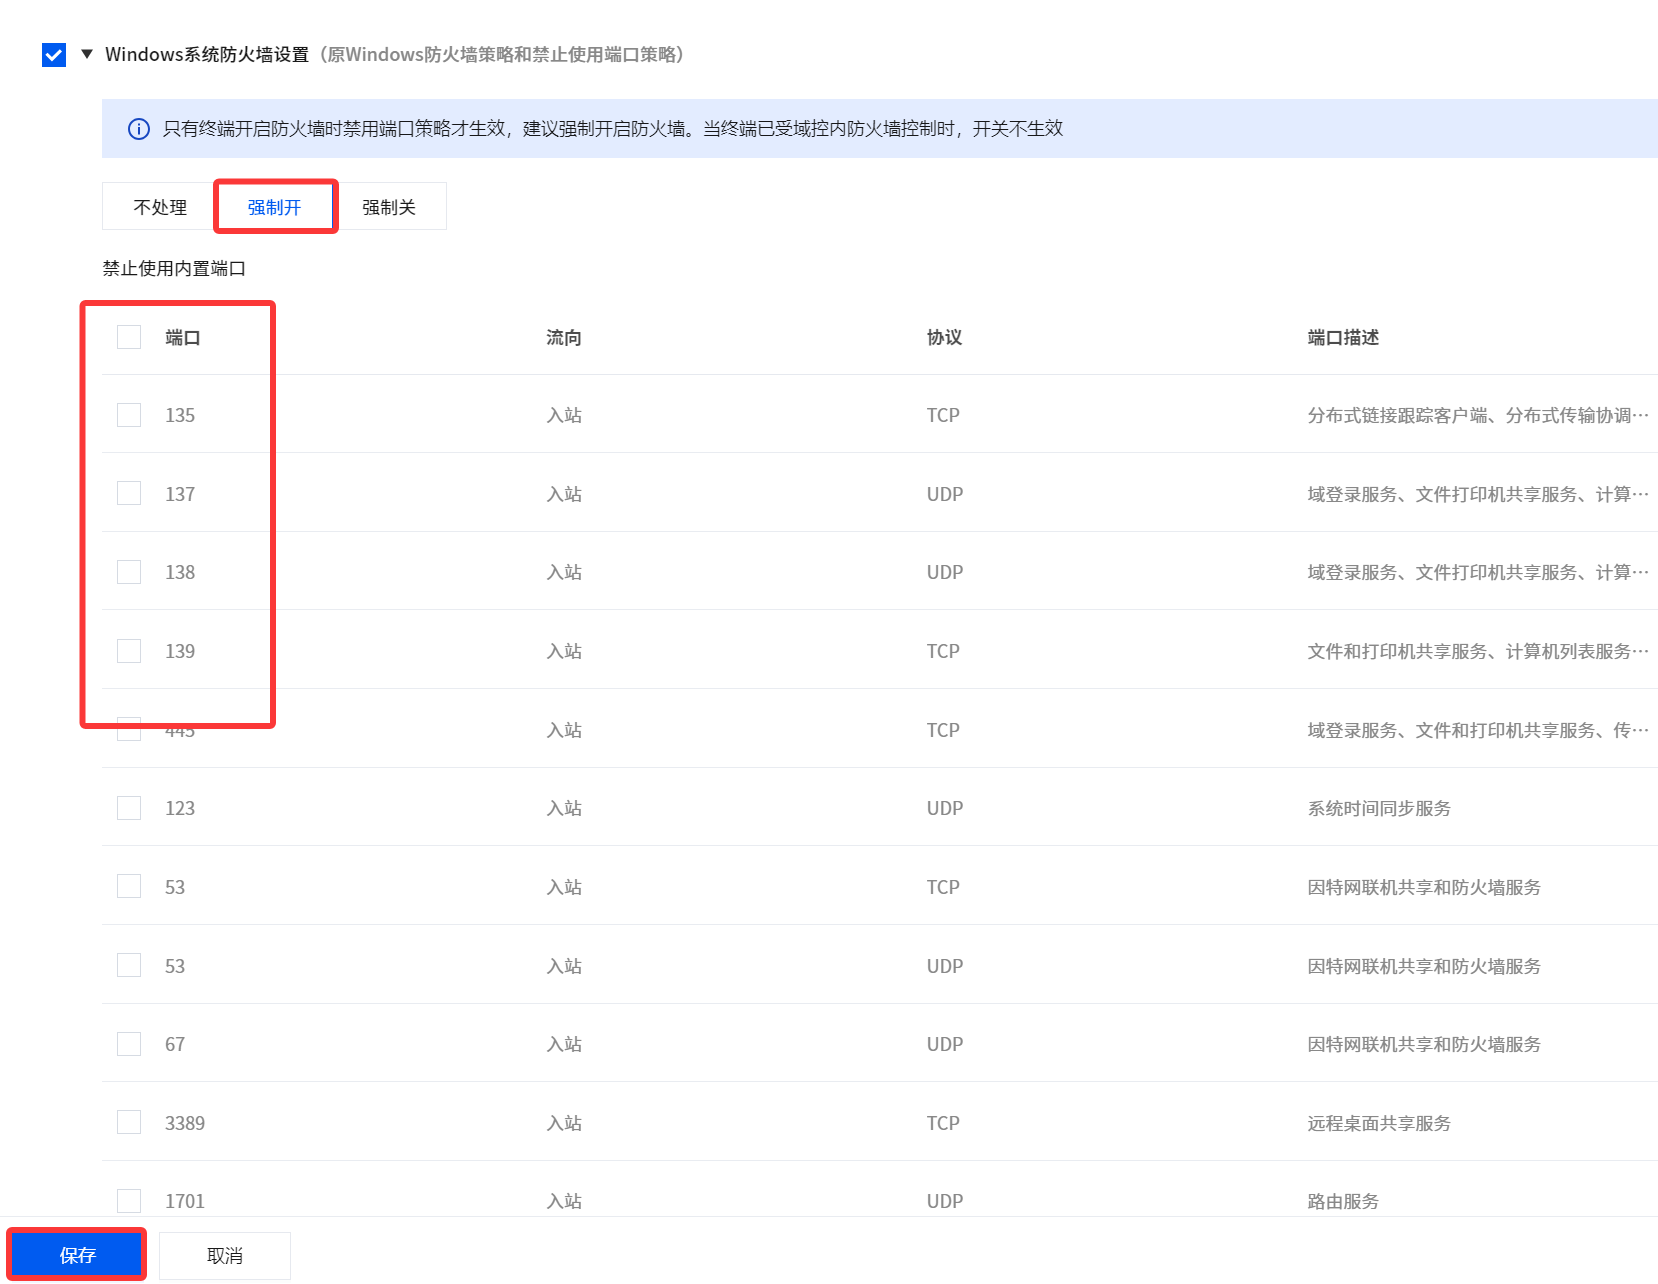
3. 完成配置后,策略自动下发至终端生效。
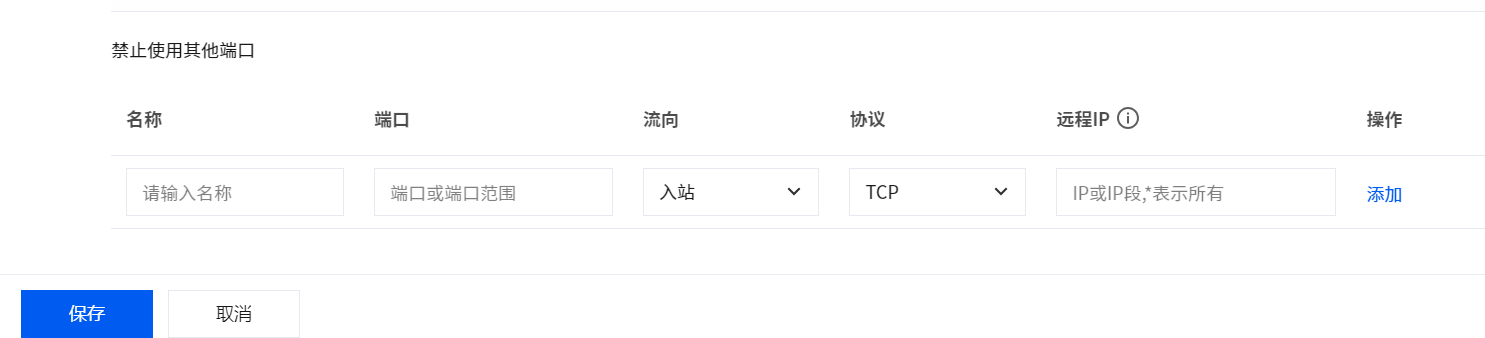
禁止使用其他端口
如需添加其他端口,配置端口、流向、协议等信息后,单击添加并保存。
macOS 系统防火墙设置
系统防火墙设置用于统一管控 macOS 终端的系统防火墙,支持强制开关、阻止所有传入连接、按应用程序设置访问规则,以及启用隐身模式和日志功能,保障 macOS 终端的入站连接安全。
1. 在策略配置中,系统平台选择 macOS。
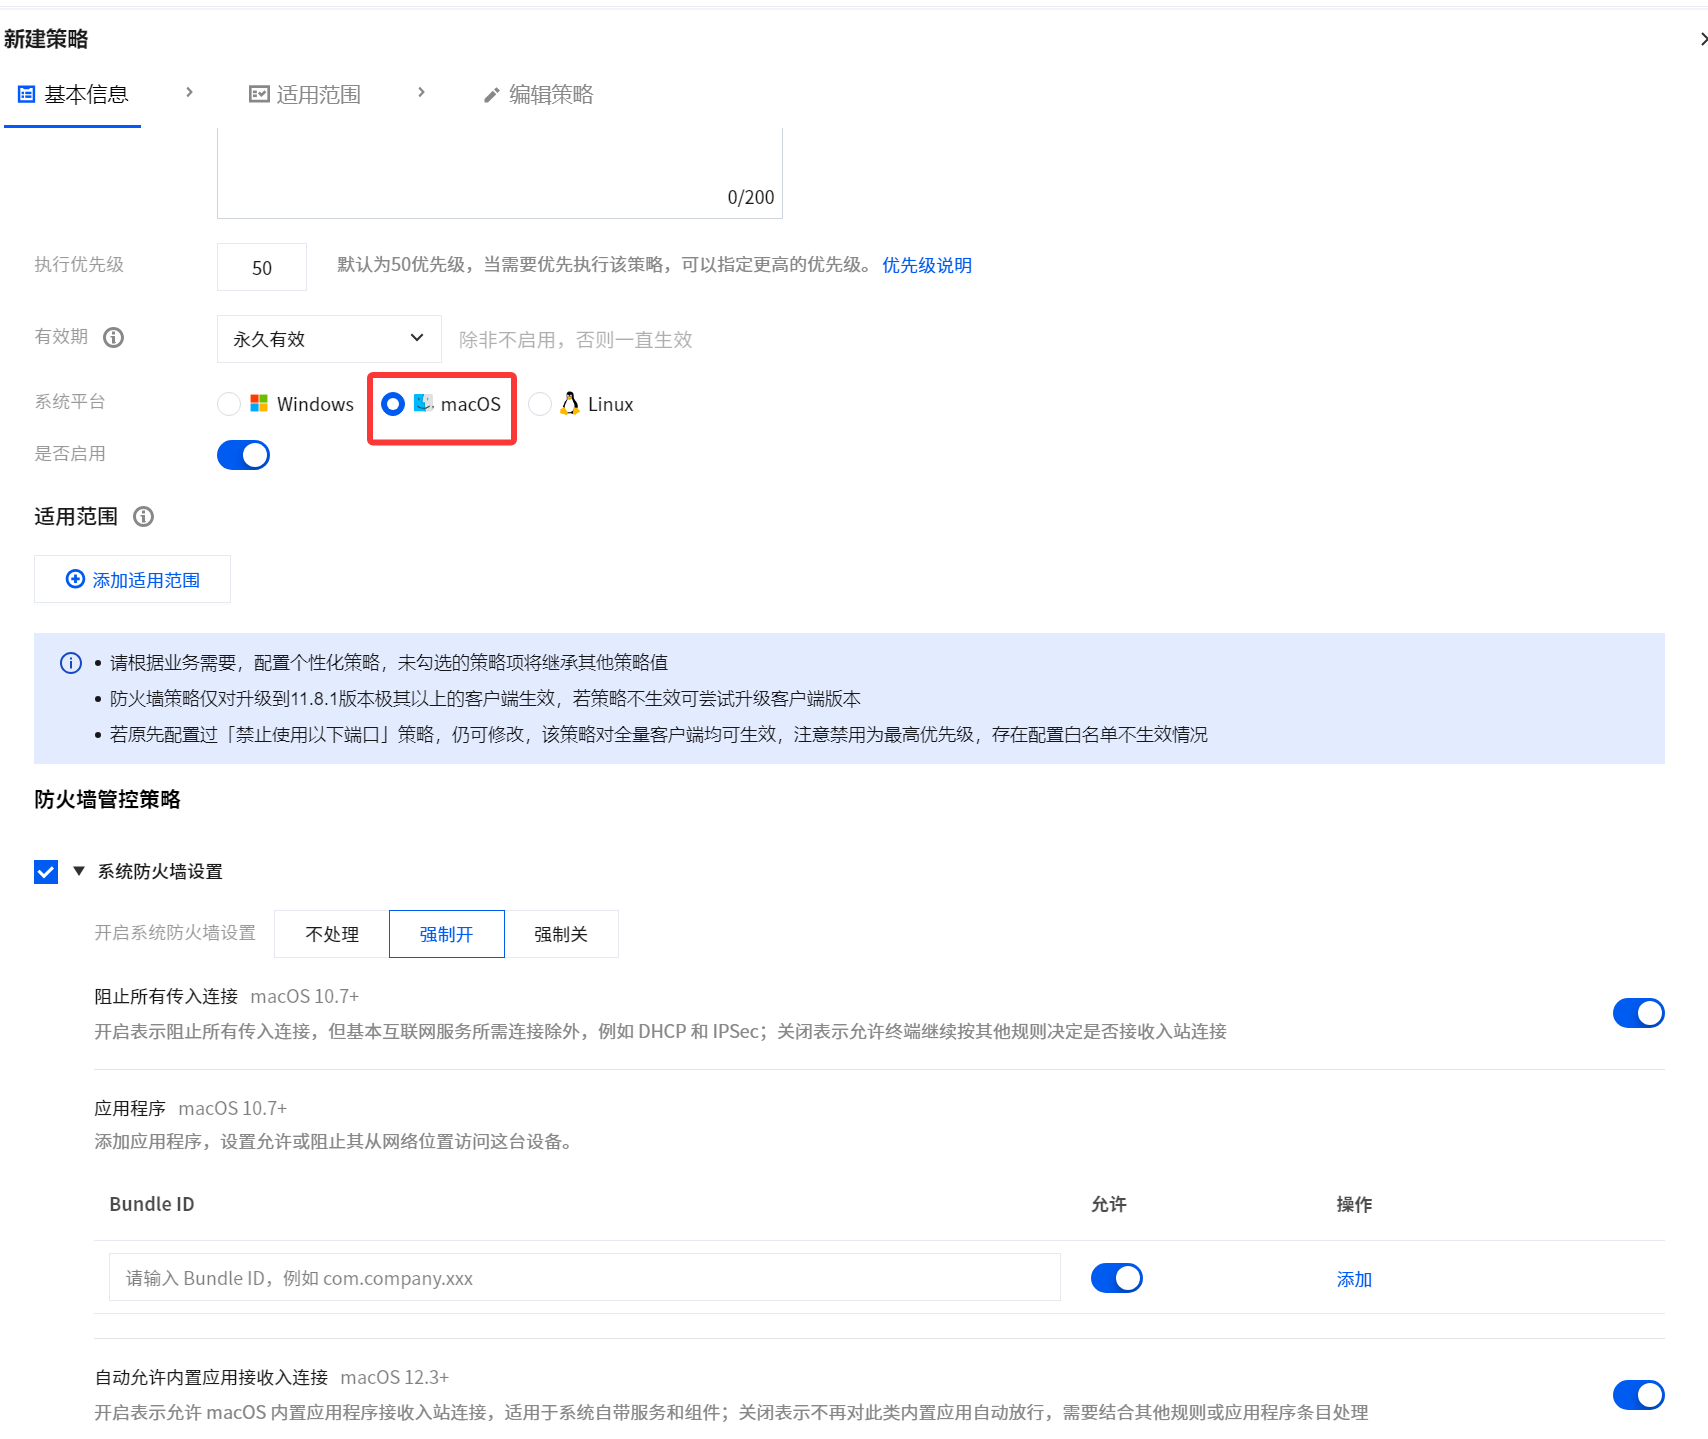
2. 在系统防火墙设置区域,按需选择防火墙策略:
不处理:不干预终端系统防火墙状态。
强制开:强制开启终端系统防火墙。
强制关:强制关闭终端系统防火墙。
3. 配置系统防火墙高级选项,系统防火墙设置支持对入站连接、内置应用、已签名应用及隐身模式等进行精细化配置。
4. 在系统防火墙设置区域,按需开启/关闭以下选项。如需针对具体应用程序配置,在应用程序区域单击添加,填写 Bundle ID 并设置允许/阻止。
5. 单击保存,完成配置后,策略自动下发至用户/终端生效。
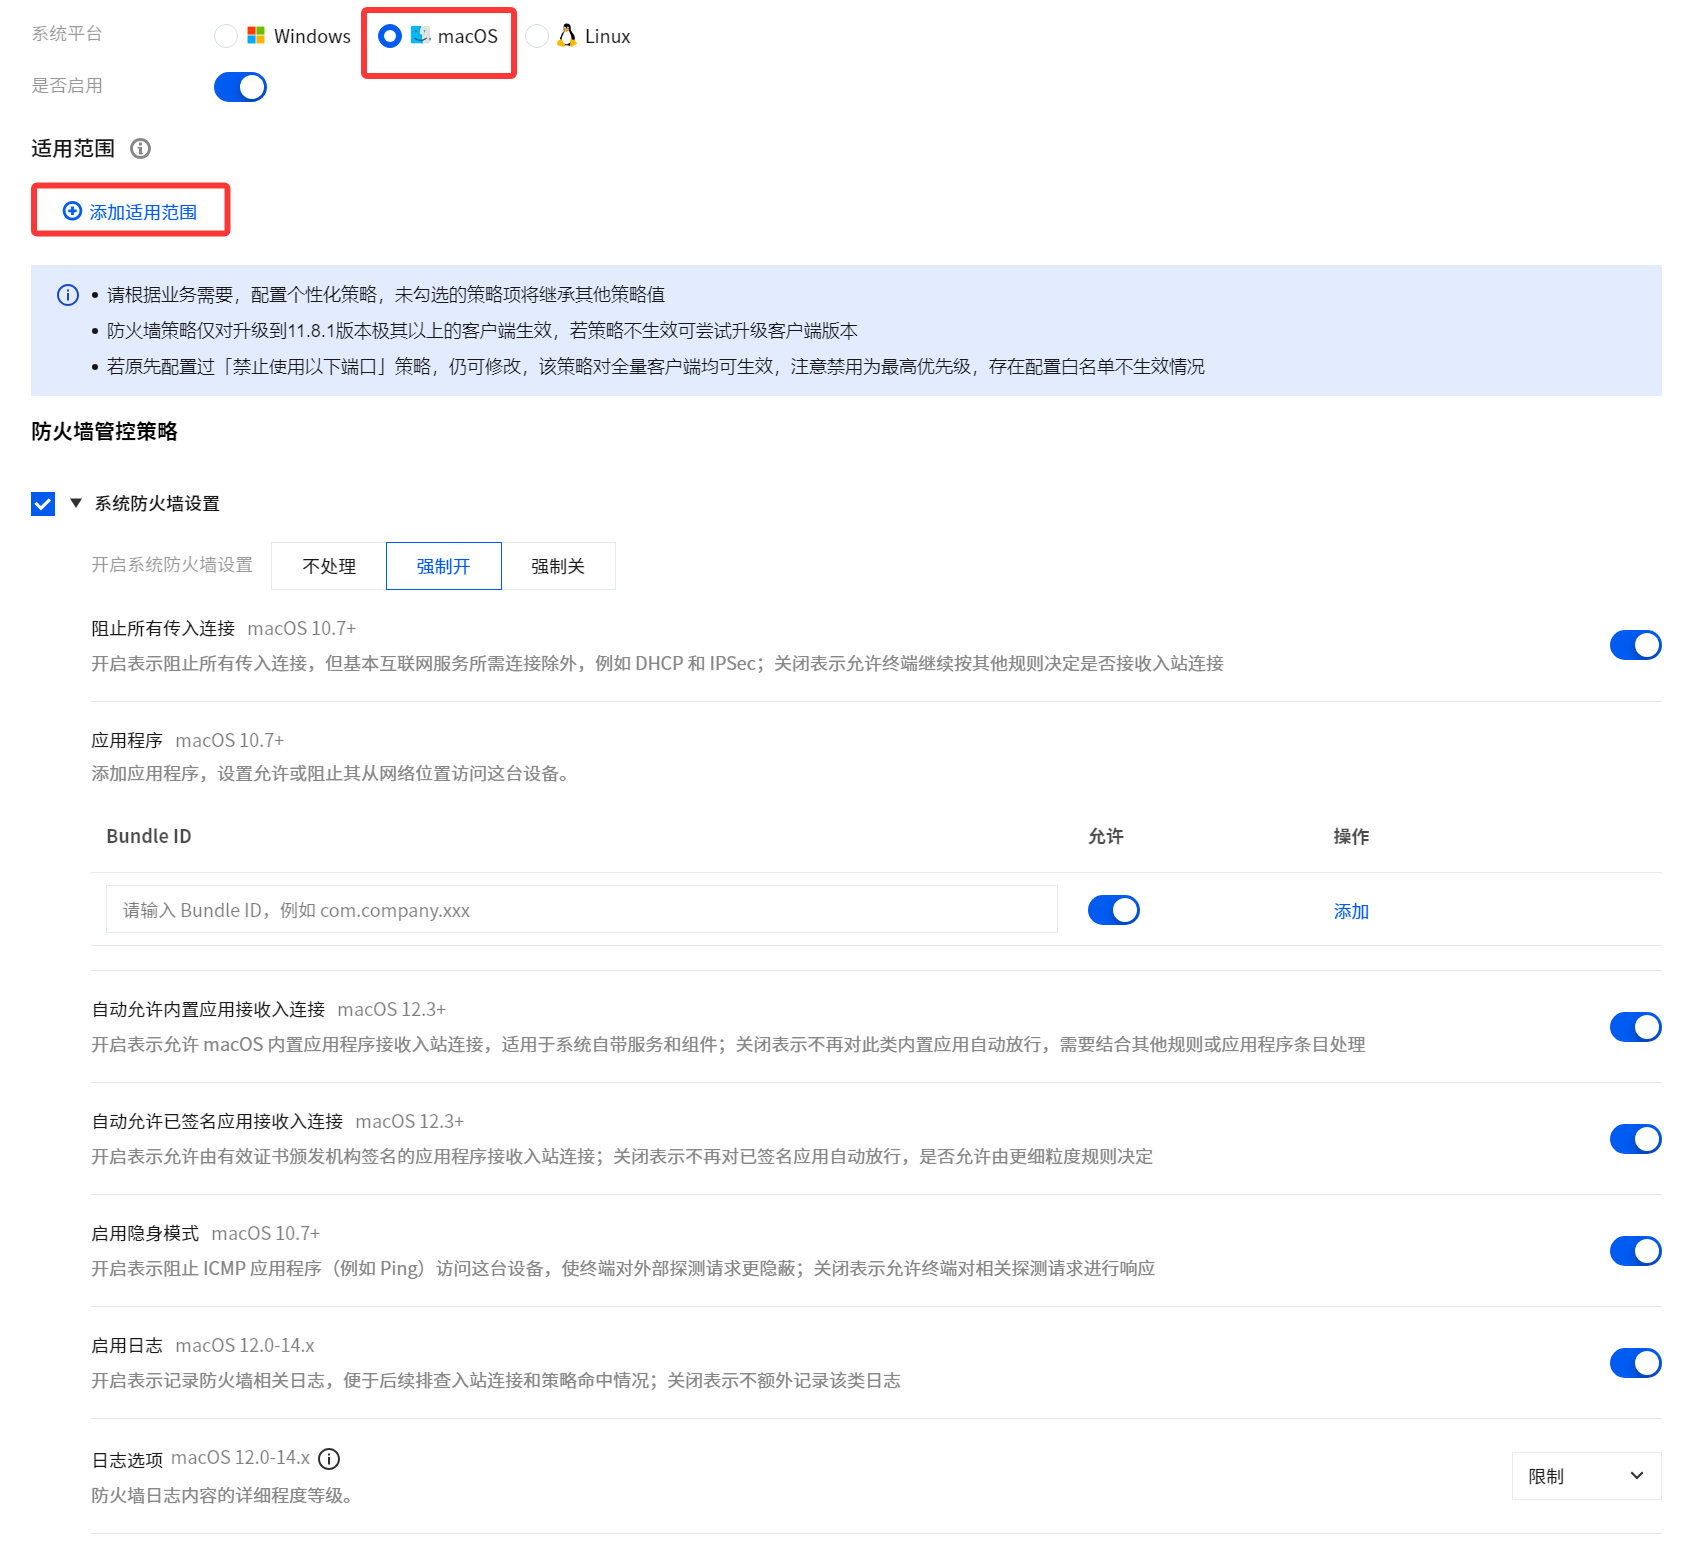
参数名称 | 说明 |
阻止所有传入连接 | 开启表示阻止所有传入连接,但基本互联网服务所需连接除外(如 DHCP、IPSec);关闭表示允许终端继续按其他规则决定是否接收入站连接 |
应用程序 | 添加应用程序,设置允许或阻止其从网络位置访问这台设备 |
Bundle ID | 应用的唯一标识,格式如 com.company.xxx 允许:允许该应用从网络位置访问本设备 |
自动允许内置应用接收连接 | 开启表示允许 macOS 内置应用程序接收入站连接,适用于系统自带服务和组件;关闭表示不再对内置应用自动放行,需结合其他规则或应用程序条目处理 |
自动允许已签名应用接收连接 | 开启表示允许由有效证书颁发机构签名的应用程序接收入站连接;关闭表示不再对已签名应用自动放行,是否允许由更细粒度规则决定 |
启用隐身模式 | 开启表示阻止 ICMP 应用程序(如 Ping)访问本设备,使终端对外部探测请求更隐蔽;关闭表示允许终端对相关探测请求进行响应 |
启用日志 | 开启表示记录防火墙相关日志,便于排查入站连接和策略命中情况;关闭表示不额外记录该类日志 |
日志选项 | 防火墙日志内容的详细程度等级,支持限制、简短、详细 |
注意事项
阻止所有传入连接、自动允许内置应用接收连接、自动允许已签名应用接收连接 等功能与 macOS 版本相关,配置前请确认终端系统版本符合对应功能支持范围。
启用日志与日志选项仅支持 macOS 12.0-14.x 版本。
开启阻止所有传入连接可能影响部分依赖入站连接的业务应用,请谨慎配置。


