一封钓鱼邮件,是怎么“做”出来的
原创
一封钓鱼邮件,是怎么“做”出来的
原创
芦笛
发布于 2026-11-10 17:29:22
发布于 2026-11-10 17:29:22
——读Coremail CACTER《2026年第三季度企业邮箱安全性研究报告》
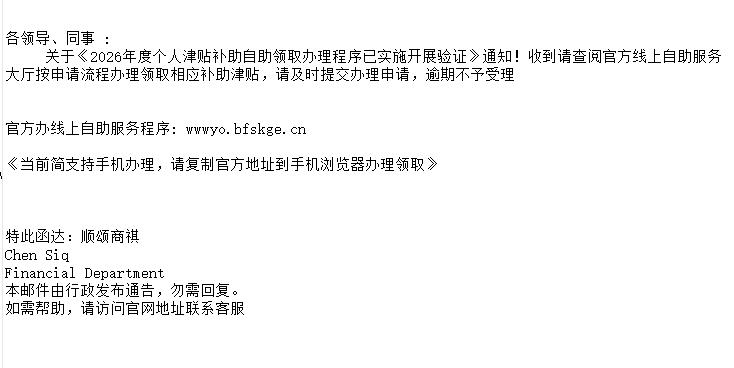
七月里,一家企业的员工收到一封《关于开展2026年度高温津贴发放工作的通知》。发件人显示名写着“人力资源部”,措辞公文化,让他点开“线上申领服务平台”,填姓名、身份证、银行卡和验证码。对一个正等补贴的人来说,这封邮件几乎挑不出毛病。可它真实的发信地址是market.liang@kw12356.com——一个密码早已被盗、被当作发信跳板的账号;“人力资源部”只是伪造的显示名,冒用的是另一家企业的域名;正文网址指向gncbm.cn,一个刚注册、用来冒充政务平台的境外低质域名。
图片
报告记录的银狐诈骗邮件样本,正文嵌入了钓鱼网址。
这不是谁运气不好,而是一条分工成熟的产业链在照常运转。Coremail旗下CACTER邮件安全实验室的这份季度报告,正是用真实流量和攻击样本记录了它的运转。
一、钓鱼已经不是偶发骚扰
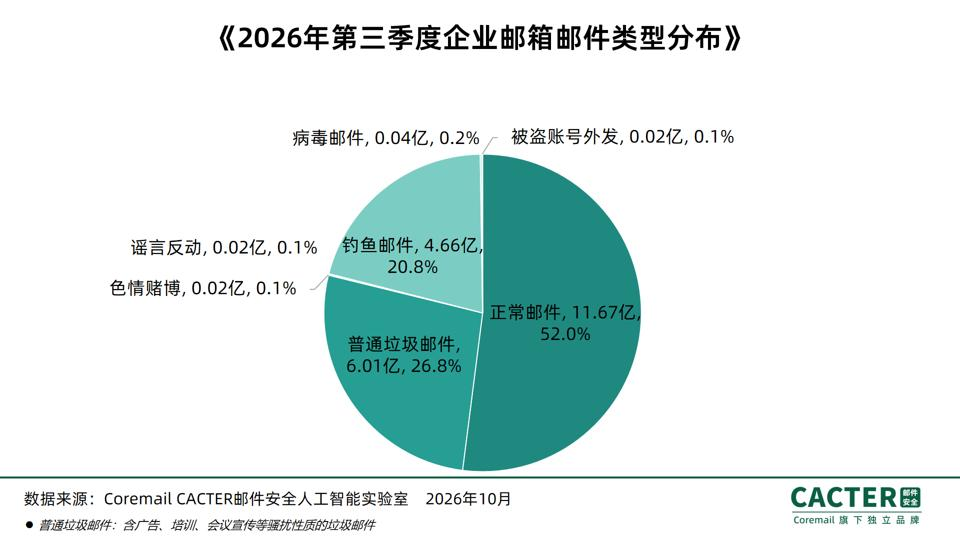
很多人对钓鱼邮件的印象还停在“中奖通知”这类一眼假的信息上,统计却不是这样。第三季度企业邮箱收到的正常邮件11.67亿封、普通垃圾邮件6.01亿封、钓鱼邮件4.66亿封,约是52.0%、26.8%、20.8%的比例。也就是每五封邮件里就有一封钓鱼邮件,它的体量已逼近普通垃圾邮件的八成,还在环比增长15.5%、同比增长172.5%。
图片
企业邮箱邮件类型分布
二、来源在挪窝,“境内”不再等于安全
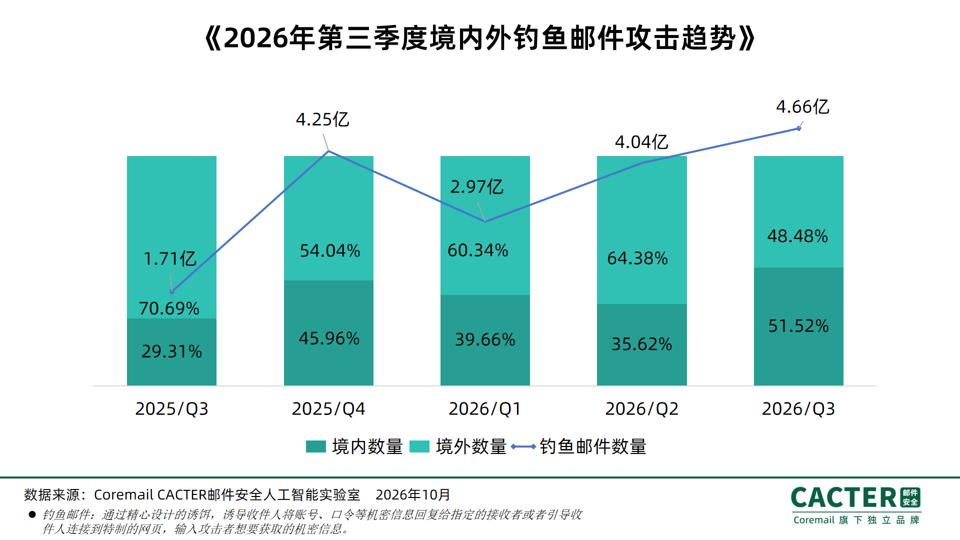
比变多更值得注意的是来源变了。过去钓鱼多来自境外,本季境内占到51.52%,近五个季度里第一次反超。境内又高度集中,光中国香港就有4773.9万封,约为第二名湖北的十五倍;境外以越南居首,7048.4万封。报告推测,这与AI等自动化技术被用于钓鱼、攻击资源向境内及周边节点迁移有关。于是那些显示来自境内、看着“离你很近”的邮件,不再天然可信。
图片
境内外钓鱼邮件攻击趋势,本季境内占比升至 51.52%
三、被打得最狠的是教育行业
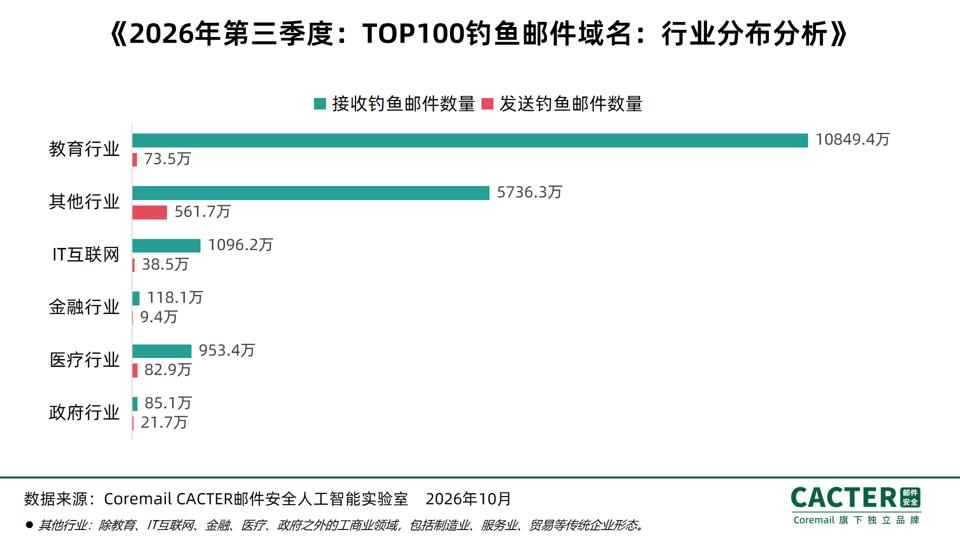
报告用几组互相印证的数字指向同一处:教育行业在多个榜单里都排第一。钓鱼邮件接收量TOP100样本中,教育行业10849.4万封,约占57.6%;在垃圾邮件接收量、高危账号样本里同样居首,占82.1%和51.78%。账号多、对外联系频繁,科研、补贴、教务场景又多,使它天然成了批量投放的首选目标。
图片
TOP100钓鱼邮件域名行业分布,教育行业居首
四、拆开看工艺:它怎么“像真的”
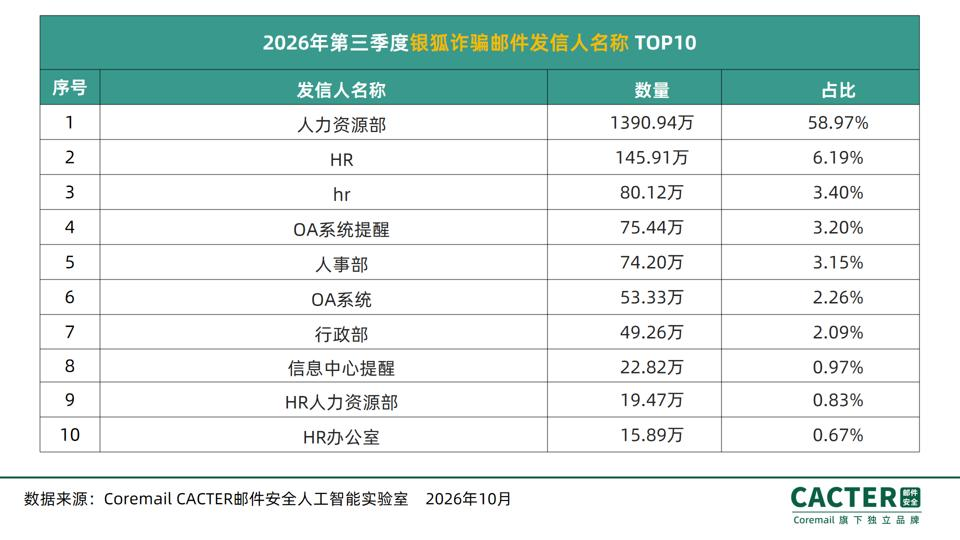
钓鱼邮件越来越难认,是因为攻击者在“让它看起来像真的”上下了真功夫。最外面是身份伪装:客户端显示的“发件人”,只是邮件头From字段里的一个显示名,可以随便填。本季银狐诈骗邮件里,光“人力资源部”这一个显示名就占58.97%(1390.94万封),加上HR、人事等变体合计75.73%——如此集中的人事身份伪造,历期罕见。
图片
银狐诈骗邮件发信人名称 TOP10
往里是信誉借用。最危险的不是陌生域名群发,而是盗用真实邮箱账号发信:它有历史信誉,更容易绕过过滤落进收件箱。更棘手的是“同域投递”——盗了A的号,转头发给同一企业域名下的同事,收件人一看是自己人,警惕心归零。这类邮件本季命中214,316封,只占千分之一,却是许多资金损失事件的起点。
再往里是逃避检测。批量群发会被网关拦截,攻击者于是混用工具:一边用Outlook、Foxmail模拟正常办公流量,一边部署开源的gophish钓鱼框架,并塞入随机字符的xmailer标识扰乱指纹识别。诱饵也不止正文链接——短链、图片化URL、HTML附件,乃至把沟通引到邮件之外的外部群组或在线文档,一旦离开邮件,企业侧防护基本失效。
账号那头还有暴力破解配合。本季全域破解尝试约3.38亿次,比上季度降了一半多,可破解成功只微降2.2%,停在238.56万次。尝试变少、成功不变,说明攻击不再乱撞,而是转向精准账号。报告因此提醒:别只看攻击量下降,要盯的是成功登录记录和弱口令账号。
五、一个样本的解剖
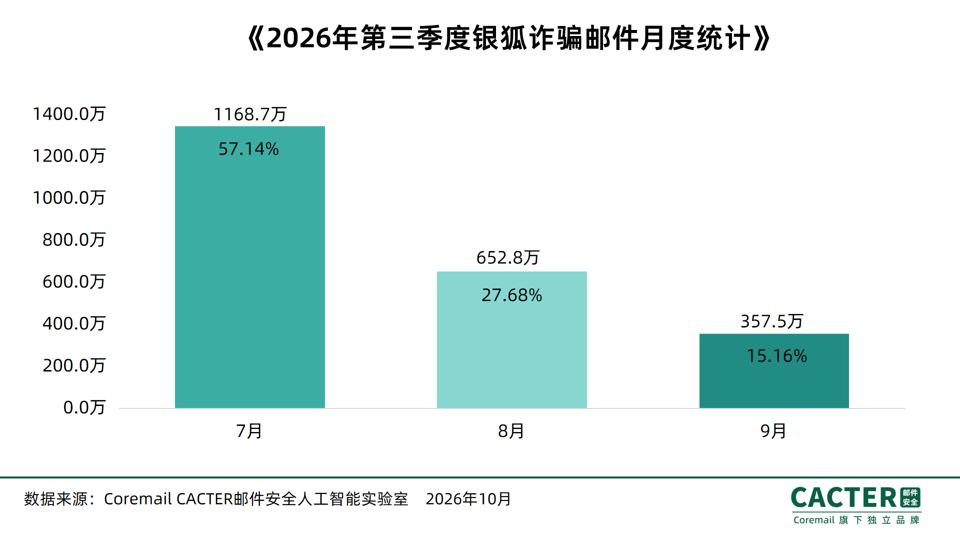
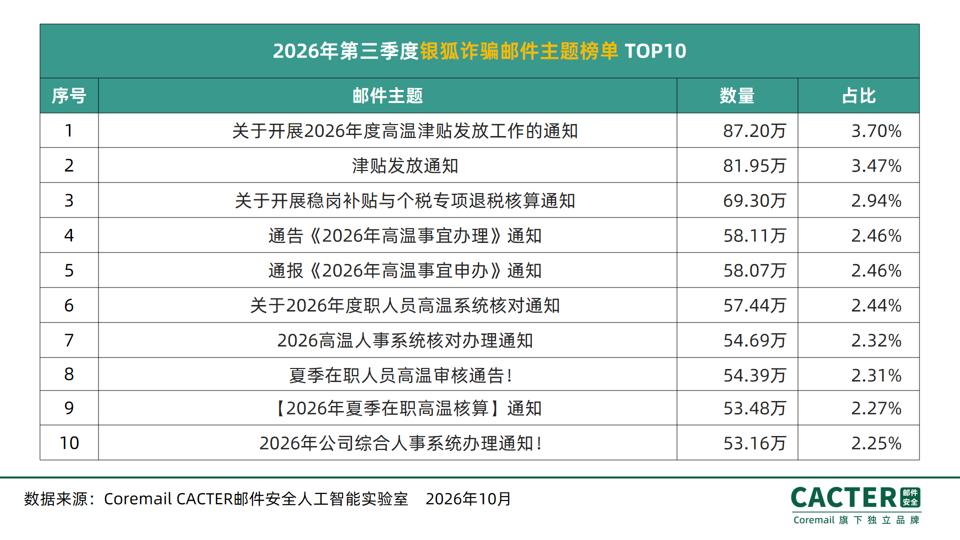
银狐那一章给了个完整案例,把上面几层串了起来。本季发信量最大的《关于开展2026年度高温津贴发放工作的通知》累计87.20万封:伪装成“人力资源部”,真实发信是被盗账号,发信 IP 在中国香港,正文嵌入钓鱼网址诱导填写敏感信息。整条链子话术高度集中——第三季度银狐诈骗邮件共 2358.68 万封,7 月单月就占 57.1%,之后衰减,9 月 4 日却又冒出 111.89 万封的单日峰值,像在补贴话术降温后给开学、中秋预热;主题榜 TOP10 里有八个直接跟“高温津贴”有关。
图片
银狐诈骗邮件月度统计,7 月占季度总量 57.1%
图片
银狐诈骗邮件主题榜 TOP10,高温津贴类占主导
六、技术只是包装,真正利用的是人
回看那些高命中的邮件,套路高度雷同:冒充你信任的身份——IT、人事、财务、税务;编一个要“立刻处理”的理由——账号要停用、邮件被隔离、补贴限时申领、发票待核对;再把动作指向登录按钮、信息表单或外部链接。催促、权威、利益、恐惧,是社会工程学反复去按的几根神经。看懂这一层,防御就有了着力点。
七、防御:技术兜底,人做最后一道判断
管理员能做的远不止“提醒大家小心”。邮件协议上有SPF、DKIM、DMARC一套校验:SPF核对发信IP是否被域名授权,DKIM验证内容未被篡改并附域名签名,DMARC规定这两项失败时收件方怎么处置——拒收、进垃圾箱,还是放行并告警。配好这三项能挡掉大量伪造发件域的邮件。在此之上,对显示名与真实地址不符、可疑短链、HTML附件加提示,对异地登录后批量外发、自动转发规则变更做实时风控,是发现“账号已被盗”的关键;发现后重置凭据、撤销异常会话、检索同主题邮件及时召回,是标准止损动作。
员工这边的判断其实很朴素:凡是要你在邮件里点进去登录、填身份证银行卡、交验证码的,先停一下;凡是人事、财务、系统通知发来的、涉及钱或账号的,别用邮件里给的链接和联系方式,回到你原本在用的内部系统、打给通讯录里已有的联系人,独立确认一遍。钓鱼最怕的不是你警惕心高,而是你换一条独立通道去核实——攻击者能伪造邮件里的所有信息,唯独伪造不了你从另一渠道打通的那个真实电话。
钓鱼邮件在变多,也更专业了:来源从境外挪向境内,工具从单一软件变成“商业客户端加开源框架加自研”的组合,话术跟着高温补贴、开学、中秋换皮。它没变聪明,只是把伪造身份、借用信誉、规避检测这几样笨功夫做得越来越扎实。防护也不能再靠一句口号,而是协议校验、账号风控的技术兜底,加上每个人在关键那一步多花几秒独立核实。前者挡住大多数,后者挡住最危险的那一封——真正的损失,往往就藏在漏过来的那一封里。
数据来源:广东盈世计算机科技有限公司(公共互联网反网络钓鱼工作组成员单位)
编辑:芦笛 中国互联网络信息中心
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号