企业App满天飞?聊聊移动应用统一分发门户的设计与落地
原创
企业App满天飞?聊聊移动应用统一分发门户的设计与落地
原创
卓豪终端管理
修改于 2026-11-05 09:53:05
修改于 2026-11-05 09:53:05
导语
员工的手机里,企业App有的来自邮件附件,有的来自网盘链接,有的是同事互传的旧版本——IT说不清谁装了什么,也管不住谁卸载了什么。来源混杂、版本混乱、更新靠人、卸载无管控,这四个问题的根因只有一个:企业缺乏统一受控的应用分发门户。本文从问题分析入手,讲清统一门户的核心设计,并给出可直接落地的四步操作路径。
一、企业App分发失控的四个环节
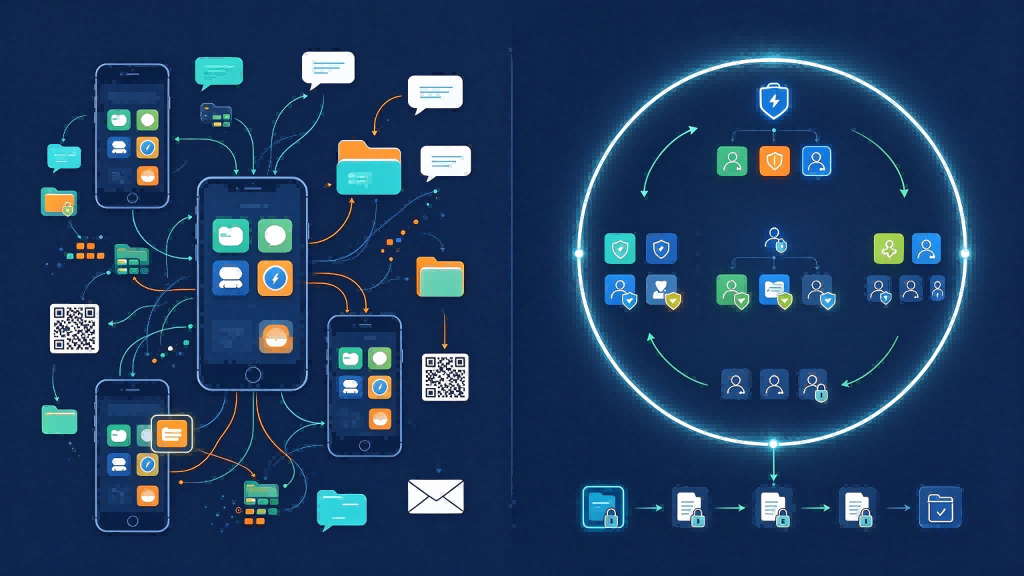
企业移动应用分发的失控,往往不是单点疏漏,而是四个环节同时失守:
来源混杂:安装包通过邮件附件、网盘链接、IM互传、二维码在企业内部流转,无法追溯谁在何时装了什么,被篡改的包也无从拦截。
版本混乱:测试版、正式版、旧版并存。当业务系统依赖特定版本的客户端接口时,版本不一致会直接导致调用失败、数据上报中断——而IT排查的第一步,往往就是先弄清“员工装的是哪个版本”。
更新靠人:“请下班前更新到最新版”这类通知的实际应答率通常不足30%,IT陷入“通知—等待—催办”的循环,大量精力消耗在催办上。
卸载无管控:员工清理手机空间时随手卸载考勤、审批、数据采集App,IT无从感知,业务部门发现时数据丢失已成事实,补采成本远高于预防成本。
四个问题叠加,结果是企业App的“企业”属性名存实亡:名义上属于企业,实际完全散落在员工个人设备上。
二、统一分发门户的核心设计
移动应用商店统一门户,本质是企业内部的受控应用分发平台:所有企业App集中展示、按角色推送、来源经过审核、动作全程留痕、更新统一执行。员工侧体验类似公开应用商店,分发主导权则在IT手中。
其核心能力可以拆成四层来理解:
门户统一:所有企业App集中上架于应用目录,按部门角色差异化展示,从入口上解决“包从哪来”的问题;
应用受控:应用统一存储于中央软件仓库、经审核后上架,堵住来源与版本两个漏洞;
分发可审计:部署状态全程可查,安装情况纳入报表;
更新统一:由IT按计划推送静默或可选安装,摆脱“靠人催更”的困境。
与传统的“发链接”式分发相比,本质差异在于:分发动作从“点对点的人际传播”变成了“系统对设备的结构化交付”——每个动作有记录、有状态、可追溯。
三、四步搭建企业应用商店
第一步:按部门和角色配置应用集。 以部门/角色为维度建立设备组与应用的关联:销售看到CRM,生产看到工单App,管理层看到审批看板。分发范围与业务授权边界保持一致,既减少信息噪音,也降低越权风险。
第二步:应用统一入库、审核上架。 所有企业应用集中存储于中央软件仓库,上架前确认来源可信、注明所需权限、填写更新日志,从流程上杜绝绕过仓库直接分发安装包的路径。对内部开发的应用,建议由开发团队在发布流程中统一管理代码签名证书(如iOS的企业分发证书、Android的签名密钥),保证每个上架安装包可追溯到发布责任人——这一步发生在应用进入中央仓库之前,属于开发侧的发布规范,而非门户侧的配置项。
第三步:分发动作纳入审计。 落地后,IT应随时能回答三个问题:哪些设备装了哪个应用?关键应用是否覆盖了全部目标设备?哪些设备还未完成本次分发?依托“某设备中安装的应用”“安装/未安装某应用的设备”这两类报表,缺失和遗漏一目了然,针对性重新推送即可。
第四步:更新按计划统一推送。 对纳入统一监管的公司设备(如通过Apple Business Manager批量注册的iPhone),安全合规类应用可采用静默安装,设备联网即自动完成,员工无感;员工个人设备(BYOD)则通过应用目录可选安装,由员工自行确认后完成,兼顾管控与隐私边界。部署策略支持配置分发的时间与频率,建议将静默任务安排在非工作时段,把对业务的干扰压到最低。
一个容易被忽视的原则:商店体验要友好——图标清晰、说明完整、更新日志可查,强制与可选分明。让员工“愿意用”而非“被迫用”,是门户能长期运转的前提。员工一旦绕过门户去找旧链接,前面所有治理动作都会失效。
四、这些能力从哪来:两种典型的实现路径
从行业实践看,统一分发门户的实现路径大致有两种,各有适用场景:
基于现成的统一端点管理(UEM/MDM)平台搭建:主流平台普遍已具备应用目录、按组分发、静默安装、审计报表等能力,落地成本主要在于梳理自身的应用清单和分组规则。适合希望与现有桌面端管理、补丁管理等运维体系打通的团队。
基于开源工具自建:规模较小、需求聚焦的团队可以用开源MDM方案搭建轻量门户,重点实现应用仓库、分组推送和安装状态回收三个核心模块。适合有开发资源、且希望完全自主可控的场景。
两条路径的共同前提是明确需求边界:如果核心诉求只是“应用统一入口+版本可控”,轻量方案即可满足;如果还涉及合规审计、设备级管控,则需要评估平台的深度能力。
结语
企业App不应该“散落在员工手机里”,而应该“装在企业应用商店里”。统一门户让来源可控、版本一致、更新统一、卸载有序——把移动应用从管理盲区变成可盘点、可追溯的企业资产。
以上是设计层面的思路梳理,具体落地时各家企业的应用生态和合规要求差异较大,欢迎在评论区交流实践中的取舍。
FAQs
Q1:员工上手难度大吗? 几乎没有学习成本。应用目录体验与公开应用商店一致——打开、浏览、点击安装,配合一封说明邮件即可完成首次推广。
Q2:内部测试包能否定向推送? 可以。通过应用与设备组的关联,测试包仅对试点部门可见,正式版上架后下线测试版,避免测试包在企业内继续流传。
Q3:静默更新会打断使用吗? 通过应用更新策略将部署窗口配置在夜间等非工作时段执行。需要说明的是,完全无感的静默更新适用于受监管的公司设备;员工个人设备上的应用更新会在设备空闲时提示确认,同样不占用工作时间。
Q4:如何发现员工卸载了关键App? 通过“未安装某应用的设备”报表,IT能及时发现目标设备缺失关键应用的情况,并针对性重新推送,变被动等待为主动发现。
Q5:自建和用现成平台,技术上的主要差异在哪? 差异主要在数据流的实现方式:现成平台通常是“代理/配置文件上报→中心服务器汇总→控制台展示”的一体化链路;自建则需要自行设计安装状态回收机制(如设备侧定期心跳上报应用清单),工作量集中在这里。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号