建筑云协同图纸管控:手动加解密日志实现工程资料全链路审计溯源
原创
建筑云协同图纸管控:手动加解密日志实现工程资料全链路审计溯源
原创
用户12337378
发布于 2026-10-12 11:28:49
发布于 2026-10-12 11:28:49
引言
随着建筑行业数字化转型持续深入,BIM 模型、CAD 施工图纸、工程量清单、专项方案等工程资料普遍依托云平台开展跨部门、跨参建单位协同。腾讯云文件协作、对象存储等能力为建筑设计院、工程总包单位提供了高效的图纸共享通道,但云协同模式下,图纸外发、资料交付场景增多,数据安全与合规审计压力同步上升。
建筑项目具有周期长、参建方多、人员流动频繁的特点。项目图纸需要在设计、施工、监理之间流转,内部人员可基于业务需求,对涉密图纸执行手动解密对外交付;收到外部资料后,也可执行手动加密纳入内部涉密资产库。手动加解密作为工程资料对外交付的核心操作,一旦缺少完整的操作记录,发生图纸泄露、资料篡改纠纷时,企业将面临无法追溯操作主体、无法固定审计证据的困境。因此,构建完整的手动加解密日志体系,实现工程资料全链路审计溯源,成为建筑云协同场景下数据安全建设的重要一环。
一、建筑云协同场景下手动加解密的审计痛点
在腾讯云协同架构中,建筑企业将图纸资产存储于云端,终端本地同步工程文件,业务人员在终端完成图纸的手动加密、手动解密操作。传统云平台日志大多聚焦云端访问记录,无法捕获终端侧手动加解密动作,存在明显审计盲区。
其一,操作主体信息模糊。仅依靠云账号记录,无法关联到终端操作系统账号、员工所属部门。当一份图纸被手动解密外流时,审计人员难以快速定位实际操作人员与所属项目组。 其二,缺少文件上下文信息。日志不记录本地文件路径,无法区分是 BIM 模型、施工图还是技术变更单,难以判定涉密等级。 其三,操作结果无法留存。手动加解密存在执行成功、失败等不同结果,例如权限不足导致解密失败、文件损坏加密失败,若不记录操作结果,无法识别异常批量解密行为。 其四,云端日志与终端操作割裂。云端只能看到文件上传下载,终端发生的手动解密再上传至云盘的行为,无法形成连贯证据链。
上述痛点,导致很多建筑企业虽然上云完成图纸协同,但资料安全审计仍然存在断点,无法满足商业秘密保护、行业合规审计的要求。
二、终端手动加解密日志核心能力
面向建筑行业图纸防护的终端审计体系,可完整采集终端手动加解密全维度操作日志,记录信息包含:客户端标识、操作系统账户、所属部门、文件本地路径、操作结果、审计时间。
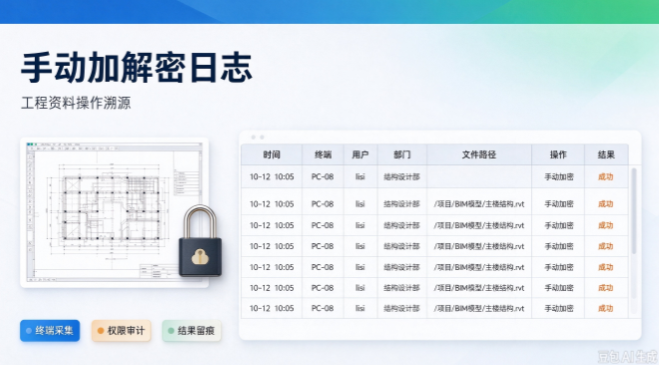
- 客户端与操作系统账户:日志绑定终端设备编号以及操作系统登录账号,区分是设计人员工作站还是项目管理人员电脑,避免云账号共用带来的身份混淆问题。
- 所属部门标记:日志自带部门归属字段,可按设计院所、项目部、机电组、结构组进行归类。当发生大批量图纸解密操作时,管理员可快速筛选对应部门,定位风险项目。
- 文件路径记录:捕获图纸在终端本地的存储路径,区分项目归档目录、临时工作目录,精准定位是哪一份 BIM 模型或 CAD 图纸触发加解密操作。
- 操作结果记录:记录本次手动加密 / 解密操作成功或失败。短时间内大量解密失败,往往代表员工在尝试越权解密涉密图纸,系统可联动告警。
- 审计时间戳:日志生成精确时间,形成不可篡改的时序记录,用于事后安全事件复盘、合规检查。
整套日志能力聚焦终端侧,与腾讯云协同环境互补:云平台负责云端文件存储、在线协作;终端审计日志记录图纸在本地手动加解密动作,打通 “终端操作 — 云端同步” 的完整审计链路。
三、在建筑云协同业务中的落地应用
建筑行业大量业务场景需要使用手动加解密:向施工单位交付图纸时,设计人员手动解密指定图纸;外部返回的变更图纸,导入内部资料库前手动加密归档。 在腾讯云协同架构中,图纸同步至终端本地后,业务人员发起手动加解密,系统自动生成审计日志并上传至安全审计平台。安全管理员可按项目周期、部门、时间范围检索日志,核查图纸交付过程。
典型场景:某总包项目对外交付施工图,设计人员在本地终端对图纸执行手动解密,日志自动记录:终端编号、设计人员操作系统账号、所属建筑设计所、图纸本地存储路径、解密成功、操作时间。后续若该图纸发生外泄,审计人员可直接检索日志,确认解密操作人、操作时间,完成溯源取证。
同时,安全管理人员可配置日志异常监控规则:短时间内批量执行手动解密操作、跨项目组解密高等级涉密 BIM 图纸,系统触发安全告警,管理员可及时介入核查,防范图纸违规外发风险。
四、总结
建筑行业数字化云协同是大势所趋,依托腾讯云实现图纸云端共享,能够显著提升多参建方协作效率,但不能忽略终端手动加解密环节的审计短板。手动加解密日志,通过采集客户端、操作系统账户、所属部门、文件路径、操作结果、审计时间等关键信息,补齐终端侧审计盲区,打通终端图纸操作与云端协同的溯源链路。
对于设计院、工程总包企业而言,完整的加解密操作审计体系,既满足工程资料交付业务需求,又能够在图纸泄露纠纷、合规审查时提供可靠证据,实现业务效率与数据安全的平衡,守护 BIM 模型、施工图纸等核心工程商业秘密。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号